
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/dhmosfunk/7-zip-cve-2025-0411-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPhishingAnalisi Malware
GitHubdhmosfunk/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

Questo repository contiene scenari POC come parte del bypass CVE-2025-0411 MotW.

Vedi Repository
15538431 anno faRevisionato da Kitploit
Condividi

7-Zip Vulnerabilità di Bypass del Mark-of-the-Web [CVE-2025-0411] - POC

Dettagli CVE-2025-0411

"Questa vulnerabilità (CVSS SCORE 7.0) consente a un attaccante remoto di aggirare il meccanismo di protezione Mark-of-the-Web sulle installazioni interessate di 7-Zip. È richiesta l'interazione dell'utente per sfruttare questa vulnerabilità, poiché la vittima deve visitare una pagina malevola o aprire un file malevolo. Il difetto specifico risiede nella gestione dei file archiviati. Quando estrae file da un archivio creato ad arte che presenta il Mark-of-the-Web, 7-Zip non propaga il Mark-of-the-Web ai file estratti. Un attaccante può sfruttare questa vulnerabilità per eseguire codice arbitrario nel contesto dell'utente corrente."

Versioni Vulnerabili

  • Tutte le versioni precedenti alla 24.09 sono considerate vulnerabili.

Mitigazioni

  • "Aggiornamento di 7-Zip: Scarica e installa la versione 24.09 o successiva dal sito ufficiale di 7-Zip."
  • "Prestare attenzione con file non affidabili: Evitare di aprire file da fonti sconosciute o sospette, in particolare archivi compressi."
  • "Sfruttare le funzionalità di sicurezza: Assicurati che il sistema operativo e il software di sicurezza siano configurati per rilevare e bloccare file dannosi."

Proof of Concept

Come parte del POC è implementato un semplice loader di calc.exe.

Weaponizzazione

La metodologia consiste nel comprimere doppiamente l'eseguibile, innescando la vulnerabilità.
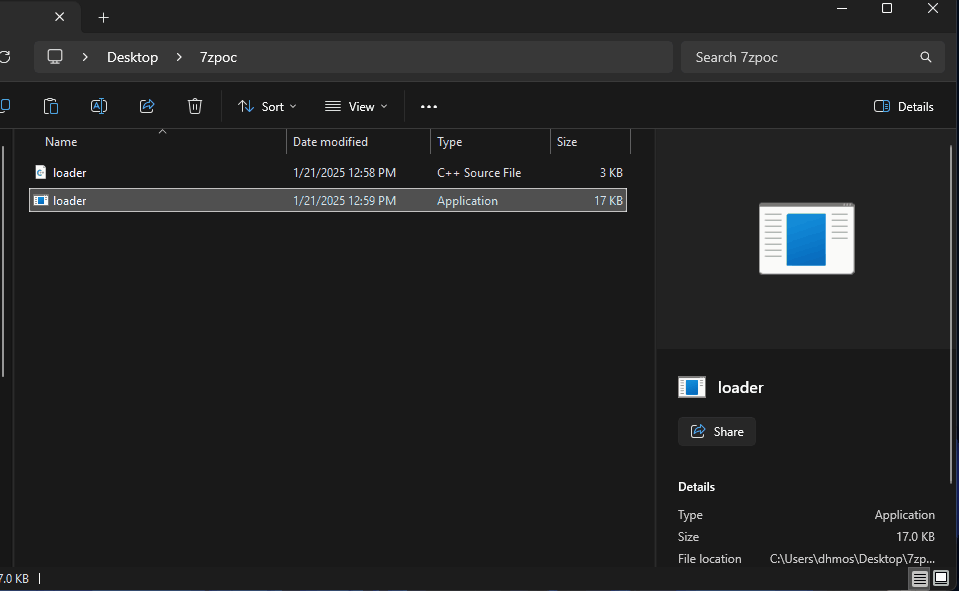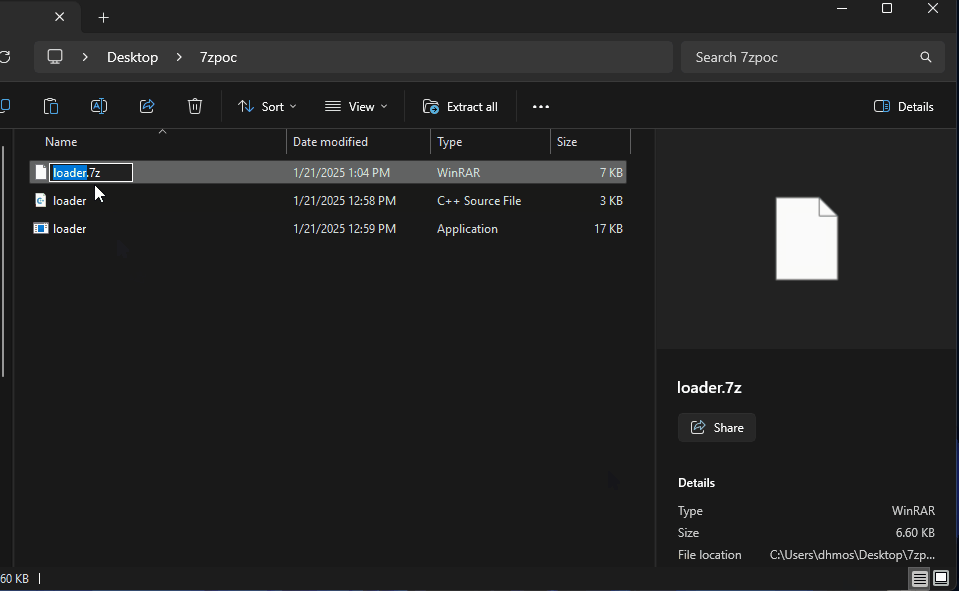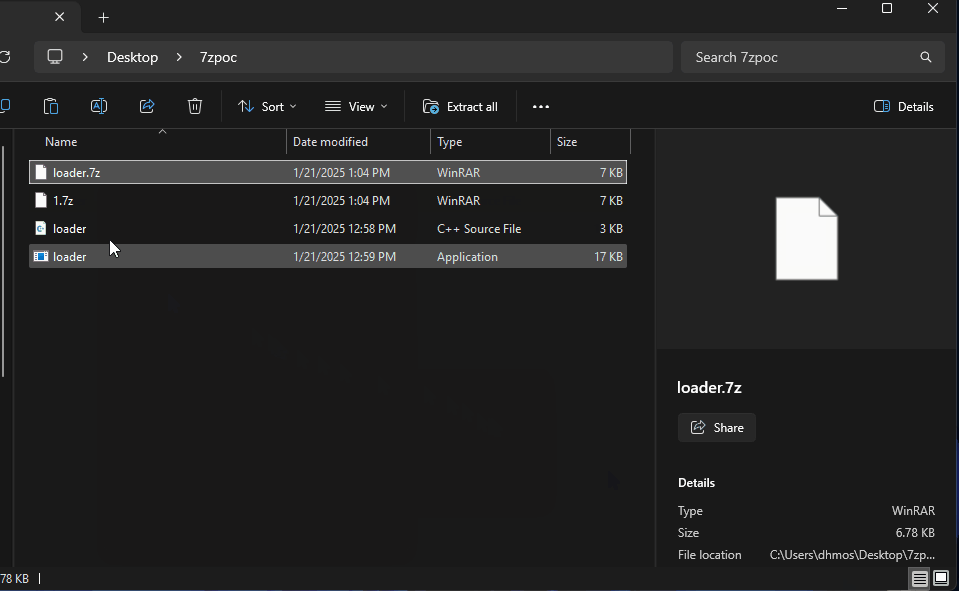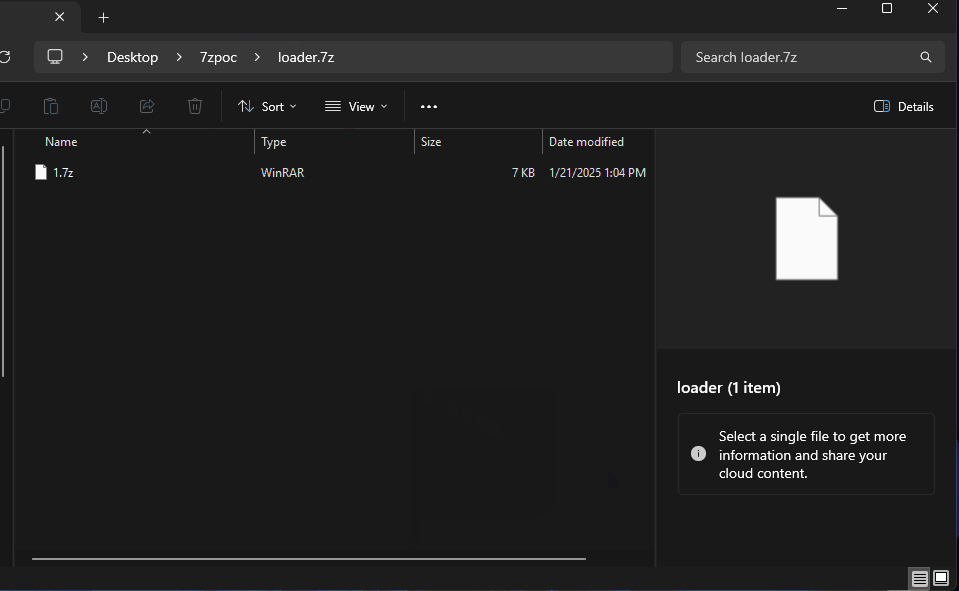
weaponizzazione

Consegna

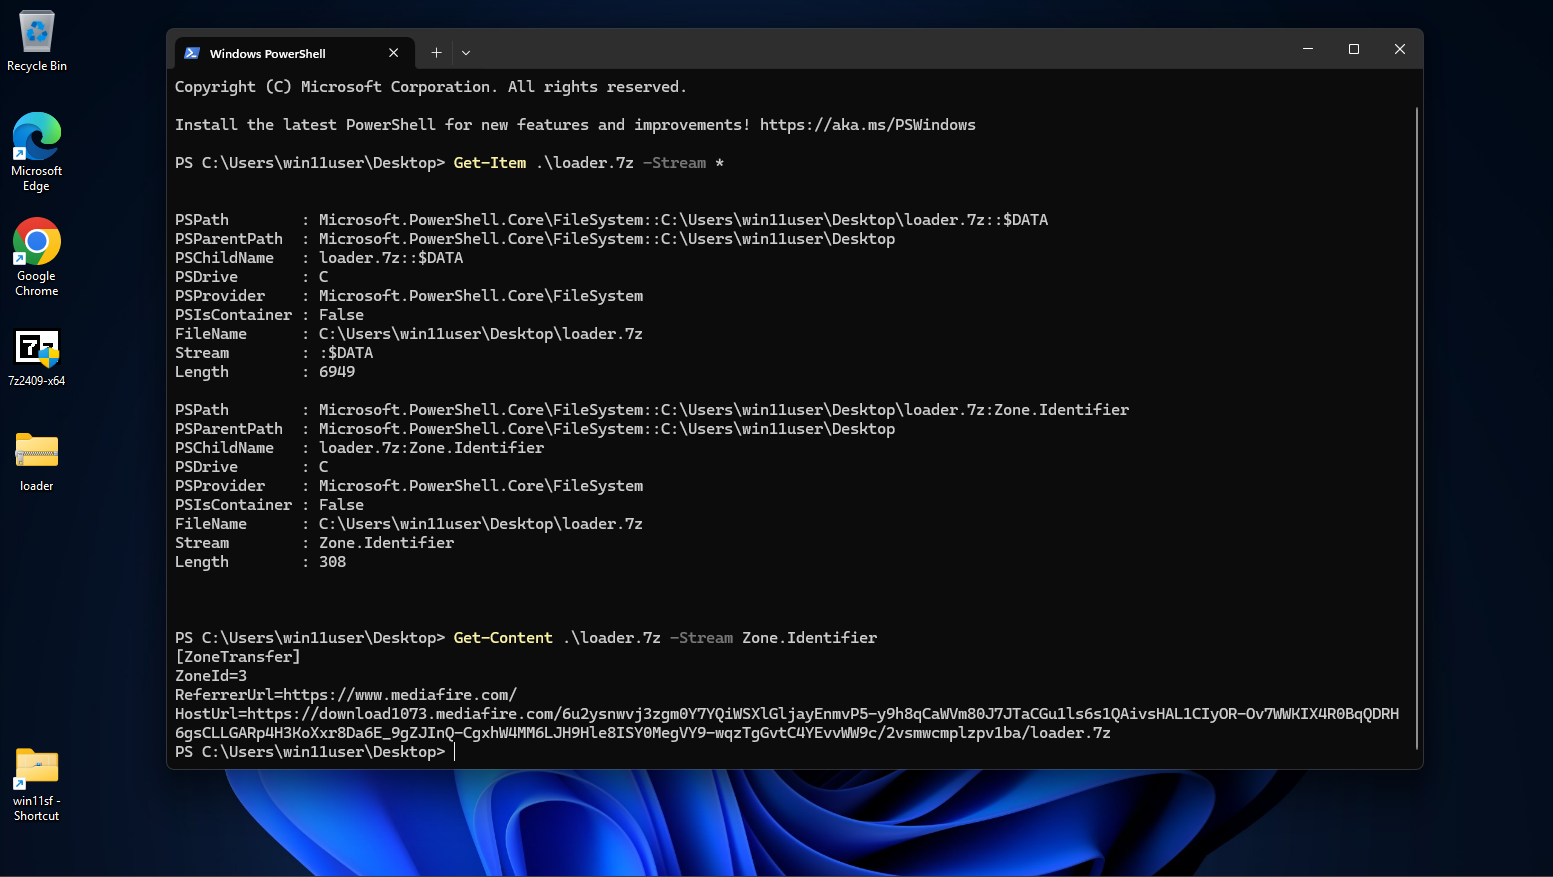
Successivamente, il file 7Zip doppiamente compresso viene caricato su un server di consegna del payload (in questo scenario MediaFire) e consegnato alla vittima, ad esempio tramite email di phishing che servono l'URL malevolo. Al momento del download del file, si può vedere il "MotW" (Zone.Identifier - L'origine del download):
motw

Esecuzione

Come parte dell'esecuzione, la vittima deve fare clic attraverso i file compressi ed eseguire l'eseguibile.

Versione Patchata

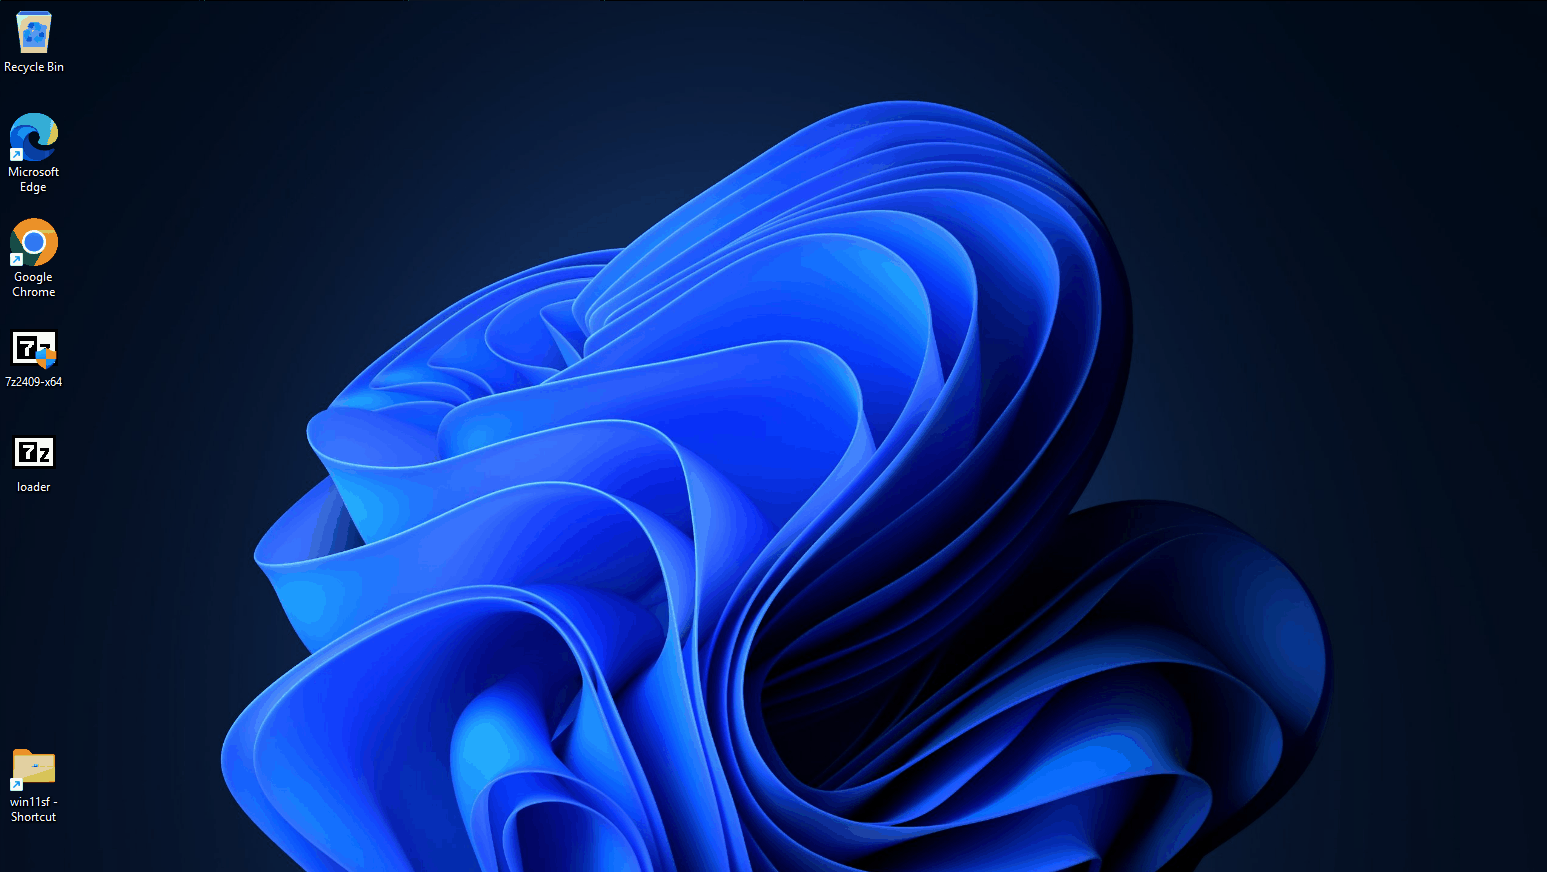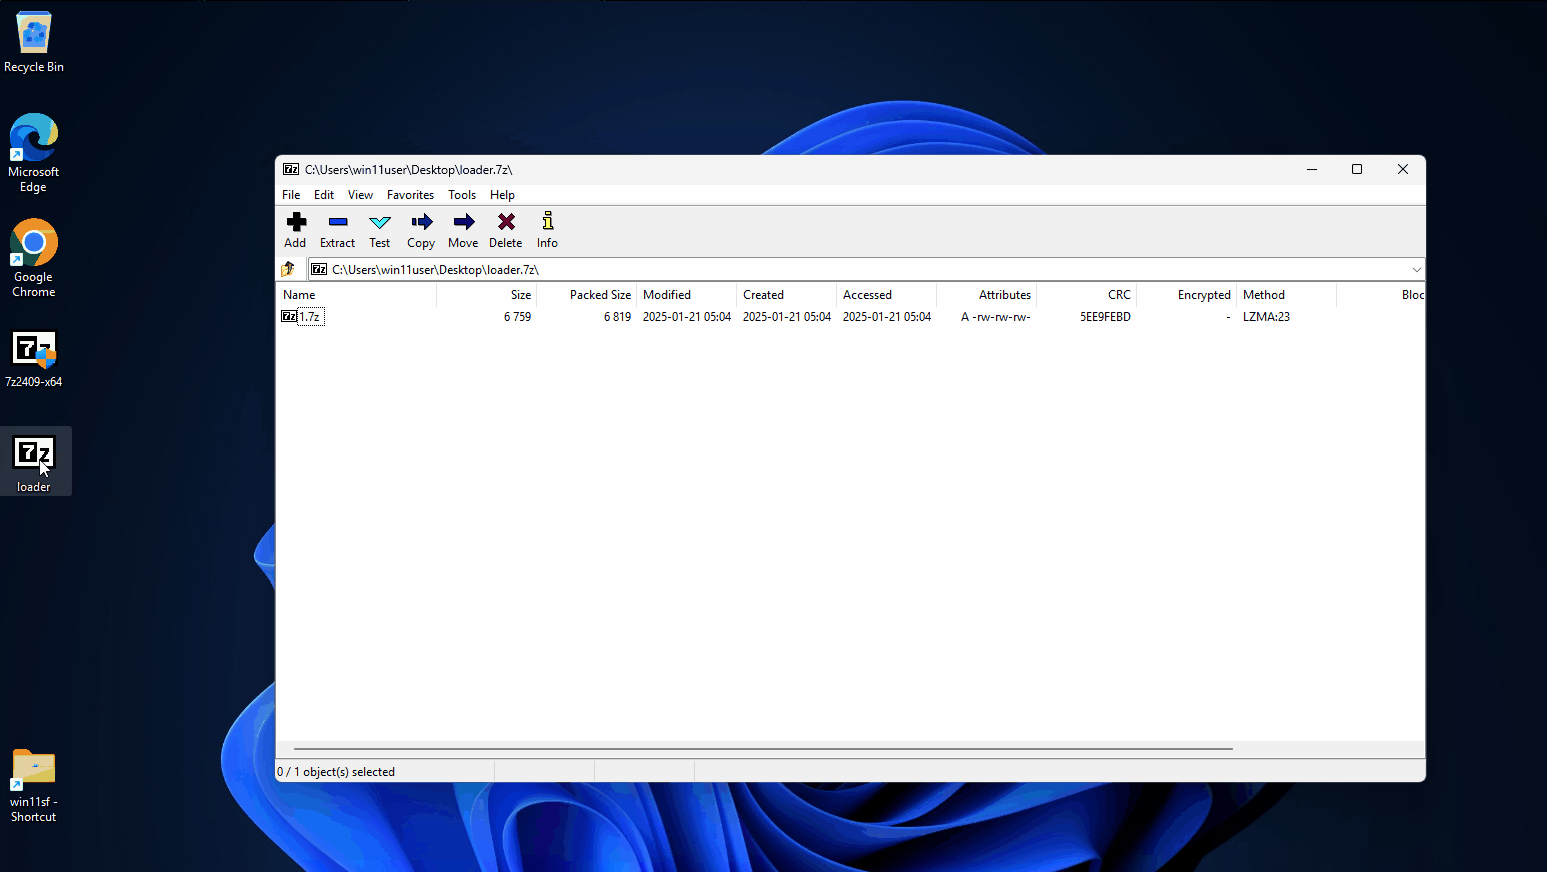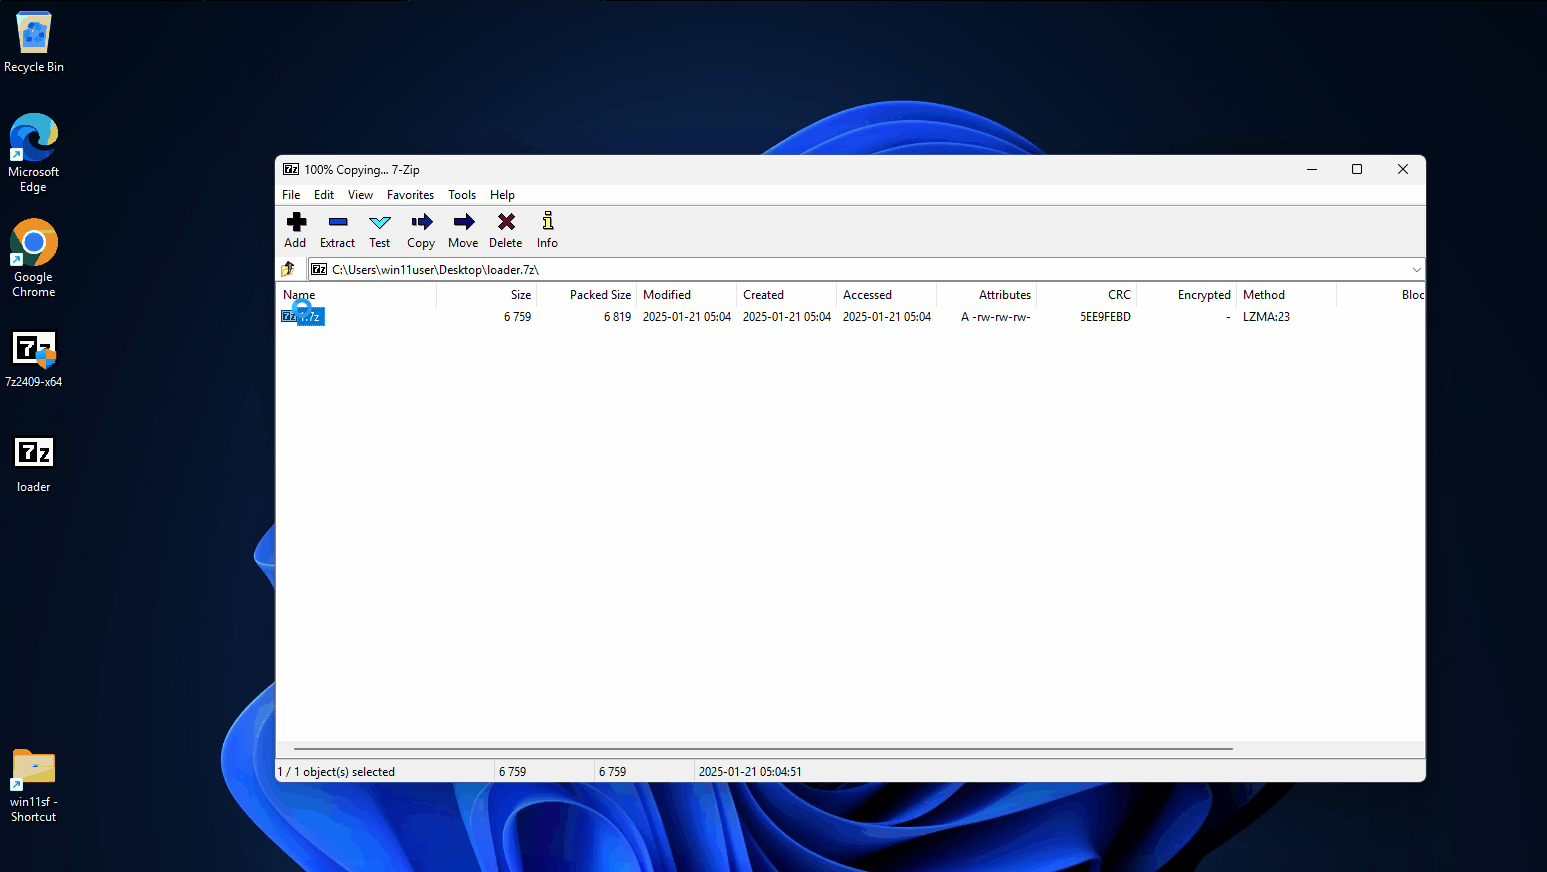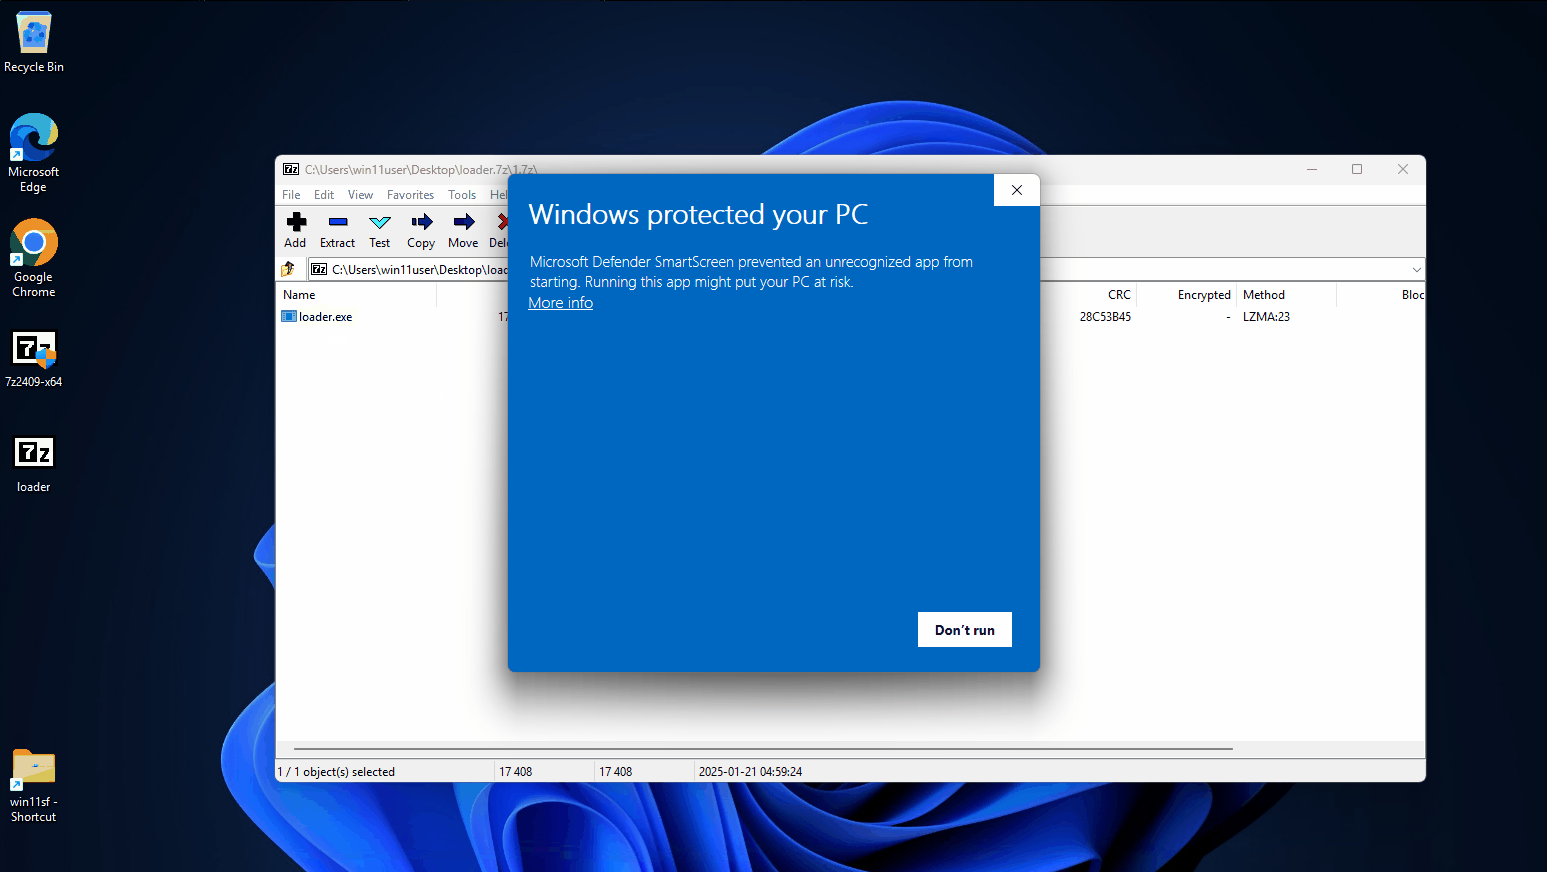
In questo scenario viene utilizzata la versione 24.09 di 7Zip (patchata) che mostra l'avviso di Windows SmartScreen che questo file proviene da una fonte non attendibile (poiché contiene il MotW).
patchato

Versione Vulnerabile

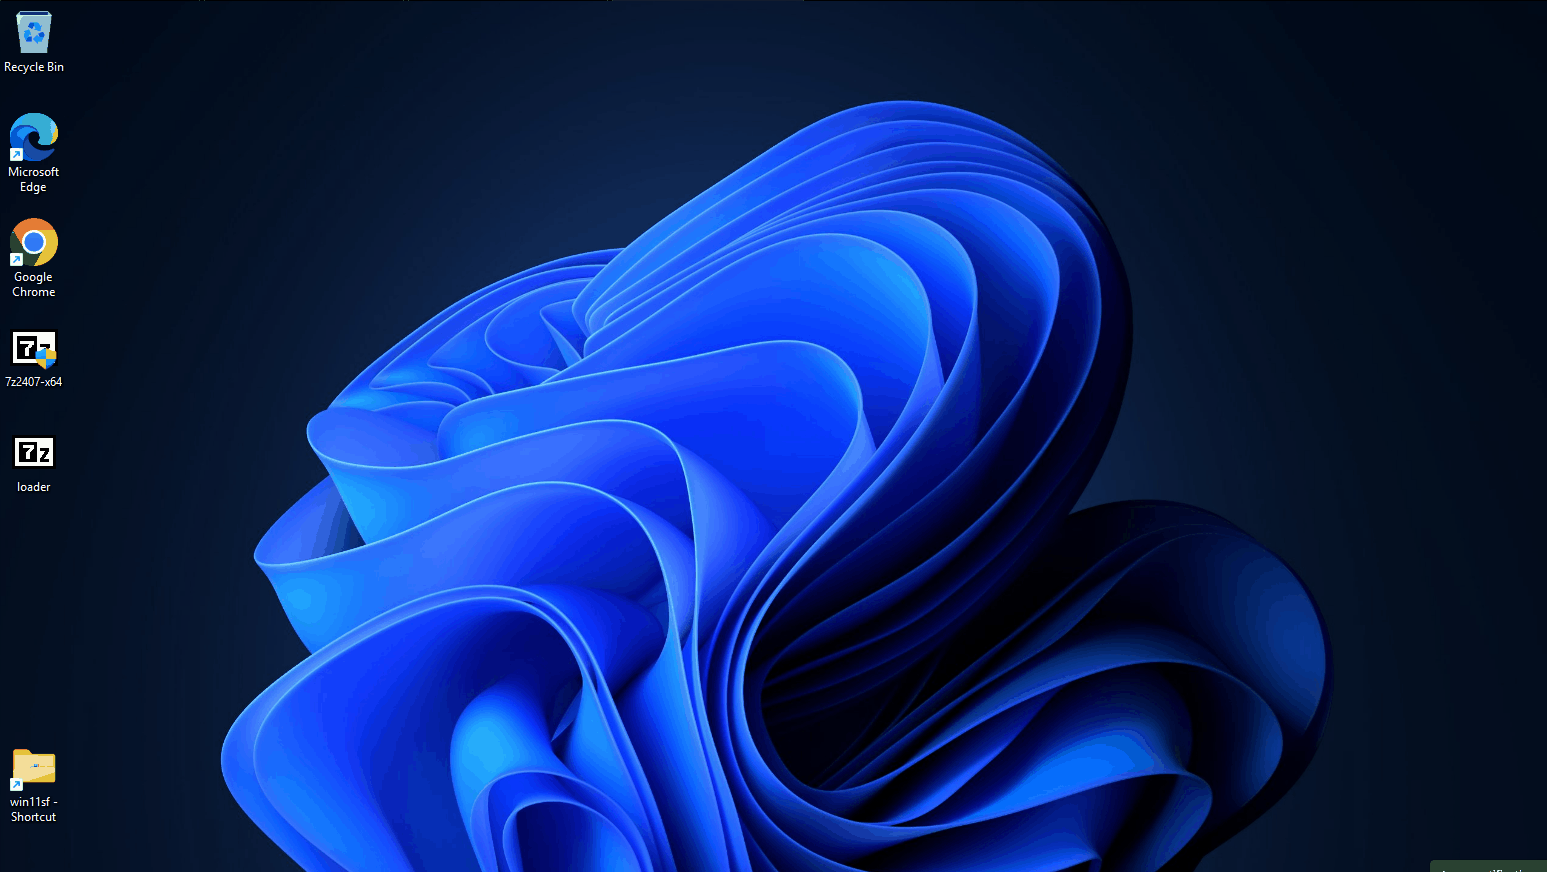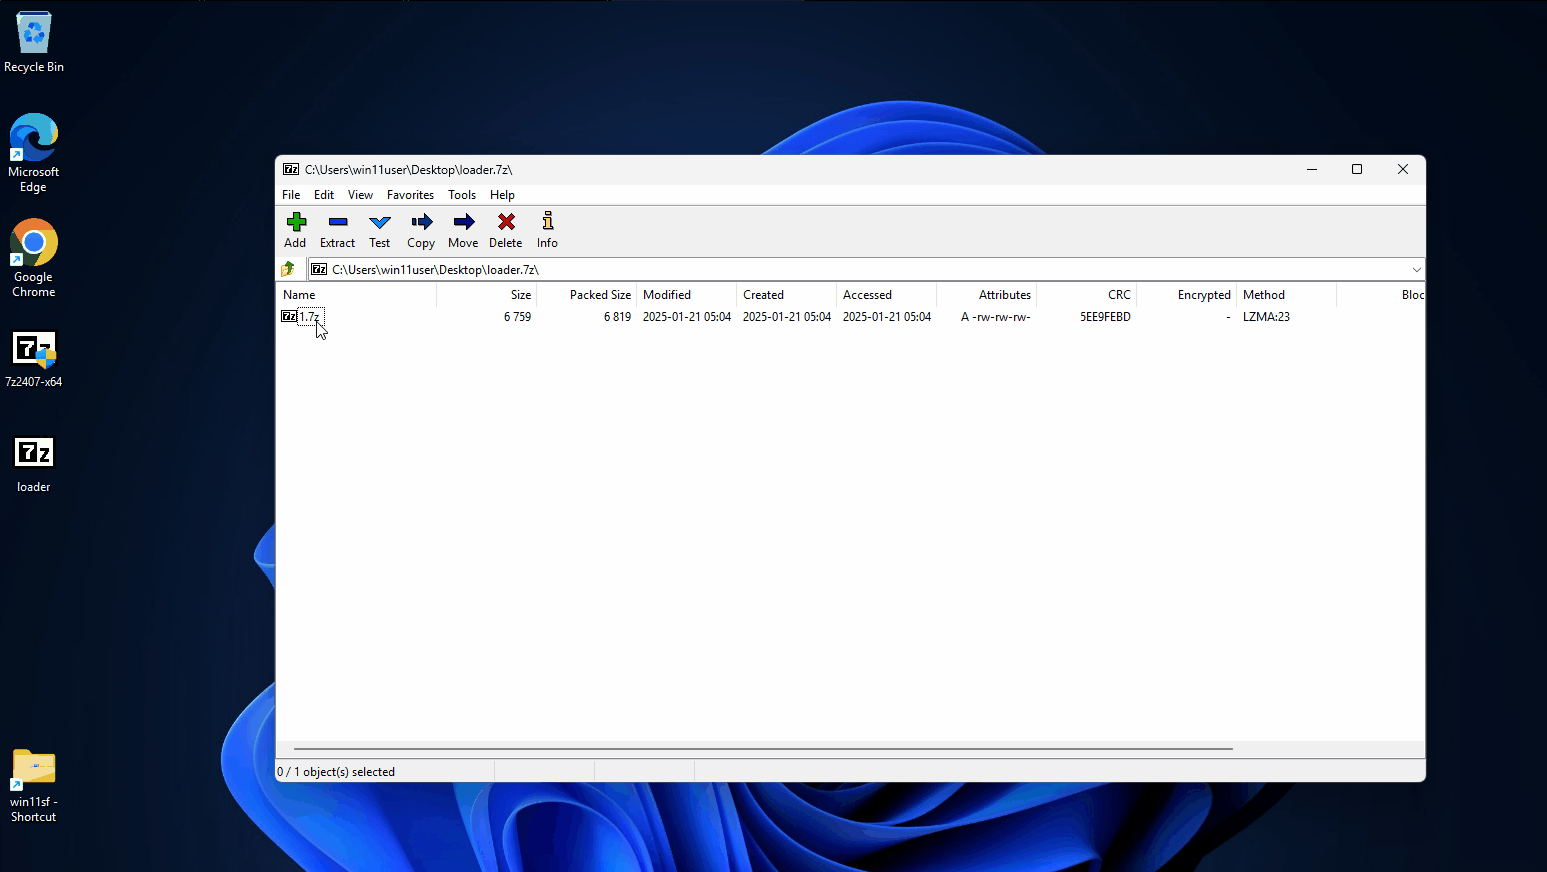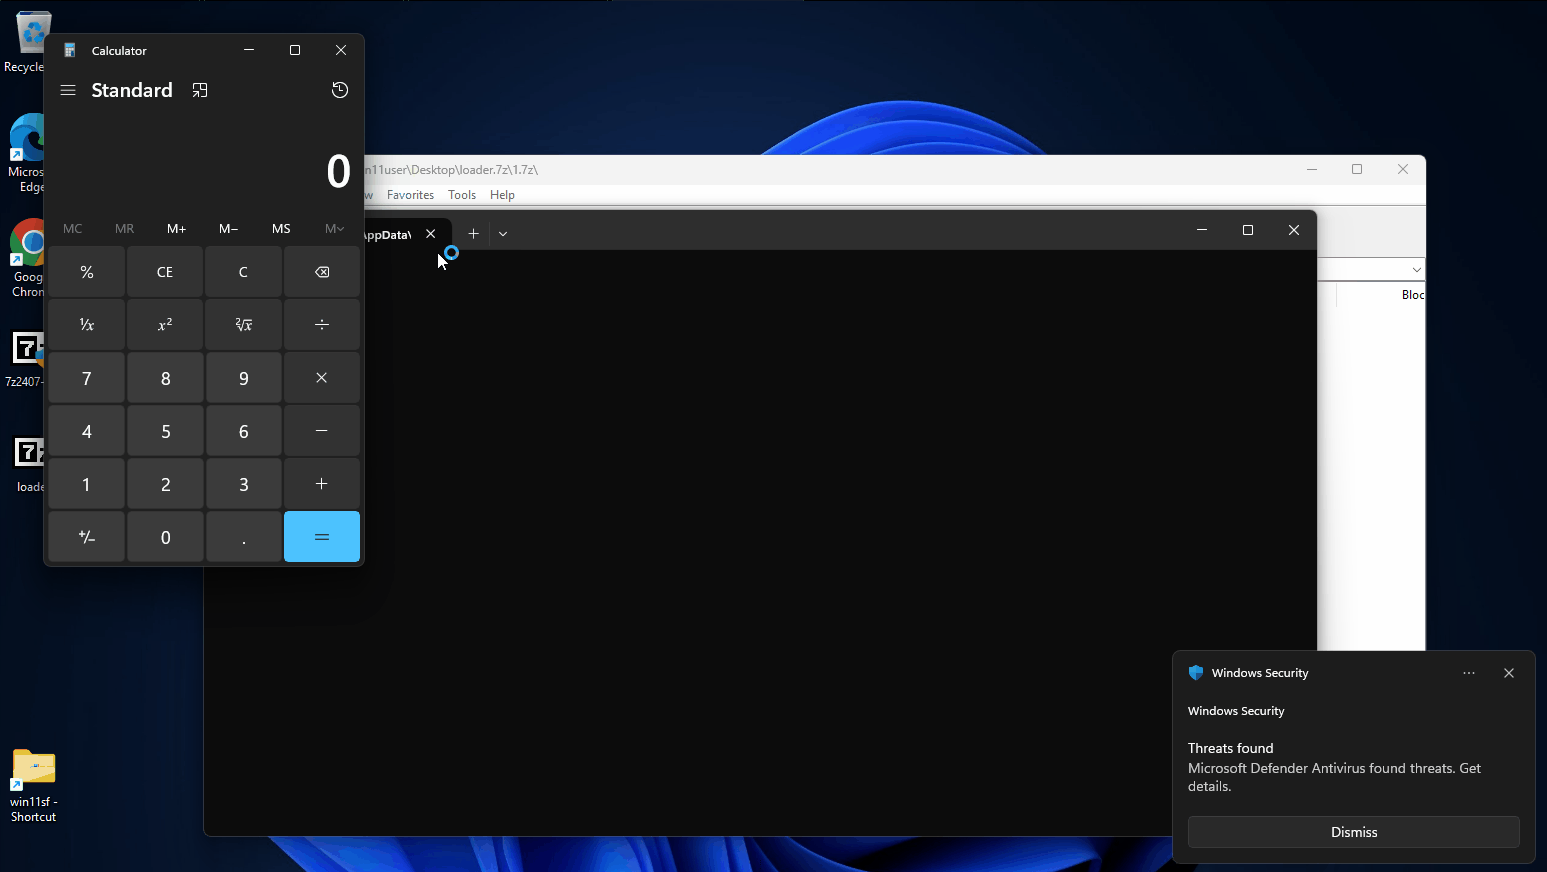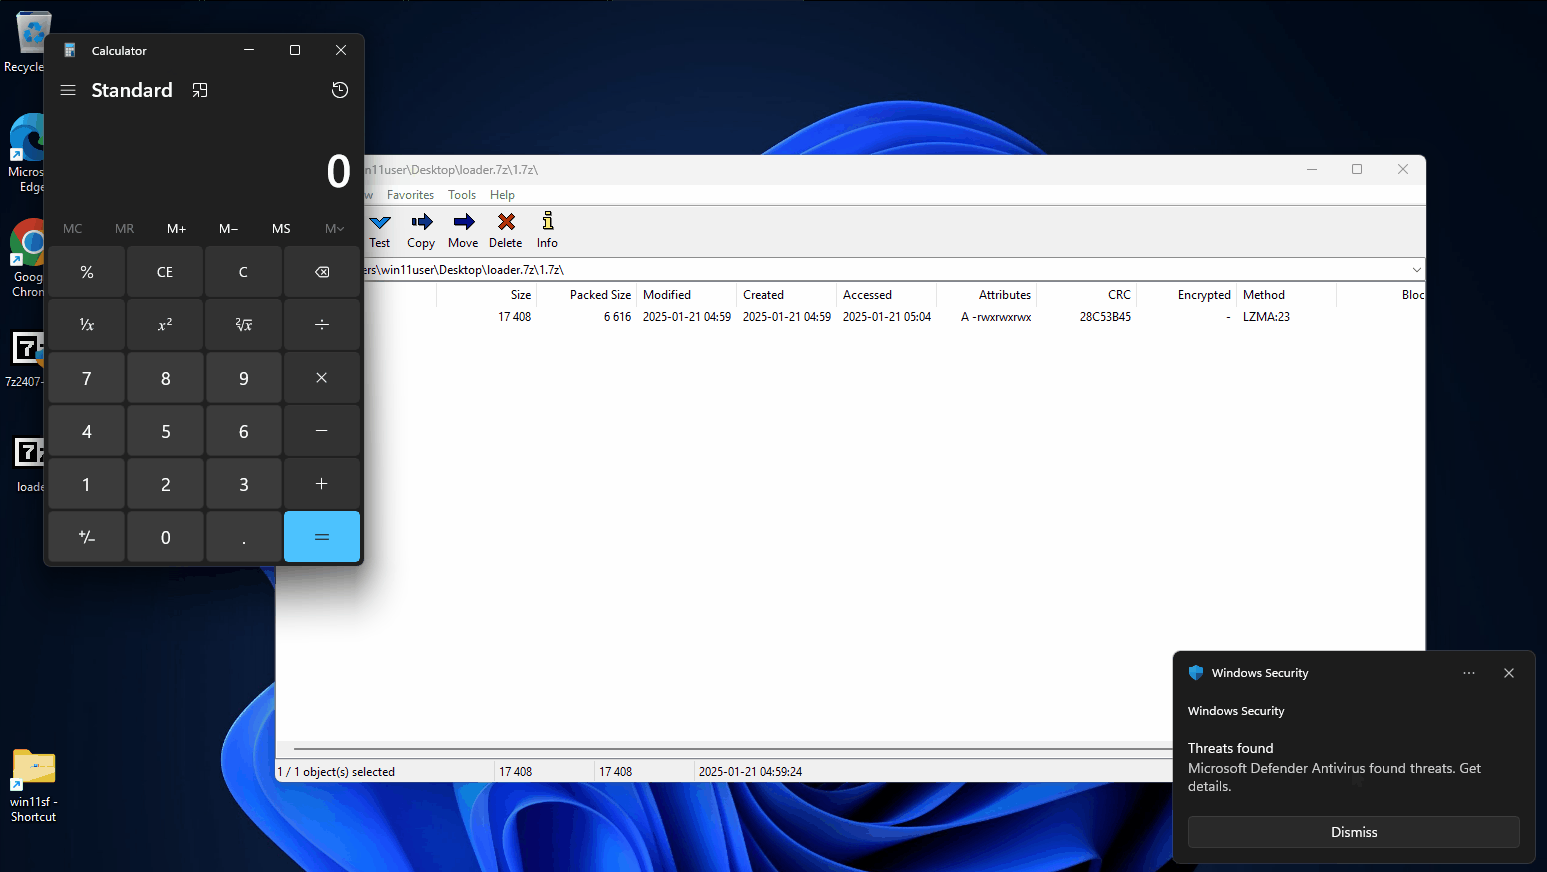
In questo scenario viene utilizzata la versione 24.07 di 7Zip (vulnerabile) che consente l'esecuzione diretta dell'eseguibile senza mostrare alcun avviso (poiché non contiene il MotW).

vulnerabile

Riferimenti

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0411
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





