 traceforce/mcp-xray
Scanner di sicurezza unificato per server MCP con modalità config, pentest e repo-scan. Genera report SARIF per l'integrazione CI/CD, rileva segreti, vulnerabilità e configurazioni errate tramite analizzatori token e LLM.
[!NOTE] Cerchi di proteggere le competenze degli agenti AI? Dai un'occhiata a Skill X-Ray, uno scanner di sicurezza statico open-source che analizza i pacchetti di competenze alla ricerca di comportamenti malevoli o rischiosi prima dell'installazione, senza eseguirli.
MCP X-Ray è una soluzione unificata open-source di scansione della sicurezza e penetration testing per i server Model Context Protocol (MCP). Genera report SARIF pronti per la produzione, per un'integrazione senza soluzione di continuità con gli strumenti di sicurezza e le pipeline CI/CD. I risultati della scansione possono essere facoltativamente caricati su Traceforce Atlas per la gestione e il monitoraggio centralizzati della sicurezza. Atlas dispone di oltre 600 MCP nel proprio registro, offrendo un database completo di valutazione della sicurezza per l'ecosistema MCP.
# Clone the repository
git clone https://github.com/traceforce/mcp-xray
cd mcp-xray

# Install required dependencies (buf, etc.)
make install-dependencies

# Build everything (generates protobuf code and builds the binary)
# The binary will be created as `mcpxray` in the current directory
make all
Esegui la scansione delle configurazioni MCP per individuare problemi di sicurezza; eseguila prima del pentest per stabilire una baseline della tua configurazione.
# Scan a specific MCP config file (uses token analyzer by default)
./mcpxray config-scan /path/to/mcp/config.json

# Scan all known MCP config paths automatically for Cursor, Claude and Windsurf.
# Known config locations (relative to home directory):
#   ~/.cursor/mcp.json (Cursor)
#   ~/Library/Application Support/Claude/claude_desktop_config.json (Claude Desktop)
#   ~/.codeium/windsurf/mcp_config.json (Windsurf)
./mcpxray config-scan --scan-known-configs

# Use LLM analyzer for more extensive and deepr analysis
./mcpxray config-scan /path/to/mcp/config.json --analyzer-type llm --llm-model claude-3-5-sonnet-20241022

# Specify custom output file
./mcpxray config-scan /path/to/mcp/config.json --output custom-report.sarif.json
Capacità di rilevamento:
Esegue piani di test di sicurezza effettuando chiamate effettive agli strumenti sui server MCP. Per eseguire il pentest sono necessari gli LLM. Eseguire questa operazione prima della distribuzione effettiva in produzione.
# Run pentest with auto-generated test plan (requires LLM model)
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5

# Use a custom test plan YAML file
./mcpxray pentest /path/to/mcp/config.json --test-plan /path/to/test-plan.yaml --llm-model claude-sonnet-4-5
Capacità di rilevamento: Esecuzione di codice, SSRF, path traversal, bypass dell'autorizzazione, injection di input, divulgazione di informazioni e vulnerabilità DoS
Analizza la base di codice alla ricerca di vulnerabilità; utilizzalo quando possiedi il codice o puoi modificarlo.
# Scan current directory
./mcpxray repo-scan

# Scan a specific repository
./mcpxray repo-scan /path/to/repository

# Specify custom output file
./mcpxray repo-scan --output custom-report.sarif.json
Capacità di rilevamento:
Il SAST del taint utilizza il motore OpenGrep. Installa il binario bloccato e verificato tramite SHA con make install-opengrep (Linux x86_64/arm64, macOS arm64/x86_64). Su altre piattaforme, installa opengrep manualmente e imposta MCPXRAY_OPENGREP_BIN. L'analisi del taint si attiva in base all'installazione: repo-scan la esegue ogni volta che il motore bloccato è risolvibile, e quando il motore è assente salta il taint ed esegue comunque SCA, secrets e le regole sui comandi non sicuri.
Per il taint interprocedurale cross-file su Go e TypeScript (e Python), installa il motore CodeQL. Si attiva anch'esso in base all'installazione, e i suoi risultati vengono uniti a quelli di OpenGrep:
make install-codeql                        # pinned CodeQL bundle (Linux x86_64, macOS, Windows)
./mcpxray repo-scan <repo>                 # every installed engine runs; results merged
CodeQL costruisce un database per linguaggio, quindi una scansione richiede sensibilmente più tempo una volta installato il bundle; quel costo è il prezzo dell'analisi cross-file. Per tornare alla veloce analisi intra-file, disinstalla il motore nello stesso modo in cui lo hai installato: rimuovi il bundle da make install-codeql (si trova accanto al binario), oppure rimuovi l'impostazione di MCPXRAY_CODEQL_BIN se lo avevi puntato a uno. Python e TypeScript estraggono senza build (il target non viene mai eseguito). Go non ha una modalità senza build, quindi CodeQL compila il target; quel passaggio viene eseguito solo con --codeql-allow-build e altrimenti viene saltato con un avviso; la scansione non si blocca mai in attesa di un prompt.
Ogni linguaggio ha un budget di tempo che copre database create più analyze — 600s per impostazione predefinita. Un target che lo supera non contribuisce in alcun modo, quindi aumentalo per repository di grandi dimensioni con --codeql-timeout <seconds> (o MCPXRAY_CODEQL_TIMEOUT); il flag ha la precedenza quando entrambi sono impostati. Il superamento del budget viene segnalato come timed out after Ns, mai come uno zero pulito.
MCP X-Ray genera report nel formato SARIF (Static Analysis Results Interchange Format), ampiamente supportato dagli strumenti di sicurezza e dalle piattaforme CI/CD.
Carica i risultati della scansione su Traceforce Atlas per una gestione centralizzata della sicurezza, reportistica e monitoraggio nel tempo. Aggiungi il flag --upload a qualsiasi comando di scansione. Usa --clean-up per rimuovere i file generati dopo un caricamento riuscito.
Variabili d'ambiente richieste:
TRACEFORCE_CLIENT_IDTRACEFORCE_CLIENT_SECRETQueste credenziali possono essere scaricate dalla pagina delle impostazioni nell'interfaccia di Atlas.
# Upload config scan results
./mcpxray config-scan /path/to/mcp/config.json --upload

# Upload with cleanup
./mcpxray config-scan /path/xia-add-registry-imageto/mcp/config.json --upload --clean-up

# Upload pentest results
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5 --upload
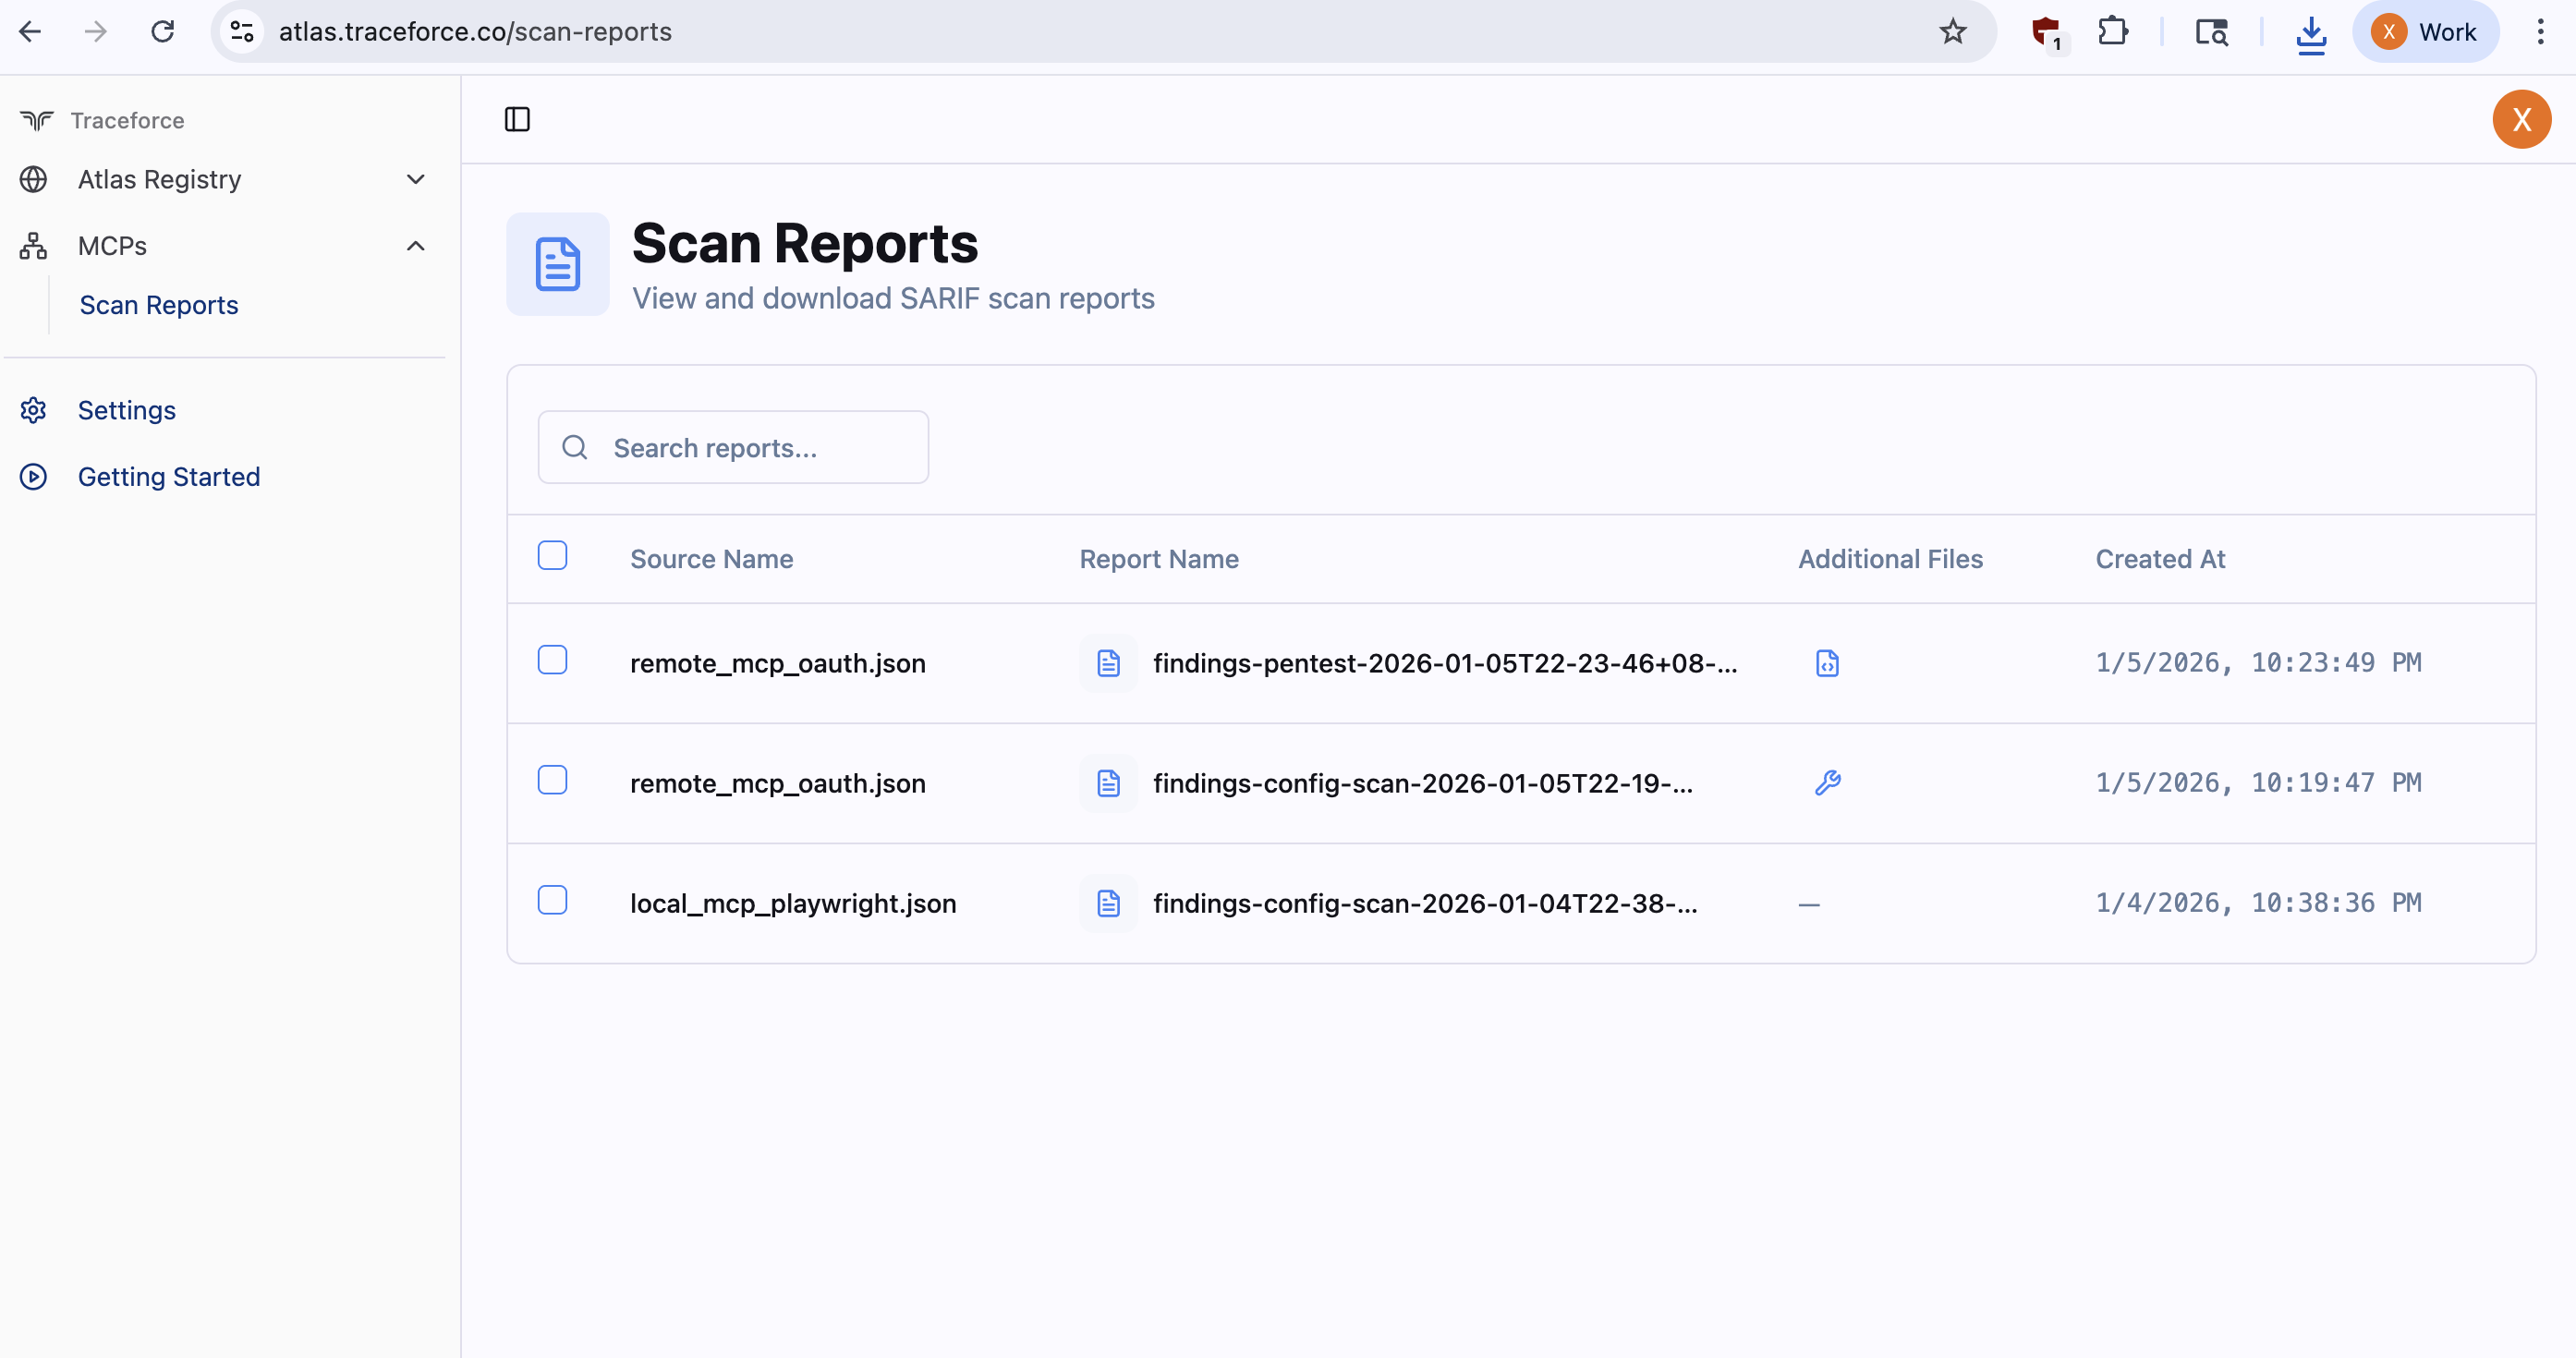
Esempi di output di scansione sono disponibili in examples/findings/.








