
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
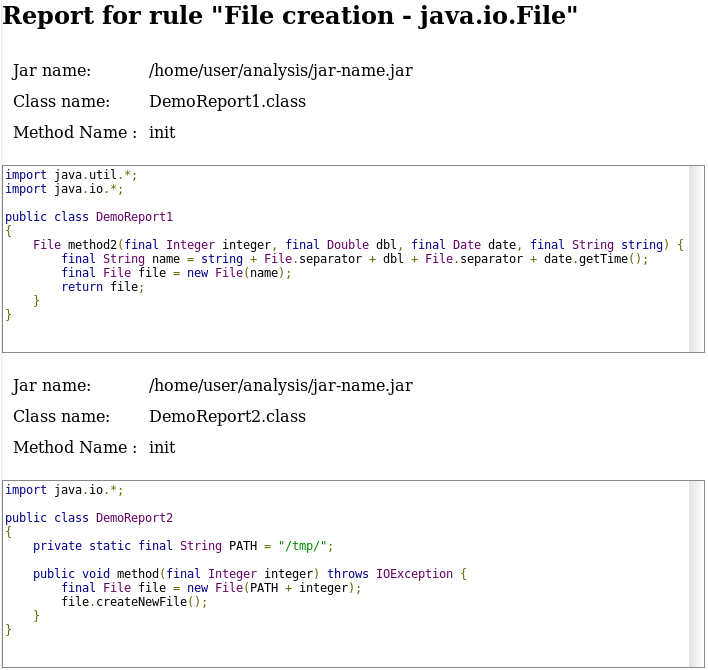
 fergarrui/custom-bytecode-analyzer
Analizzatore di bytecode Java personalizzabile tramite regole JSON
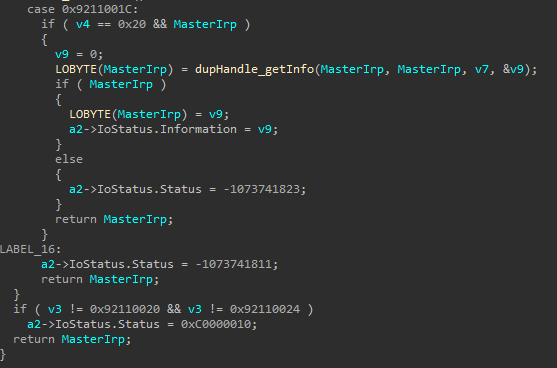 alfarom256/logmeinpochandledup
Exploit per una condizione di gara (race condition) nel driver del kernel Windows di LogMeIn/GoTo che duplica gli handle di SYSTEM, consentendo…
 josue87/wp_hunter
Analisi statica dei plugin wordpress
 theofficialflow/presentations
Raccolta curata di slide e talk di conferenze sulla sicurezza incentrati su exploit di console di gioco, vulnerabilità del kernel ed escape dalla…
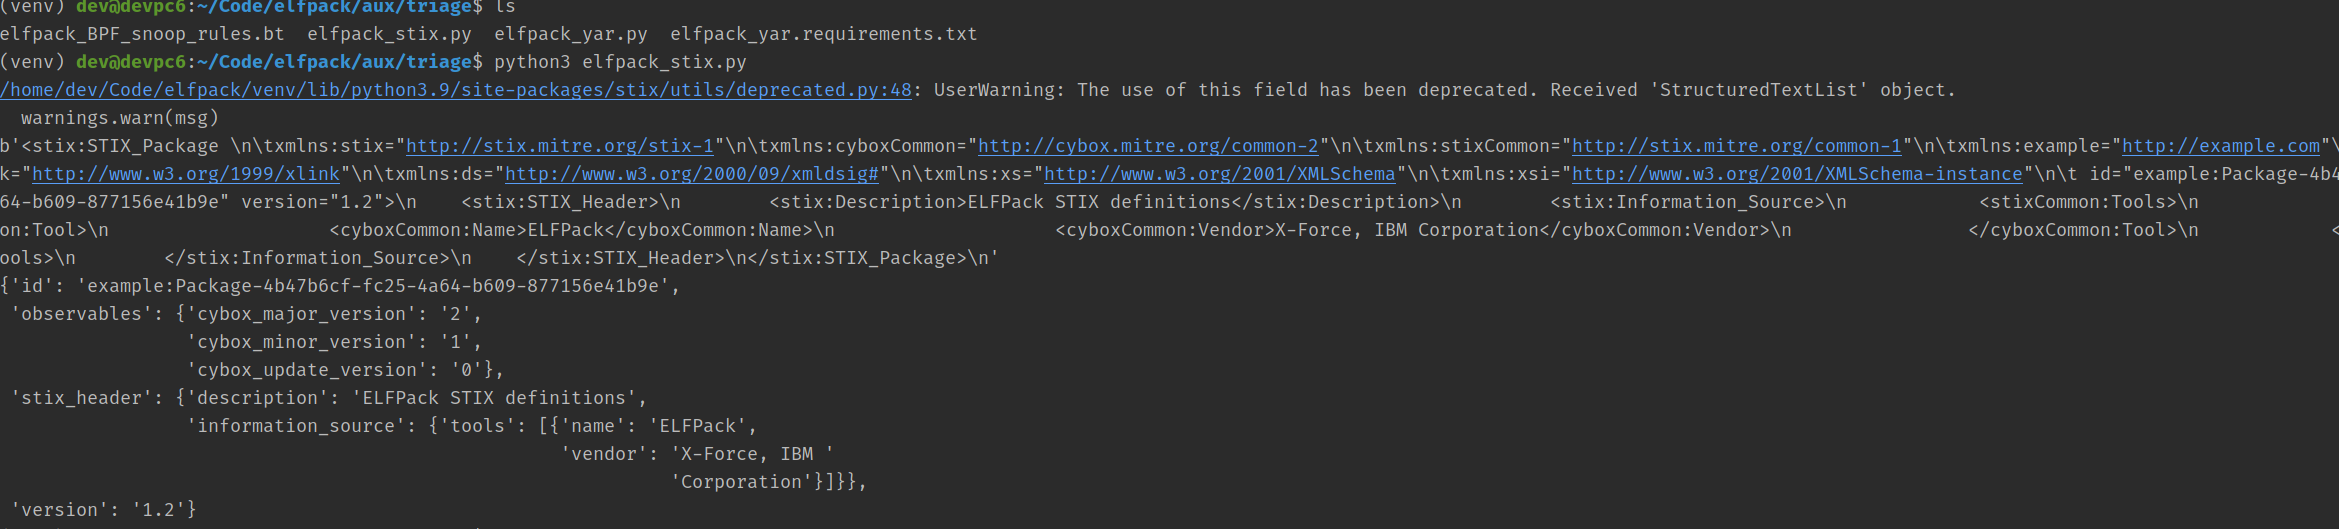 dsnezhkov/elfpack
Toolkit di docking per sezioni di binari ELF per la consegna di payload senza stadio, che consente l'attaccamento del payload sul campo, l'elusione…
 hasherezade/sig_finder
Trova firme (da PE-bear)
 sadopc/machscope
All-in-one per l'analisi binaria su macOS: parsing Mach-O, disassemblaggio ARM64, firme del codice e debugging.
 aeromodes/8cryptdo
Documentazione e strumenti ottenuti tramite reverse engineering per i metodi di crittografia del firmware 8BitDo
 synacktiv/shannon-dbg
Debugger per la banda base Shannon
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
 janhalendk/react
Un progetto OSINT che esplora come estrarre dati da React
 capesandbox/cape-parsers
CAPE: parser core e della community
 swelljoe/nelson
Trovare vulnerabilità tramite forza bruta semplice
 oldboy21/shgenob
Strumento basato su Python per generare Shellcode da PIC C
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline di fuzzing basata su LLM alimentata dal GitHub Security Lab Taskflow Agent
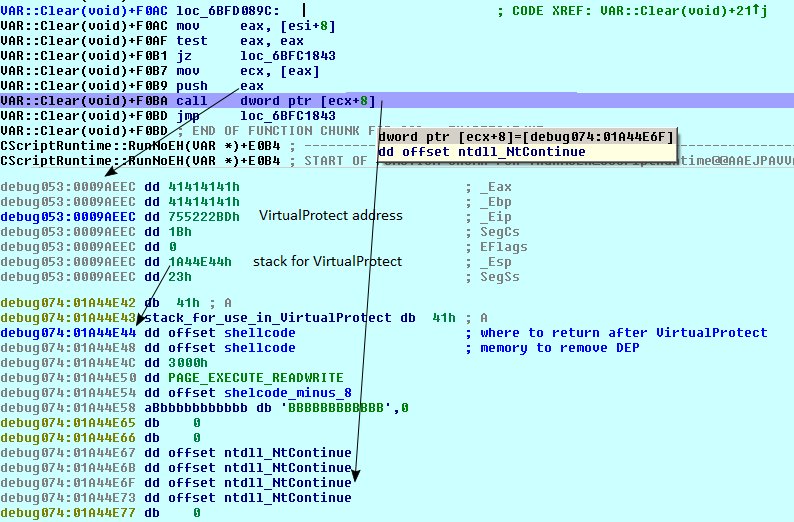 piotrflorczyk/cve-2018-8174_analysis
Analisi dell'exploit VBS CVE-2018-8174
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…








