
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 0xeb-bp/bluekeep
Lavoro pubblico per CVE-2019-0708
 hugsy/gdb-static
Repository pubblico di GDB e GDBServer compilati staticamente.
 souhardya/zerodoor
Uno script scritto con pigrizia per generare backdoor multipiattaforma al volo :)
 bishopfox/gadgetprobe
Sonda gli endpoint che consumano oggetti serializzati Java per identificare classi, librerie e versioni delle librerie nei classpath Java remoti.
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) è un reverse shell basato su Python dotato di funzionalità che assistono in uno scenario di…
 idov31/silverseal
Framework di post-exploitation per Linux con un bootkit UEFI che carica in modo persistente e stealth un rootkit come modulo kernel basato su Rust…
 ionescu007/faxhell
Una Bind Shell che utilizza il servizio fax e un DLL Hijack
 telefonica/ibombshell
Strumento per distribuire un prompt di post-sfruttamento in qualsiasi momento
 maddiestone/conpresentations
Slide deck delle mie presentazioni a conferenze
 bytewreck/dumpguard
Strumento Proof-of-Concept per l'estrazione di materiale credenziale da sessioni protette su sistemi Windows moderni.
 czs108/windows-pe-packer
🗜️ A packer for Windows x86 executable files written in C and Intel x86 Assembly. The new file after packing can obstruct reverse engineering(Uno…
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 xairy/lights-out
Strumenti per il controllo del LED della webcam su ThinkPad X230
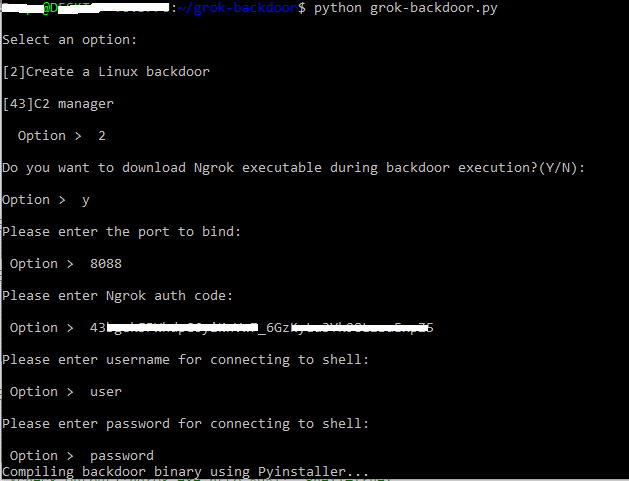 deepzec/grok-backdoor
Semplice backdoor Python con supporto per tunnel Ngrok
 michaelweber/macrome
Lettore/Scrittore di documenti con macro Excel per Red Teamers e Analisti
 its-arun/cve-2022-39197
Exploit proof-of-concept per CVE-2022-39197, che consente l'esecuzione remota di codice su CobaltStrike <= 4.7.1 tramite payload SVG dannoso servito…
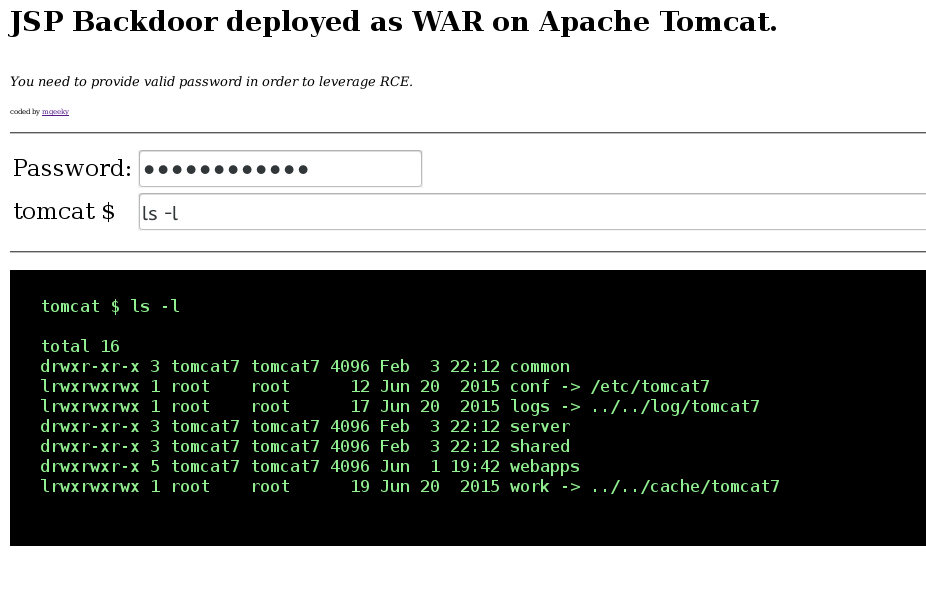 mgeeky/tomcatwardeployer
Strumento di test di penetrazione per auto-deployment di WAR e pwning su Apache Tomcat.
 momenbasel/htb-writeups
Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…








