

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
faxhell — Una Bind Shell che utilizza il servizio fax e un DLL Hijack | Kitploit

Strumenti/GitHubGitHub/ionescu007/faxhell
Escalation di PrivilegiExploitPost-ExploitRed TeamingSviluppo Payload
GitHubionescu007/faxhell

faxhell

Una Bind Shell che utilizza il servizio fax e un DLL Hijack

Vedi Repository
33485486 anni faRevisionato da Kitploit
Condividi

faxhell ("Fax Shell")

Una shell di tipo bind shell Proof-of-Concept che utilizza il servizio Fax e un dirottamento di DLL basato su Ualapi.dll.

Vedi il nostro approfondimento su: https://windows-internals.com/faxing-your-way-to-system/
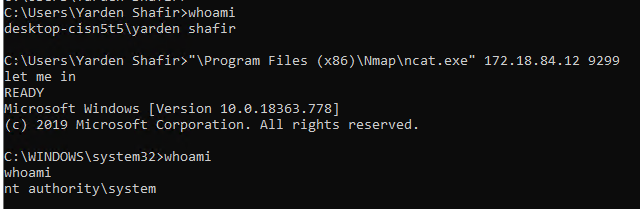
Demo obbligatoria

Come usare

  • Compila Ualapi.dll e posizionala in c:\windows\system32
  • Avvia il servizio Fax, che caricherà la DLL e chiamerà l'esportazione UalStart. UalStart accoderà un elemento di lavoro del pool di thread che aprirà un handle su RpcSs, troverà un token SYSTEM e poi lo impersonerà. Successivamente, creerà un socket sull'indirizzo endpoint locale, lo assocerà alla porta 9299 e quindi attenderà in modo asincrono una connessione usando una porta di completamento I/O del pool di thread.
  • Connettiti al socket sulla porta 9299 usando il tuo client preferito (ad esempio nc(at).exe <ip> 9299) e quindi digita let me in e premi INVIO. Se stai scrivendo codice personalizzato, assicurati di inviare la stringa let me in\n.
  • Il pacchetto di completamento I/O risveglierà quindi la callback del pool di thread, che avvierà un processo Cmd.exe sotto il servizio DcomLaunch con privilegi SYSTEM, collegando i suoi handle di input e output al socket appena creato.
  • Vinci!

Evasione EDR / AV

  • Utilizza un servizio che non è comunemente noto e non viene monitorato o segnalato come sospetto dai vendor di EDR.
  • Utilizza l'API del pool di thread di Windows per eseguire la configurazione, rendendo gli stack più difficili da leggere, scaricando il lavoro su più thread ed evitando facili "indizi" che stia succedendo qualcosa di sospetto.
  • La durata dei token impersonati è molto breve e solo il thread di lavoro viene eseguito come SYSTEM, tornando molto rapidamente a NETWORK SERVICE dopo aver effettuato una sola chiamata API. Questo aiuta a ridurre la possibilità di essere rilevati da vari scanner.
  • Utilizza API di socket poco comuni che rendono la tabella di importazione meno sospetta ed evita rilevamenti EDR, hook IOCTL e LSP.
  • Crea la shell di tipo bind sotto il servizio DcomLaunch (che è già un servizio SYSTEM) e non sotto il servizio Fax, rendendola molto più naturale ed evitando un albero di processi dall'aspetto molto sospetto.
  • Sfrutta un bug di Windows che fa sembrare che il nostro socket appartenga al servizio Fax e non a DcomLaunch o Cmd.exe. Se uccidiamo il servizio Fax, sembra che il socket appartenga a System.

Avvertenze

Non è pensato per essere una shell pronta all'uso, non rilevabile, dannosa e armata:

  • È solo una bind shell, che la maggior parte dei firewall bloccherà. Aprire regole del firewall, o usare una reverse shell, o effettuare comunicazioni su una porta comune come 80 o 443 funzionerebbe meglio.
  • Altri servizi, in particolare lo Spooler, caricano anch'essi Ualapi.dll. Mentre il sistema si comporta bene se il servizio Fax è "bloccato" nello stato SERVICE_START_PENDING, ciò causerà problemi in Spoolsv.exe.


  • Probabilmente ci sono bug/perdite di memoria nel PoC – abbiamo fatto del nostro meglio per rendere le cose di qualità produttiva, ma non abbiamo eseguito i test con Application Verifier o asan.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




