#1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 ed1s0nz/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni…
oopnv70-lab/ghostlock-apkAPK autonomo: escalation dei privilegi di GhostLock CVE-2026-43499 + esecuzione come identità shell di Shizuku
 andresriancho/w3af
Scanner di sicurezza per applicazioni web open-source che identifica e sfrutta oltre 200 vulnerabilità, tra cui XSS, SQL injection e OS command…
 etahen/etahen
Payload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
 ikow/php2shell-poc
CVE-2026-109618/109619 Ricerca sull'exploit di PHP session.upload_progress — POC e analisi
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 ahmyth/ahmyth-android-rat
Strumento di amministrazione remota Android
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 kypvas/red-team-map
Mappa dell'architettura delle operazioni Red Team Riferimento completo per l'operatore — Dall'infrastruttura all'impatto
 hmascs/ksuroot
Strumento di rooting del kernel Android con un clic che sfrutta CVE-2026-43499 per installare KernelSU, con sorgenti di payload .so ufficiali,…
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 wxxsfxyzm/ghostlock-galaxy
Roota il tuo Galaxy usando CVE-2026-43499
 bkerler/mtkclient
Utilità di Flash e Riparazione Mediatek
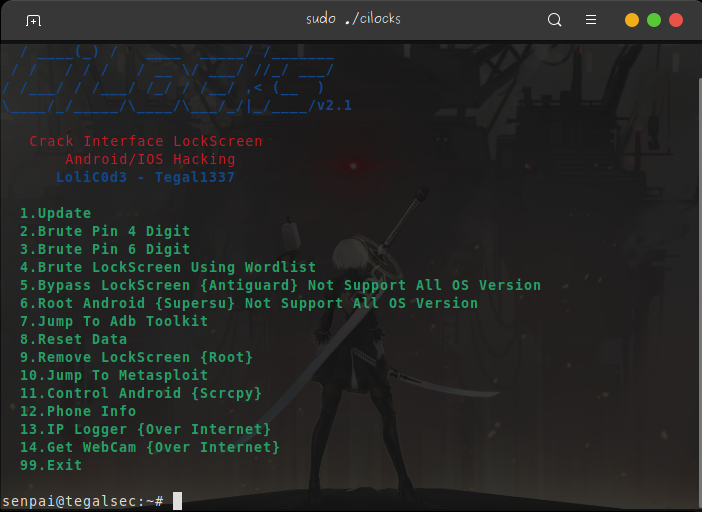 tegal1337/cilocks
Crack per schermata di blocco, Metasploit e altro hacking Android/iOS
 keygraphhq/shannon
Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori…
 theporgs/exegol
Ambiente di hacking completo e guidato dalla comunità
 b23r0/heroinn
A cross platform C2/post-exploitation framework.