
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
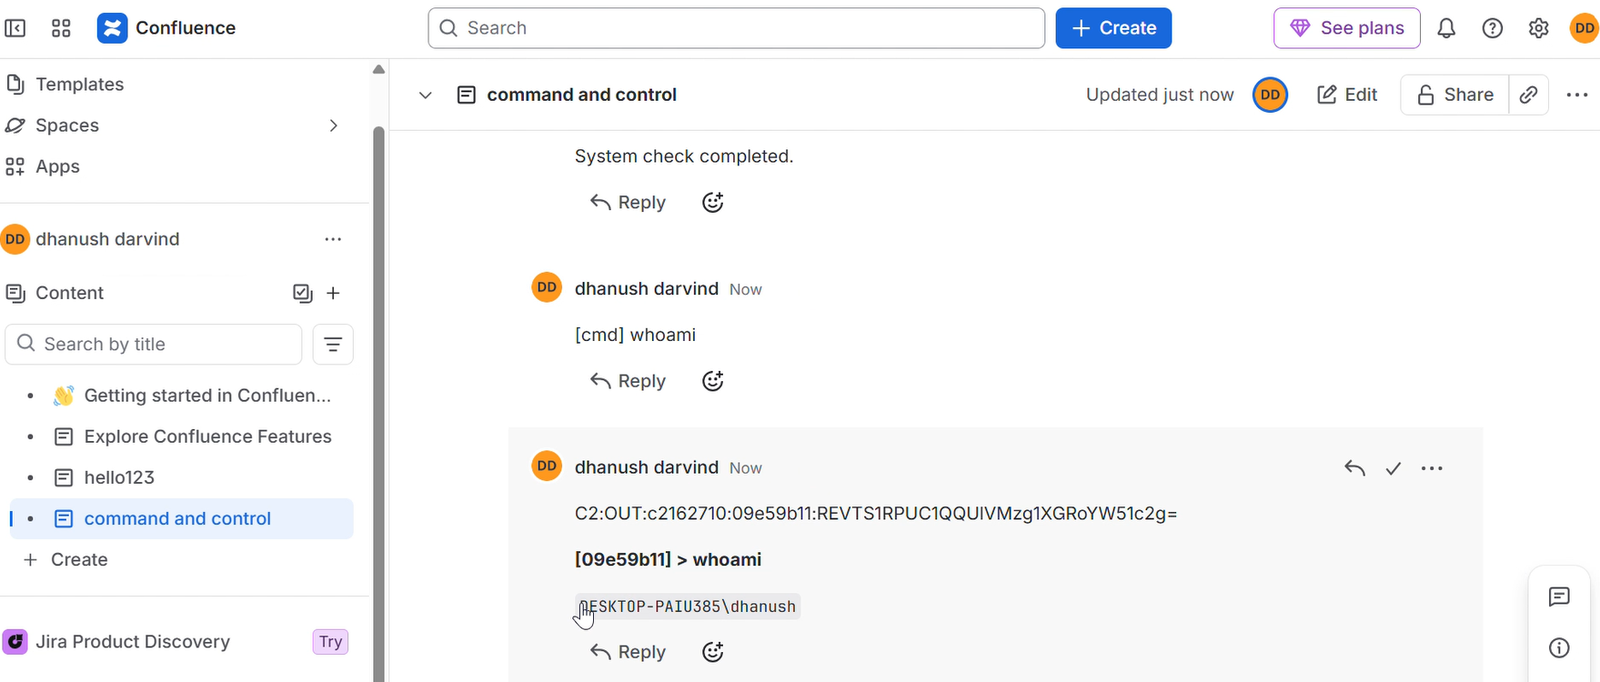
 dagowda/confluencec2
Questo è un progetto volto a trasformare ogni altro prodotto SaaS in un C2, Confluence è solo l'inizio.
 cookiengineer/actual-php2shell
🤖 No, c'è un modo semplice per sfruttare questa vulnerabilità! (vibecoded per dimostrare un punto)
 leonlai-tw/php-eol-cve-2026-109618-109619
Patch non ufficiali per PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) su piattaforme EOL: PHP 7.3 su CentOS/RHEL 7 (Remi), PHP 5.4 su Amazon…
 horkimhab/cve-2025-64702-more
Codice proof-of-concept e note di ricerca per le vulnerabilità QPACK/HTTP-3 (CVE-2025-64702, CVE-2026-12523, CVE-2025-13945) per test di laboratorio…
 horkimhab/cve-2026-109618-619
Codice proof-of-concept per CVE-2026-109618 e CVE-2026-109619 (bypass php2shell), confezionato per la riproduzione autorizzata in laboratorio e la…
 yehia-mamdouh/xssya-v-2.0
Scanner XSS in Python che conferma l'iniezione di payload riflessi e codificati, esegue i payload per catturare i cookie, rileva i WAF e testa XST…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC) per php2shell (CVE-2026-109618 / CVE-2026-109619), che dimostra l'esecuzione di codice remoto in ambienti PHP vulnerabili.…
 david-alvarez-rosa/php-rce
Exploit per CVE-2026-109618 / CVE-2026-109619 per ottenere RCE su target PHP
 automateforceai/cve-2018-0202
Sicurezza e privacy nell'informatica (autunno 2018), progetto finale di gruppo presso JHUISI, vulnerabilità di clamscan in ClamAV 0.99.3 di Cisco
 9bie/php2shell-bypass-aslr-exp
Exploit puramente HTTP che ottiene RCE su PHP 8.4.26 + Apache mod_php tramite heap leak di session upload_progress, riuso di puntatori dangling e…
 oscerd/cve-2026-85316
Riproduttore proof-of-concept eseguibile per CVE-2026-85316, che dimostra la modalità proxy non intenzionale nella corrispondenza del prefisso di…
 oscerd/cve-2026-85317
Proof-of-concept eseguibile in Spring Boot che riproduce CVE-2026-85317, in cui la cache dei token OAuth2 di camel-http ignora scope, resource e…
 oscerd/cve-2026-88900
Proof-of-concept eseguibile in Spring Boot che riproduce CVE-2026-88900, la vulnerabilità di deserializzazione Java non sicura in camel-jgroups,…
 oscerd/cve-2026-88901
Proof-of-concept eseguibile in Spring Boot che riproduce CVE-2026-88901, una vulnerabilità XXE (CWE-611) in Apache Camel camel-smooks, con esecuzioni…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE non autenticato self-contained su PHP 8.5.11 stock (divulgazione in memoria in-band PS(id)→cookie + catena UAF),…
 4rdr/proofs
Raccolta di risultati CVE, riferimenti proof-of-concept e note di ricerca sulle vulnerabilità, incluse voci ExploitDB e avvisi di sicurezza con…
 oscerd/cve-2026-91858
Reproducer eseguibile Spring Boot e Quarkus per CVE-2026-91858, una XXE in Apache Camel camel-fop tramite un TransformerFactory di terze parti, con…
 0xblackash/cve-2026-109618
Consulenza tecnica sulle vulnerabilità RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) che copre causa principale, vettori di sfruttamento,…








