 r3dy/capsulecorp-pentest
Ambiente Vagrant VirtualBox per condurre un test di penetrazione di rete interna

Blog
Twitter:
Libro:
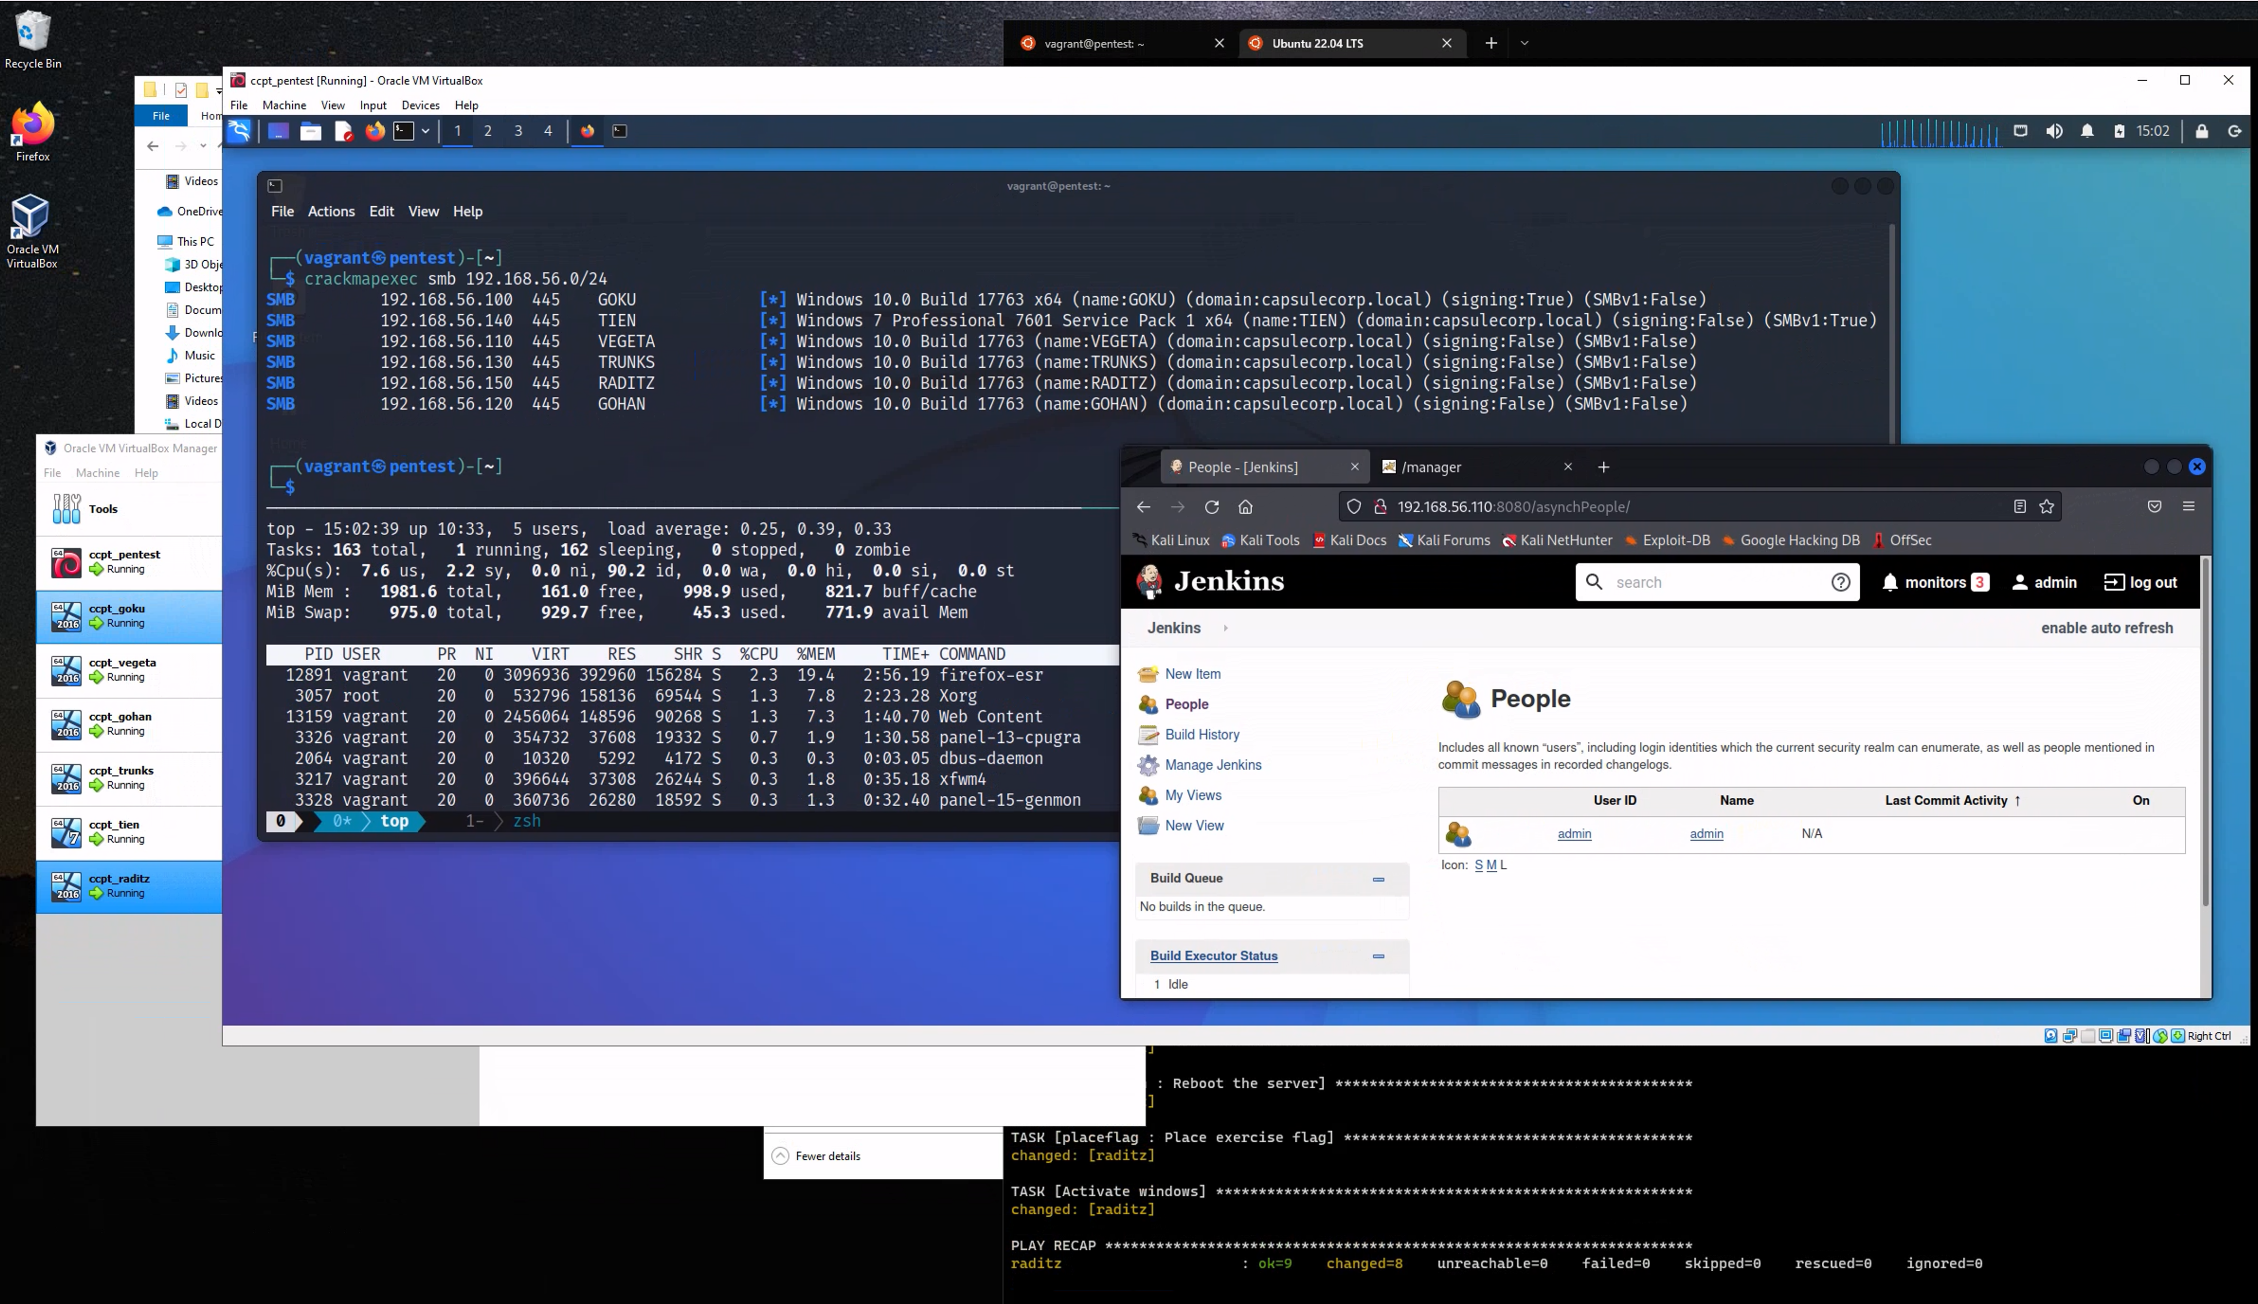
Il Capsulecorp Pentest è una piccola rete virtuale gestita da Vagrant e Ansible. Contiene cinque macchine virtuali, inclusi un sistema di attacco Linux con Xubuntu e 4 server Windows 2019 configurati con vari servizi vulnerabili. Questo progetto può essere utilizzato per imparare il penetration testing di rete come ambiente autonomo, ma è progettato principalmente per complementare il mio libro The Art of Network Penetration Testing.
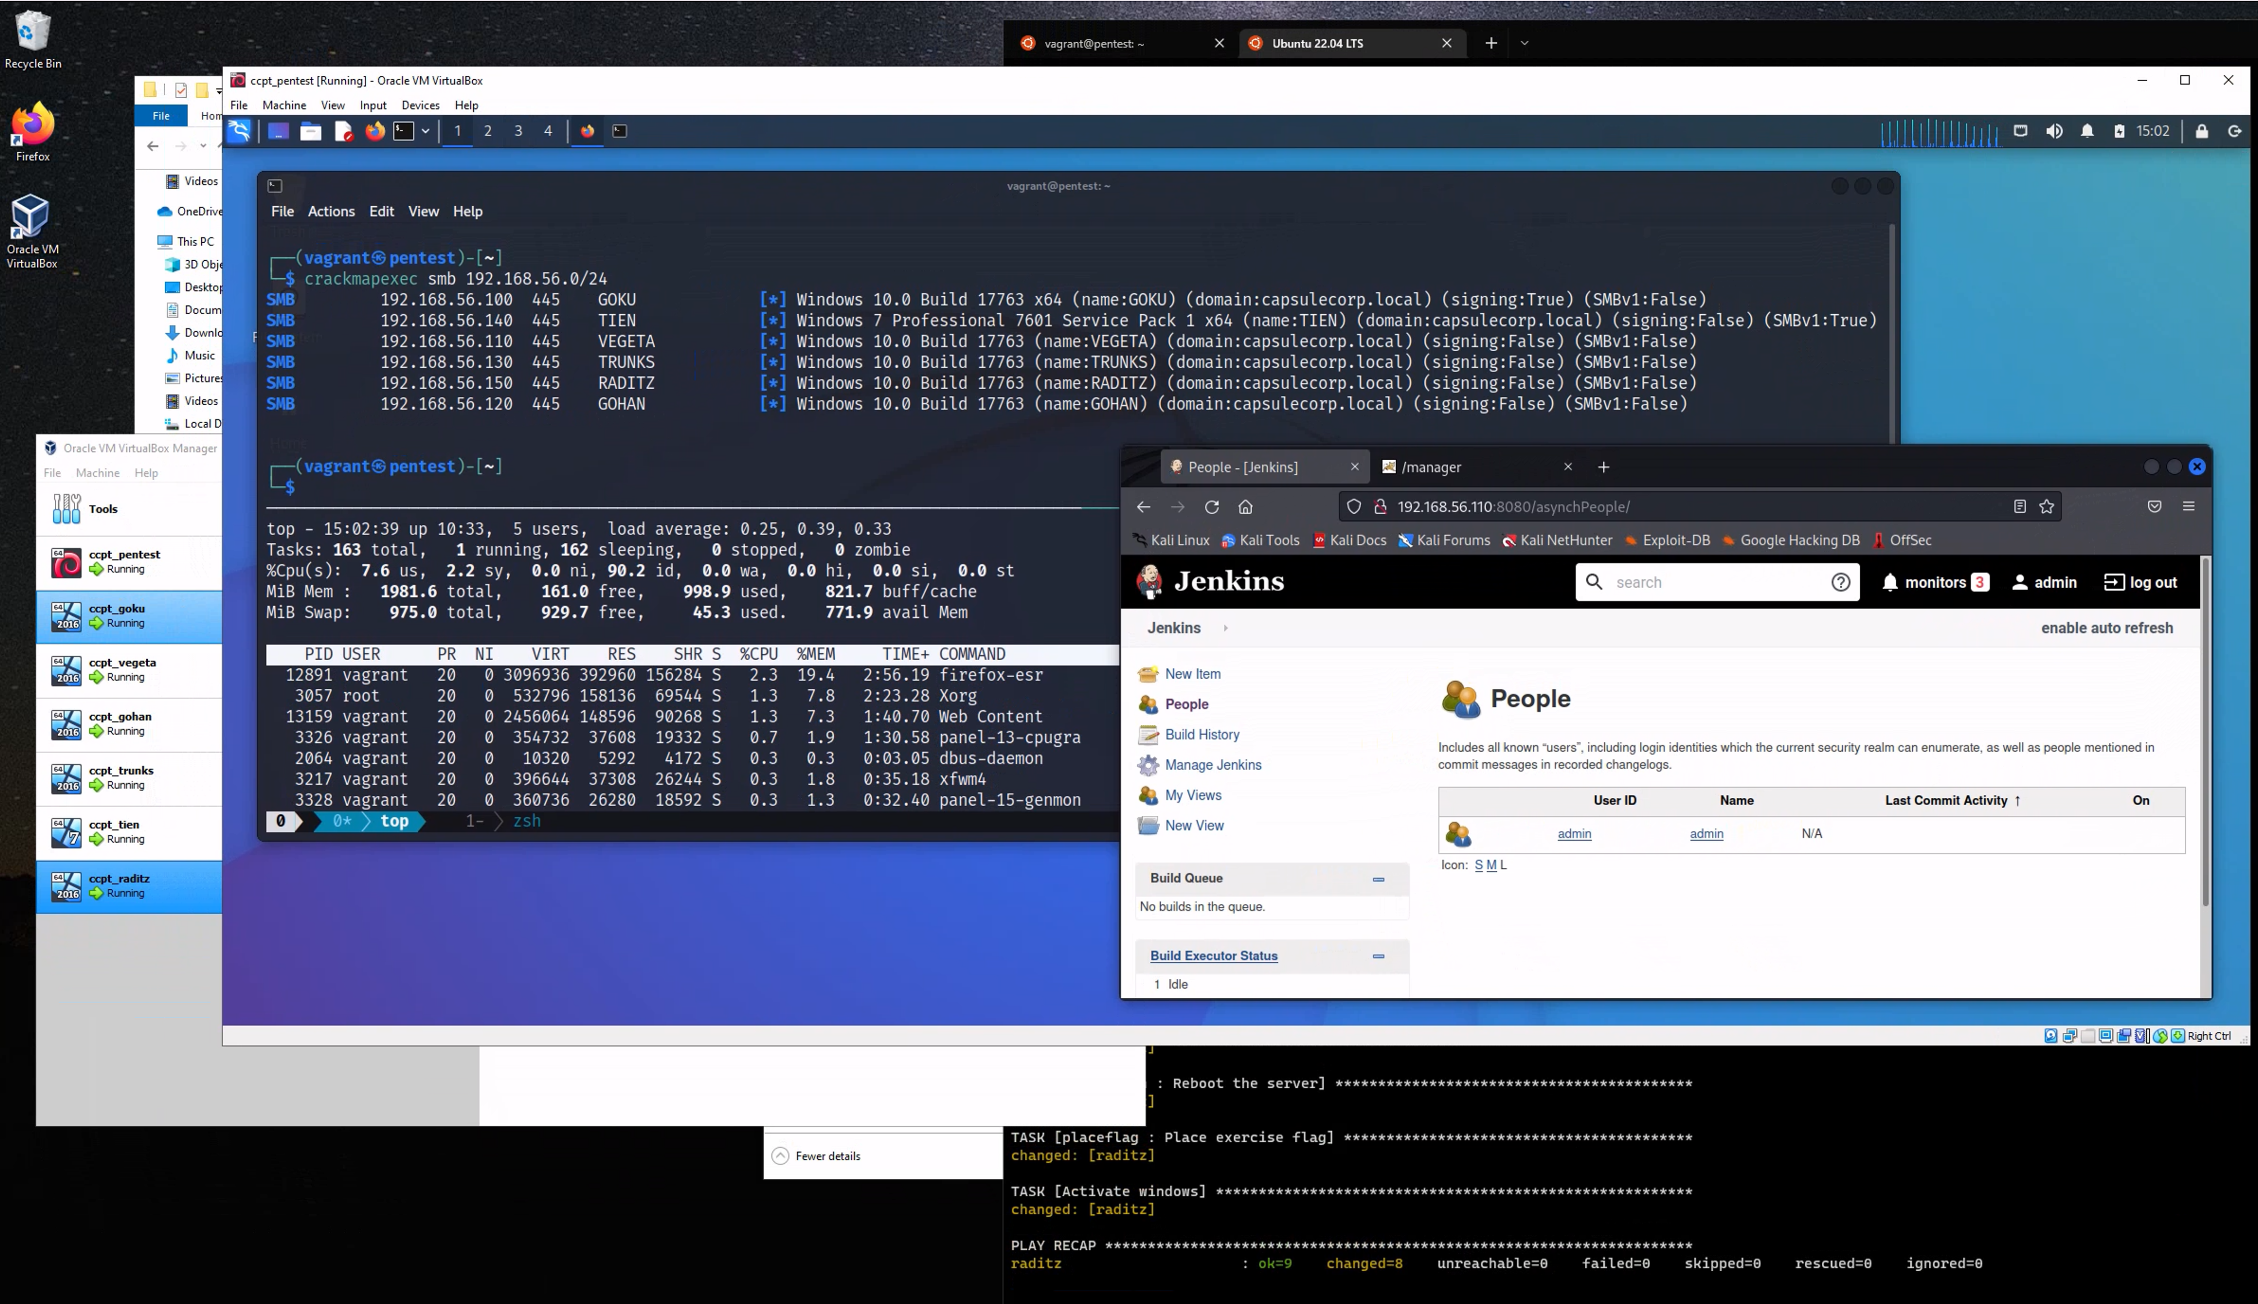
Configurare una rete virtuale per imparare il penetration testing può essere noioso e anche dispendioso in termini di tempo/risorse. Nell'ambiente capsulecorp, tutto è già praticamente fatto per te. Una volta installati Vagrant, Ansible e VirtualBox sulla tua macchina, devi solo eseguire un paio di comandi vagrant per avere un dominio Active Directory completamente funzionante che puoi utilizzare per hacking/apprendimento/pentesting ecc.
Per utilizzare la rete Capsulecorp Pentest devi avere quanto segue:
VirtualBox
Vagrant
Ansible
CPU quad-core con 16GB di RAM è consigliata.
goku.capsulecorp.localvegeta.capsulecorp.localgohan.capsulecorp.localtrunks.capsulecorp.localtien.capsulecorp.localvegetatrunksgohantienPer gestire host Windows dovrai installare pywinrm con pip all'interno dell'ambiente virtuale Ansible
source ~/ansible/bin/activate
pip install pywinrm
deactivate
Tutorial di configurazione su YouTube
Per una guida dettagliata all'installazione, consulta
La prima cosa da fare è avviare e configurare Goku, il controller di dominio. Questo sistema probabilmente sarà il più lento da avviare perché le operazioni di dcpromo richiedono tempo.
Nota: se stai eseguendo vagrant con sudo, usa l'opzione sudo -E vagrant per eseguire vagrant
Avvia la VM
vagrant up goku
Esegui il provisioning della VM
vagrant provision goku
Ripeti i due comandi sopra per gohan, vegeta e trunks.
...ATTENZIONE...
Si prevede che questa sezione del provisioning richieda tempo perché dopo un dcpromo il sistema impiega molto tempo per riavviarsi.
TASK [promotedc : Set a static address to 172.28.128.100] **********************
changed: [goku]

TASK [promotedc : Change hostname to goku] *************************************
ok: [goku]

TASK [promotedc : Install Active Directory Services] ***************************
ok: [goku]

TASK [promotedc : Promote goku to domain controller] ***************************
changed: [goku]

TASK [promotedc : Reboot after promotion] **************************************
Avvia le macchine virtuali usando Vagrant. Prima entra nella directory del progetto, ad esempio: cd ~/capsulecorp-pentest. Prendi nota della porta RDP che viene inoltrata al tuo localhost.
vagrant up pentest
Esegui il provisioning della macchina pentest.
vagrant provision pentest
Puoi accedere alla tua macchina pentest usando il tuo client RDP preferito per connetterti al listener xrdp o tramite SSH con.
vagrant ssh pentest