
 chocapikk/wpprobe
Un rapido strumento di enumerazione dei plugin WordPress

"Perché scansionare alla cieca quando WordPress si espone da solo?"
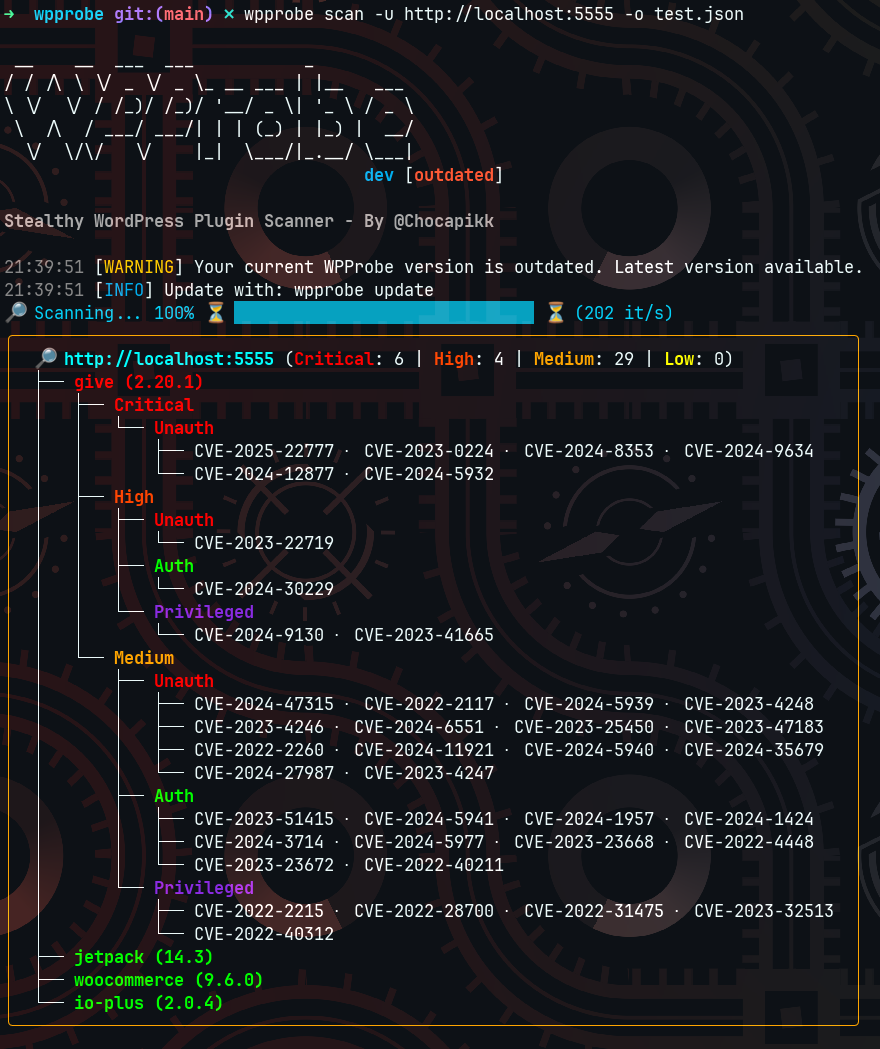


Un veloce scanner di plugin e temi WordPress che rileva i plugin installati tramite enumerazione delle REST API e i temi tramite scoperta dell'HTML, per poi associarli alle vulnerabilità note. Oltre 5000 plugin rilevabili senza brute-force, migliaia in più con essa.
Dal 9 marzo 2026, Wordfence ha deprecato la propria API v2. Tutte le versioni di WPProbe precedenti alla v0.10.16 hanno la funzionalità update-db non funzionante. È necessario aggiornare WPProbe.
Per impostazione predefinita, wpprobe update-db recupera un database precompilato da questo repository (aggiornato ogni 2 ore tramite CI), quindi non è necessaria alcuna chiave API. Se desideri recuperare i dati direttamente da Wordfence, puoi facoltativamente configurare una chiave API gratuita:
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Modalità | Metodo | Furtività | Copertura |
|---|---|---|---|
stealthy (predefinita) | Corrispondenza degli endpoint REST API + scoperta dei temi HTML | Alta | 5000+ plugin + temi |
bruteforce | Controlli diretti delle directory | Bassa | 10k+ plugin |
hybrid | Candidati REST/HTML più elenco dei plugin, verificati tramite controlli dei file | Media | Massima |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Imposta WORDFENCE_API_KEY per gli aggiornamenti del database Wordfence (gratuito). Imposta WPSCAN_API_TOKEN per gli aggiornamenti del database WPScan (solo piano Enterprise).
wpprobe update
Solo i binari installati da una release si aggiornano da soli. Una build dal codice sorgente è
di solito più avanti dell'ultima release, quindi sostituirla sarebbe un downgrade: ricostruiscila
dal repository, oppure passa --force per installare comunque il binario della release.
All'avvio WPProbe controlla la release pubblicata più recente per etichettare il banner. La risposta viene memorizzata nella cache per 24 ore, e il controllo può essere disattivato del tutto:
export WPPROBE_NO_UPDATE_CHECK=1
La modalità stealth interroga le rotte REST API esposte (?rest_route=/) e confronta gli endpoint scoperti con un database precompilato di firme di plugin noti. Scopre inoltre i temi attivi analizzando i riferimenti a wp-content/themes/ nell'HTML della pagina e ne recupera la versione da style.css. Questo genera un numero minimo di richieste ed evita il rilevamento da parte dei WAF.
La modalità brute-force verifica direttamente le directory dei plugin tramite richieste GET. Una risposta 403 conferma l'esistenza del plugin (listing della directory vietato). Una risposta 200 viene validata controllando la presenza di readme.txt nel listing della directory per evitare falsi positivi da istanze WordPress che restituiscono 200 per tutti i percorsi.
La modalità ibrida raccoglie i candidati dalle rotte REST e dall'HTML, aggiunge la lista di plugin configurata, quindi verifica ogni candidato con un controllo diretto del file del plugin. Le sole rotte REST possono essere condivise da più plugin e non confermano un'installazione. I temi vengono sempre scoperti tramite HTML indipendentemente dalla modalità.
I plugin e i temi rilevati vengono correlati con le CVE note dai database Wordfence e WPScan, con corrispondenza degli intervalli di versione per identificare le installazioni vulnerabili.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
L'output JSON è sempre un array, con un oggetto per ogni target scansionato, quindi un singolo file rimane valido sia che tu scansiona un URL o molti con -f.







