
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/scrt/avcleaner
Generazione di PayloadAnalisi di Binari
GitHubscrt/avcleaner

avcleaner

Obfuscator di sorgenti C/C++ per bypassare gli antivirus

Vedi Repository
1.1k188664 anni faRevisionato da Kitploit
Condividi

avcleaner

Obfuscator di sorgenti C/C++ per bypassare gli antivirus

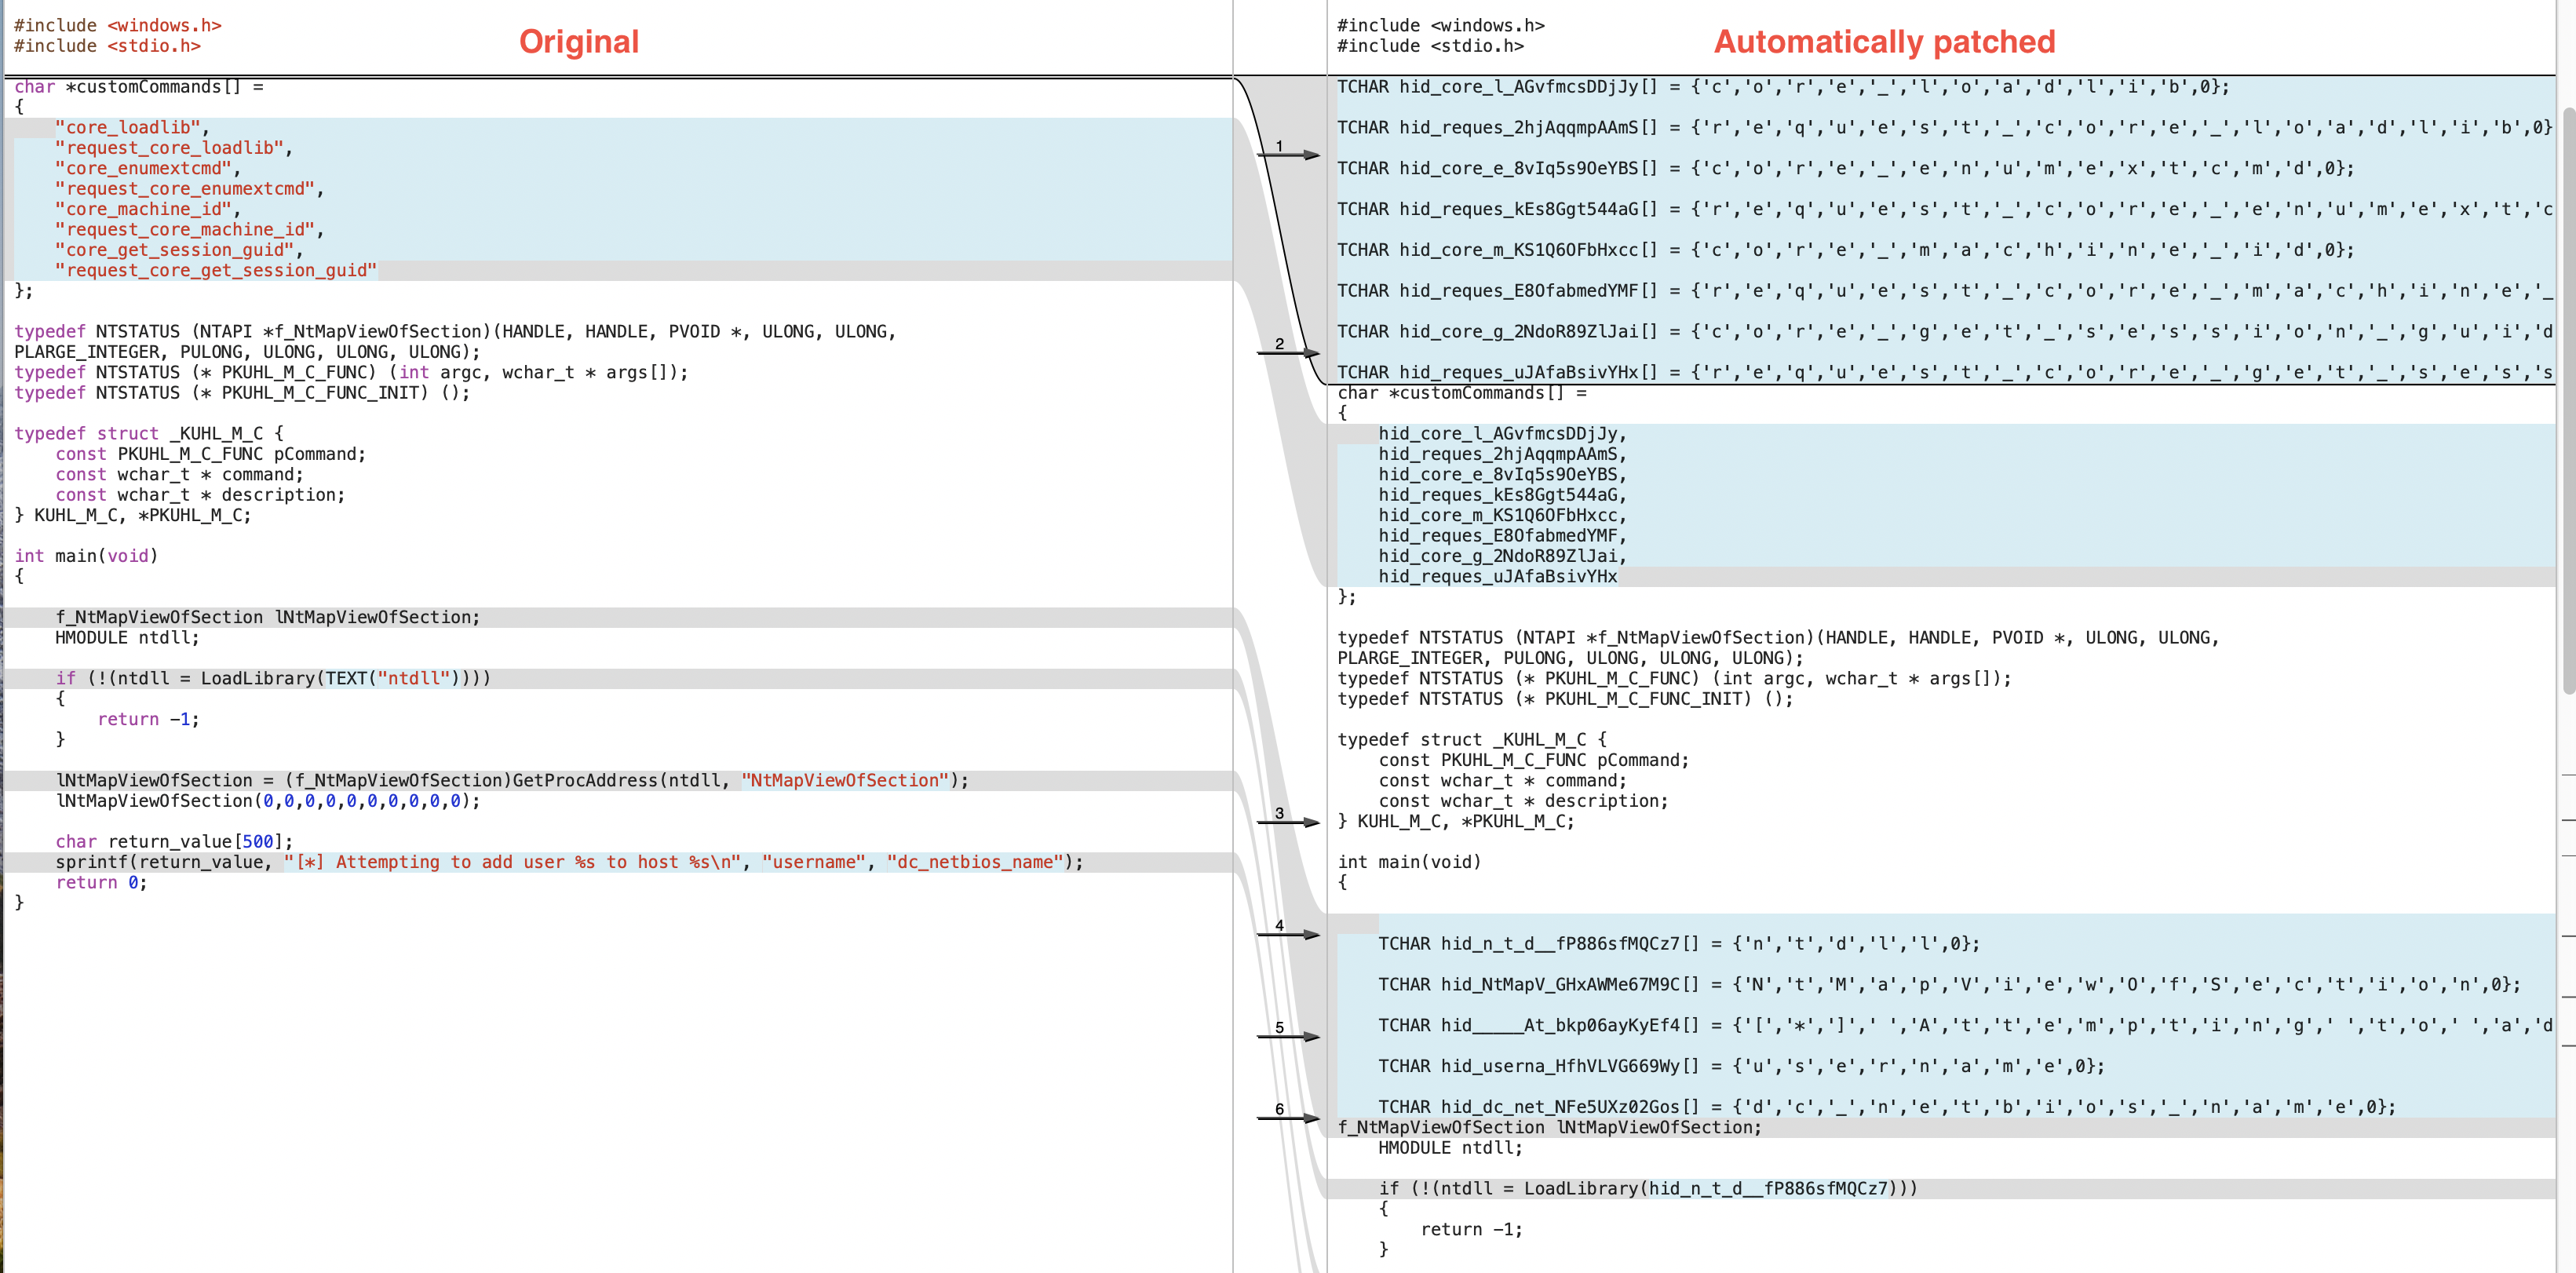
esempio di utilizzo

Articoli del blog

L'implementazione è piuttosto complessa e questo dominio nello sviluppo software è raramente documentato in termini semplici. Ecco perché ci sono articoli del blog che descrivono in dettaglio ogni scelta progettuale e illustrano le peculiarità del lavoro con l'API LLVM.

  • https://blog.scrt.ch/2020/06/19/engineering-antivirus-evasion/
  • https://blog.scrt.ch/2020/07/15/engineering-antivirus-evasion-part-ii/

Compilazione

docker build . -t avcleaner
docker run -v ~/dev/scrt/avcleaner:/home/toto -it avcleaner bash #adatta ~/dev/scrt/avcleaner al percorso in cui hai clonato avcleaner
sudo pacman -Syu
mkdir CMakeBuild && cd CMakeBuild
cmake ..
make -j 2
./avcleaner.bin --help

Utilizzo

Per programmi semplici, è sufficiente:

avcleaner.bin test/strings_simplest.c --strings=true --

Tuttavia, tieni presente che stai utilizzando un frontend del compilatore, che può funzionare correttamente solo se fornisci il percorso di TUTTI gli include necessari per compilare il tuo progetto. Ad esempio, test/string_simplest.c include header del WinSDK, e lo script run_example.sh mostra come gestire questi scenari.

Errori comuni

CommandLine Error: Option 'non-global-value-max-name-size' registered more than once! LLVM ERROR: inconsistency in registered CommandLine options

Se incontri questo errore, utilizza CMakeLists_archlinux.txt invece di CMakeLists.txt e dovrebbe risolversi.

Collaboratori

Grazie a @gituser5555 per le correzioni di bug.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





