
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 zakirkun/guardian-cli
Guardian è uno strumento CLI di automazione dei test di penetrazione basato sull'IA, pronto per la produzione, che sfrutta Google Gemini e LangChain…
 nccgroup/redsnarf
RedSnarf è uno strumento di pen-testing / red-teaming per ambienti Windows
 0xinfection/tidos-framework
Il framework offensivo manuale per penetration testing di applicazioni web.
 hakluke/weaponised-xss-payloads
Payload XSS progettati per trasformare alert(1) in P1
 christophetd/log4shell-vulnerable-app
Applicazione web Spring Boot vulnerabile a Log4Shell (CVE-2021-44228).
 xairy/vmware-exploitation
Una raccolta di link relativi agli exploit di fuga da VMware
 dirkjanm/cve-2020-1472
PoC per Zerologon - tutti i crediti della ricerca vanno a Tom Tervoort di Secura
 nhas/reverse_ssh
Strumento di gestione di reverse shell basato su SSH con supporto nativo per SCP/SFTP, protocolli di trasporto multipli, generazione di DLL per…
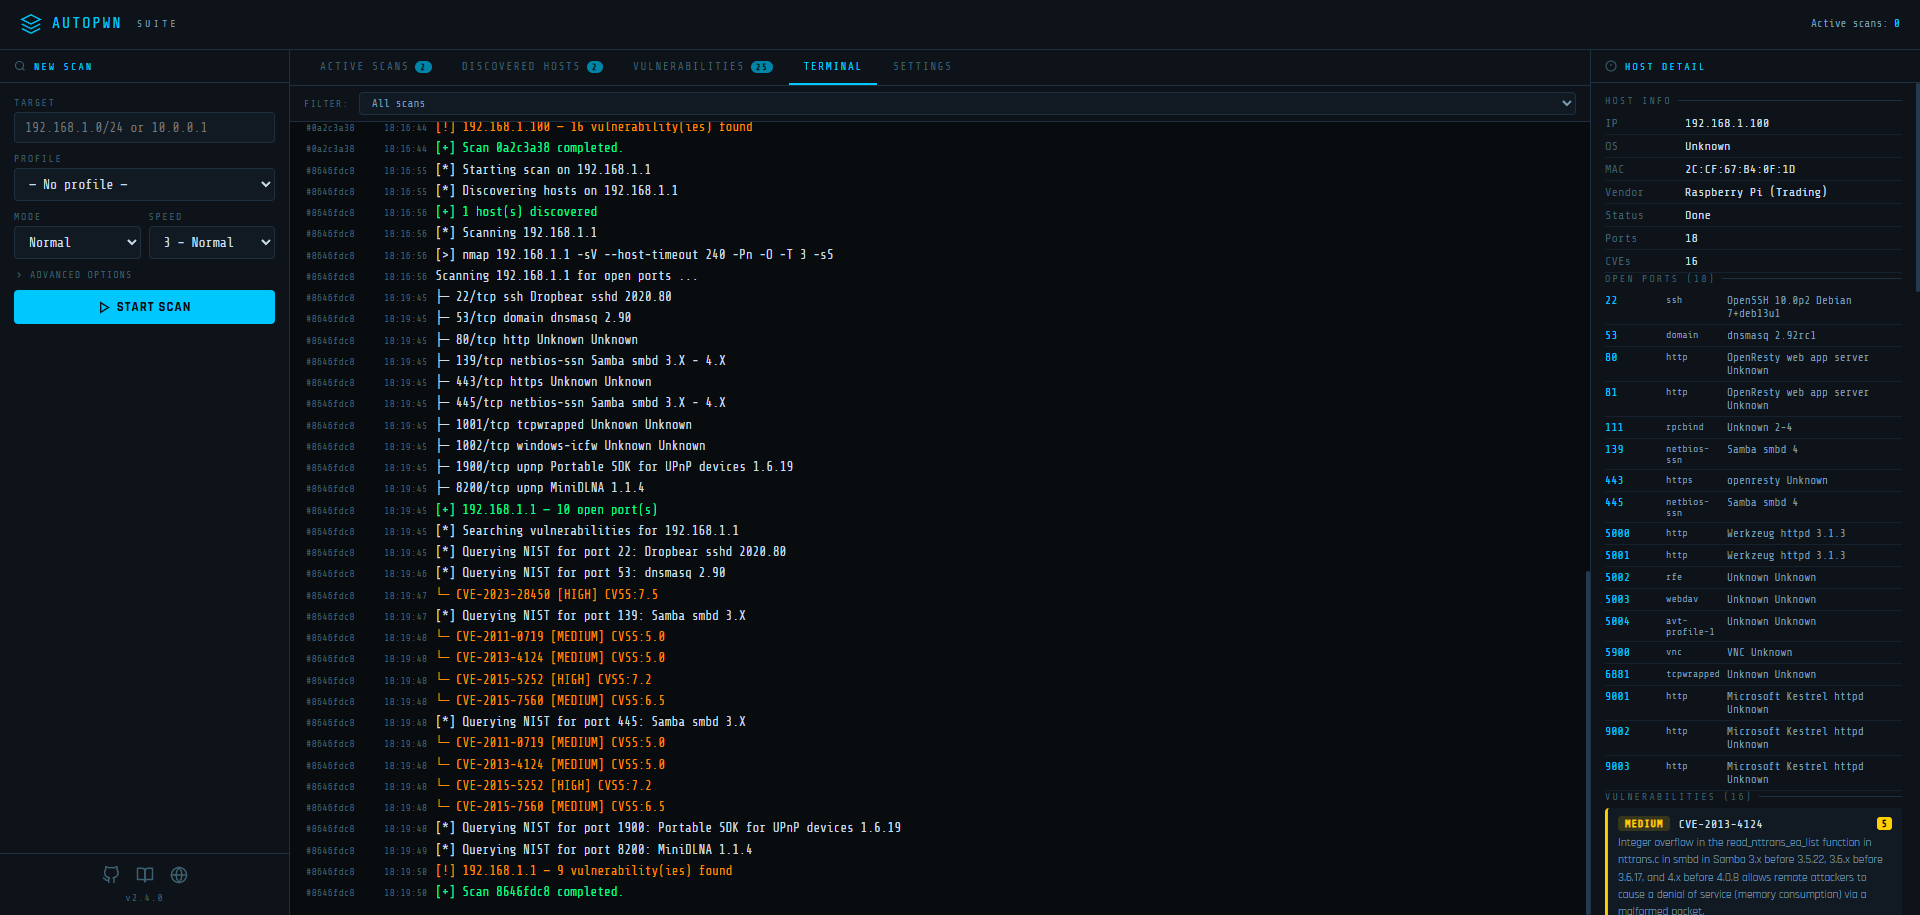 gamehunterkaan/autopwn-suite
AutoPWN Suite è un progetto per la scansione delle vulnerabilità e lo sfruttamento automatico dei sistemi.
 bohops/ultimatewdacbypasslist
Una risorsa centralizzata per le tecniche di bypass di WDAC precedentemente documentate.
 sweetsoftware/ares
Botnet e backdoor Python
 bats3c/shad0w
Un framework post-exploitation progettato per operare in modo occulto in ambienti pesantemente monitorati
 harishsg993010/damn-vulnerable-mcp-server
Damn Vulnerable MCP Server
 pikpikcu/airecon
AIRecon è un agente di cybersicurezza autonomo che combina un Large Language Model self-hosted (Ollama) con una sandbox Docker Kali Linux e una TUI…
 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone è un simulatore di hacking di droni intenzionalmente vulnerabile basato sull'architettura ArduPilot/MAVLink, che fornisce un…
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…
 notselwyn/cve-2024-1086
Exploit Proof-of-Concept universale per l'escalation locale dei privilegi per CVE-2024-1086, funzionante sulla maggior parte dei kernel Linux tra la…








