Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
reconmap — Reconmap è una piattaforma di operations di sicurezza collaborativa per team infosec e MSSP, che consente una gestione end‑to‑end degli impegni, dalla ricognizione all'esecuzione e alla reportistica. Con automazione dei comandi integrata, analisi dell'output e riepiloghi assistiti dall'IA, offre valutazioni della sicurezza più rapide, strutturate e di alta qualità. | Kitploit
Strumenti/GitHubGitHub/reconmap/reconmap
Frameworks per Penetration TestingScanner di VulnerabilitàPenetration TestingDevSecOpsSicurezza dell'IA
GitHubreconmap/reconmap

reconmap

Vedi Repository
972137654 giorni faRevisionato da Kitploit
Sito web

Informazioni

Reconmap è una piattaforma di operations di sicurezza collaborativa per team infosec e MSSP, che consente una gestione end‑to‑end degli impegni, dalla ricognizione all'esecuzione e alla reportistica. Con automazione dei comandi integrata, analisi dell'output e riepiloghi assistiti dall'IA, offre valutazioni della sicurezza più rapide, strutturate e di alta qualità.

Condividi

Reconmap

YouTube

Scansione e reportistica dei risultati basate sull'AI per team che gestiscono molti incarichi.

Dagli un obiettivo. Reconmap pianifica la scansione, esegue gli strumenti, valuta i risultati e scrive il report. Ogni incarico vive in un unico posto, così il tuo team dedica il tempo al lavoro che richiede una persona.
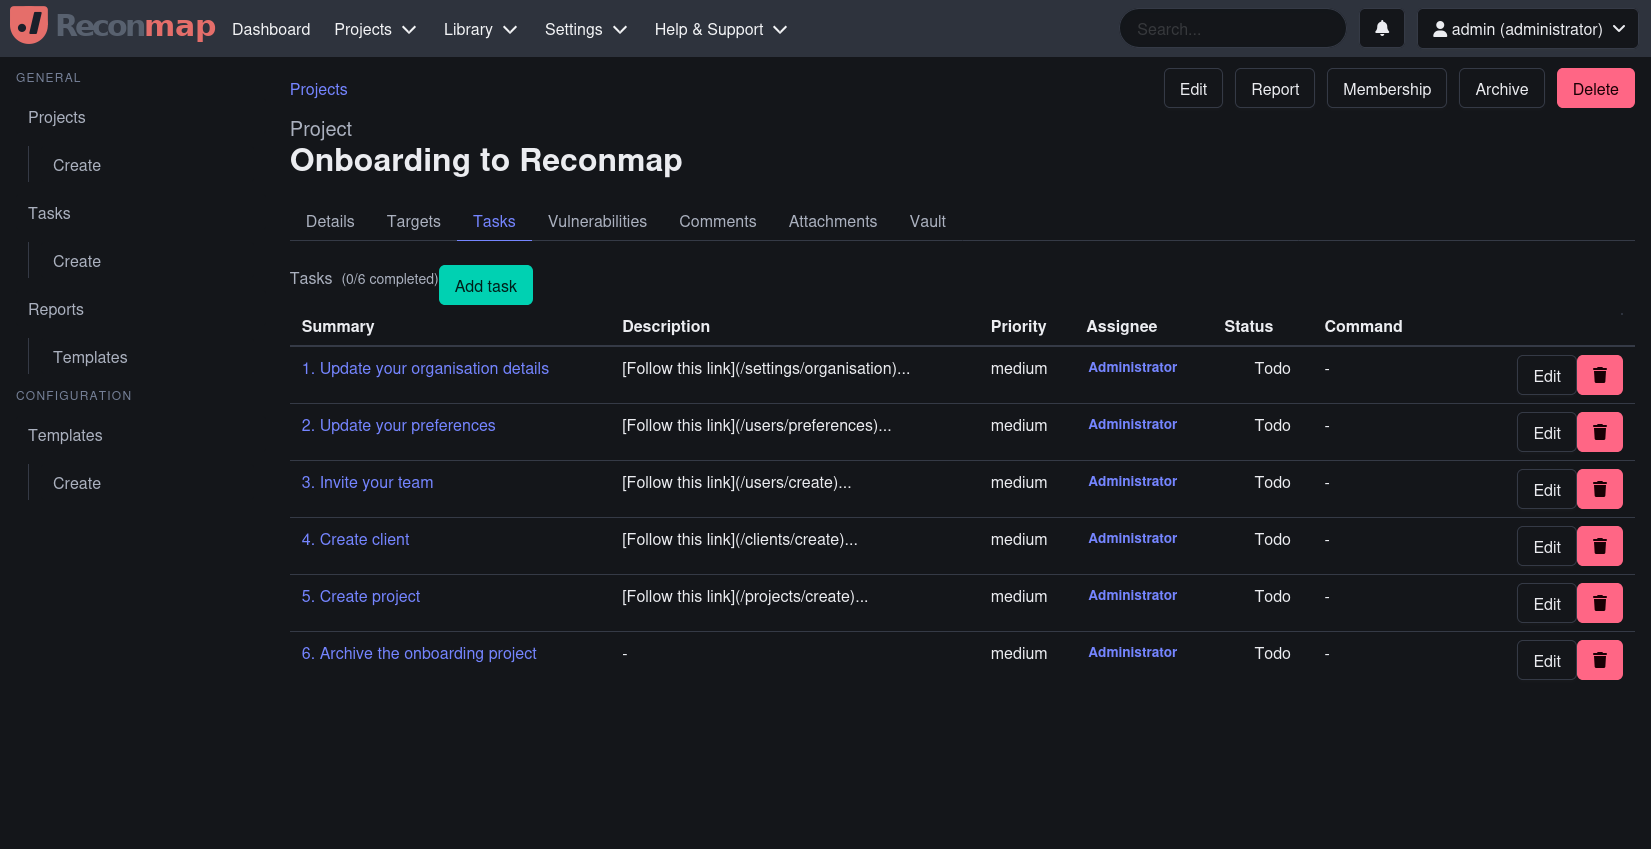
Reconmap's screenshot

Cosa fa

  • Pianifica le scansioni. Inserisci un URL, un dominio, un IP o un repository. L'AI sceglie gli strumenti dal tuo catalogo di comandi, li ordina e mette in coda l'esecuzione.
  • Li esegue ovunque. I runner eseguono i comandi sulle tue macchine e inviano indietro l'output.
  • Analizza tutto. Parser integrati per SARIF, CycloneDX, Nmap, Testssl, Subfinder e altri. Tutto il resto passa attraverso il parser LLM.
  • Valuta automaticamente. Ogni nuovo risultato riceve un controllo della gravità, della sfruttabilità, della superficie interessata, dei passi successivi e una valutazione dei falsi positivi.
  • Scrive la correzione. Genera i passi di remediation per ogni risultato, oppure suggerisce i comandi successivi per ogni asset.
  • Genera report. Esporta in Word, Markdown o HTML.
  • Scala tra gli incarichi. Molti progetti, molte persone, SSO tramite Keycloak.
  • Usa il tuo modello. Ollama per un'inferenza completamente locale, oppure Azure OpenAI, OpenRouter e altri endpoint compatibili con OpenAI.
  • Server MCP. Consenti al tuo assistente AI di interrogare e pilotare Reconmap.

Avvio rapido

Ti servono Docker e Docker Compose.

docker compose up -d

Apri http://localhost:5500.

Preferisci non installare nulla? Prova la demo live oppure usa la versione hosted su netfoe.com.

Sotto il cofano

ComponenteStackPercorso
DashboardReactsrc/dashboard
APIC# / .NET 10src/server
Runner (reconmapd)Gosrc/runner
CLI (rmap)Gosrc/cli

PostgreSQL per i dati, Redis per la cache, Keycloak per l'autenticazione.

Documentazione

Manuali per utenti, amministratori e sviluppatori: https://reconmap.com. Consulta Funzionalità AI per la configurazione del modello e la gestione dei dati.

Contribuire

  • ⭐ Metti una stella a questo progetto su GitHub per mostrare il tuo supporto, aiutare gli altri a scoprirlo e ricevere notifiche sulle nuove release.
  • Correggi o amplia la documentazione.
  • Condividi le tue idee o suggerisci nuove funzionalità nelle Discussions.
  • Contribuisci al progetto inviando pull request.
  • Segnala bug e problemi di sicurezza nelle Issues.

Leggi prima le Linee guida per i contributi.
Sponsor e sostenitori


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →