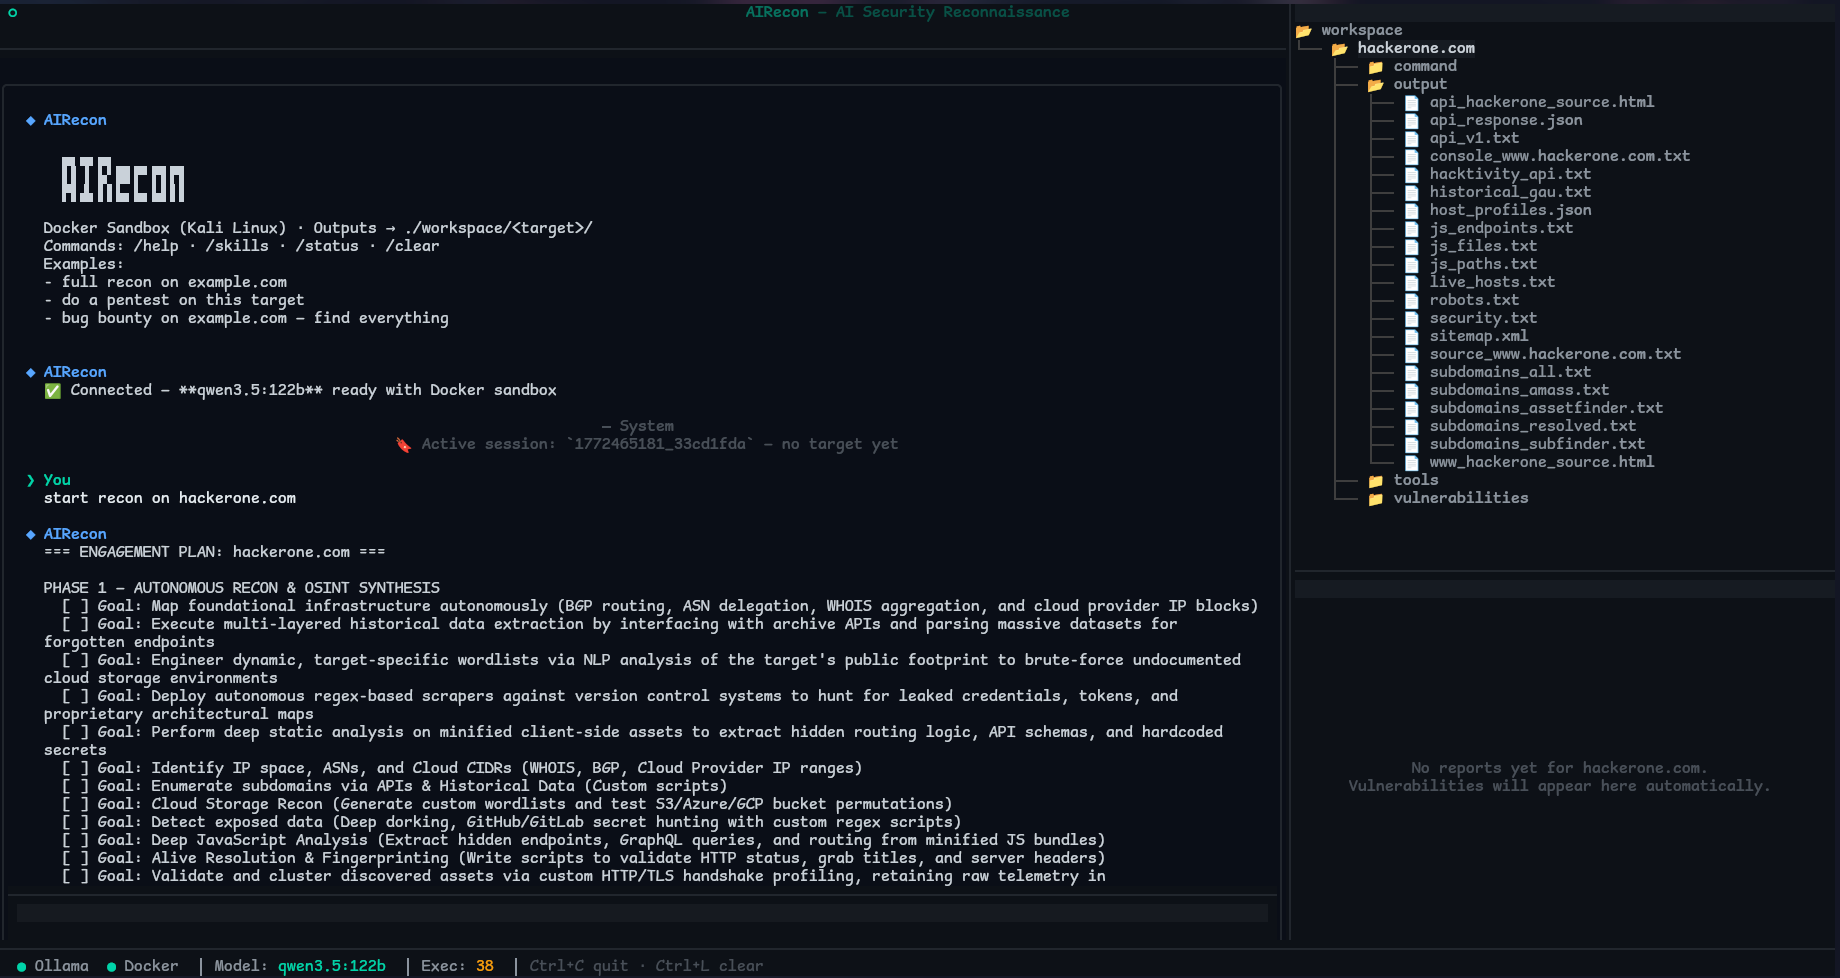

AIRecon è un agente di cybersicurezza autonomo che combina un Large Language Model self-hosted (Ollama) con una sandbox Docker Kali Linux e una TUI Textual. È progettato per automatizzare valutazioni di sicurezza, test di penetrazione e ricognizione per bug bounty — senza chiavi API o dipendenze dal cloud.
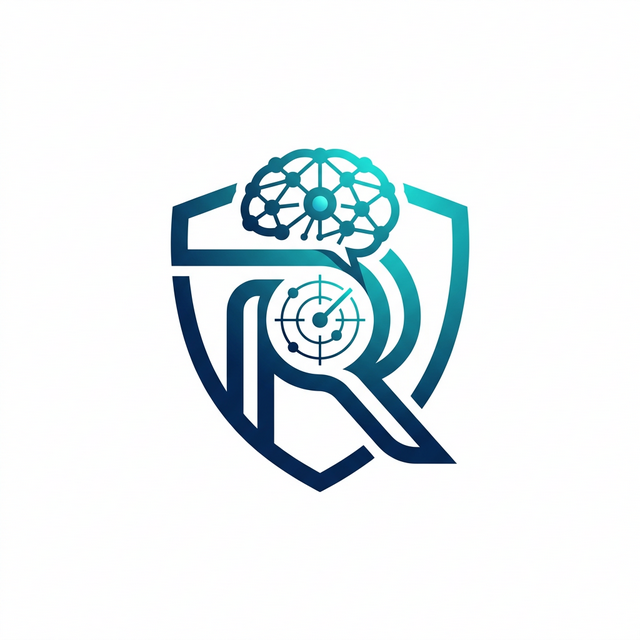


AIRecon è un agente autonomo di penetration testing che pilota qualsiasi gateway LLM compatibile con OpenAI (LiteLLM / vLLM / un endpoint ospitato — oppure un gateway locale che fa da proxy verso un Ollama locale) con una sandbox Docker Kali Linux, un'integrazione nativa con il proxy Caido, una pipeline strutturata RECON → ANALYSIS → EXPLOIT → REPORT e una TUI Textual in tempo reale.
Indipendente dal backend per design. Punta AIRecon verso un gateway locale (LiteLLM / vLLM, oppure un gateway che fa da proxy verso un Ollama locale) per un funzionamento completamente offline / privato, oppure verso un endpoint ospitato compatibile con OpenAI/Anthropic/Gemini per la massima qualità di ragionamento. Il supporto al ragionamento viene rilevato automaticamente a runtime — nessun hardcoding per modello.
Swiftproxy fornisce oltre 90 milioni di IP residenziali puliti in più di 220 località, con supporto HTTP(S)/SOCKS5, rotazione degli IP, sessioni sticky e geotargeting preciso. Aiuta i flussi di lavoro di ricerca e ricognizione basati sull'IA ad accedere ai siti web in modo affidabile da diverse località, rendendolo adatto per ricerca web, raccolta dati, scraping e accesso basato sulla posizione.
È disponibile una prova gratuita, con il 10% di sconto usando il codice PROXY90.
AIRecon comunica con un unico gateway compatibile con OpenAI, così puoi scegliere il compromesso — eseguire un modello locale per privacy e zero costi API, oppure un modello ospitato per la massima qualità di ragionamento. Lo stesso agente, la stessa pipeline, la stessa sandbox e lo stesso tooling funzionano in entrambi i casi.
| Funzionalità | AIRecon |
|---|---|
| Backend | Qualsiasi gateway compatibile con OpenAI (LiteLLM / vLLM / ospitato) |
| Completamente offline / senza chiavi API | Sì — quando si usa un gateway locale (vLLM, oppure un gateway → Ollama locale) |
| Rilevamento del ragionamento | Automatico a runtime (nessun hardcoding del nome del modello) |
| Integrazione Caido | Nativa |
| Scope guard + audit log | Sì — rifiuta target fuori scope, registra ogni comando |
| Apprendimento solo da dati verificati | Sì — il cervello accumula risultati comprovati, non rumore |
| Ripresa della sessione (chat + chiamate agli strumenti) | Sì |
| Knowledge base locale | ~1,09M record (opzionale) |
§FUZZ§), findings, scope, sitemap, intercept.dataset_search autonomamente prima di tentare tecniche non familiari — ancorando le sue decisioni a dati reali indicizzati.RECON → ANALYSIS → EXPLOIT → REPORT
Ogni fase ha obiettivi specifici, strumenti consigliati e criteri di transizione automatica. L'applicazione delle fasi è soft — l'agente è guidato ma mai bloccato. I checkpoint vengono eseguiti ogni 5 (valutazione di fase), 10 (autovalutazione) e 15 (compressione del contesto) iterazioni.
AIRecon non esegue il fine-tuning dell'LLM. Il suo "apprendimento" è una telemetria locale e strutturata che guida la scelta degli strumenti ed evita di ripetere percorsi falliti.
Persistenza locale (tutto su disco, nessun cloud):
~/.airecon/memory/airecon.db che memorizza sessioni, risultati, pattern, informazioni sul target, utilizzo degli strumenti, prestazioni dei modelli, utilizzo delle skill e scoperte di catene di attacco.~/.airecon/learning/global_learning.json (statistiche sulle prestazioni degli strumenti, pattern strategici, registro delle osservazioni, approfondimenti distillati).~/.airecon/memory/by_target/ quando persistiti, contenenti endpoint, vulnerabilità, bypass WAF, parametri sensibili ed endpoint di autenticazione.workspace/<target>/payload_memory.json quando viene eseguita la persistenza della sessione.
