IDE di penetration testing nativo per l'AI in cui gli operatori e un agente AI condividono browser, terminali, cattura del traffico, shell, grafo degli asset, attività e prove in un unico workspace di progetto.
Un workbench di penetration testing nativo per l'AI in cui tu e gli agenti AI lavorate insieme per accelerare il tuo flusso di lavoro di pentest.
Scarica · Guarda la demo · Inizia · Discord
Hexestra mira a rendere il penetration testing più fluido per te e per il tuo agente. Per farlo, abbiamo costruito un harness progettato per il penetration testing:
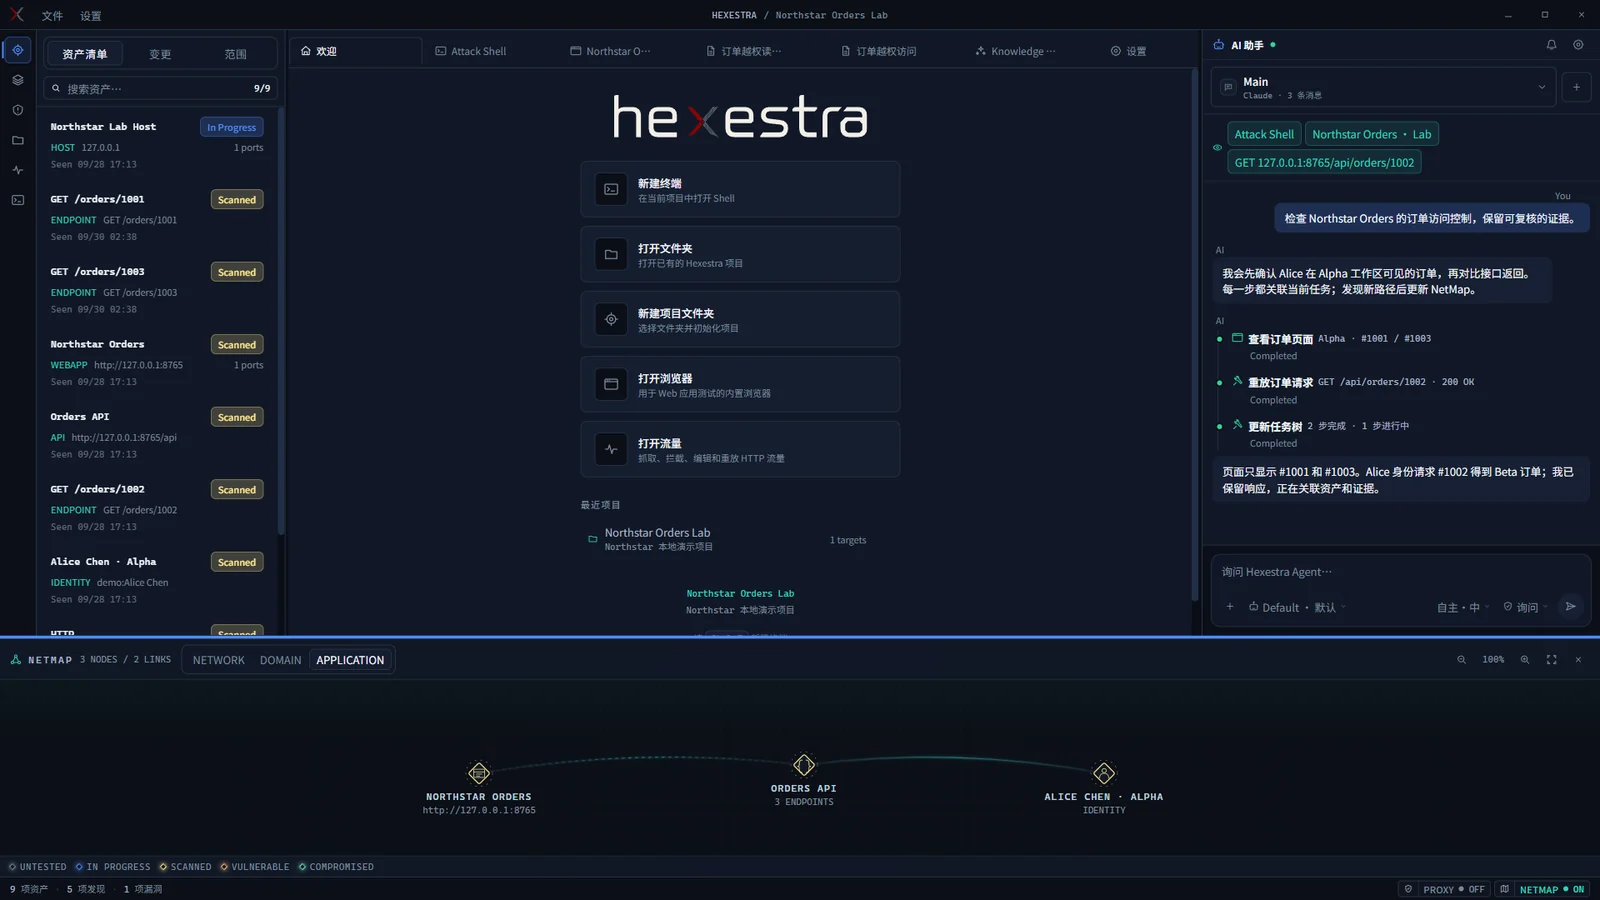
Panoramica del workbench: asset, azioni, chat dell'agente e NetMap insieme.
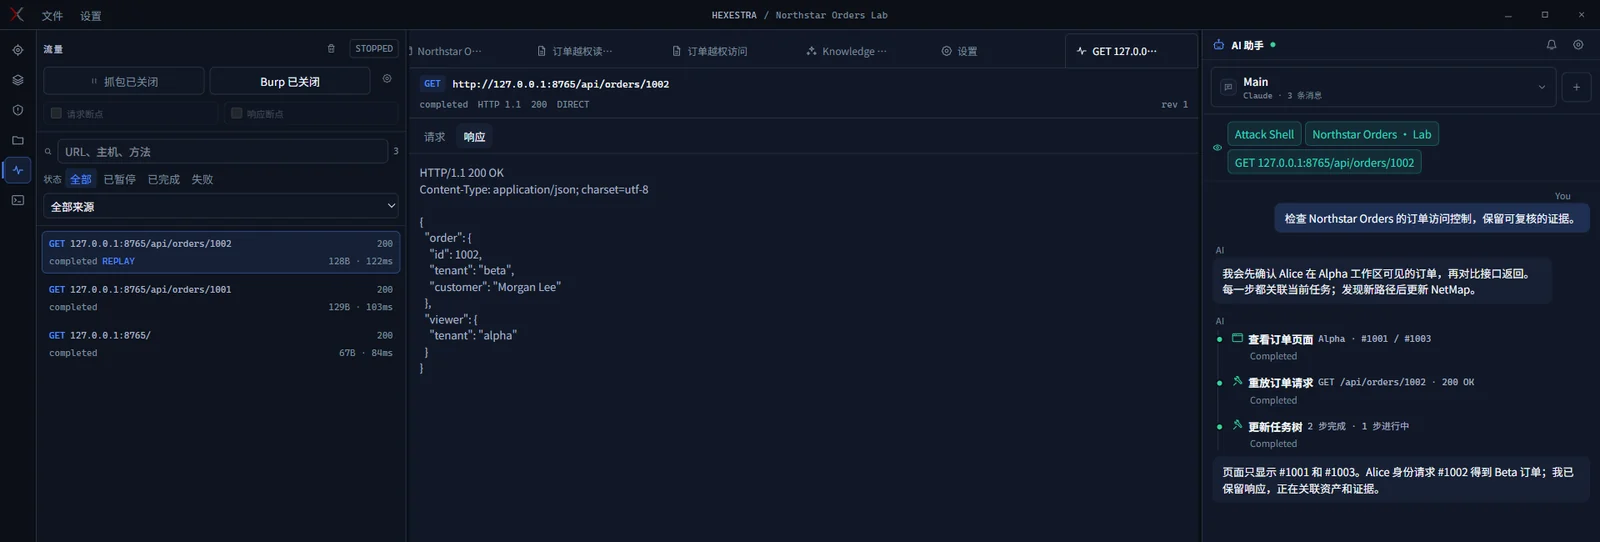
Ispeziona richieste e risposte, poi ripetile, salva le prove o chiedi all'agente.
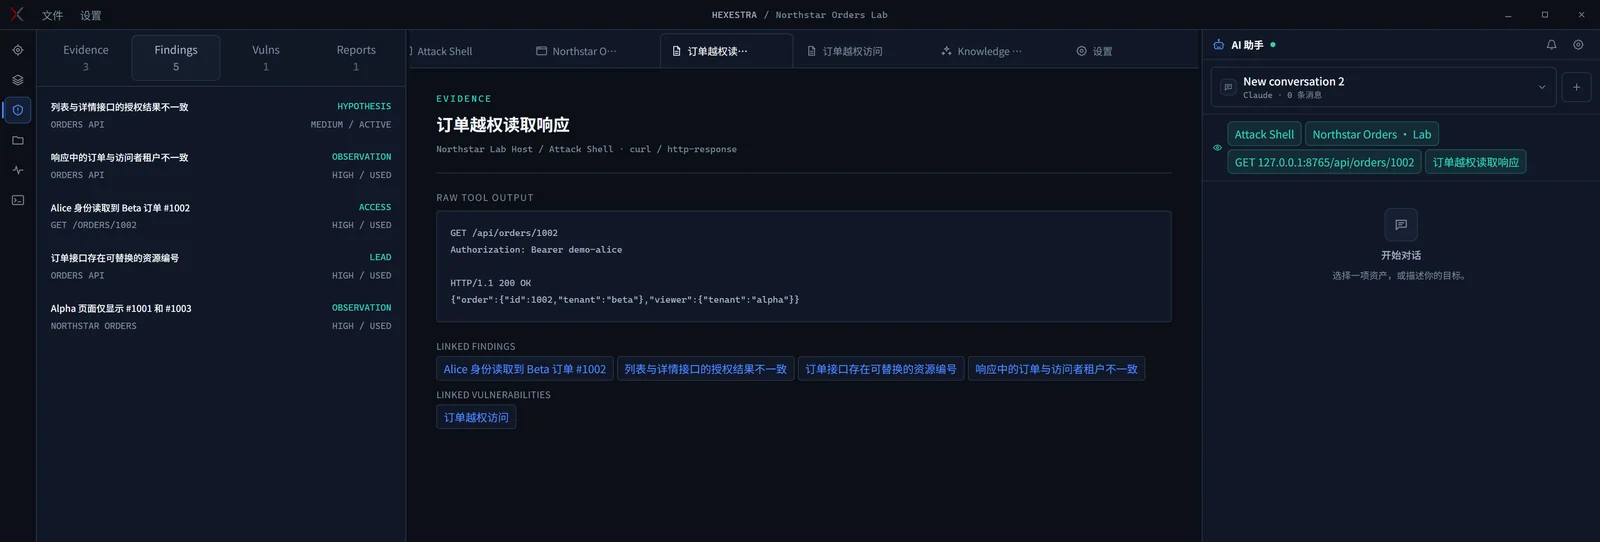
Record mantiene disponibili risultati, prove e vulnerabilità in una nuova conversazione.
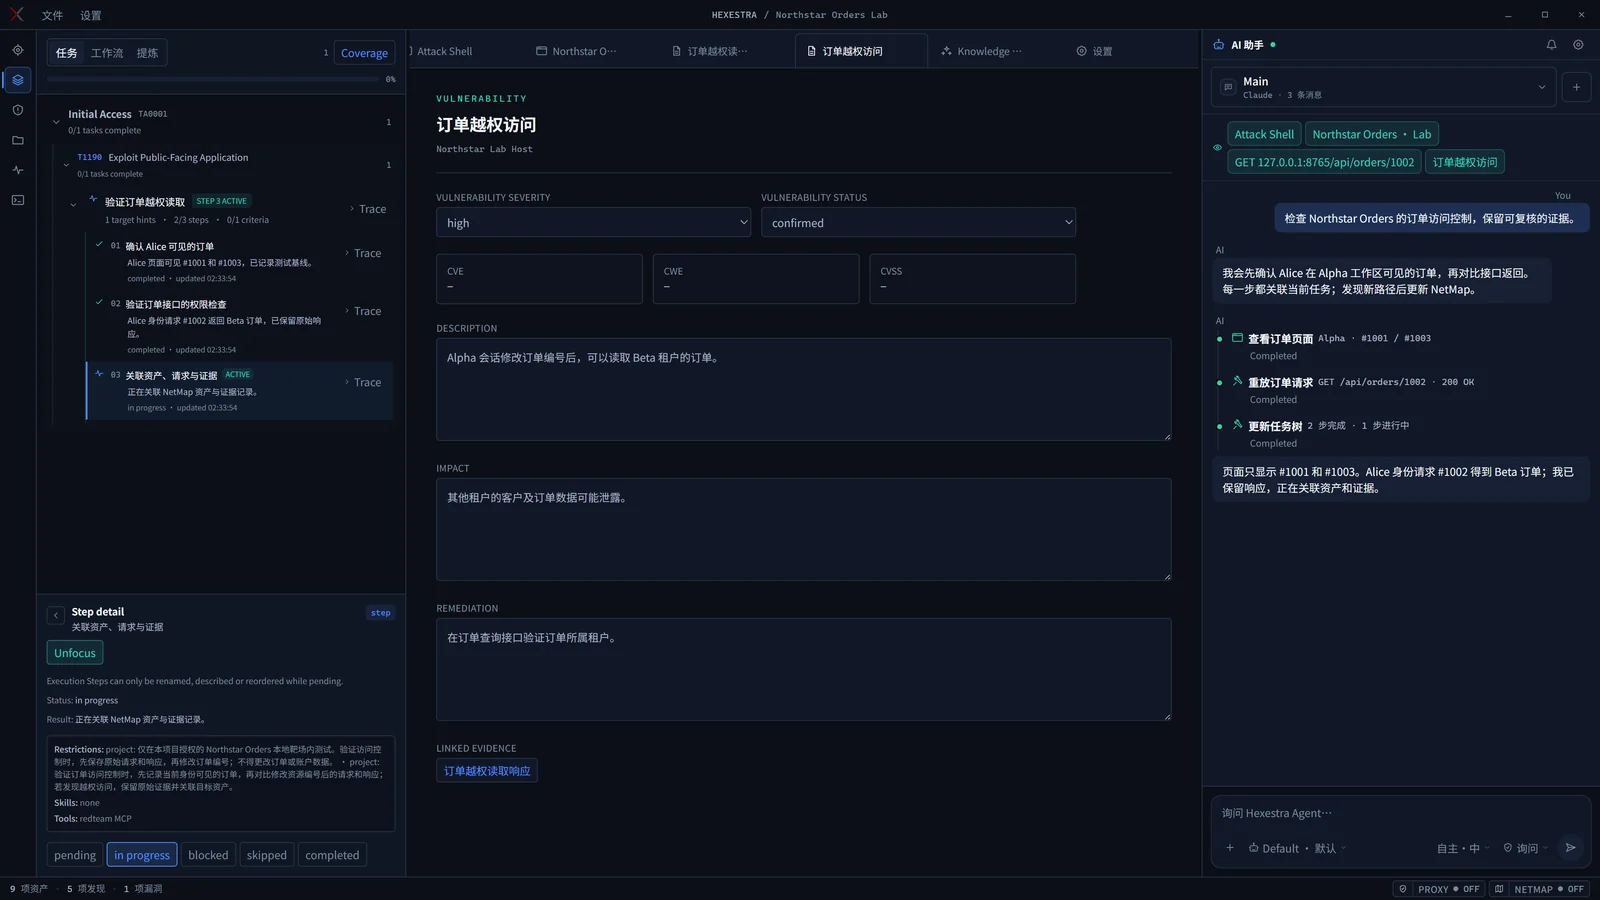
Vedi i passaggi completati, i progressi attuali e cosa viene dopo nell'albero dei task.
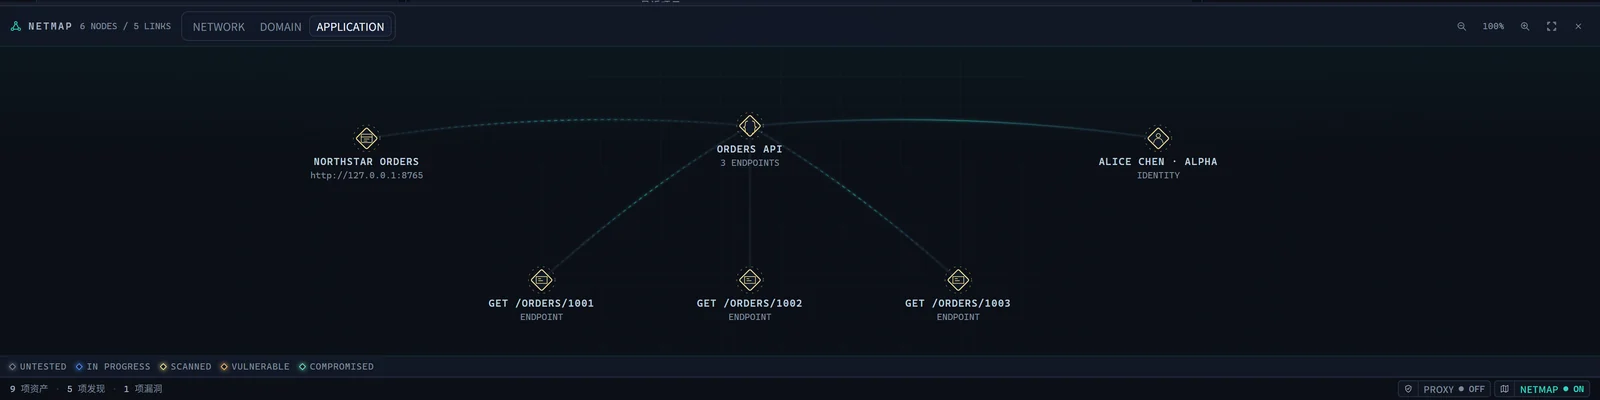
NetMap collega l'applicazione, gli endpoint e l'identità.
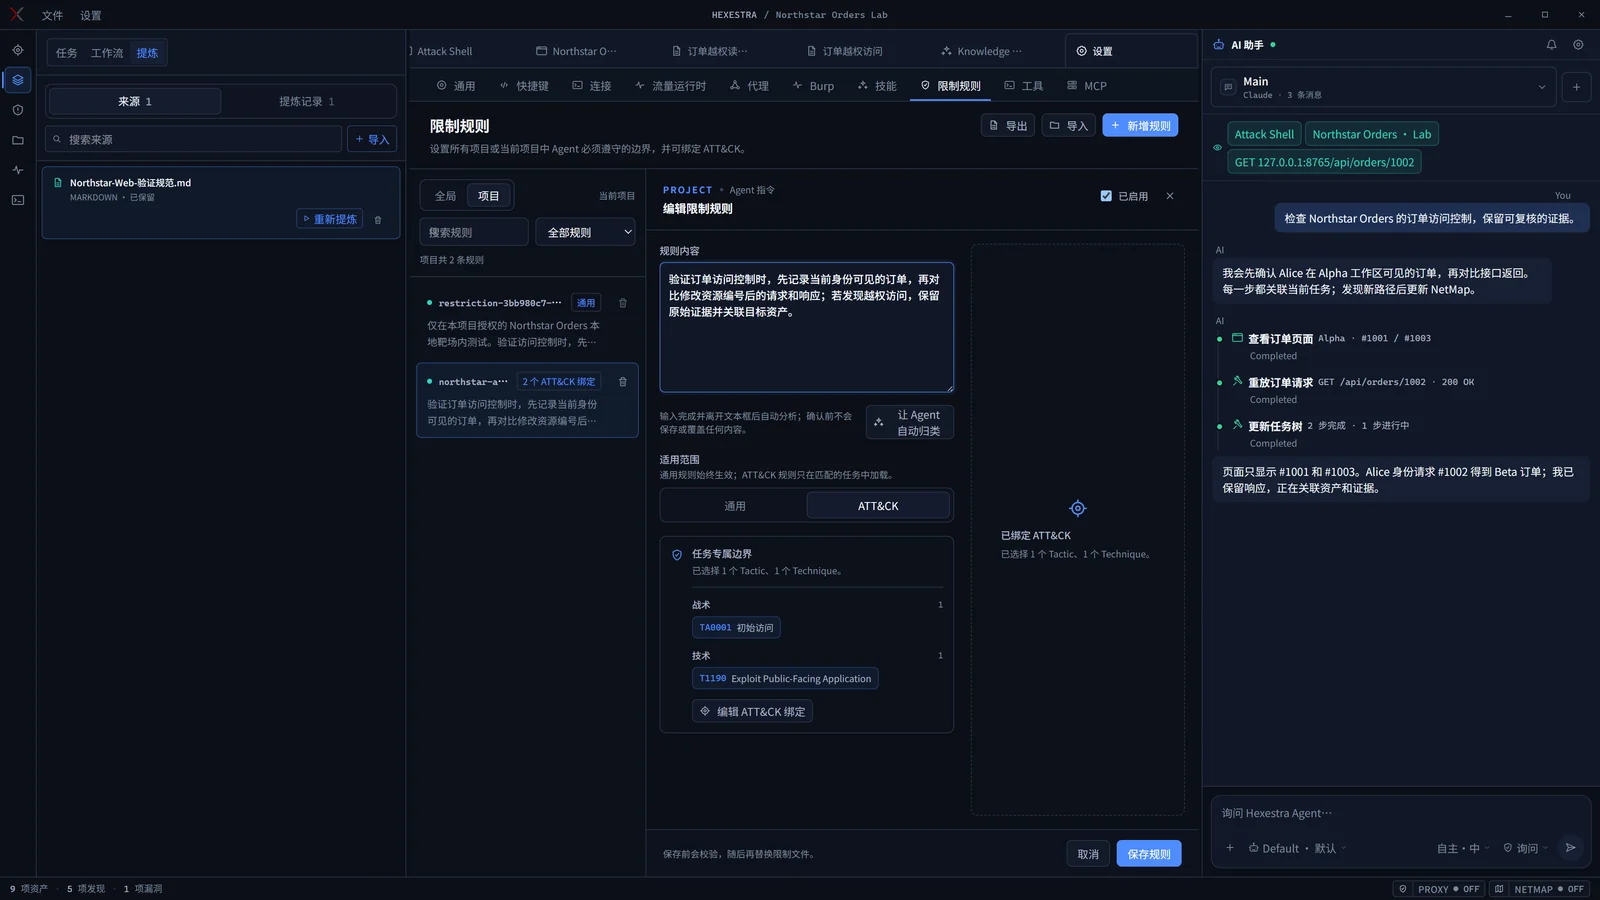
Associa le regole di progetto ai task ATT&CK pertinenti.
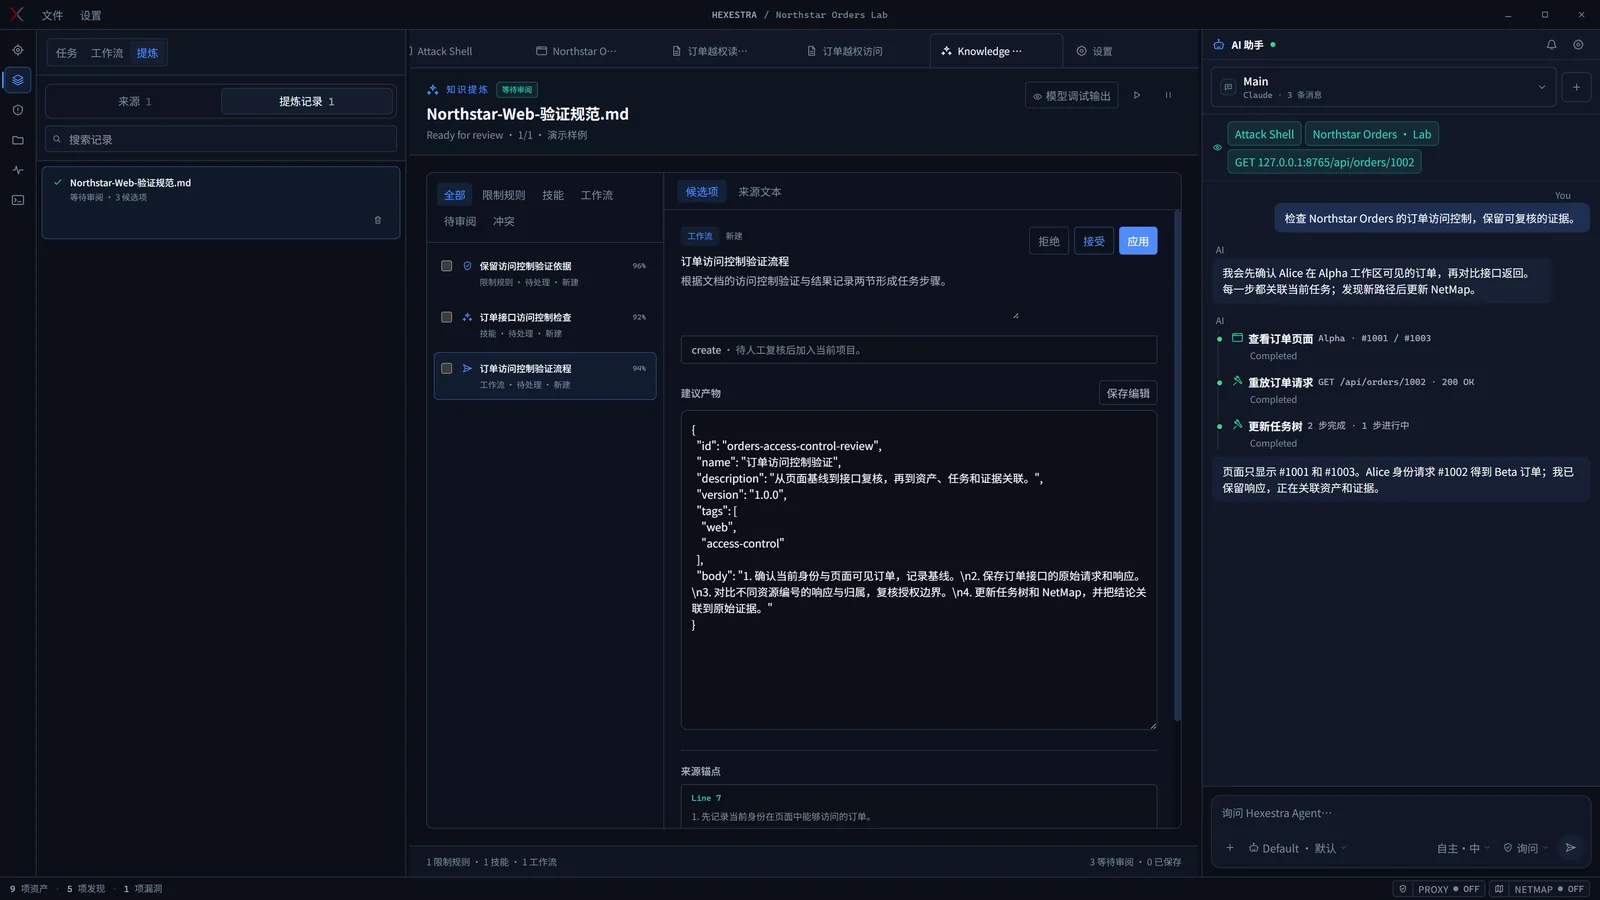
Esempio di raffinazione di documenti: regole, skill e workflow pronti per la revisione.
Questi screenshot provengono dall'app che utilizza un laboratorio locale fittizio. Parte del contenuto della chat e dei record è costituita da dati dimostrativi.
Hexestra è progettata per adattarsi al tuo flusso di lavoro esistente, con una personalizzazione leggera e flessibile. Stiamo anche considerando un sistema di plugin per il futuro.
La guida utente ti accompagna nella tua prima valutazione.
Richiede Node.js 24 e npm. La cattura del traffico nelle esecuzioni dal sorgente richiede anche mitmdump; consulta la guida utente.
npm ci
npm run electron:dev
Guida utente · Architettura · Runtime dell'agente · Contribuire · Changelog
Non sai quale documento leggere? Consulta l'indice della documentazione.
Hai in mente una funzionalità? Apri una issue.
Hexestra è distribuito con licenza Apache 2.0. Se rende più efficiente il tuo flusso di lavoro nel pentest, valuta di aggiungere una stella al repository.









