
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit
 projectdiscovery/collaborator
Libreria Collaborator Standard/Privata di BurpSuite
 frida/cloudspy
App web di prova di concetto basata su Frida
 owasp/vulnreach
SCA consapevole del runtime — dimostra quali CVE sono effettivamente raggiungibili, non solo installati.
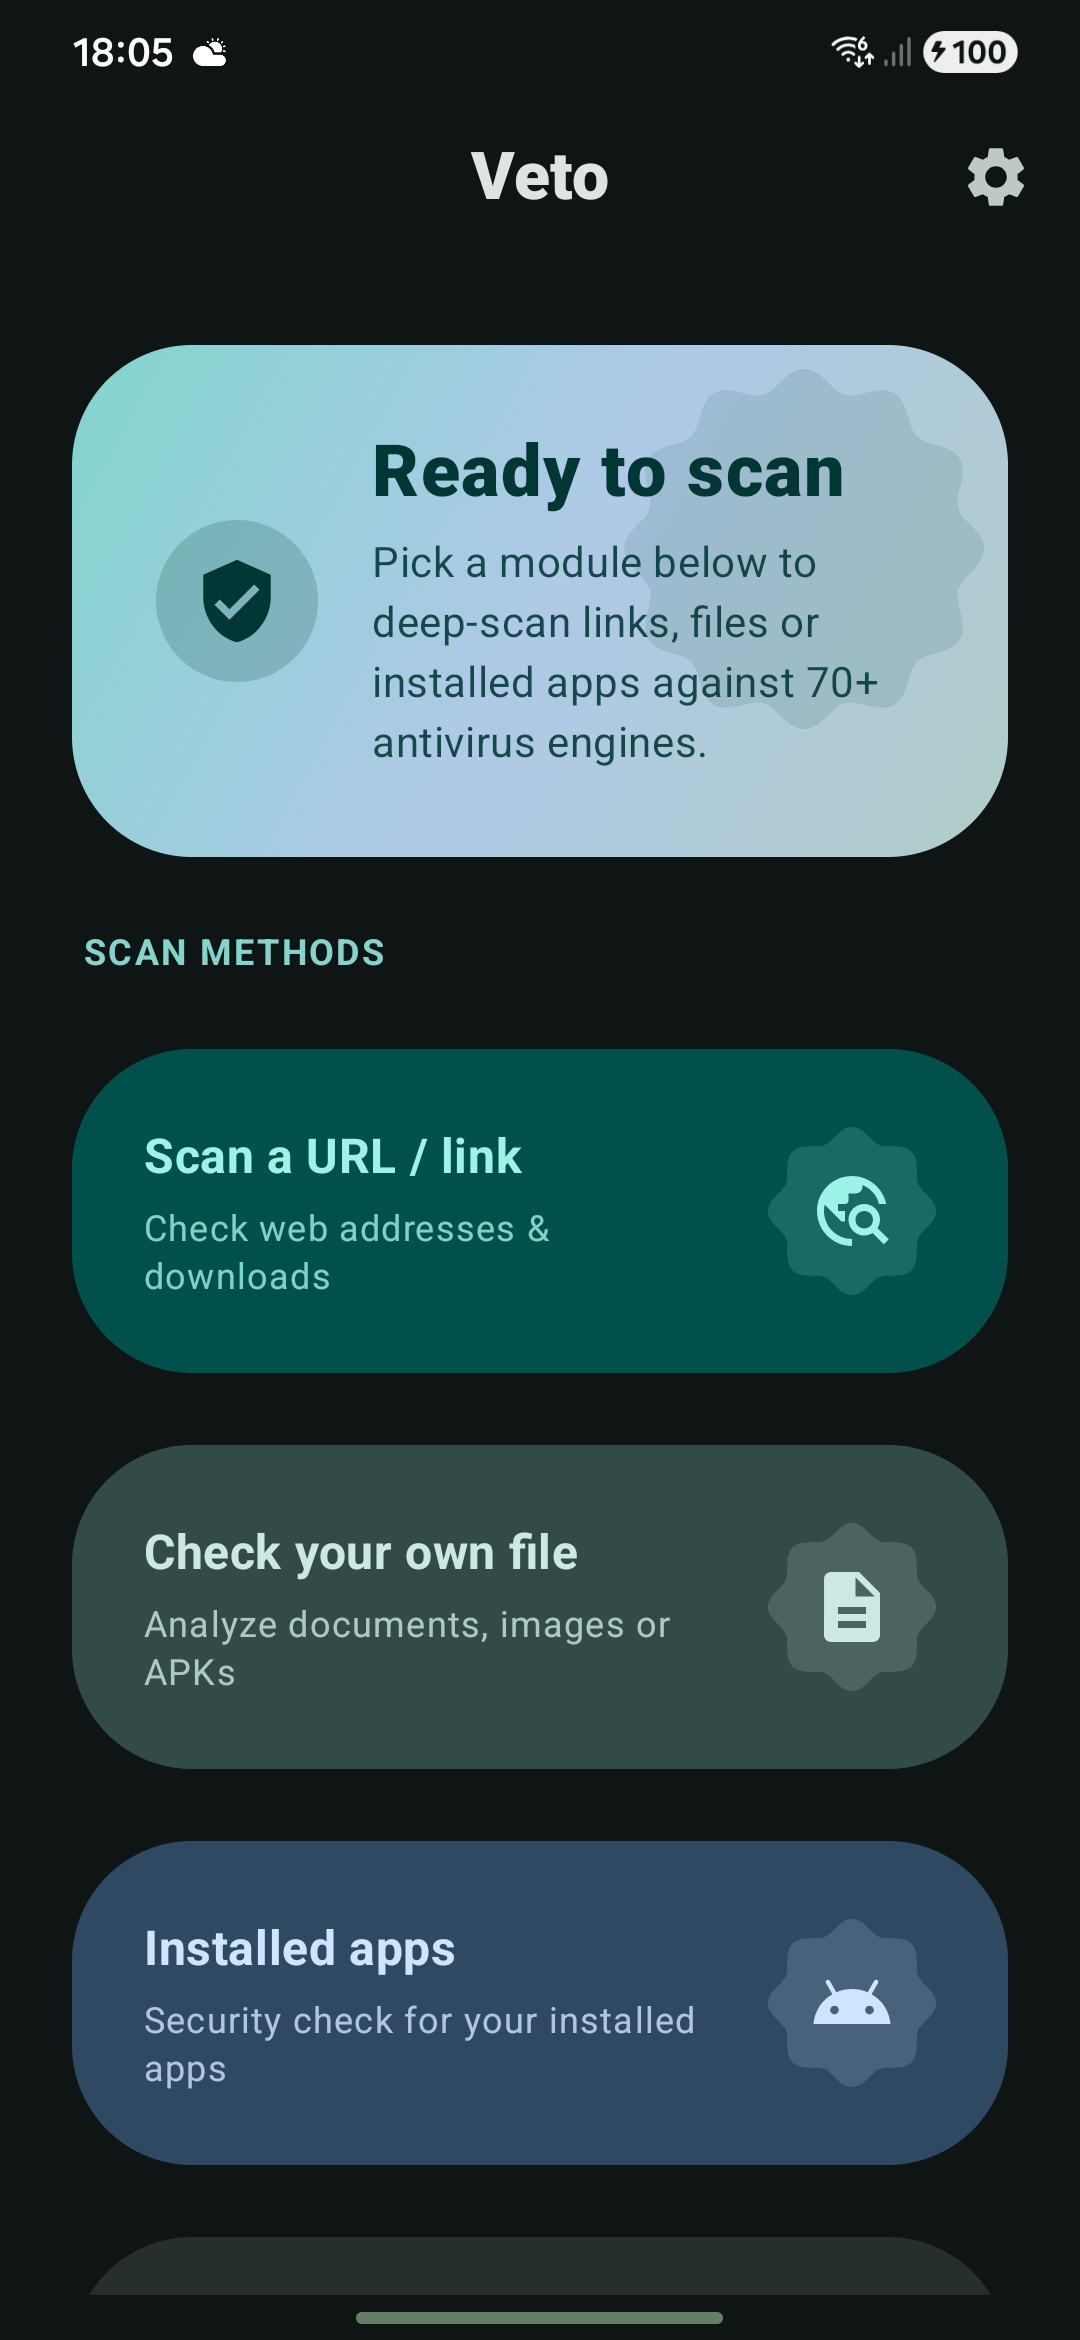 professorquantumuniverse/veto
Open-source Android client per VirusTotal. Scansiona file, URL e app installate con oltre 70 motori antivirus. Visualizza report dettagliati con…
 ignacioj/whacamole
Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
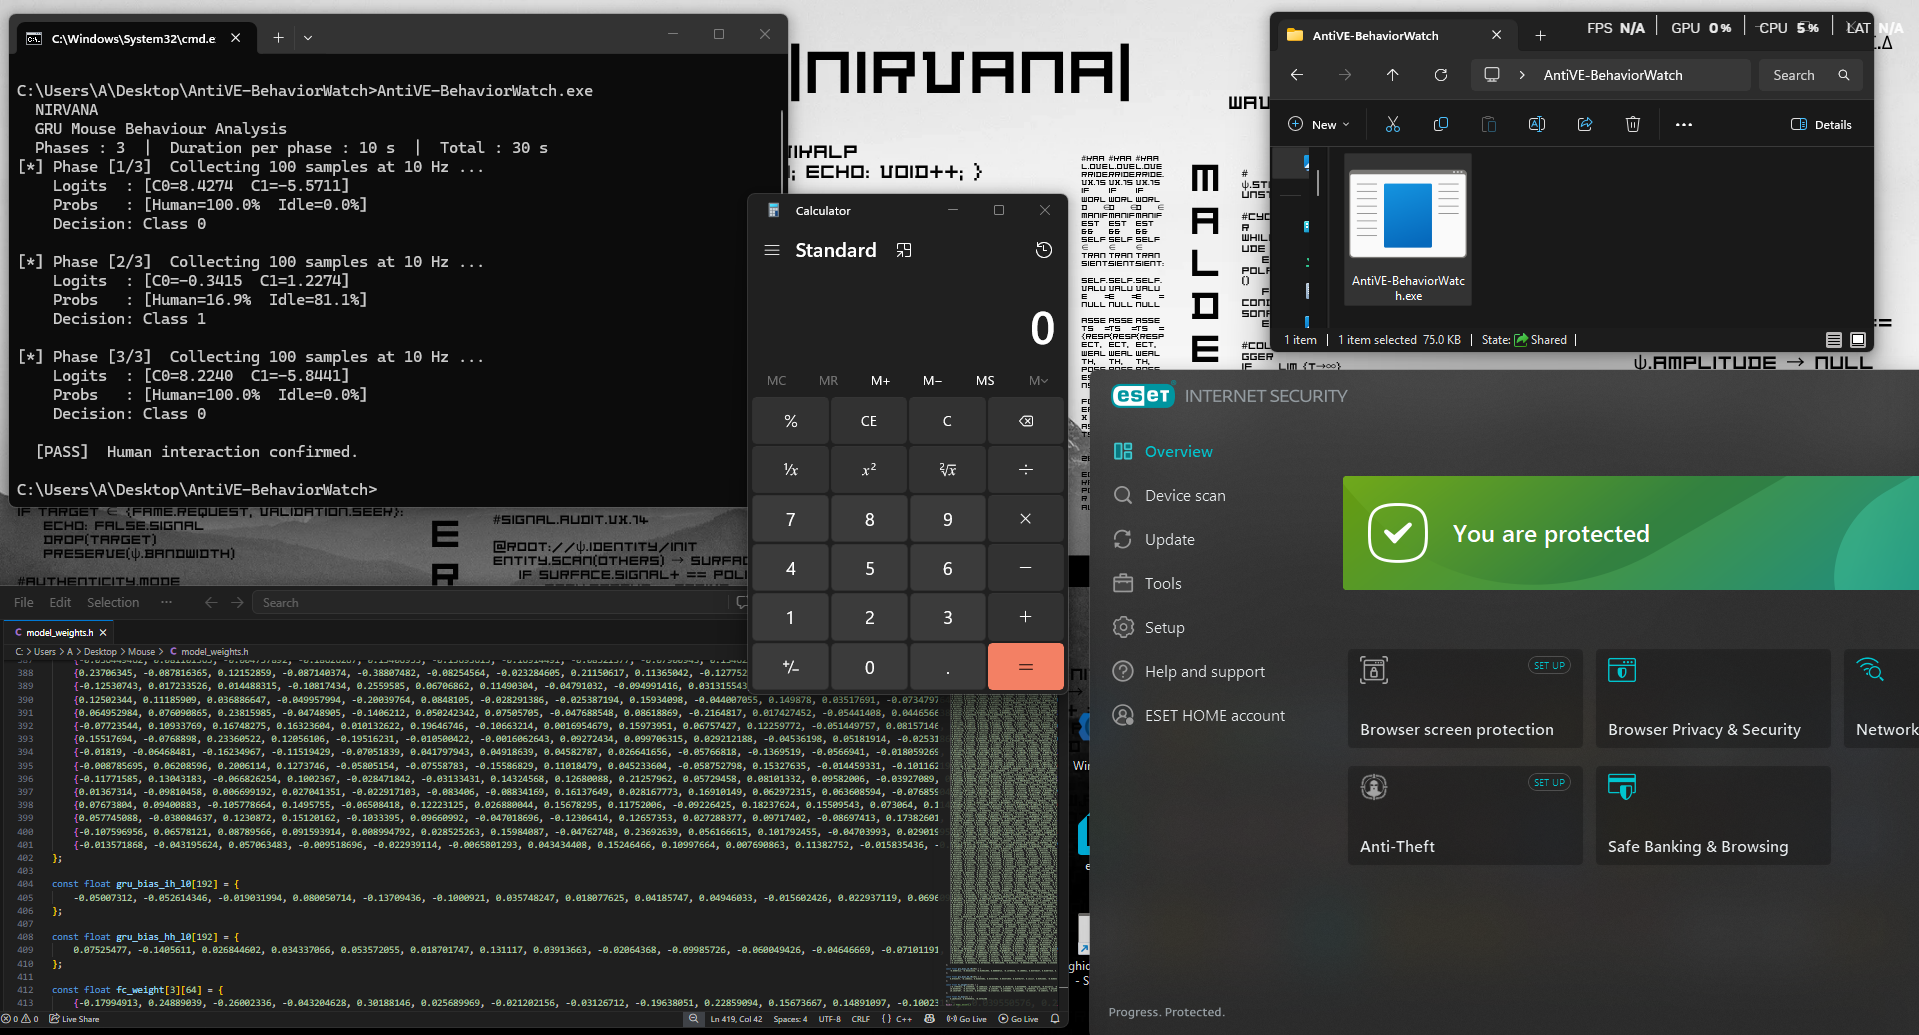 nirvanaon/antive-behaviorwatch
Rete neurale GRU incorporata per la verifica in tempo reale del comportamento umano tramite analisi del movimento del mouse, rilevando sistemi di…
 aftermathlabs/discord-crasher
Alcuni bug trovati tramite strumentazione binaria e fuzzing
 withsecurelabs/amsidetection
Strumento proof-of-concept per rilevare bypass di AMSI (Antimalware Scan Interface) e attività dannosa di script in memoria sugli endpoint Windows.
 vichhka-git/magisk-renef
Modulo Magisk che pacchettizza automaticamente renef_server (strumentazione dinamica per Android)
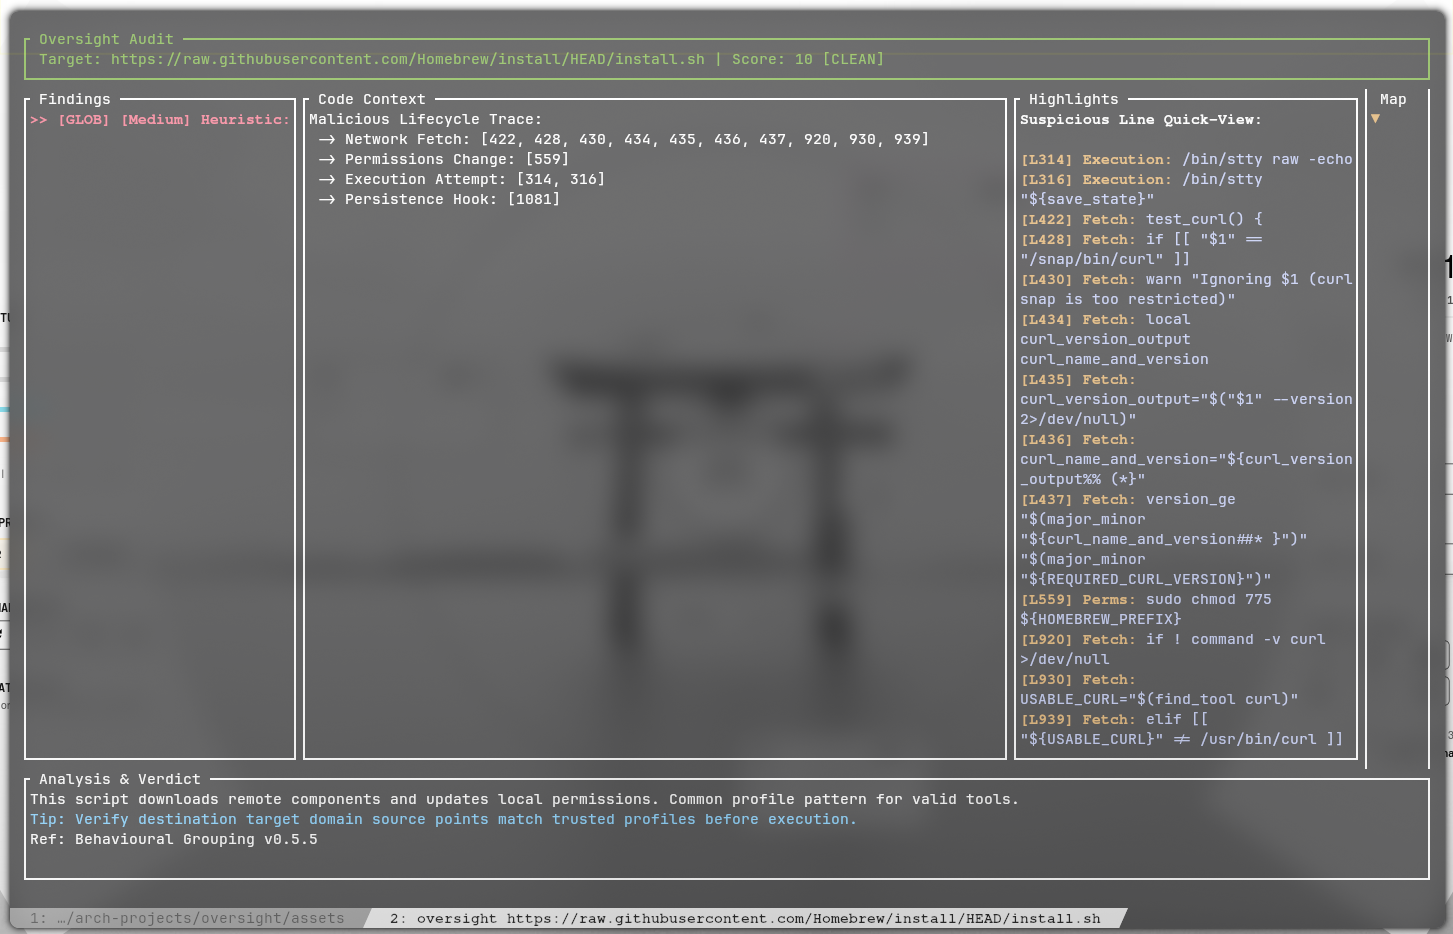 rakosn1cek/oversight
Un leggero auditor di sicurezza e sandbox per script di shell. Oversight combina un motore di Analisi Statica (Rust) con l'Applicazione Dinamica…
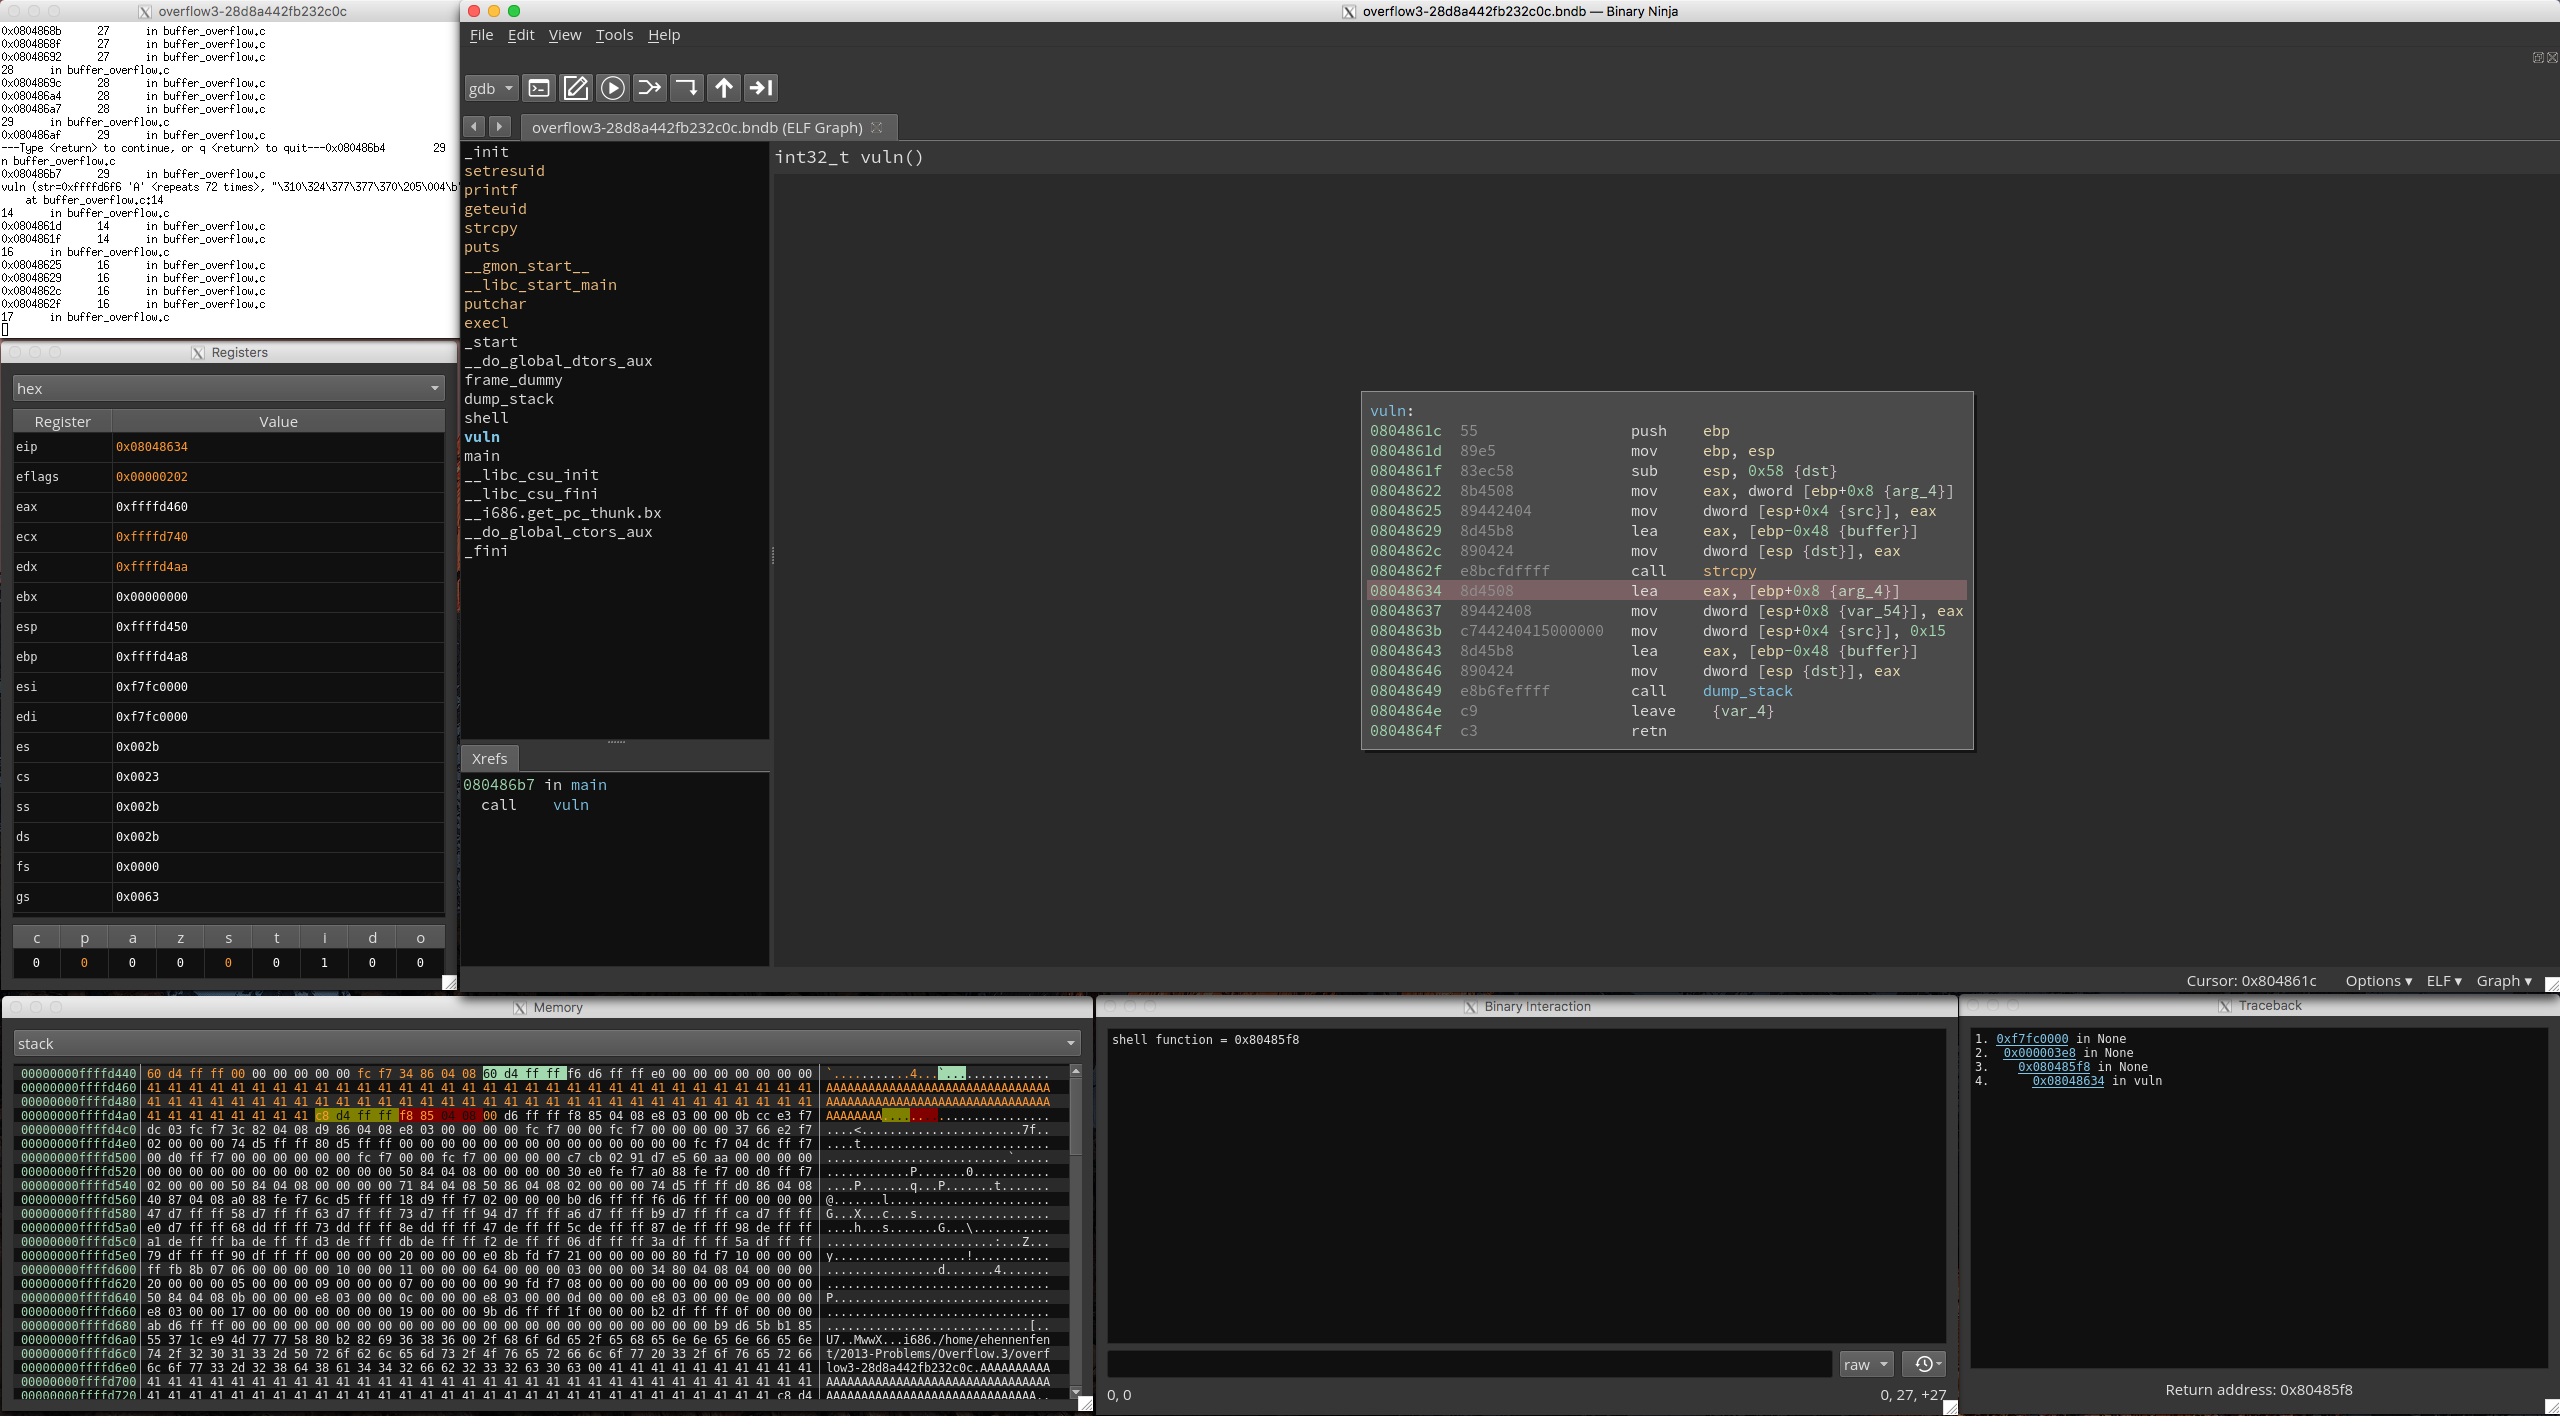 nccgroup/binja_dynamics
Un frontend PyQt5 per il plugin binjatron per Binary Ninja che include funzionalità di evidenziazione pensate per facilitare ai principianti…
 dnszlsk/muad-dib
Rilevamento in tempo reale delle minacce alla catena di fornitura npm/PyPI. Analisi comportamentale della catena, scansione AST, feed IOC e motore di…
 tracebyte8/systrace
Monitor delle chiamate di sistema per Linux che usa ptrace per tracciare l'attività di file, processi, rete e memoria, con isolamento dei namespace e…
 iterat0r/cnaemulator
Ambiente di emulazione e testing standalone per Cobalt Strike Aggressor Scripts (.cna) che convalida la sintassi, simula le API di Beacon ed esegue…
 anpa1200/aidebug
Evidenze focalizzate sul reverse engineering di malware con ispezione approfondita di PE/.NET, ricostruzione con Ghidra, verifiche incrociate con IA,…
 teycir/apihunter
Scanner asincrono per la sicurezza delle API in Rust per controlli di CORS, CSP, GraphQL, JWT, OpenAPI e verifiche attive della postura delle API.
 hydradragonantivirus/hydradragonav-mobile
Antivirus per Android che non richiede root, adb, installazione di CA e cloud, con molte funzionalità e metodi per rilevare più malware zero-day.
 ny1024/clawguard
Toolkit di sicurezza modulare per agenti autonomi che fornisce analisi statica, audit della configurazione, monitoraggio del runtime e verifica della…








