
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit

 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Estensione Burp Suite per rilevare la vulnerabilità di esecuzione remota di codice (RCE) in Next.js / React Server Components (RSC) (CVE-2025-55182 &…
 aliclub0x00/cve-2025-55182-poc-nextjs
Prova di concetto funzionante per RCE su NextJS per stabilire una reverse shell. [React2Shell]
 fatmike-gh/mcpdebugger
Un server debugger MCP per eseguibili Windows (x86 e x64). Espone funzionalità di debug come strumenti MCP per l'analisi statica/dinamica del…
 h1nayoshi/smalien
Strumento di analisi del flusso di informazioni per applicazioni Android
 gmh5225/frida-il2cpp-datacollector
Strumento basato su Frida che porta MonoDataCollector di Cheat Engine su Android e iOS, consentendo la raccolta dati Mono/IL2CPP a runtime e…
 top-celestial-company-ltd/dros-vep-lite
Benchmark open-source per la sicurezza del runtime degli agenti AI, riproducibile al 100% e ambiente sandbox (bozza del protocollo RFC-010).
 koadt/poc-cve-2025-55182
Questo repository contiene un POC di CVE-2025-55182, una vulnerabilità critica (punteggio CVSS 10.0) di esecuzione remota di codice…
 trailofbits/not-slithering-anywhere
La versione Python della nostra applicazione vulnerabile Not Go-ing Anywhere
 ejfkdev/dae
Analizzatore di snapshot AOT Dart basato su configurazione che esporta simboli e struct compatibili con blutter per IDA, radare2 e Frida, e decompila…
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 cspf-founder/api-scanner-docker
Strumento di test automatizzato della sicurezza delle API che analizza le API REST e SOAP alla ricerca di vulnerabilità utilizzando le specifiche…
 rakutentech/jndi-ldap-test-server
Un server LDAP minimalista pensato per testare la vulnerabilità agli attacchi di injection JNDI+LDAP in Java, in particolare CVE-2021-44228.
 giovannigatti/cve-bench
Un benchmark per valutare gli agenti AI nella correzione di vulnerabilità di sicurezza reali.
 sunghoojung/reverse-engineering-browser
Browser di ricerca macOS local-first basato su una build personalizzata di Brave che cattura traffico di rete, fingerprint, script e prove di runtime…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark per la scoperta di bug guidata da LLM: 77 sfide su 43 progetti open-source (C/C++/Java).
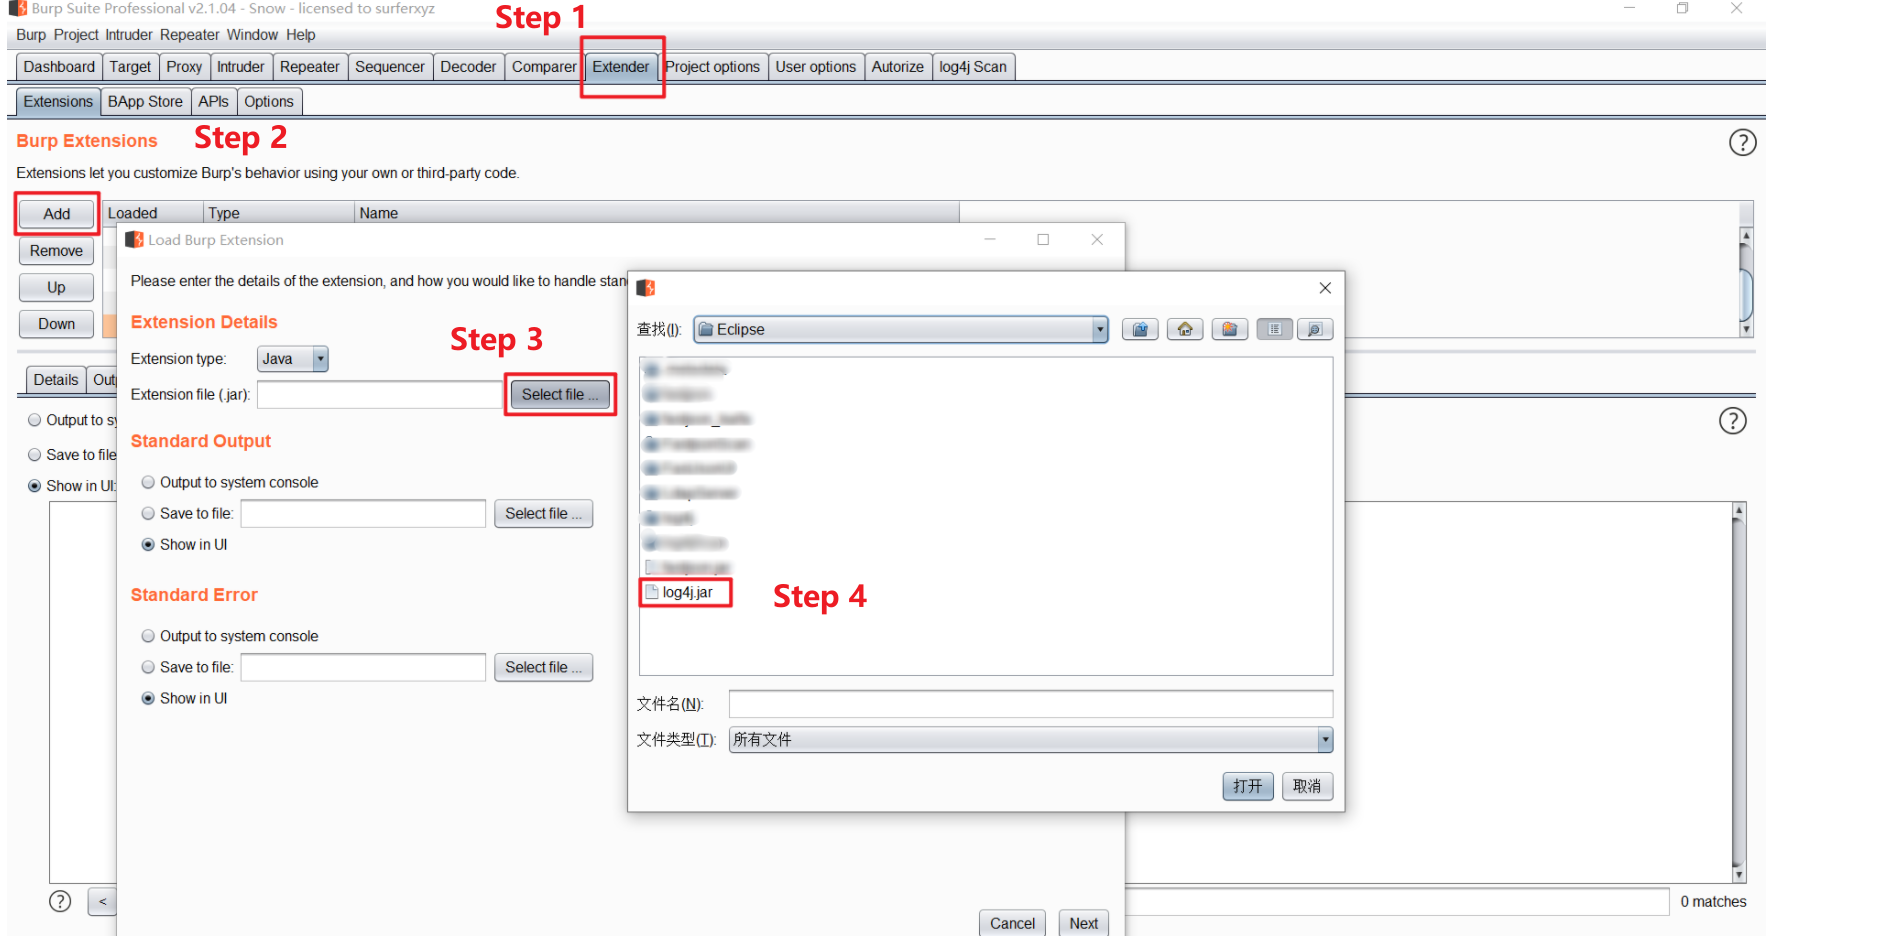 snow0715/log4j-scan-burpsuite
Plugin di rilevamento Burpsuite per la vulnerabilità Log4j (CVE-2021-44228)
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…








