Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
burpfox — Un'estensione di Burp Suite che integra lo scanner XSS Dalfox direttamente nel tuo flusso di lavoro. | Kitploit
Strumenti/GitHubGitHub/halilkirazkaya/burpfox
Scanner di Vulnerabilità WebAnalisi Dinamica (Sandboxing)Analisi delle VulnerabilitàSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubhalilkirazkaya/burpfox

burpfox

Un'estensione di Burp Suite che integra lo scanner XSS Dalfox direttamente nel tuo flusso di lavoro.

Vedi Repository
231869 mesi faRevisionato da Kitploit
Condividi

🦊 BurpFox

Un'estensione di Burp Suite che integra lo scanner XSS Dalfox direttamente nel tuo flusso di lavoro.

Burp Suite Java License

Funzionalità

  • 🎯 Scansione con clic destro - Scansiona richieste direttamente dalla Cronologia Proxy o da Repeater.
  • ⚙️ Opzioni complete di Dalfox - Consapevolezza del contesto, evasione WAF, Blind XSS e altro.

Prerequisiti

1. Installare Dalfox

Dalfox deve essere installato sul tuo sistema prima di utilizzare BurpFox.

macOS (Homebrew):

brew install dalfox

Linux (Go):

go install github.com/hahwul/dalfox/v2@latest

Verifica dell'installazione:

dalfox version

Nota: Assicurati che dalfox sia nel tuo PATH. BurpFox controlla anche posizioni comuni come ~/go/bin/dalfox e /usr/local/bin/dalfox.

Installazione

Opzione A: Scarica la Release (Consigliata)

  1. Scarica l'ultimo burpfox-x.x.jar dalle Release
  2. Apri Burp Suite
  3. Vai su Extensions → Installed → Add
  4. Seleziona Extension type: Java
  5. Clicca Select file e scegli il JAR scaricato
  6. Clicca Next per caricare l'estensione

Opzione B: Compila dal Sorgente

Requisiti:

  • Java 17+
  • Maven 3.6+
# Clona il repository
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Compila
mvn clean package

# Il JAR sarà in target/burpfox-0.1.jar

Poi segui i passaggi 2-6 dell'Opzione A per installare il JAR.

Utilizzo

Scansione Rapida

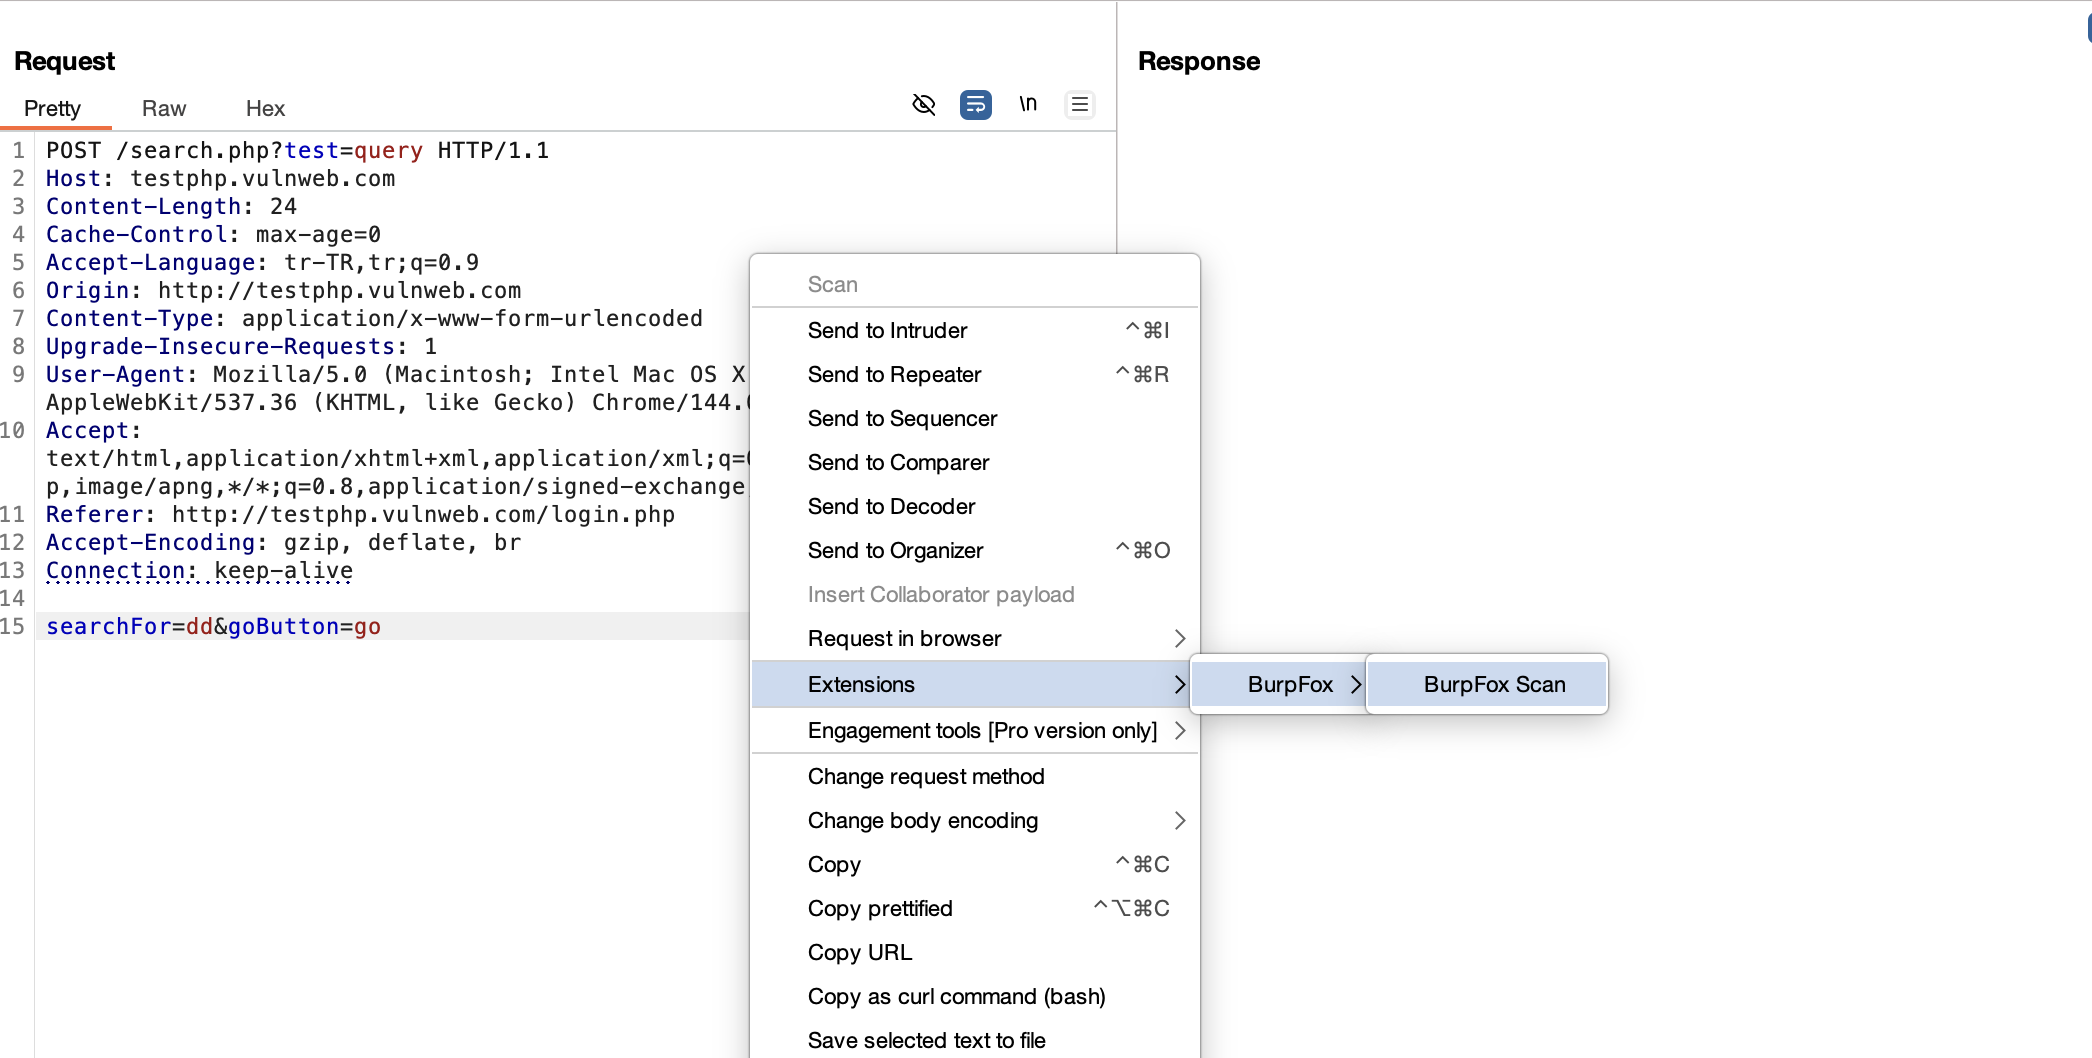
  1. In Burp Suite, cattura una richiesta (Proxy, Repeater, ecc.)
  2. Fai clic destro sulla richiesta
  3. Seleziona BurpFox Scan
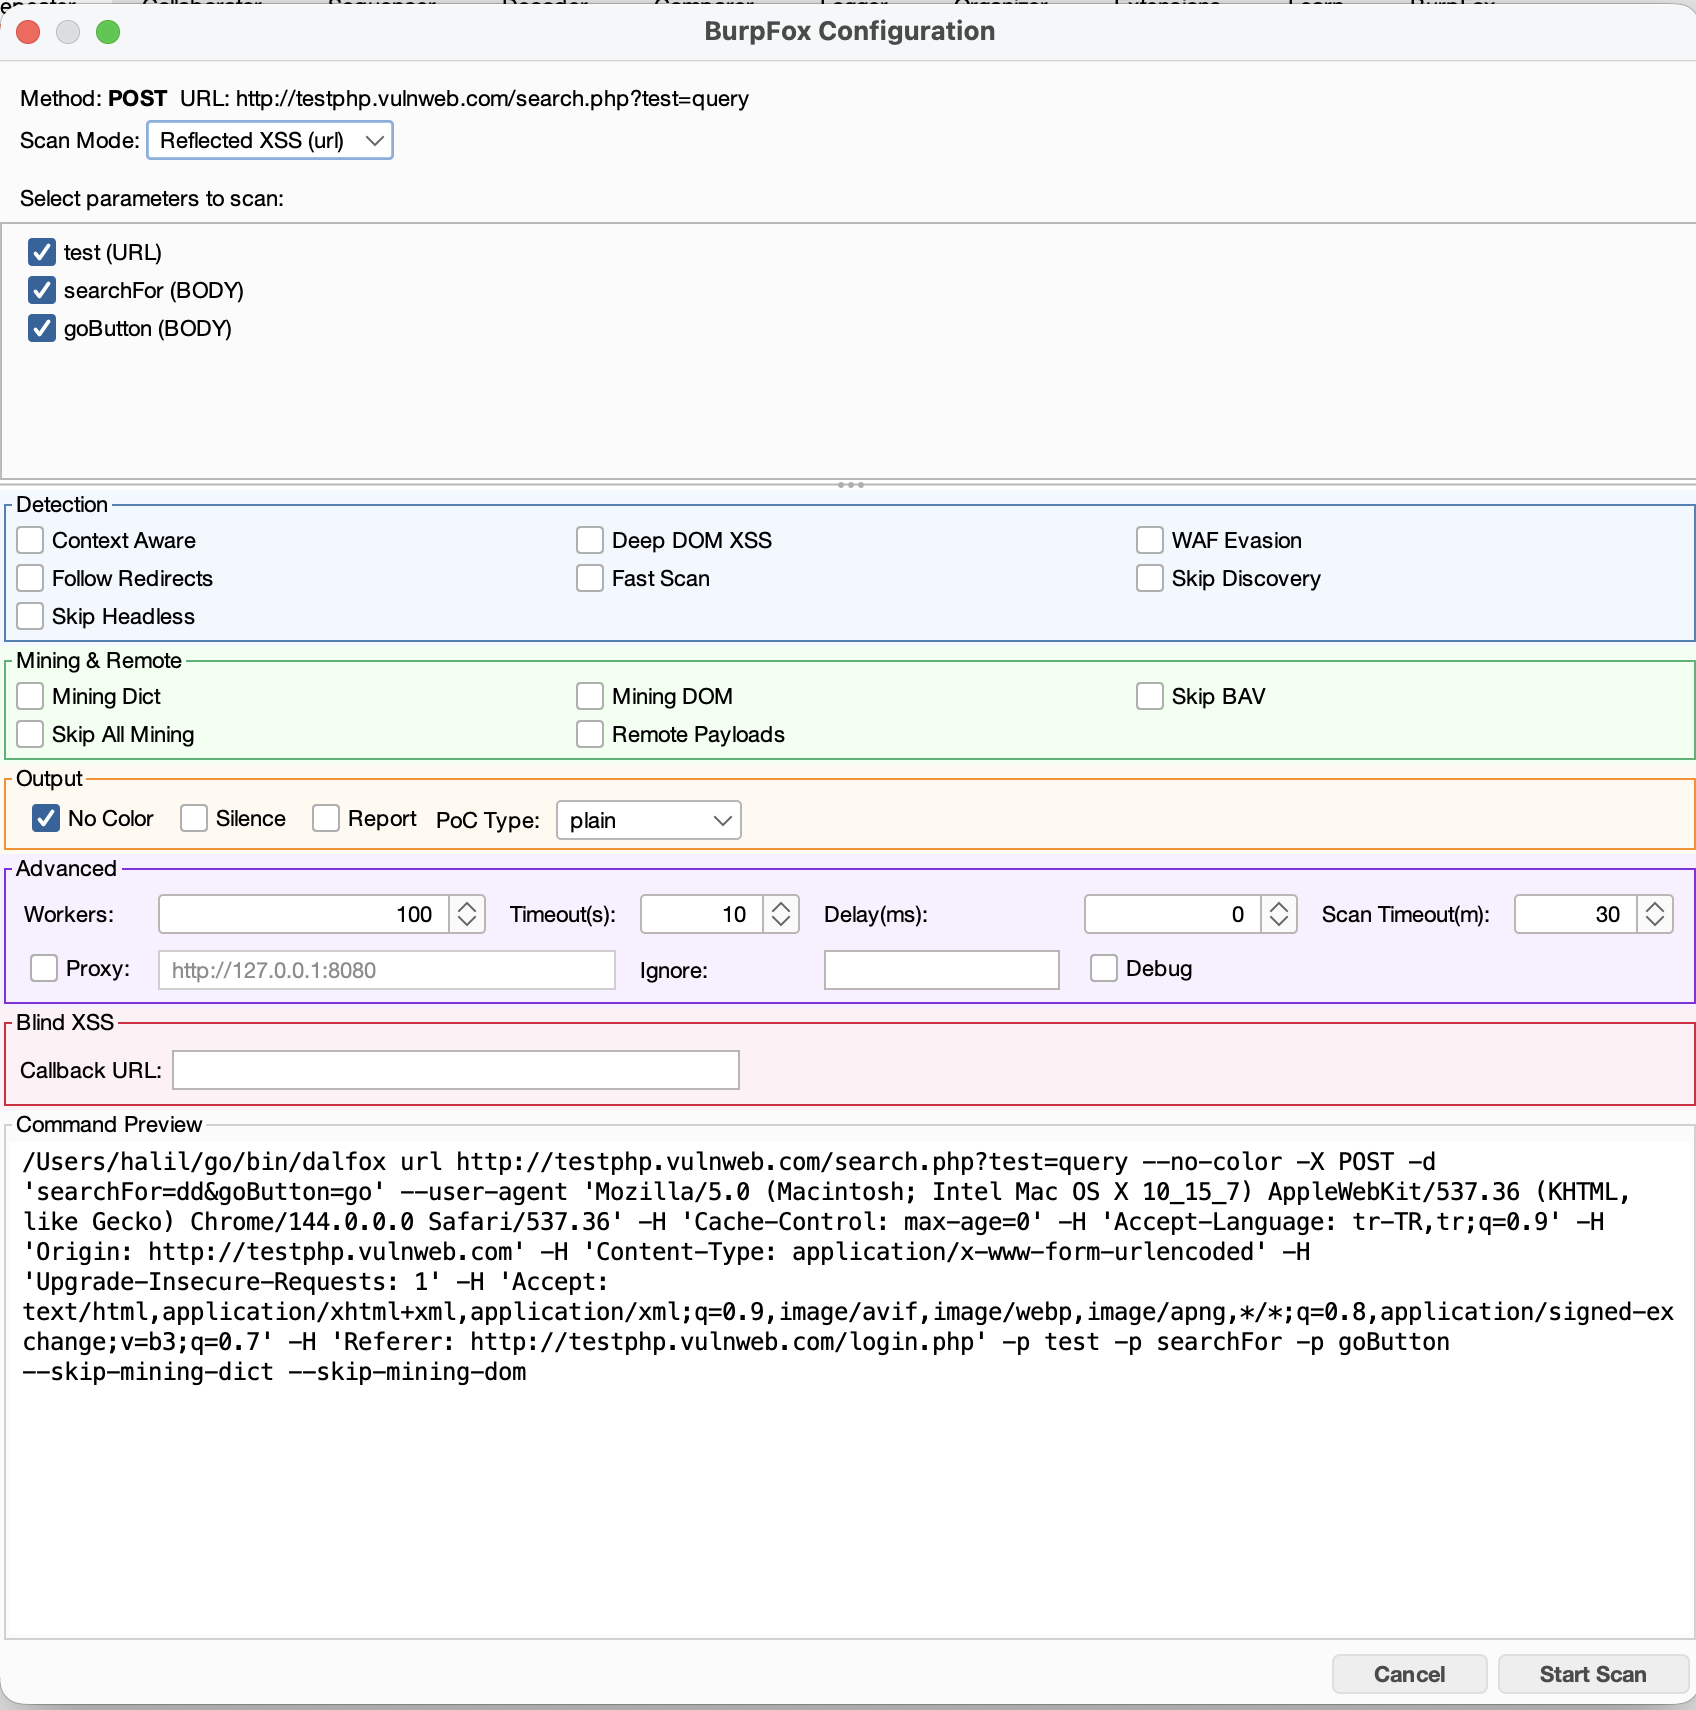
  4. Configura le opzioni di scansione e seleziona i parametri
  5. Clicca Start Scan

Opzioni di Scansione

CategoriaOpzioni
RilevamentoContext Aware, Deep DOM XSS, WAF Evasion, Follow Redirects, Fast Scan
MiningMining Dict, Mining DOM, Skip BAV, Remote Payloads
OutputNo Color, Silence Mode, Report, PoC Type (plain/curl/httpie)
AvanzateWorkers, Timeout, Delay, Proxy, Ignore Return

Modalità di Scansione

  • Reflected XSS (url) - Scansione XSS standard
  • Stored XSS (sxss) - Richiede un URL trigger dove il payload verrà eseguito

Scansione in Blocco

Seleziona più richieste nella Cronologia Proxy o nella Mappa del Sito, poi fai clic destro per:

  • Scan All Selected - Apre finestre di configurazione per ogni richiesta
  • Scan Individual - Scegli richieste specifiche dal sottomenu

Configurazione

Percorso Personalizzato di Dalfox

Se Dalfox non è nel tuo PATH, imposta la proprietà di sistema:

# Nelle opzioni JVM di Burp Suite
-Ddalfox.path=/percorso/personalizzato/dalfox

Proxy tramite Burp

Attiva l'opzione Proxy nelle impostazioni avanzate per instradare il traffico di Dalfox attraverso Burp (predefinito: http://127.0.0.1:8080).

Screenshot

1. Invio a BurpFox Invio a BurpFox

2. Configurazione Scansione Configurazione Scansione
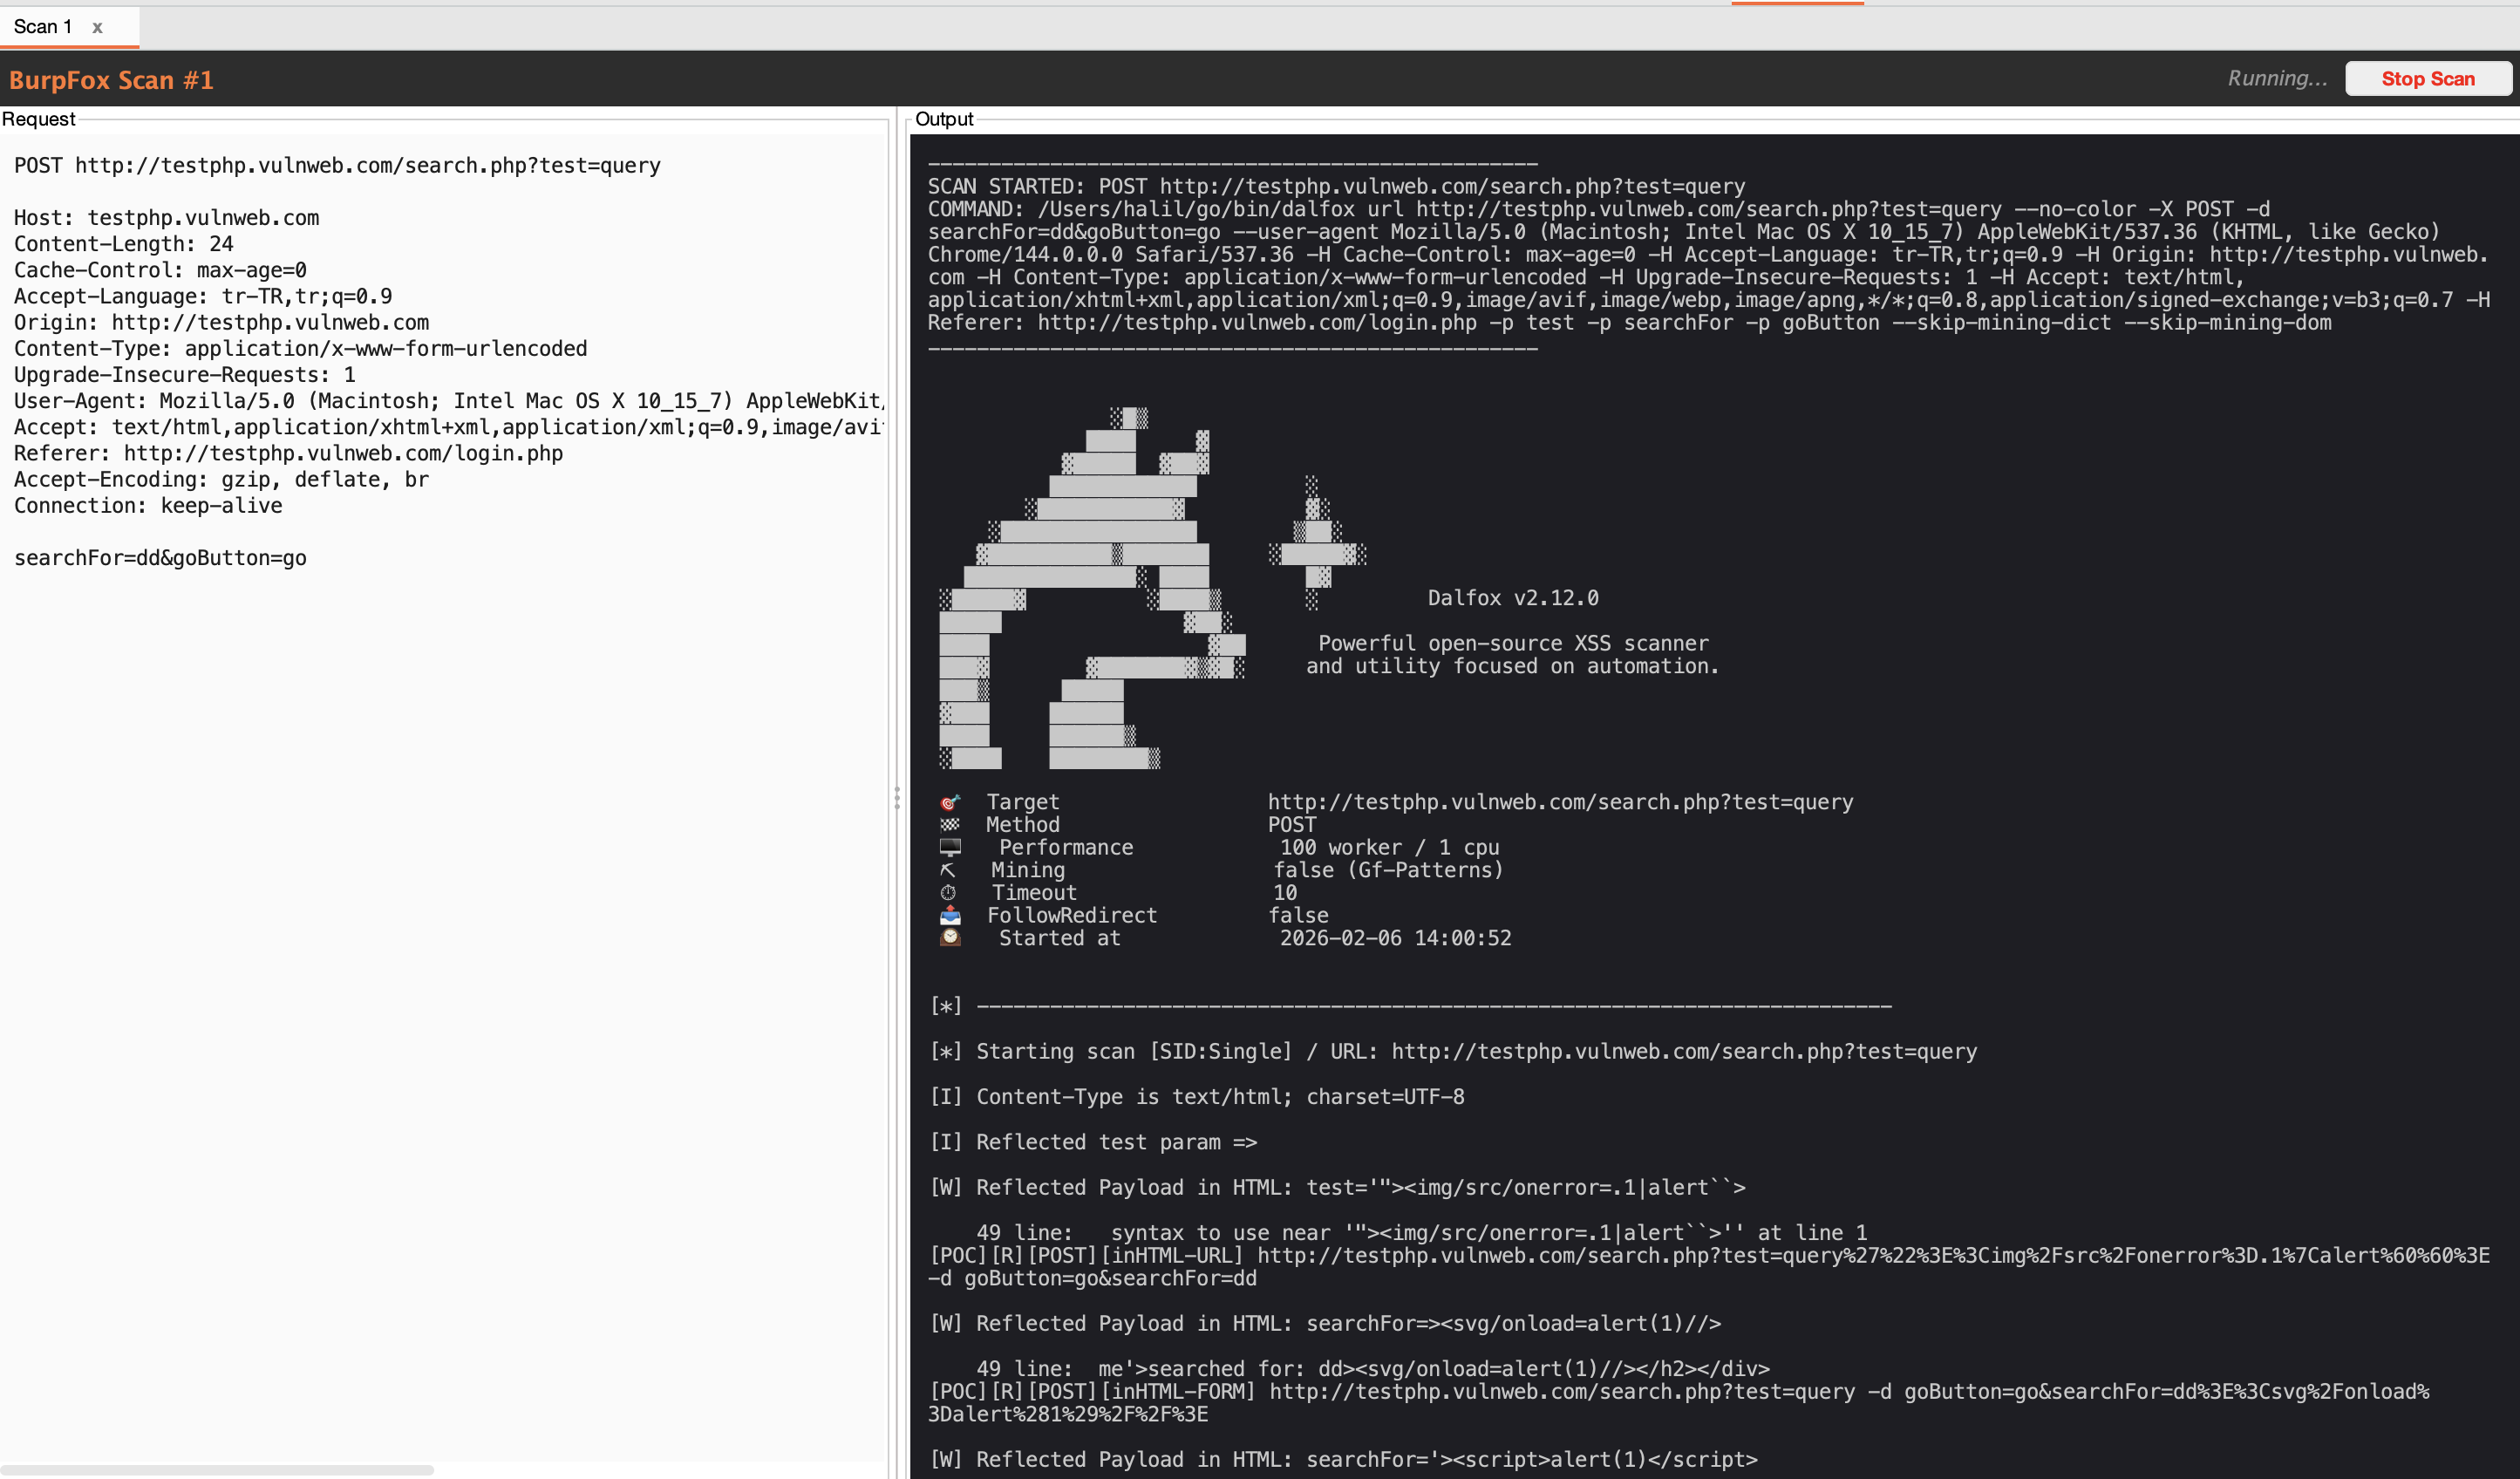
3. Risultati Scansione Risultati Scansione
Risoluzione dei Problemi

"Dalfox non trovato"

  1. Verifica che Dalfox sia installato: dalfox version
  2. Controlla se è nel PATH: which dalfox

La scansione si blocca o va in timeout

  • Aumenta Scan Timeout nelle opzioni avanzate (predefinito: 30 minuti)
  • Prova ad attivare Fast Scan per risultati più rapidi
  • Verifica che il target sia raggiungibile

Nessuna vulnerabilità trovata

  • Assicurati che i parametri siano selezionati per la scansione
  • Prova a disabilitare Skip Discovery per trovare più punti di iniezione
  • Attiva Mining Dict e Mining DOM per una scansione completa

Contribuire

I contributi sono benvenuti! Non esitare a inviare una Pull Request.

Licenza

Questo progetto è concesso in licenza MIT - vedi il file LICENSE per i dettagli.

Crediti

  • Dalfox di @hahwul - Il potente scanner XSS
  • Burp Suite di PortSwigger - La piattaforma di test di sicurezza web

Autore

Halil Kirazkaya - @halilkirazkaya


Realizzato con ❤️ per la comunità della sicurezza.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →