Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/hugsy/bochscpu-python
Analisi Dinamica (Sandboxing)Reverse EngineeringAnalisi MalwareAnalisi di Binari
GitHubhugsy/bochscpu-python

bochscpu-python

Binding Python per BochsCPU

Vedi Repository
394321 anno faRevisionato da Kitploit
Condividi

logo3

bochscpu-python

Python 3.8+ Downloads Code style: black Licence MIT Builds

Binding Python per BochsCPU di @yrp che utilizzano FFI per emulare facilmente e con precisione il codice x86.

Installazione

bochscpu-python richiede un ambiente Python 3.8 o più recente.

Tramite PyPI (consigliato)

Il modo più semplice per iniziare è usare la versione stabile impacchettata disponibile su PyPI

python -m pip install bochscpu-python

Tramite le build generate

Scarica l'ultimo artefatto funzionante dalla scheda Github Actions del repository. Estrai il file ZIP e installa il file .whl che troverai nella cartella wheel.

python -m pip install wheel/bochscpu-$version-$os-$arch.whl

Dal repository sorgente

Abbastanza semplice:

python -m pip install .

Oppure senza clonare

python -m pip install git+https://github.com/hugsy/bochscpu-python.git#egg=bochscpu-python

Nota che questo approccio richiede di avere installati tutti gli strumenti di build necessari (come descritto sotto).

Compilazione

Requisiti

  • Python 3.8+ (con kit di sviluppo)
  • cmake
  • pip
  • un compilatore compatibile con C++20 (testati cl per Windows, clang++ per macOS e g++ per Linux)

Passaggi

  • Compila BochsCPU, BochsCPU-FFI e BochsCPU-Build seguendo le istruzioni nelle rispettive pagine
  • ... In alternativa, i file oggetto delle librerie BochsCPU-FFI per Windows e Linux possono essere scaricati dalle Github Actions build
  • Sposta i *.lib in bochscpu/lib/<BuildType> (dove BuildType può essere Debug, Release, RelWithDebInfo, ecc.)
  • Installa i requisiti: python -m pip install -r requirements.txt
  • Compila con cmake Questo genererà il file pyd di bochscpu (e il suo PDB) che potrai importare da una sessione Python con import bochscpu.
  • ... In alternativa puoi anche generare un .whl dalla radice del progetto:
python -m pip wheel .

Utilizzo

Basta importare il modulo bochscpu e il divertimento ha inizio! L'installazione del pacchetto installerà anche i file di interfaccia, consentendo agli IDE moderni (VSCode, PyCharm, ecc.) di offrire utili completamenti.

Un template molto grezzo può essere creato così:

import bochscpu, bochscpu.utils, bochscpu.cpu

sess = bochscpu.Session()
sess.missing_page_handler = bochscpu.utils.callbacks.missing_page_cb
state = bochscpu.State()
bochscpu.cpu.set_real_mode(state)
hook = bochscpu.Hook()
bochscpu.utils.callbacks.install_default_callbacks(hook)
sess.run([hook,])

Questo creerà una sessione bochscpu, imposterà lo stato della CPU per la modalità reale e pre-popolerà gli hook con callback di base (che eseguono solo una print al momento dell'esecuzione). Nota che questo esempio in realtà non fa nulla, poiché non abbiamo allocato pagine di codice né impostato correttamente i registri per puntare a esse.

Un template più completo è disponibile nella cartella examples/

Alcuni esempi

Emula una sequenza Fibonascii in modalità long x64

https://github.com/hugsy/bochscpu-python/assets/590234/adc5ac5a-a8eb-4982-9537-5ece3f32f8f8

Codice

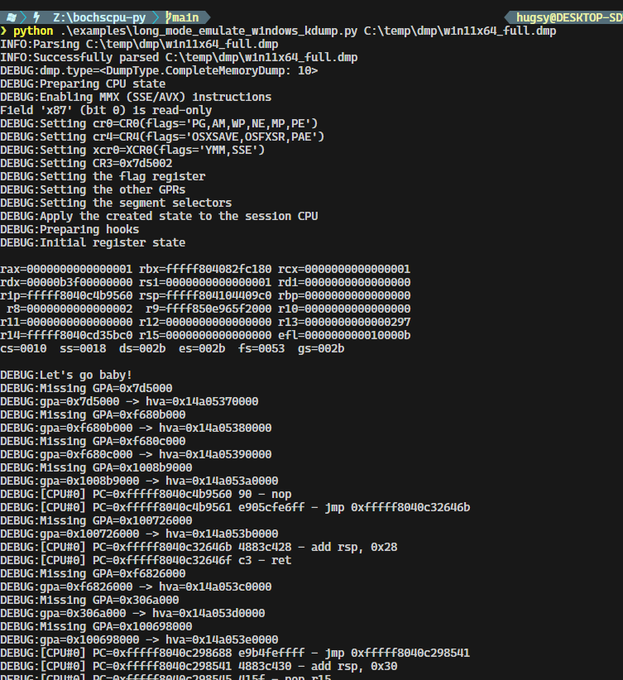
Emula codice da un memory dump x64 di Windows 11

immagine

Codice

Emula un codice assembly simile a print("hello world") in modalità reale a 16 bit

https://github.com/hugsy/bochscpu-python/assets/590234/eb06af06-4b10-490e-ae40-a1d0aed333ca

Codice

Emula la funzione rand() della Glibc di Linux su x64

https://github.com/hugsy/bochscpu-python/assets/590234/2486adbc-0878-46f5-83ed-3bcf9774fd26

Codice

Buon divertimento 🍻

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →