
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit

 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 kata-containers/kata-containers
Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 google/gvisor
Isola in sandbox i container tramite un kernel applicativo in spazio utente che intercetta le chiamate di sistema, limita l'accesso al kernel…
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 mobsf/mobile-security-framework-mobsf
Framework automatizzato per test di sicurezza delle applicazioni mobili per Android, iOS e Windows. Esegue analisi statiche e dinamiche, rilevamento…
 rderaison/bromure
Sandboxing appropriato per la codifica agentica e la navigazione web
 advdebug/brovan
Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi…
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
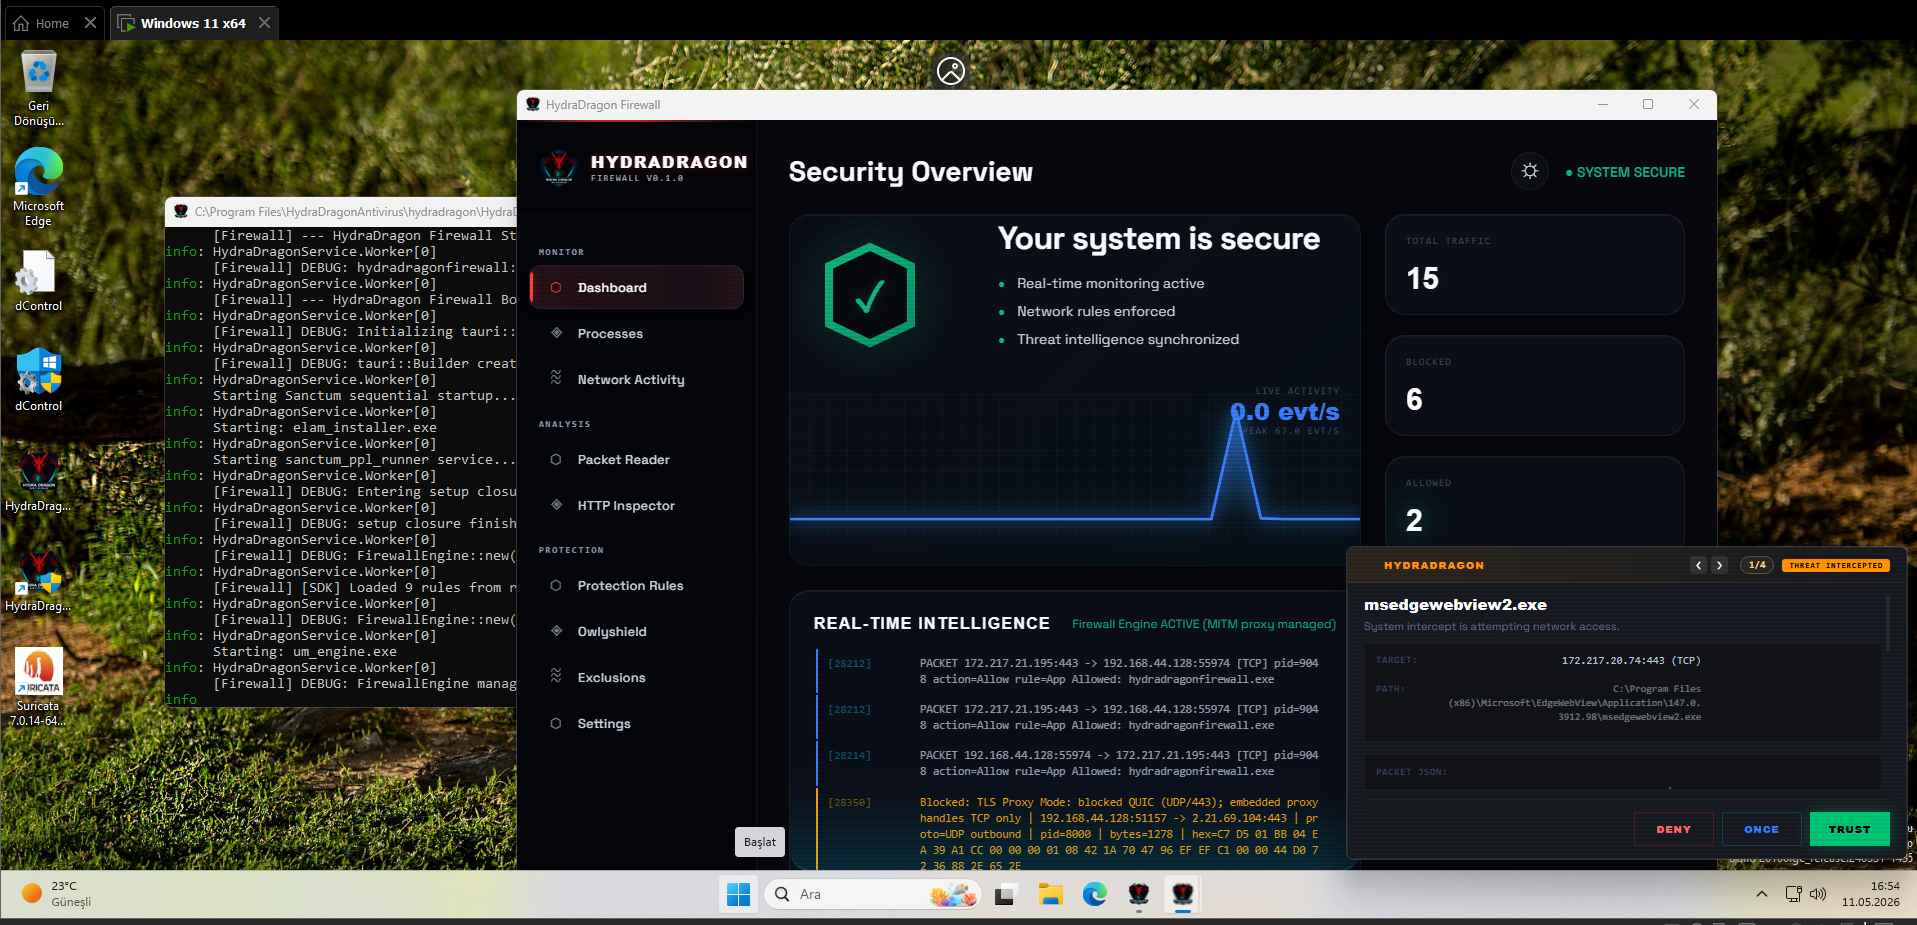 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 horsicq/detect-it-easy
Programma per determinare i tipi di file per Windows, Linux e MacOS.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload






