

maltrail v3.2
रीयल-टाइम दुर्भावनापूर्ण ट्रैफ़िक पहचान प्रणाली जो सार्वजनिक ब्लैकलिस्ट, स्टैटिक मालवेयर ट्रेल्स और ह्यूरिस्टिक विश्लेषण का उपयोग करके DNS, HTTP और IP ट्रैफ़िक में खतरों की पहचान करती है।


Maltrail
Maltrail एक नेटवर्क ट्रैफ़िक डिटेक्शन सिस्टम है जो ज्ञात दुर्भावनापूर्ण
इन्फ्रास्ट्रक्चर के साथ संचार की पहचान करता है और चयनित ट्रैफ़िक विसंगतियों की रिपोर्ट करता है। यह नेटवर्क पर देखे गए डोमेन, URL, IP पते,
IP:port जोड़े, और User-Agent मानों को trails नामक संकेतकों के एक सेट के विरुद्ध मिलान करता है।
एक डिटेक्शन को एकल इवेंट के रूप में दर्ज किया जाता है जिसमें स्रोत, गंतव्य, प्रोटोकॉल, मिलान किया गया trail, वर्गीकरण, और trail स्रोत शामिल होते हैं:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail इंडिकेटर-आधारित नेटवर्क मॉनिटरिंग के लिए डिज़ाइन किया गया है। इसकी ह्यूरिस्टिक डिटेक्शन ट्रेल मैचिंग का पूरक है, लेकिन यह एंडपॉइंट टेलीमेट्री या सामान्य-उद्देश्य वाले इंट्रूज़न प्रिवेंशन सिस्टम का विकल्प नहीं है।
विशेषताएँ
- एक पूर्ण ट्रेल बिल्ड जो स्टैटिक ट्रेल सेट (3,000 से अधिक क्यूरेटेड फ़ाइलें, जो stamparm/trails से प्राप्त की जाती हैं), 38 सार्वजनिक-फ़ीड इंटीग्रेशन, और वैकल्पिक ऑपरेटर-प्रदत्त ट्रेल्स को मिलाकर बनाया गया है।
- libpcap का उपयोग करने वाला एक मल्टीथ्रेडेड Rust सेंसर, जिसमें वैकल्पिक Linux
PACKET_FANOUTकैप्चर वर्कर हैं। - एक Python सर्वर जो रिपोर्टिंग इंटरफ़ेस, इवेंट इनटेक, और HTTP API प्रदान करता है।
- सादा-पाठ कस्टम ट्रेल्स और व्हाइटलिस्ट जिन्हें समीक्षित और वर्ज़न-नियंत्रित किया जा सकता है।
- स्कैनिंग, DNS एक्सहॉशन, DGA-जैसी लुकअप, संदिग्ध डाउनलोड, प्रॉक्सी प्रोब्स, संदिग्ध User-Agent मानों, और संबंधित नेटवर्क गतिविधि के लिए ह्यूरिस्टिक्स।
- स्थानीय इवेंट लॉगिंग, रिमोट Maltrail लॉगिंग, syslog पर CEF, और Logstash JSON आउटपुट।
maltrail-sensor -Tके साथ डिप्लॉयमेंट वैलिडेशन और वैकल्पिक Prometheus मेट्रिक्स।
विषय-सूची
- आर्किटेक्चर
- रिपोर्टिंग इंटरफ़ेस
- प्रदर्शन
- इंस्टॉलेशन
- कॉन्फ़िगरेशन
- ट्रेल्स
- इवेंट्स और API
- संचालन
- दस्तावेज़ीकरण
- योगदान
- प्रोजेक्ट
आर्किटेक्चर
Maltrail में दो स्वतंत्र रूप से डिप्लॉय करने योग्य प्रोसेस हैं जो एक ही होस्ट पर या अलग-अलग होस्ट्स पर चल सकते हैं: सेंसर संदिग्ध ट्रैफ़िक का पता लगाता है, जबकि सर्वर रिपोर्टिंग और API एक्सेस के लिए इवेंट्स को संग्रहीत और उजागर करता है।
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
सेंसर नेटवर्क ट्रैफ़िक को कैप्चर करता है, ट्रेल मिलान और ह्यूरिस्टिक विश्लेषण करता है, और इवेंट्स उत्पन्न करता है। यह इवेंट्स को स्थानीय रूप से LOG_DIR में लिख सकता है, उन्हें LOG_SERVER के माध्यम से किसी रिमोट Maltrail सर्वर को भेज सकता है, या दोनों कर सकता है। यह SYSLOG_SERVER के साथ syslog पर CEF और LOGSTASH_SERVER के साथ Logstash को JSON भी भेज सकता है।
सर्वर रिमोट इवेंट्स स्वीकार करता है, उन्हें इवेंट लॉग में संग्रहीत करता है, स्थानीय रूप से उपलब्ध दैनिक लॉग पढ़ता है, और HTTP API तथा ब्राउज़र-आधारित रिपोर्टिंग इंटरफ़ेस प्रदान करता है। सेंसर रिपोर्टिंग इंटरफ़ेस पर निर्भर नहीं करता और जब इवेंट्स किसी अन्य सिस्टम को अग्रेषित किए जाते हैं तो इसे स्वतंत्र रूप से तैनात किया जा सकता है।
रिपोर्टिंग इंटरफ़ेस
Maltrail में पता लगाए गए ट्रैफ़िक को एक्सप्लोर करने के लिए ब्राउज़र-आधारित रिपोर्टिंग इंटरफ़ेस शामिल है, जिसमें लाइव अपडेट, फ़ील्ड-जागरूक खोज, रेट्रो हंटिंग, भौगोलिक दृश्य, ट्रायाज, सेंसर स्थिति, सहेजे गए दृश्य और निर्यात शामिल हैं।
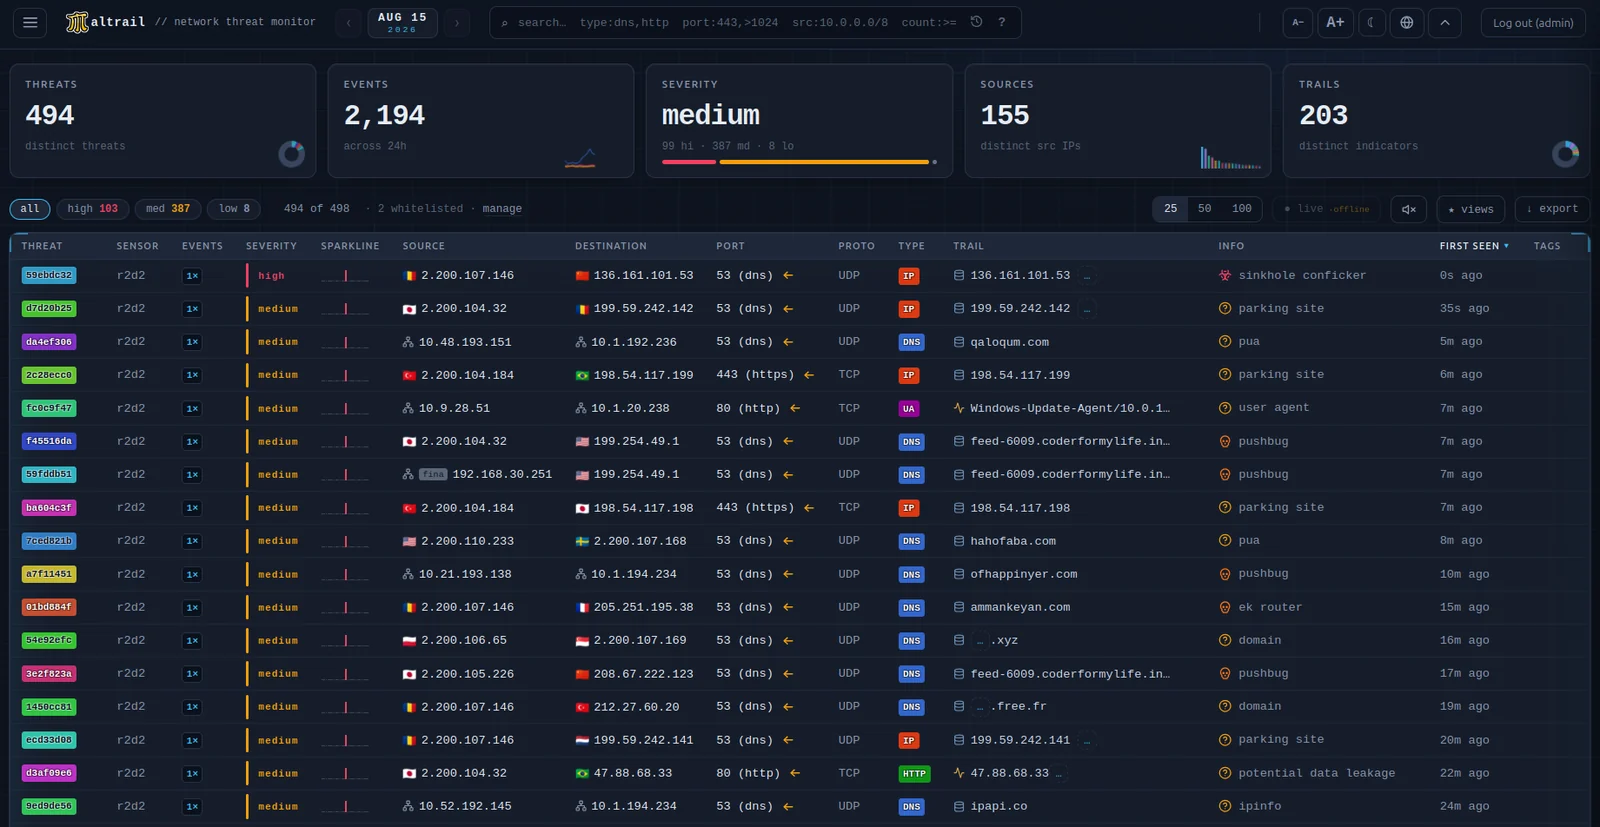
यह इंटरफ़ेस server.py द्वारा HTTP_ADDRESS:HTTP_PORT पर परोसा जाता है। यह सादा JavaScript है जिसमें एक ही तृतीय-पक्ष रनटाइम निर्भरता (PapaParse, CSV पार्सिंग के लिए) है और कोई बिल्ड चरण नहीं है। एक समय में एक दिन देखा जाता है, जिसे एक तिथि चयनकर्ता से चुना जाता है जो उपलब्ध दैनिक लॉग पर एक इवेंट-घनत्व ग्रिड के रूप में भी कार्य करता है। इवेंट्स /events से स्ट्रीम किए जाते हैं और ब्राउज़र में खतरों में एकत्रित किए जाते हैं — प्रत्येक विशिष्ट (source, trail) के लिए एक पंक्ति — जो एक विवरण पैनल के साथ एक क्रमबद्ध ग्रिड में दिखाए जाते हैं।
| विशेषता | नोट्स |
|---|---|
| लाइव मोड | जोड़े गए इवेंट्स Server-Sent Events (/live) के माध्यम से आते हैं और वर्तमान दृश्य में विलय हो जाते हैं। जब SSE उपलब्ध न हो, या स्ट्रीम सत्र को सेवा न दे सके, तो इंटरफ़ेस दैनिक लॉग के बाइट रेंज को पोलिंग करने पर वापस चला जाता है। नए उच्च-गंभीरता वाले खतरे डेस्कटॉप और श्रव्य अलर्ट उठा सकते हैं; दोनों को म्यूट किया जा सकता है |
| खोज | फ़ील्ड-जागरूक क्वेरी src:, dst:, port:, proto:, type:, trail:, info:, family:, tag:, uid:, sev:, dir: और status: सेलेक्टर, साथ ही बहिष्करण, वाइल्डकार्ड, CIDR मिलान और संख्यात्मक तुलना का समर्थन करती हैं। सक्रिय फ़िल्टर हटाने योग्य चिप्स के रूप में दिखाई देते हैं |
| रेट्रो हंट | /hunt केवल चयनित दिन के बजाय सभी बनाए रखे गए दैनिक लॉग में एक संकेतक की खोज करता है। खोजें कॉन्फ़िगर करने योग्य सीमाओं द्वारा सीमित होती हैं; एक वैकल्पिक प्रति-दिन साइडकार इंडेक्स स्वीप को तेज़ करता है और /counts को सटीक बनाता है |
| विश्व मानचित्र | /geo प्रत्येक इवेंट के बाहरी एंडपॉइंट का उपयोग करके चयनित दिन के लिए प्रति-देश इवेंट घनत्व दिखाता है। अनिर्धार्य इवेंट्स अनुमान लगाए जाने के बजाय अनमैप्ड रहते हैं। मूल आर्क बनाने के लिए HOME_LAT / HOME_LON सेट किया जा सकता है |
| ट्रायाज | प्रति-खतरा स्थिति (नया / जांच में / हल किया गया / गलत सकारात्मक), मुक्त-पाठ नोट्स, टैग और छिपाना। पंक्ति संदर्भ मेनू से व्हाइटलिस्ट नियम और OSINT पिवोट्स उपलब्ध हैं |
| सेंसर स्थिति | /sensors दिखाता है कि कौन से सेंसर रिपोर्ट कर रहे हैं, प्रत्येक कौन सा संस्करण चला रहा है, उसने अंतिम बार कितने समय पहले चेक-इन किया और उसके कितने इवेंट्स कभी नहीं पहुँचे (lost) |
| सहेजे गए दृश्य | नामित फ़िल्टर प्रीसेट |
| निर्यात | वर्तमान फ़िल्टर किया गया दृश्य CSV, JSON, या defanged संकेतकों के रूप में |
| रूप-रंग | गहरे और हल्के थीम, अलग-अलग टेक्स्ट-आकार चरणों के साथ |