 #1
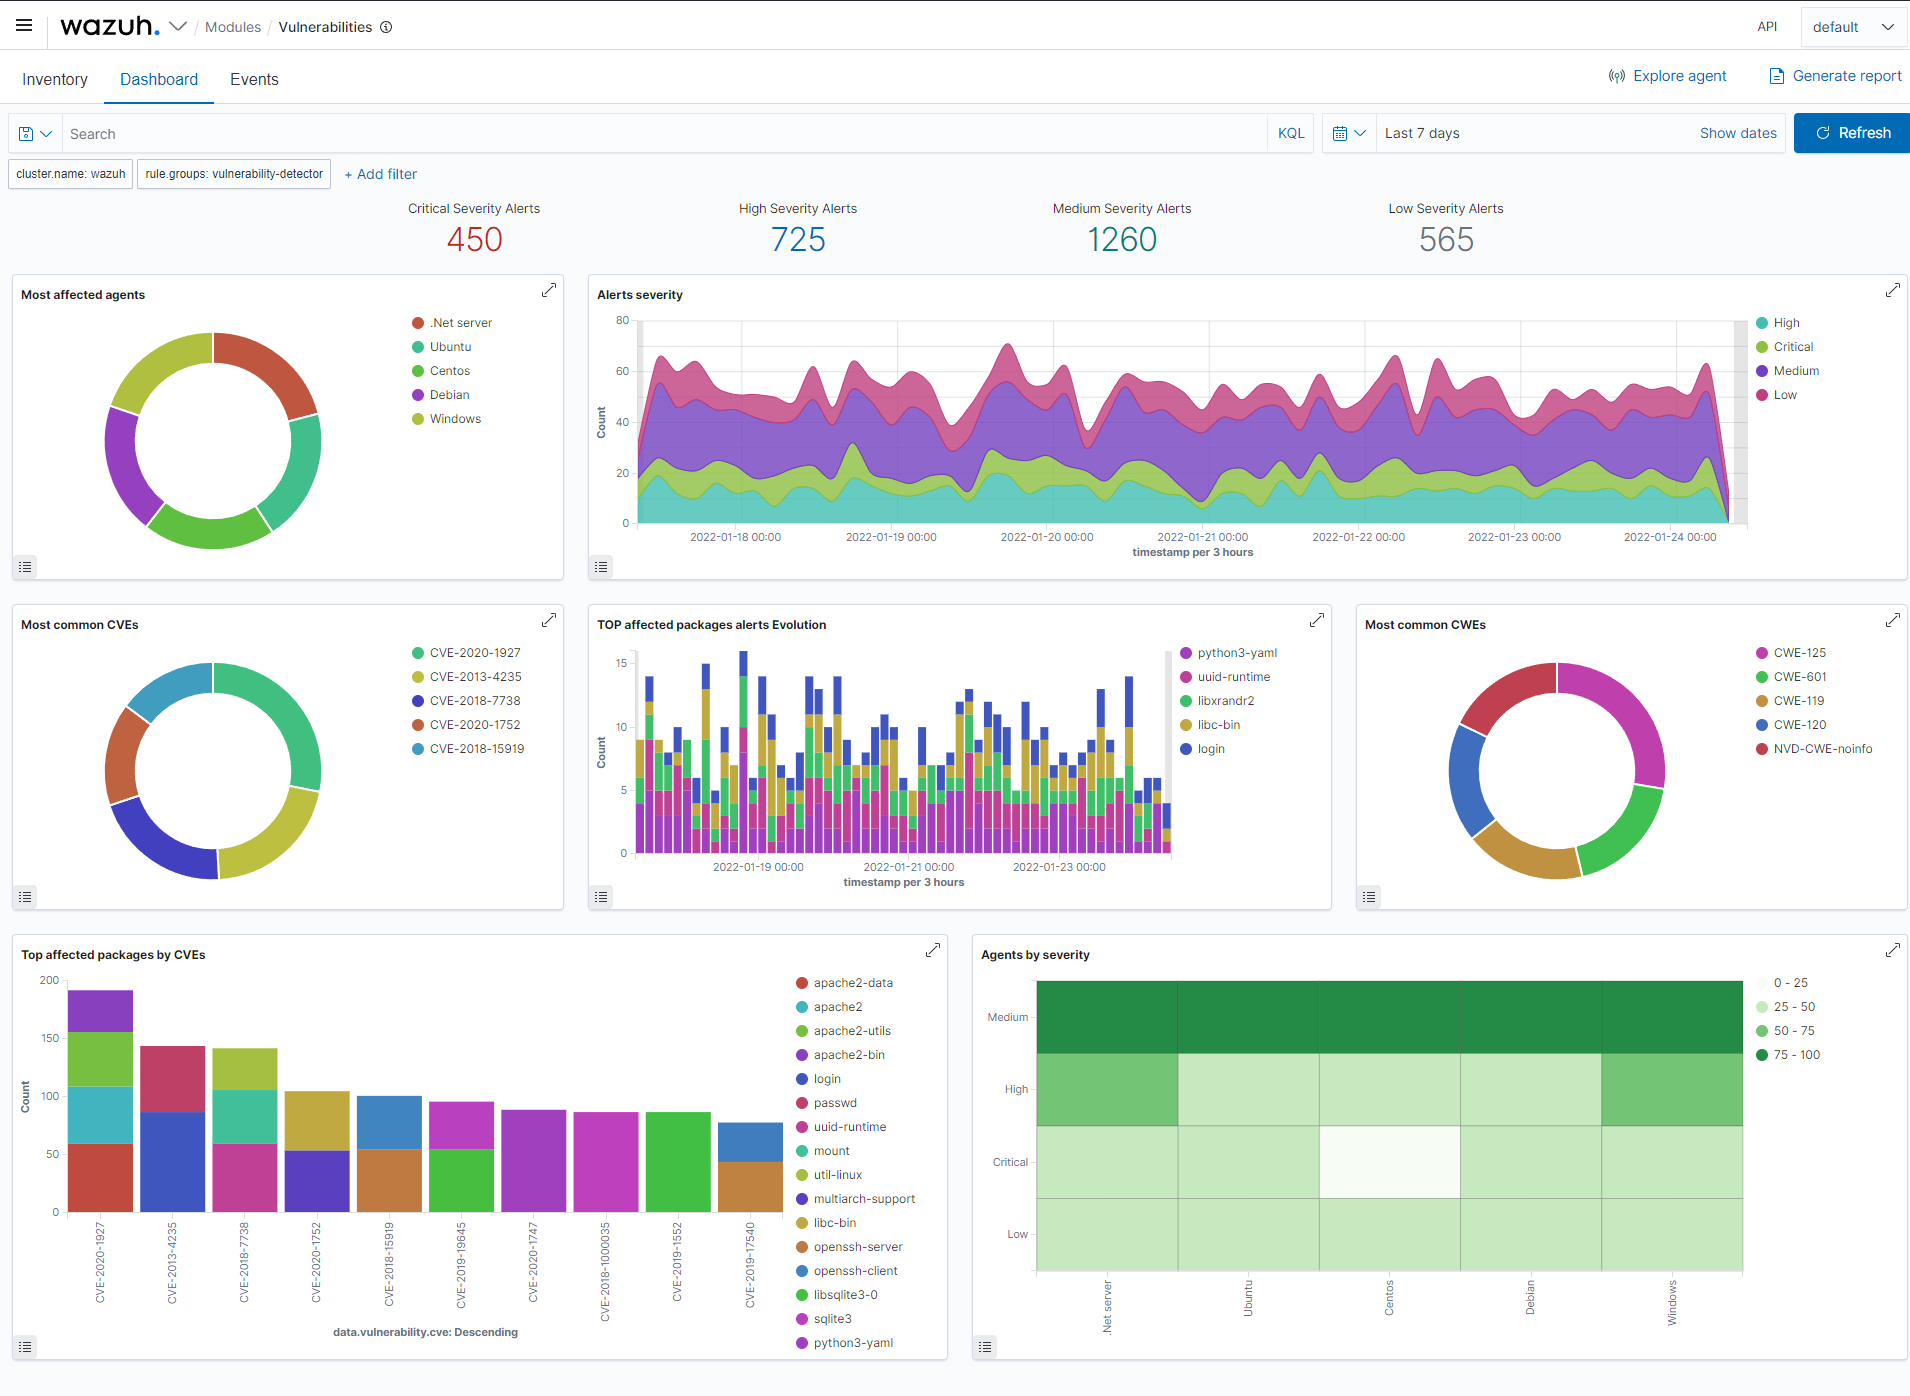
 wazuh/wazuh
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
 sigmahq/sigma
मुख्य Sigma Rule Repository
 mail-in-a-box/mailinabox
Mail-in-a-Box व्यक्तियों को उनके ईमेल पर नियंत्रण वापस लेने में मदद करता है, एक-क्लिक, आसानी से तैनात होने वाला SMTP+बाकी सब कुछ सर्वर परिभाषित करके:…
 mailcow/mailcow-dockerized
Postfix, Dovecot, Rspamd, और ClamAV के साथ डॉकरीकृत मेल सर्वर सूट। SOGo के माध्यम से एकीकृत स्पैम फ़िल्टरिंग, एंटीवायरस और वेबमेल के साथ सुरक्षित…
 lissy93/awesome-privacy
🦄 गोपनीयता और सुरक्षा-केंद्रित सॉफ्टवेयर और सेवाओं की एक क्यूरेटेड सूची
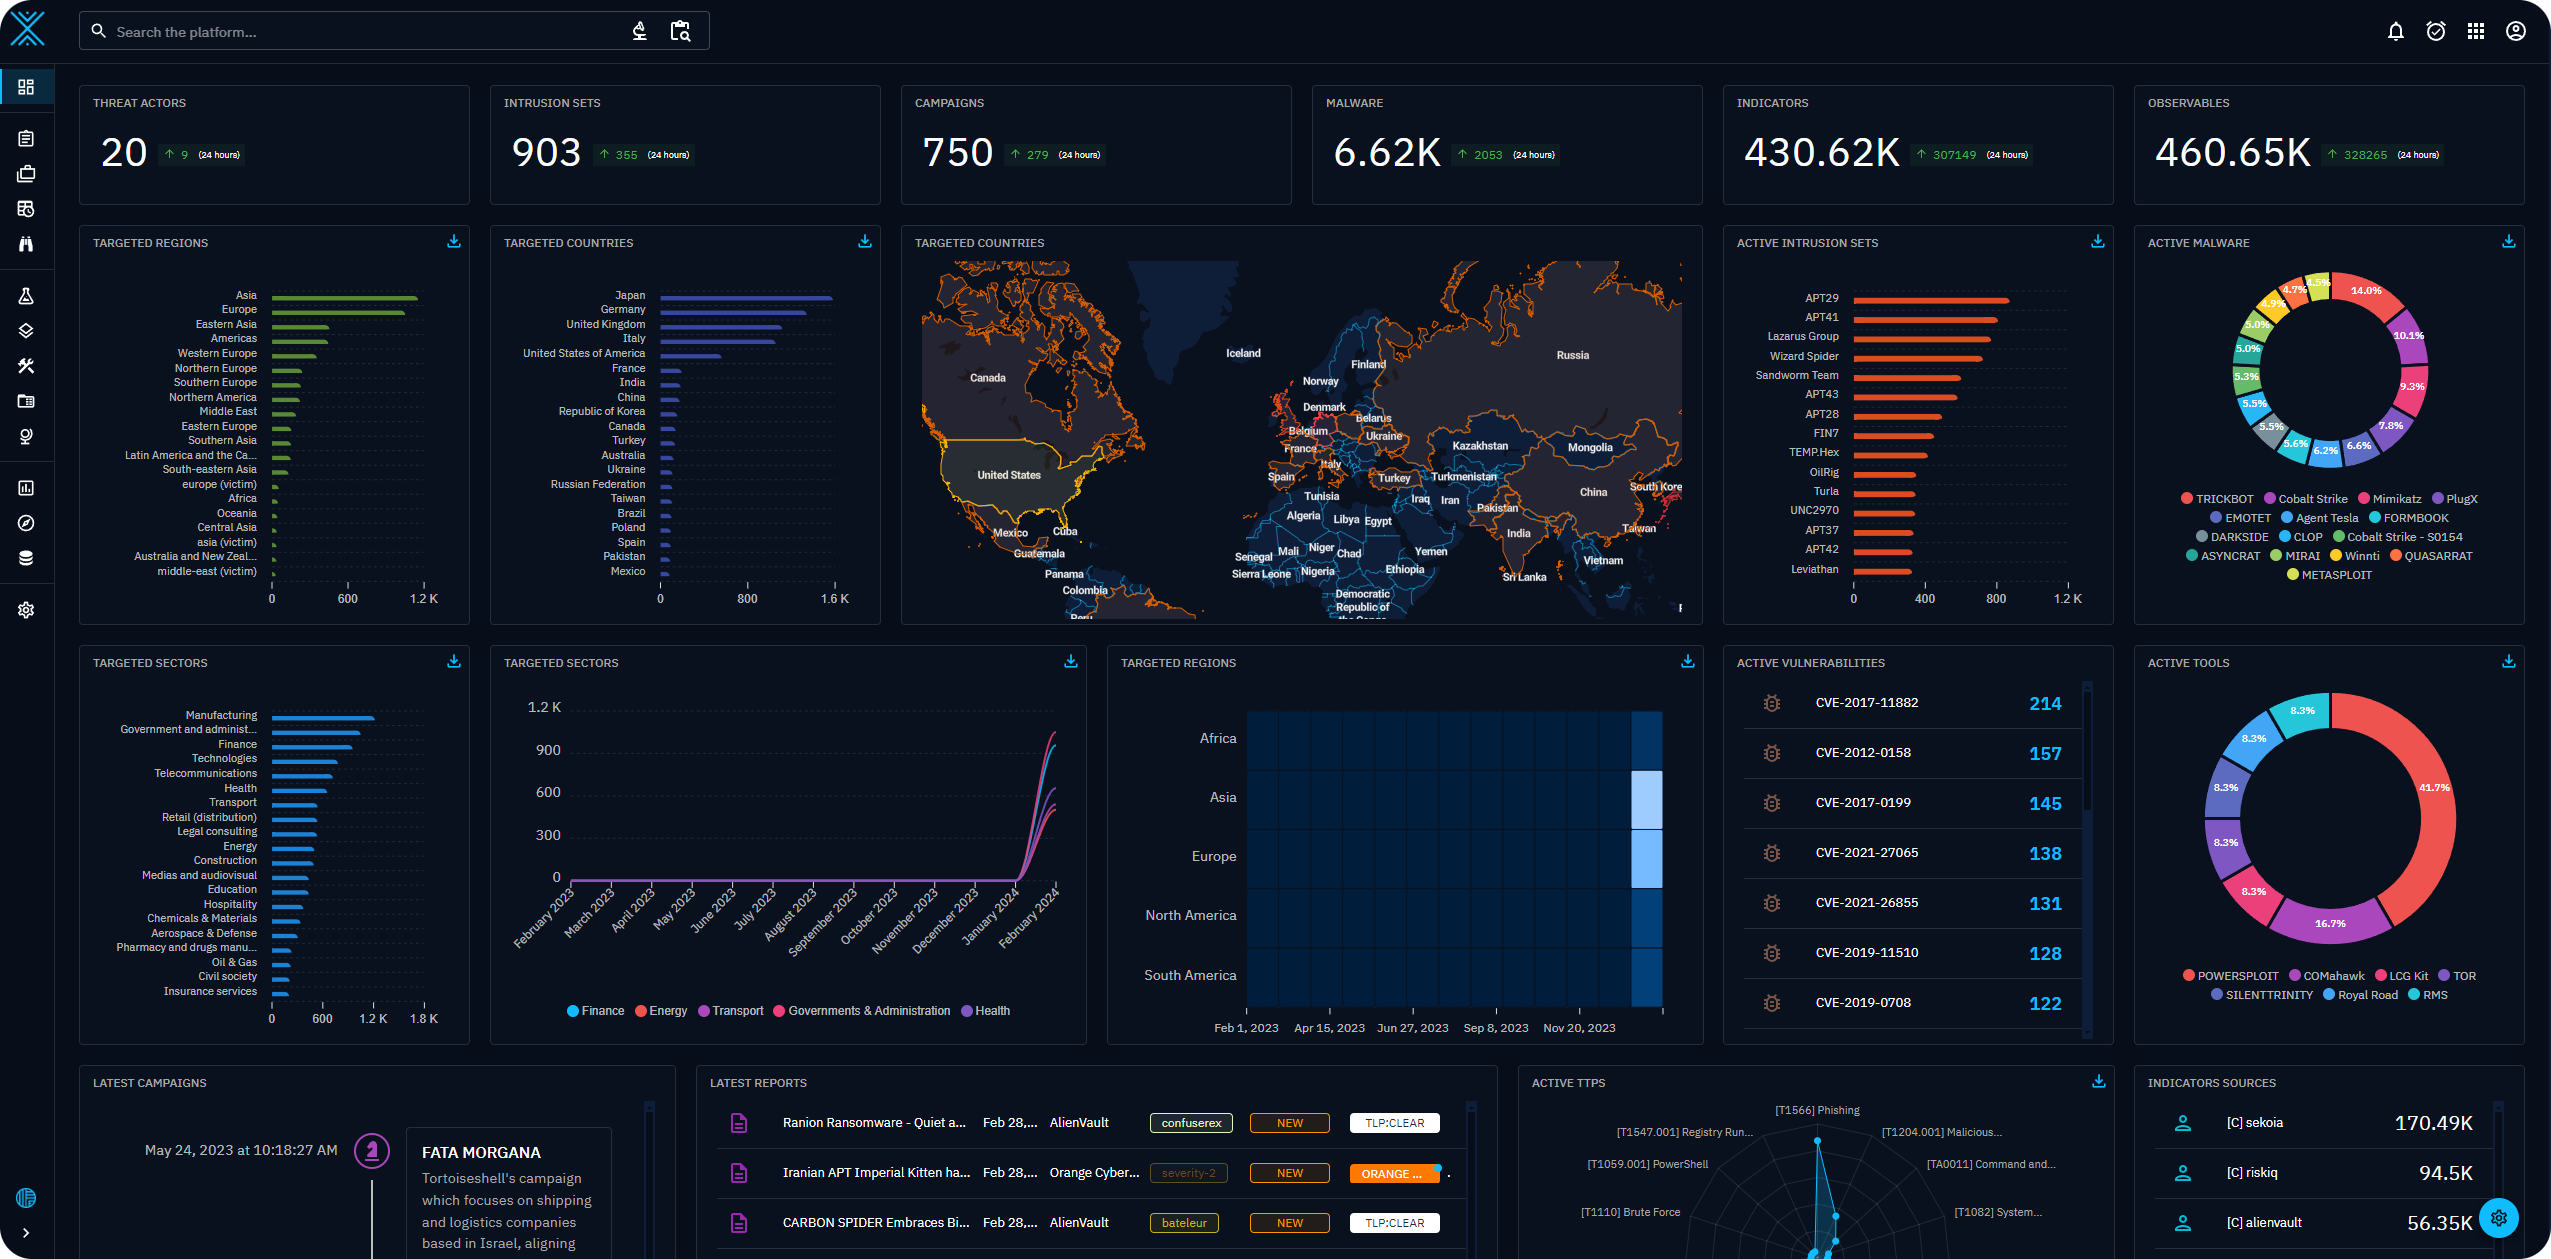 opencti-platform/opencti
खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
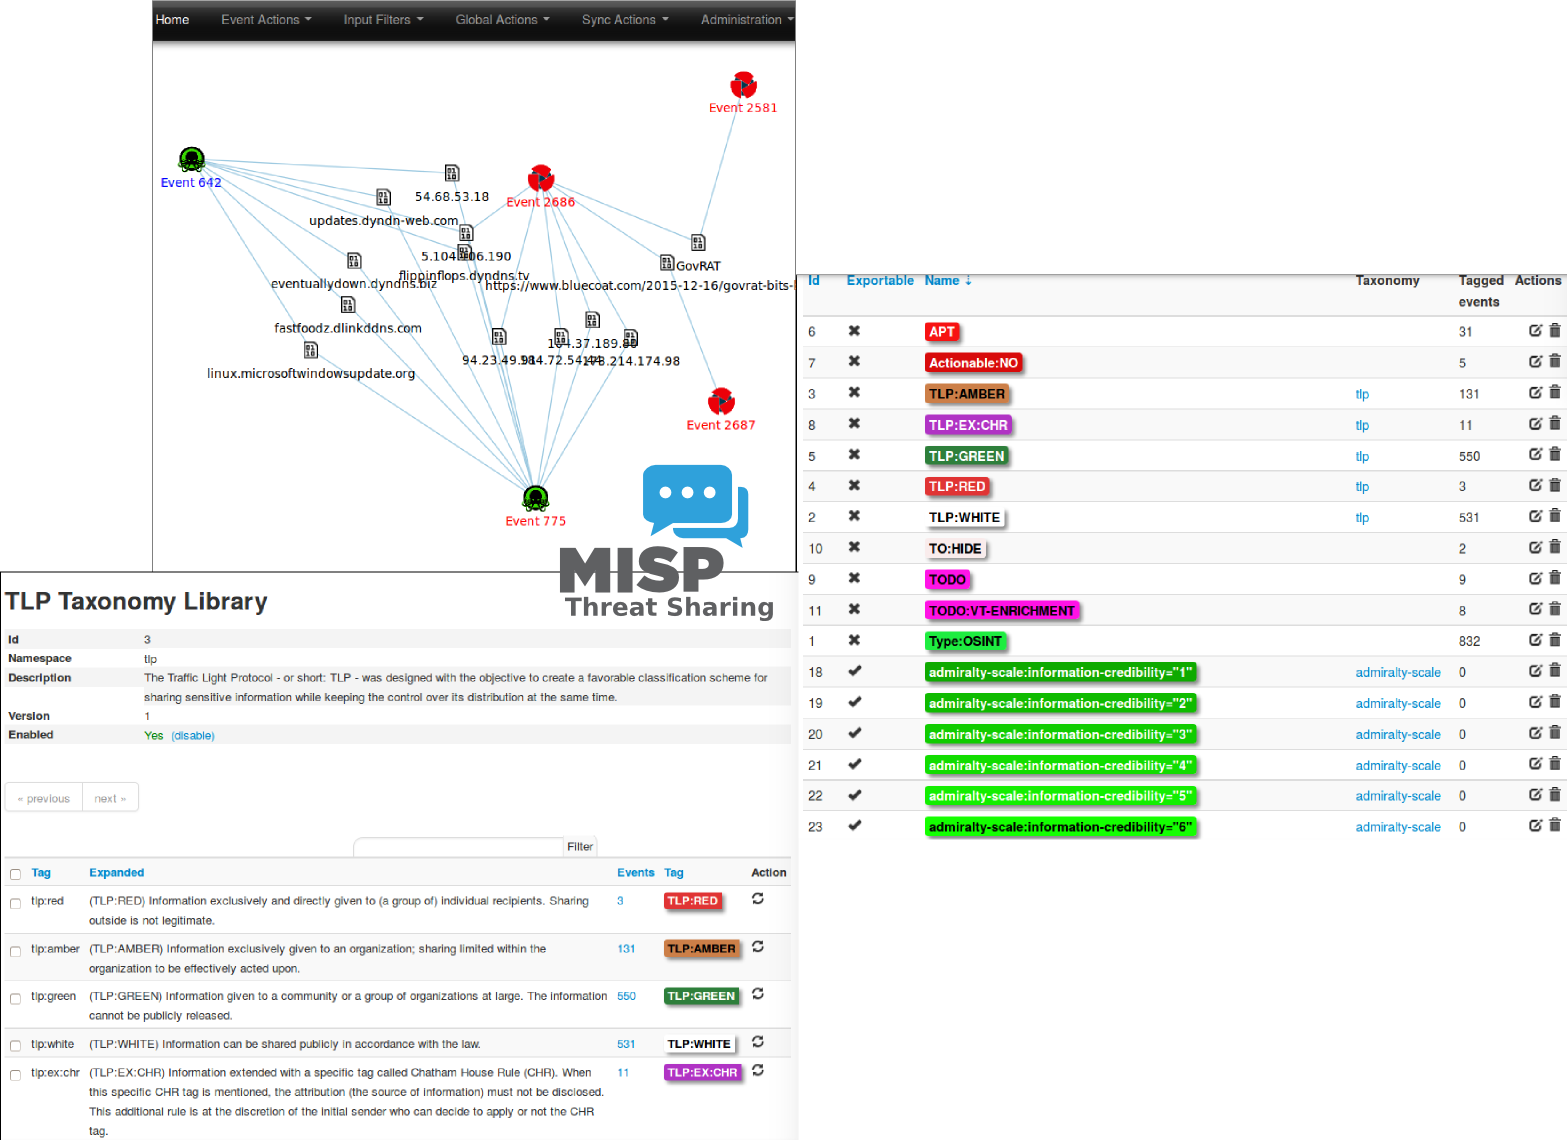 misp/misp
MISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म
 falcosecurity/falco
लिनक्स के लिए रियल-टाइम क्लाउड-नेटिव रनटाइम सुरक्षा एजेंट जो असामान्य व्यवहार और खतरों का पता लगाने के लिए सिस्कॉल और कंटेनर/कुबरनेट्स मेटाडेटा की…
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
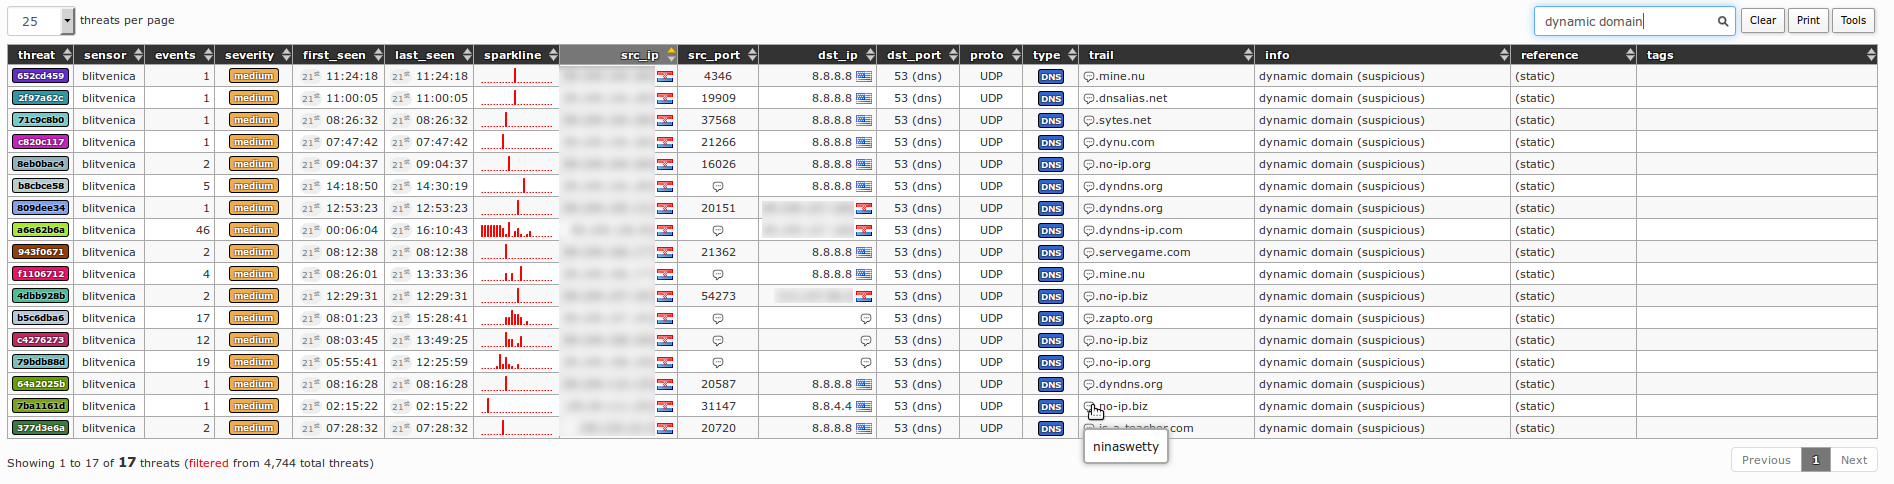 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cisco-talos/clamav
ट्रोजन, वायरस और मैलवेयर का पता लगाने के लिए सिग्नेचर-आधारित स्कैनिंग वाला ओपन-सोर्स एंटीवायरस इंजन; इसमें एक डेमॉन, ऑन-डिमांड CLI और स्वचालित…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 intelowlproject/intelowl
एक स्केलेबल खतरा खुफिया प्लेटफॉर्म जो 200+ विश्लेषकों का उपयोग करके ऑब्जर्वेबल्स और फाइलों को समृद्ध करता है, जिसमें SOC विश्लेषकों और DFIR टीमों के…
rspamd/rspamdस्पैम फ़िल्टरिंग और ईमेल प्रोसेसिंग फ्रेमवर्क, जिसमें regex नियम, सांख्यिकीय विश्लेषण, कस्टम Lua प्लगइन्स और MTA एकीकरण के लिए बाहरी ब्लॉकलिस्ट शामिल…
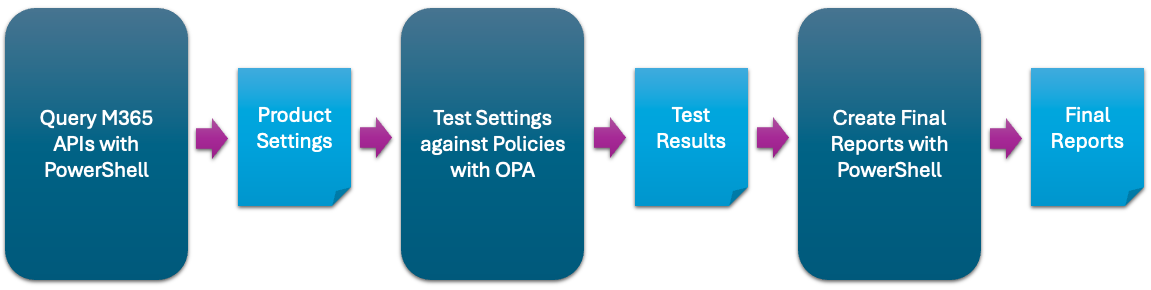 cisagov/scubagear
CISA के बेसलाइन्स के मुकाबले आपके M365 टेनेंट की स्थिति का आकलन करने के लिए स्वचालन।
 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…