
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 the-art-of-hacking/h4cker
साइबर सुरक्षा संसाधनों, लैब्स और प्रशिक्षण सामग्री का चयनित संग्रह, जिसमें एथिकल हैकिंग, पेनेट्रेशन टेस्टिंग, एक्सप्लॉइट डेवलपमेंट, रिवर्स…
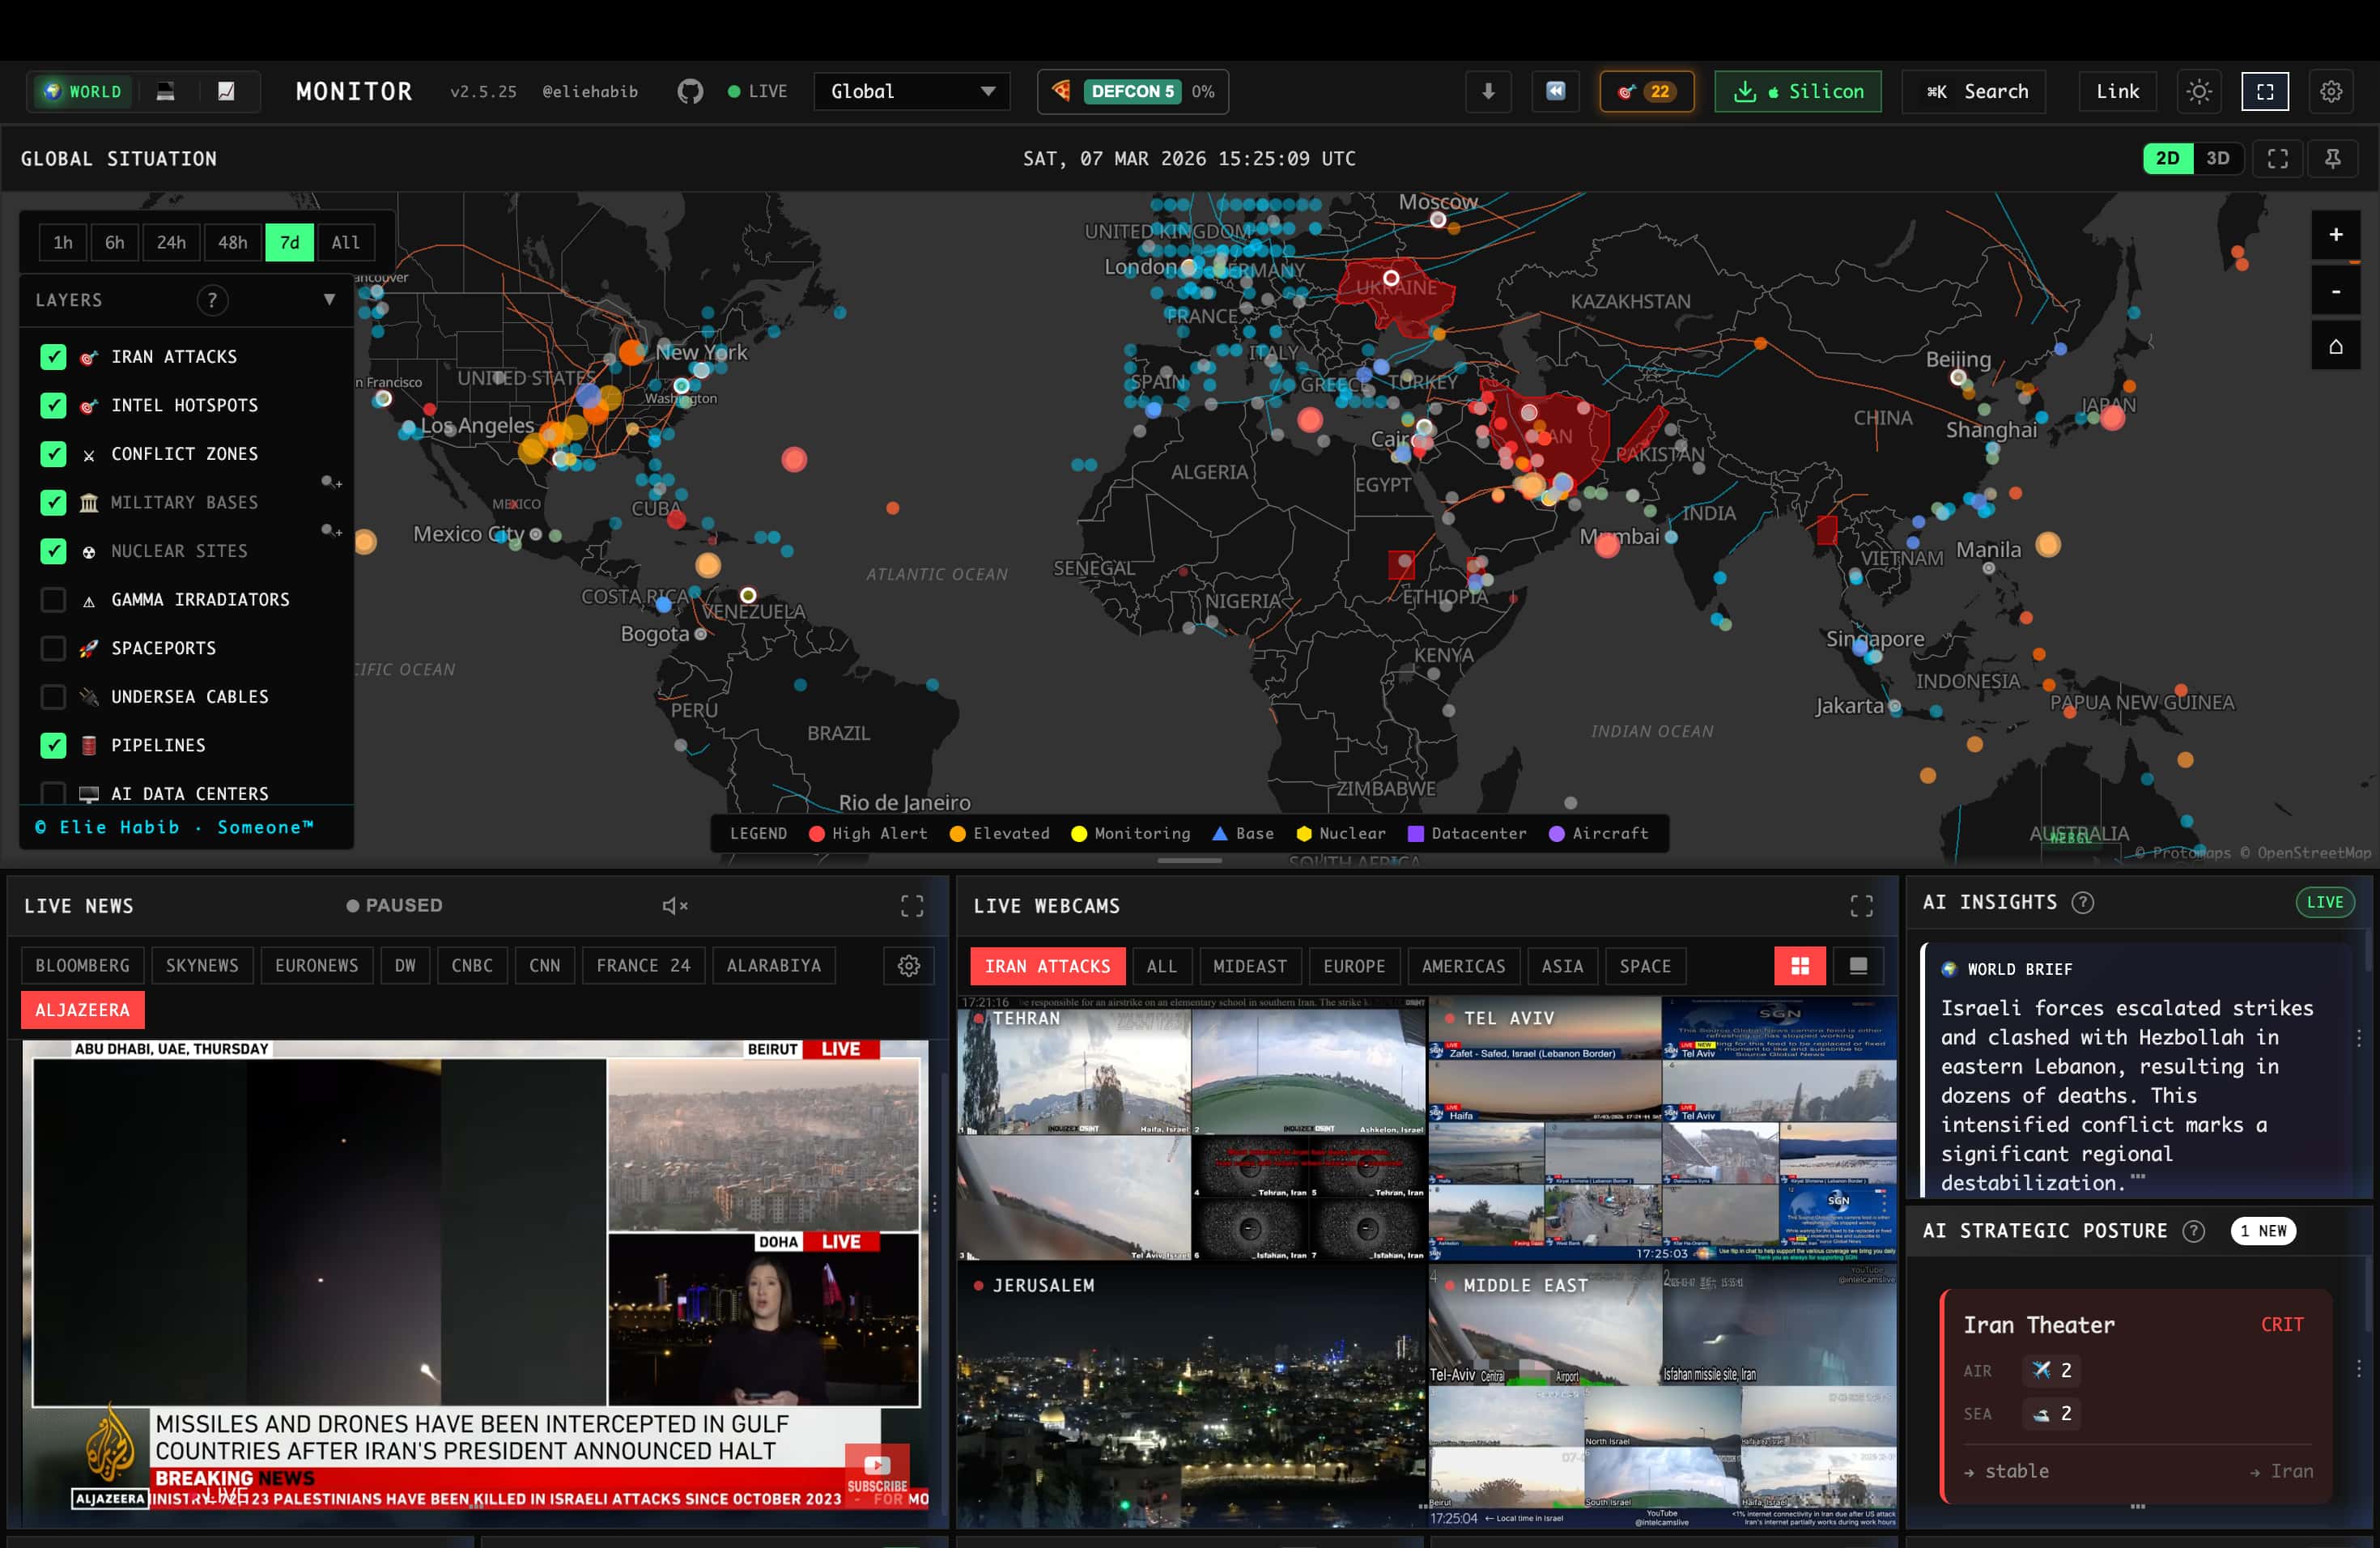 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 hslatman/awesome-threat-intelligence
SOC/CTI टीमों के लिए खतरे की खुफिया जानकारी के स्रोतों, फ़ीड, फ्रेमवर्क, उपकरणों और शोध की चयनित निर्देशिका—IOCs, STIX/TAXII प्रारूपों और प्लेटफ़ॉर्म…
 fastfire/deepdarkcti
डीप और डार्क वेब से साइबर खतरा खुफिया स्रोतों का संग्रह
 sigmahq/sigma
मुख्य Sigma Rule Repository
 opencti-platform/opencti
खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 simplifaisoul/osiris
ओपन सोर्स ग्लोबल इंटेलिजेंस प्लेटफॉर्म - रियल-टाइम OSINT डैशबोर्ड - एक Palantir विकल्प - …
misp/mispMISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म
 stamparm/maltrail
रीयल-टाइम दुर्भावनापूर्ण ट्रैफ़िक पहचान प्रणाली जो सार्वजनिक ब्लैकलिस्ट, स्टैटिक मालवेयर ट्रेल्स और ह्यूरिस्टिक विश्लेषण का उपयोग करके DNS, HTTP और…
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 neo23x0/signature-base
YARA सिग्नेचर और IOC डेटाबेस मेरे स्कैनर्स और टूल्स के लिए
 intelowlproject/intelowl
एक स्केलेबल खतरा खुफिया प्लेटफॉर्म जो 200+ विश्लेषकों का उपयोग करके ऑब्जर्वेबल्स और फाइलों को समृद्ध करता है, जिसमें SOC विश्लेषकों और DFIR टीमों के…
 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी
 cve-search/cve-search
स्थानीय CVE/CPE भेद्यता डेटाबेस जिसमें खोज, रैंकिंग, वेब इंटरफ़ेस और ऑफ़लाइन भेद्यता विश्लेषण और प्रबंधन के लिए API शामिल है।

 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।




