
New tool2घं 35मि पहले
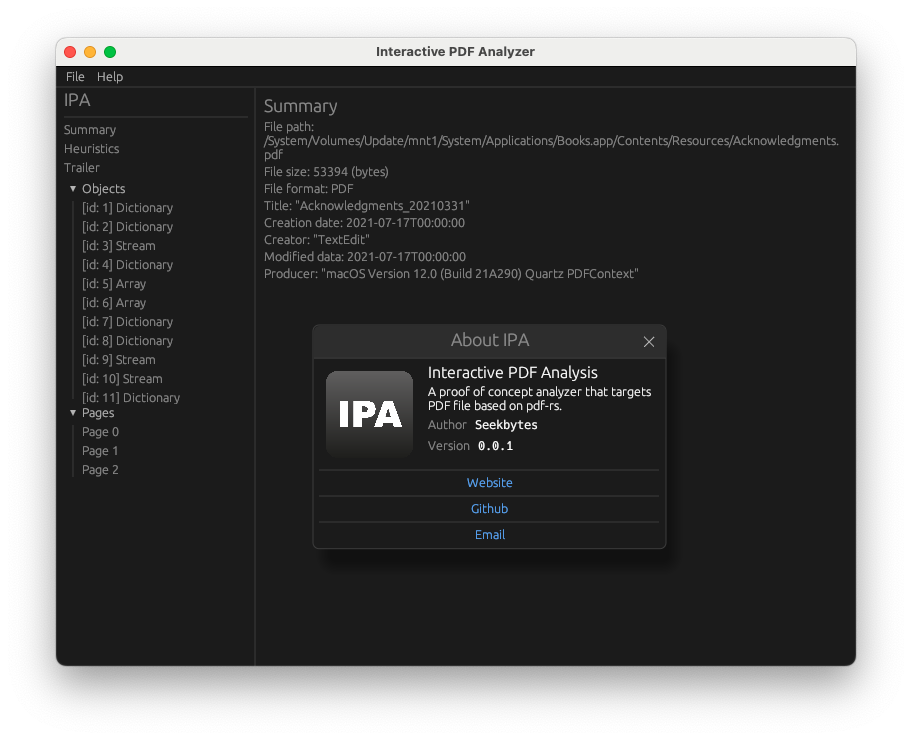
IPA
 seekbytes/ipa
PDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य…
रक्षात्मक उपकरणस्थैतिक विश्लेषणभेद्यता विश्लेषण+6
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
seekbytes/ipaPDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य…
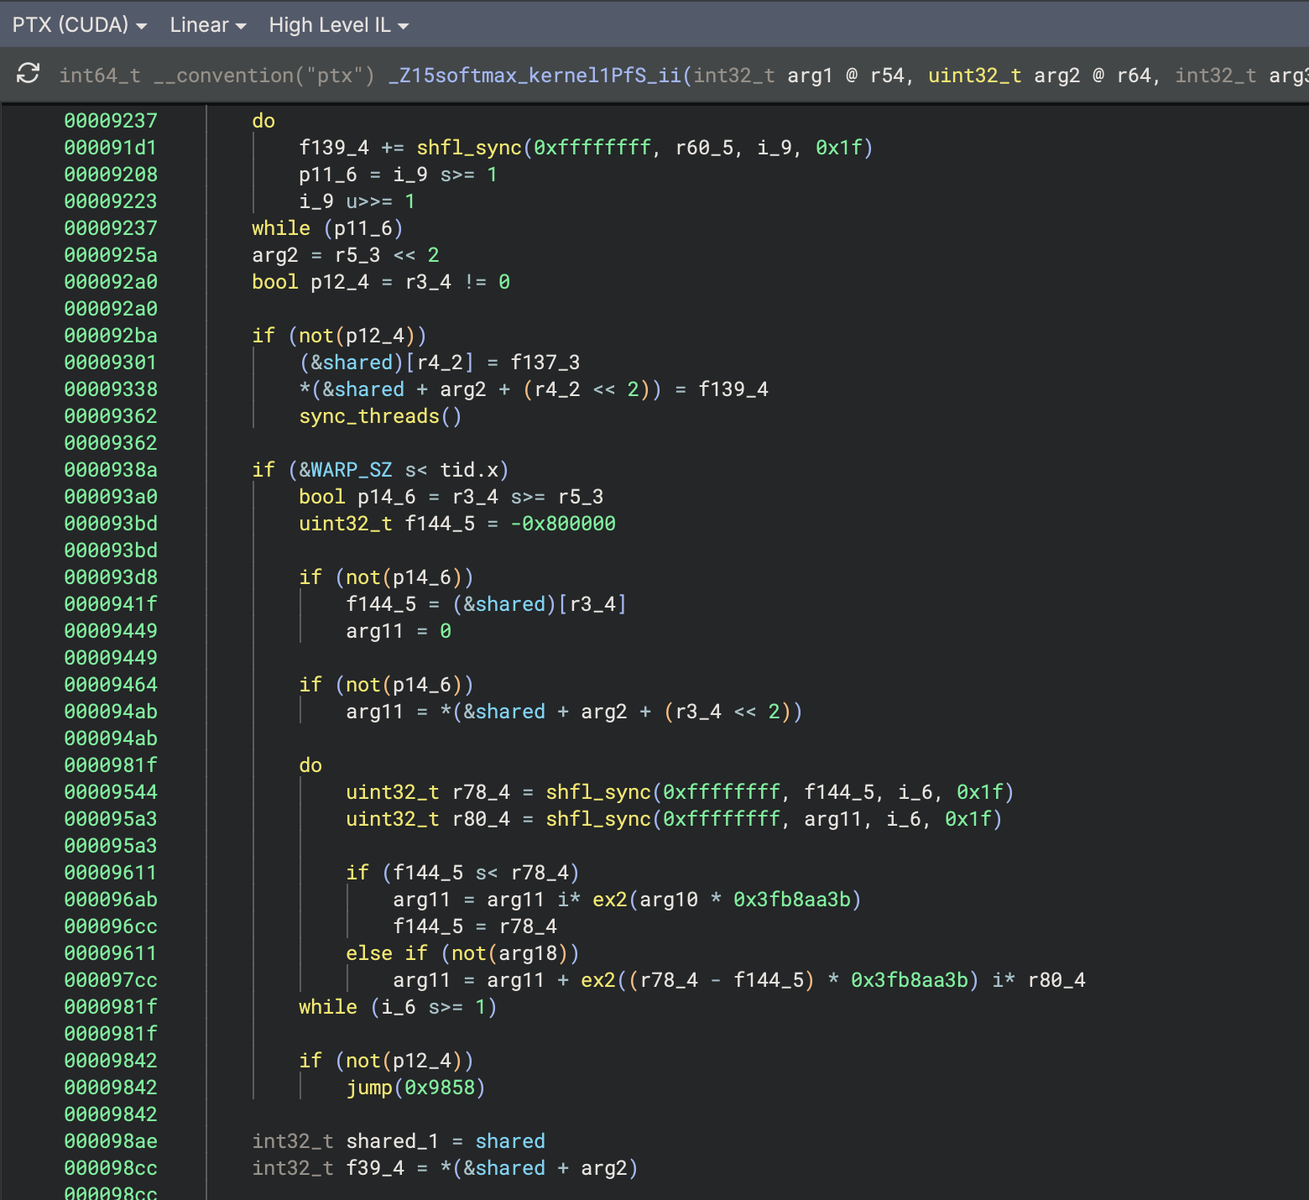 seekbytes/ptxninja
CUDA-आधारित GPU के वर्चुअल इंस्ट्रक्शन सेट आर्किटेक्चर PTX को रिवर्स इंजीनियर करने के लिए Binary Ninja प्लगइन।
 mrphrazer/obfuscation_analysis
बाइनरी निंजा प्लगइन ऑब्फस्केटेड कोड का विश्लेषण और सरलीकरण करने के लिए
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
 togg53192-cmd/jailbreaks
LLM जेलब्रेक प्रॉम्प्ट्स और बायपास तकनीकों का क्यूरेटेड संग्रह, जो AI मॉडल सुरक्षा गार्डरेल्स को बायपास करने वाले एडवर्सेरियल इनपुट्स का…
 dmdhrumilmistry/security-harness
AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…
 rootless-ghost/vulnforge
दोष एवं एक्सप्लॉइट बुद्धिमत्ता — ExploitDB, NVD, Metasploit खोज, CVE→ATT&CK मैपिंग और LogNorm/HuntForge एकीकरण सहित | Nebula Forge का हिस्सा
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 joseluispino/hardstop
"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
 nmatt0/moria
IoT फर्मवेयर पहचान और निष्कर्षण
 wrongbaud/spidump
लॉजिक एनालाइज़र कैप्चर के माध्यम से SPI फ्लैश इमेज पुनर्निर्मित करने के लिए टूल
 grisuno/lazyown
LazyOwn RedTeam/APT Framework is the first RedTeam Framework with an AI-powered C&C, featuring rootkits to conceal campaigns, undetectable malleable…