
 #1

 mvt-project/mvt
Android और iOS उपकरणों के लिए फोरेंसिक संग्रह और विश्लेषण टूलकिट, जो सार्वजनिक और निजी समझौता संकेतकों (indicators of compromise) का उपयोग करके ज्ञात…
 opencti-platform/opencti
खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म
misp/mispMISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 pedramamini/awesome-yara
शानदार YARA नियमों, उपकरणों और लोगों की एक क्यूरेटेड सूची।
 sepinf-inc/iped
IPED डिजिटल फोरेंसिक टूल। यह एक ओपन सोर्स सॉफ्टवेयर है जिसका उपयोग डिजिटल साक्ष्यों को संसाधित और विश्लेषित करने के लिए किया जा सकता है, जिन्हें…
 intelowlproject/intelowl
एक स्केलेबल खतरा खुफिया प्लेटफॉर्म जो 200+ विश्लेषकों का उपयोग करके ऑब्जर्वेबल्स और फाइलों को समृद्ध करता है, जिसमें SOC विश्लेषकों और DFIR टीमों के…
 neo23x0/signature-base
YARA सिग्नेचर और IOC डेटाबेस मेरे स्कैनर्स और टूल्स के लिए
 cyb3rxp/awesome-soc
SOC बनाने, चलाने और परिपक्व करने के लिए एक क्यूरेटेड ज्ञानकोष (CSIRT सहित)।
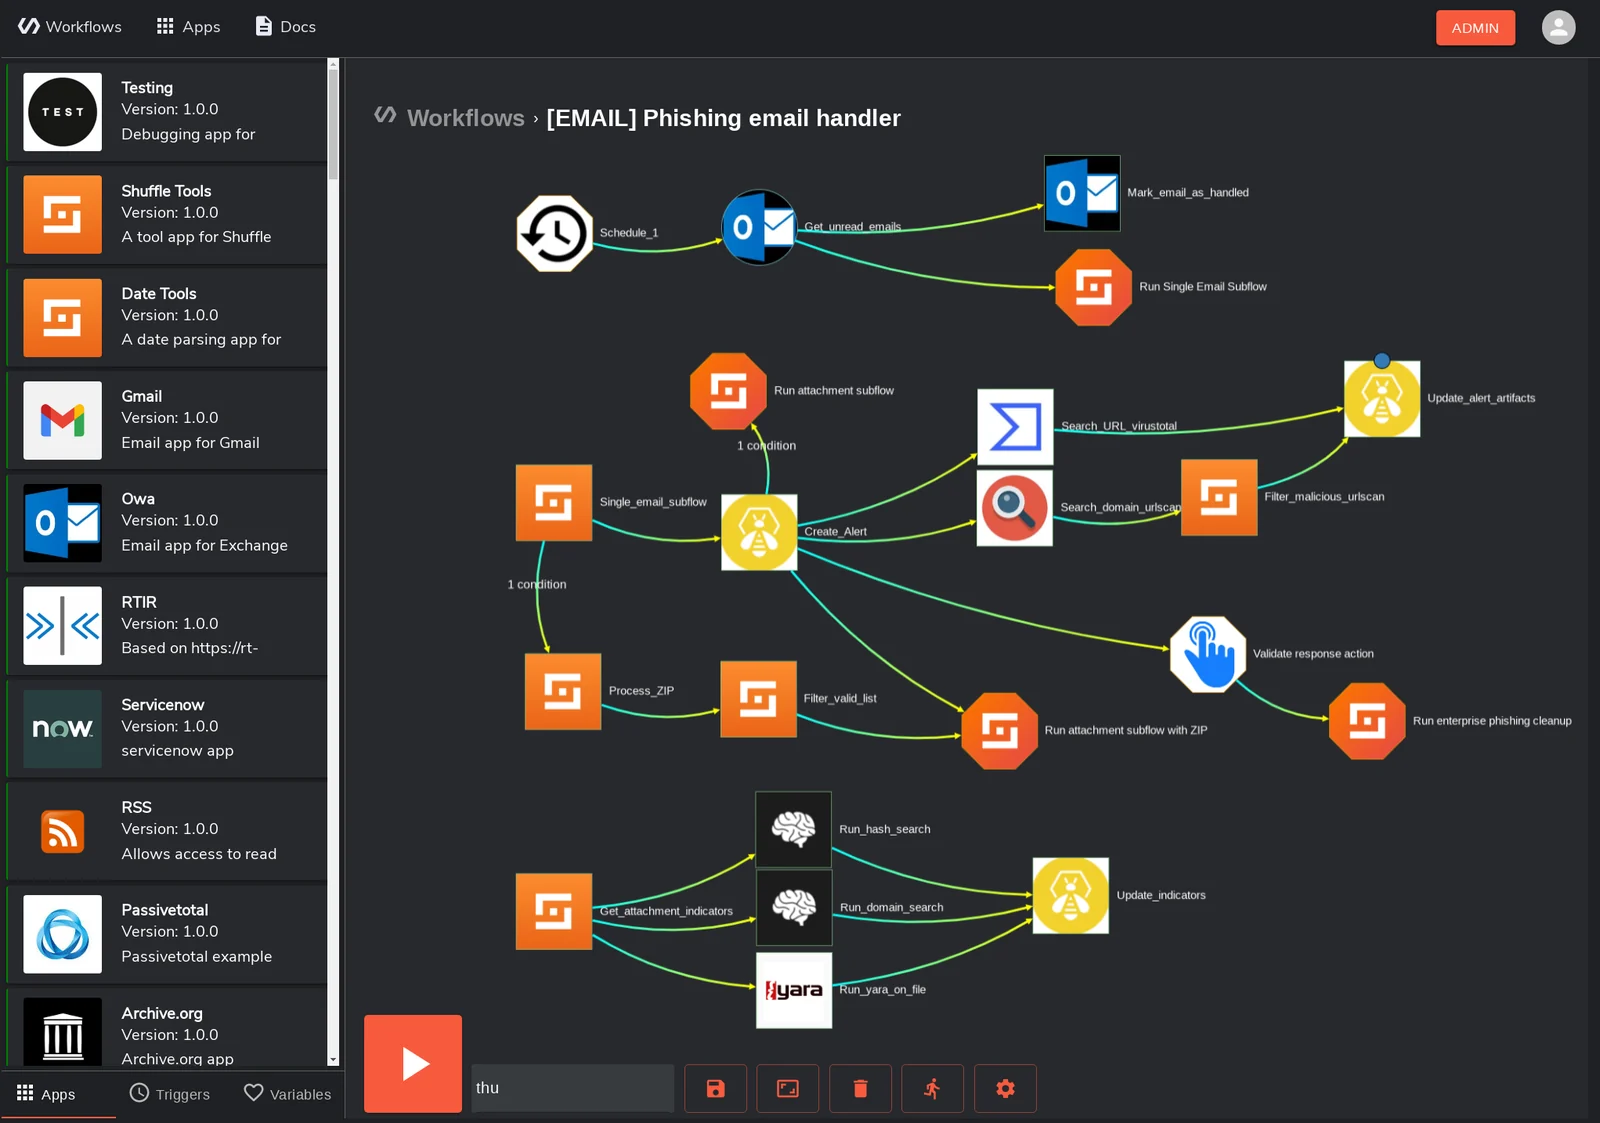 shuffle/shuffle
एसओसी टीमों के लिए विज़ुअल वर्कफ़्लो संपादक, पूर्व-निर्मित सुरक्षा ऐप एकीकरण और हाइब्रिड संसाधन साझाकरण के साथ ओपन-सोर्स सुरक्षा ऑर्केस्ट्रेशन,…
 opencve/opencve
विभिन्न स्रोतों से CVEs को एकत्रित करें, फ़िल्टर करें, और ट्रैक करें, टीम सहयोग, कस्टम डैशबोर्ड, अलर्ट, और AI-संचालित विश्लेषण के साथ भेद्यता खुफिया…
 log2timeline/plaso
डिजिटल फोरेंसिक इंजन जो लॉग, फ़ाइलों और सिस्टम आर्टिफैक्ट्स को पार्स करके सुपर टाइमलाइन बनाता है, जिससे जांच के लिए कालानुक्रमिक घटना सहसंबंध सक्षम…
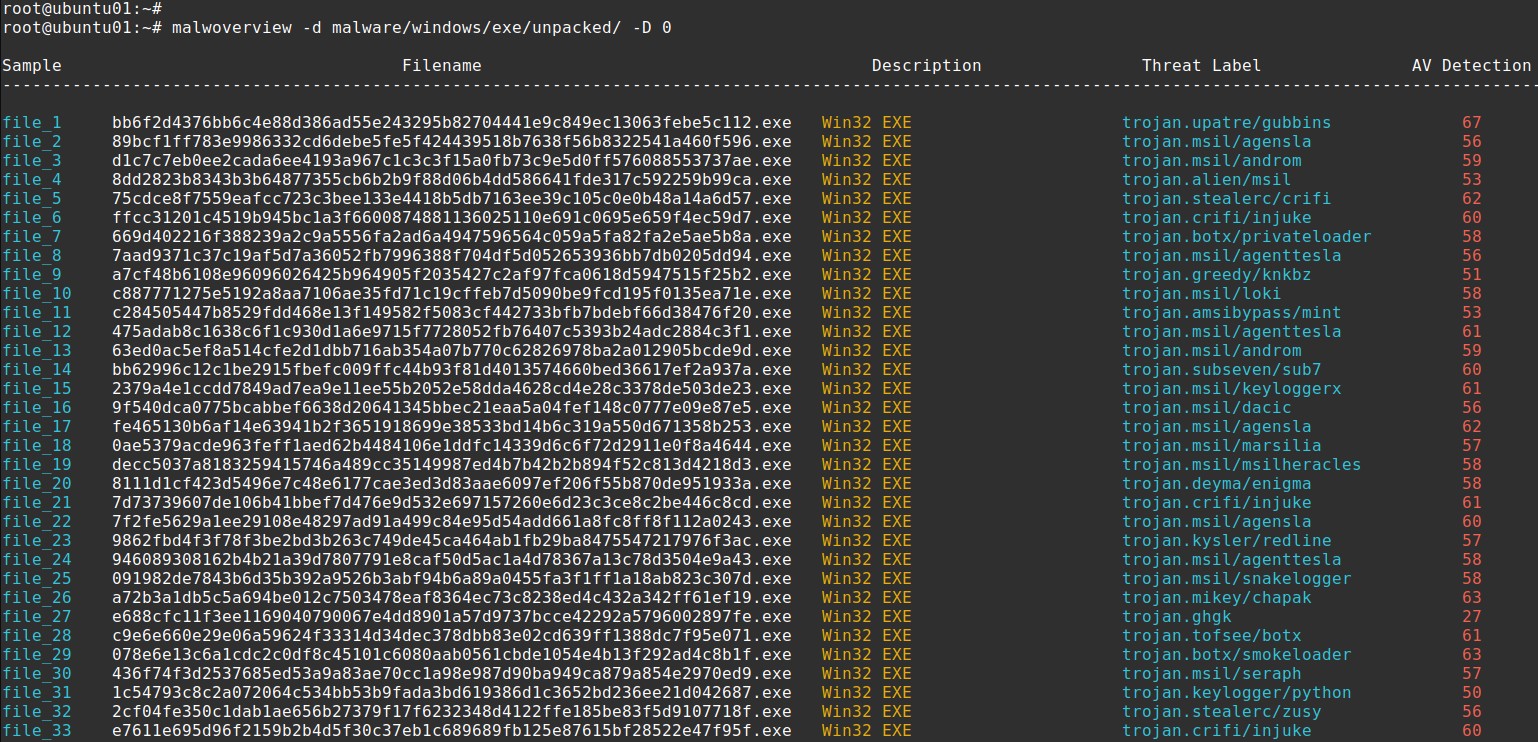 alexandreborges/malwoverview
Malwoverview एक प्रथम प्रतिक्रिया उपकरण है जो VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar,…
 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी
 cve-search/cve-search
स्थानीय CVE/CPE भेद्यता डेटाबेस जिसमें खोज, रैंकिंग, वेब इंटरफ़ेस और ऑफ़लाइन भेद्यता विश्लेषण और प्रबंधन के लिए API शामिल है।




