 #1
सुरक्षा घटनाओं की जांच के लिए नेटवर्क ट्रैफ़िक और संचार लॉग का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
wireshark/wiresharkडीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
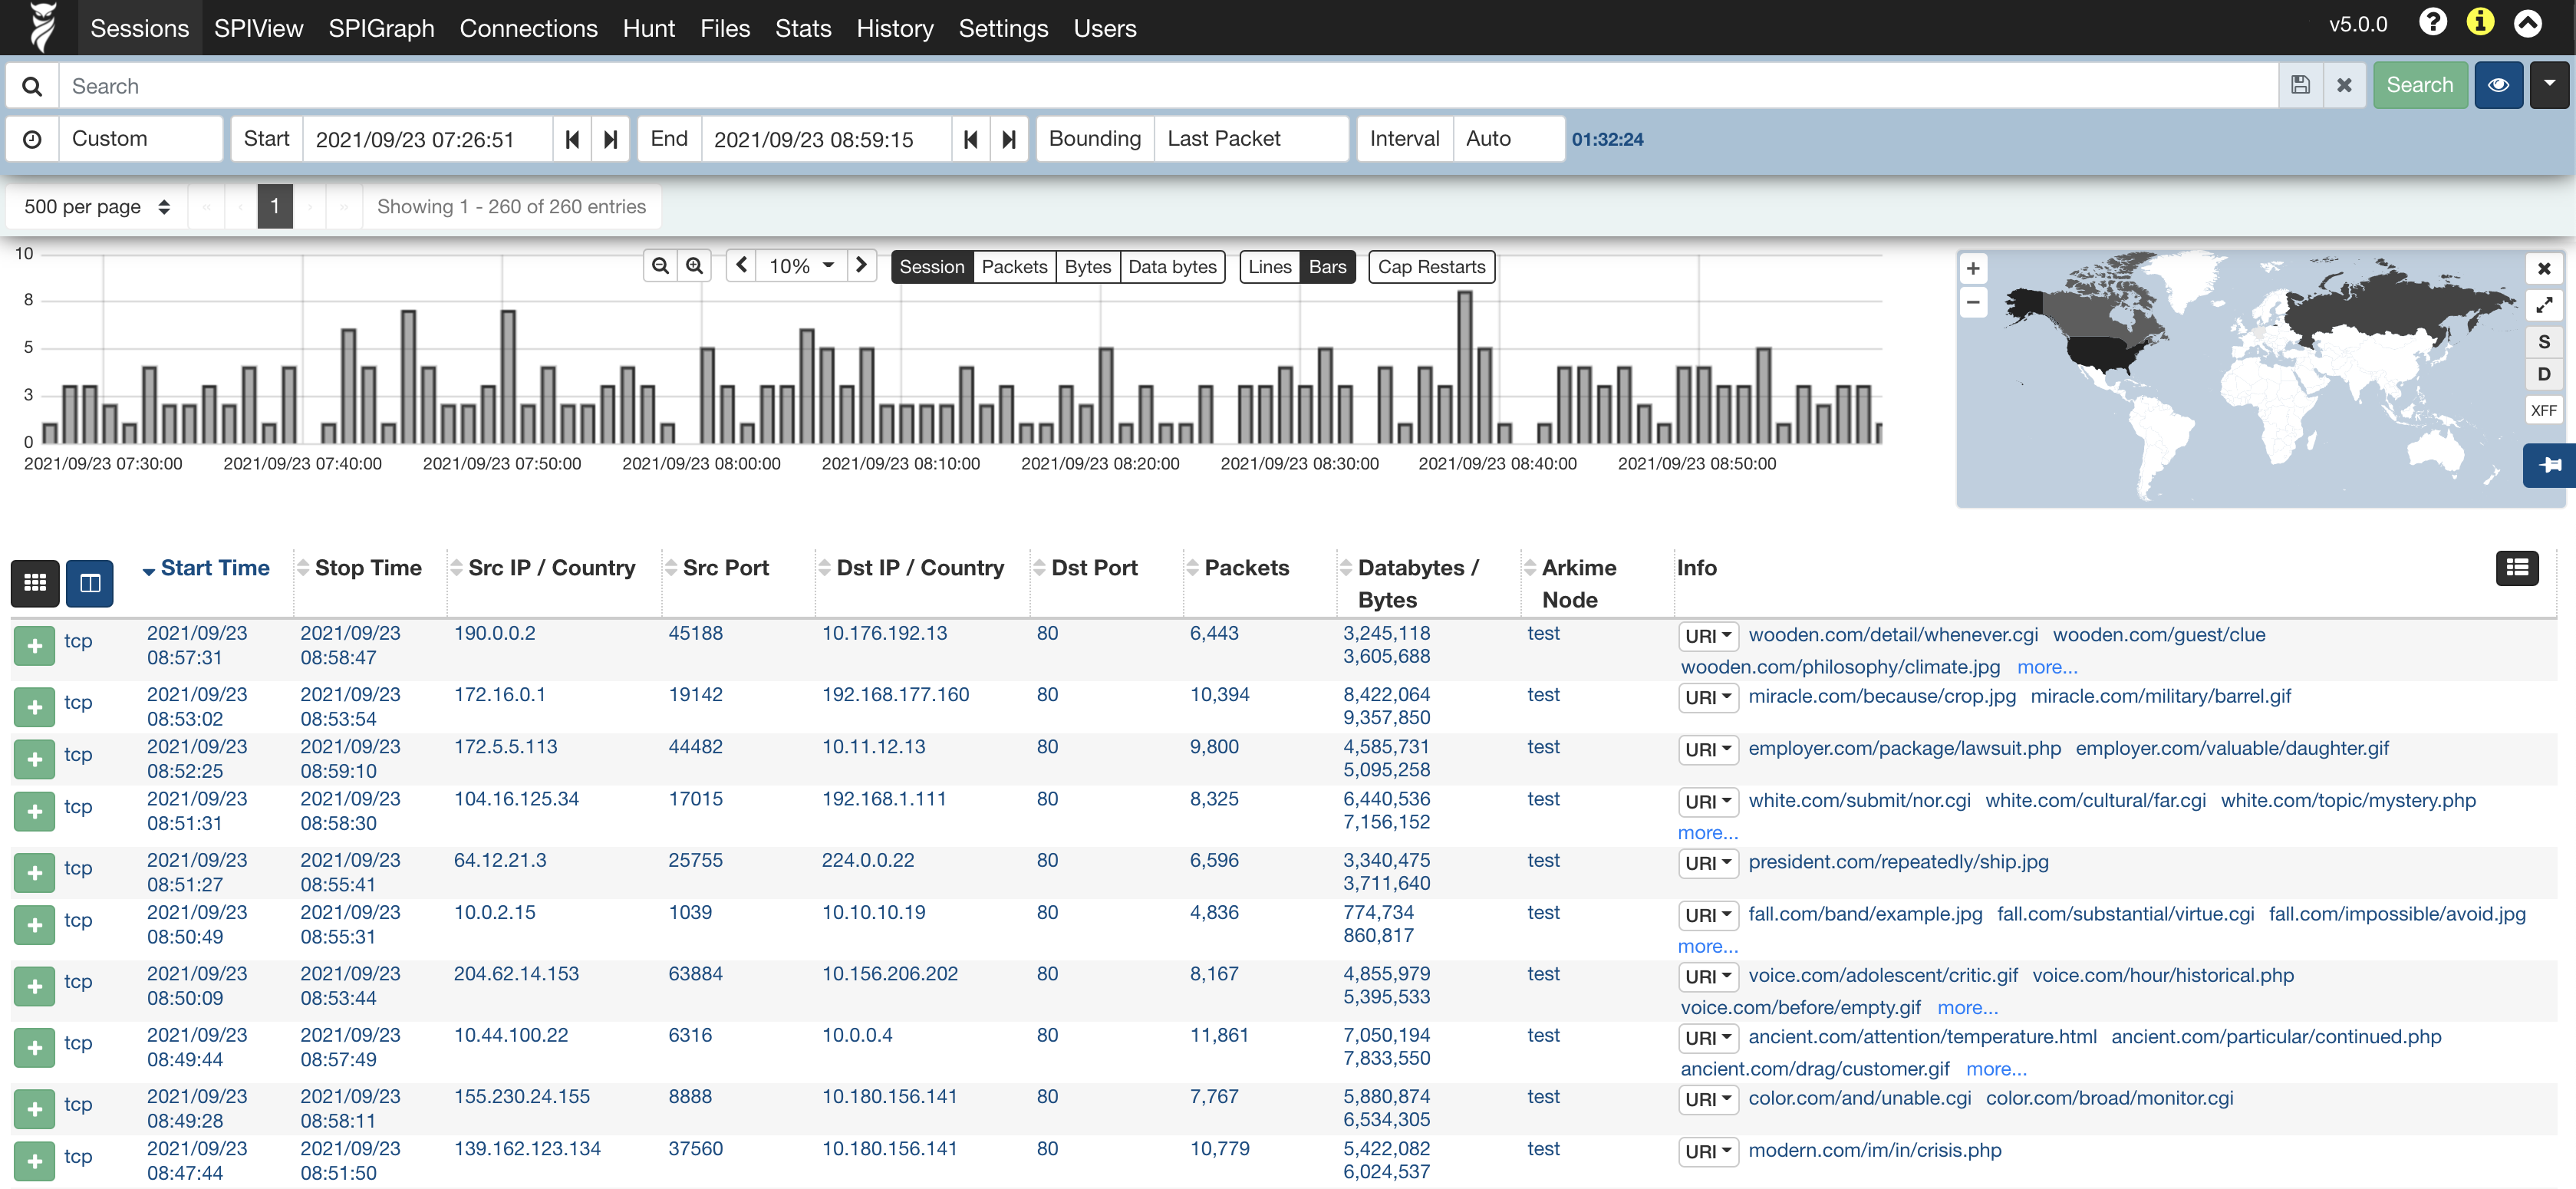 arkime/arkime
Arkime एक ओपन सोर्स, बड़े पैमाने पर, पूर्ण पैकेट कैप्चरिंग, इंडेक्सिंग और डेटाबेस सिस्टम है।
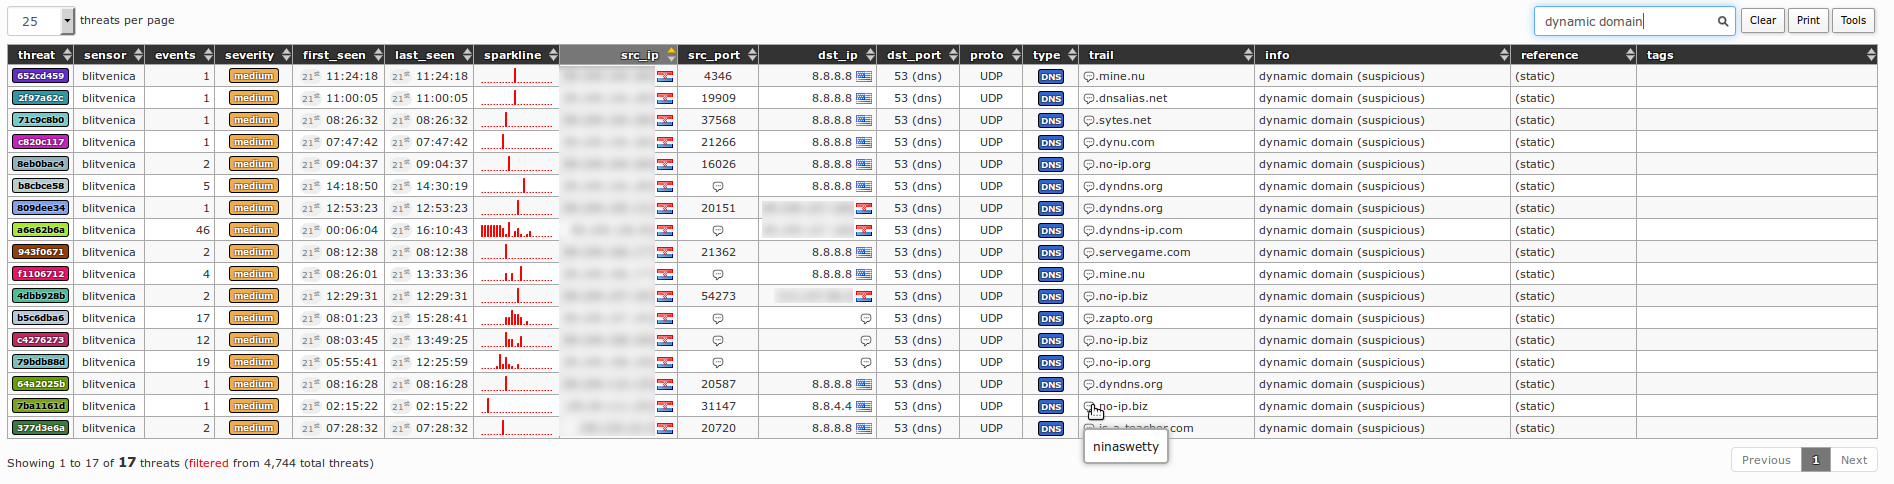 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 ntop/ntopng
वेब-आधारित ट्रैफ़िक और साइबर सुरक्षा नेटवर्क ट्रैफ़िक निगरानी
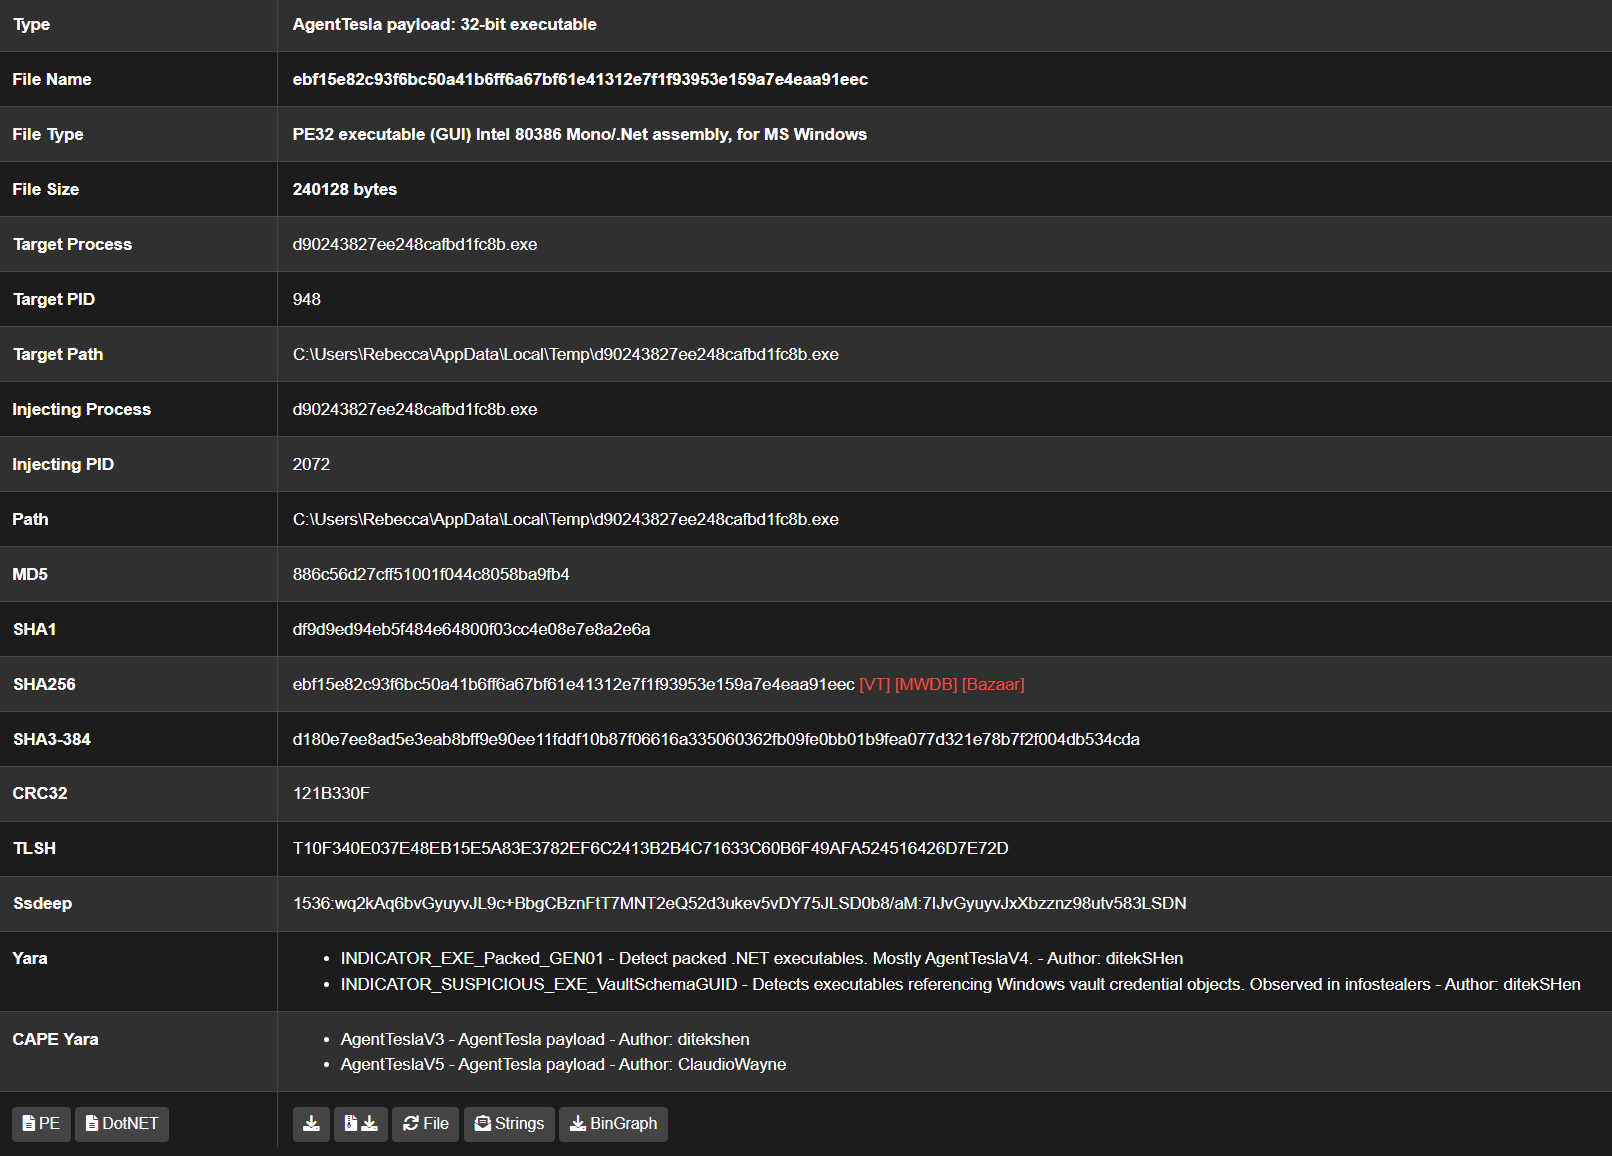 kevoreilly/capev2
मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
 frankwxu/digital-forensics-lab
छात्रों और संकाय के लिए मुफ्त व्यावहारिक डिजिटल फोरेंसिक लैब्स
 usarmyresearchlab/dshell
Dshell एक नेटवर्क फोरेंसिक विश्लेषण फ्रेमवर्क है।
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
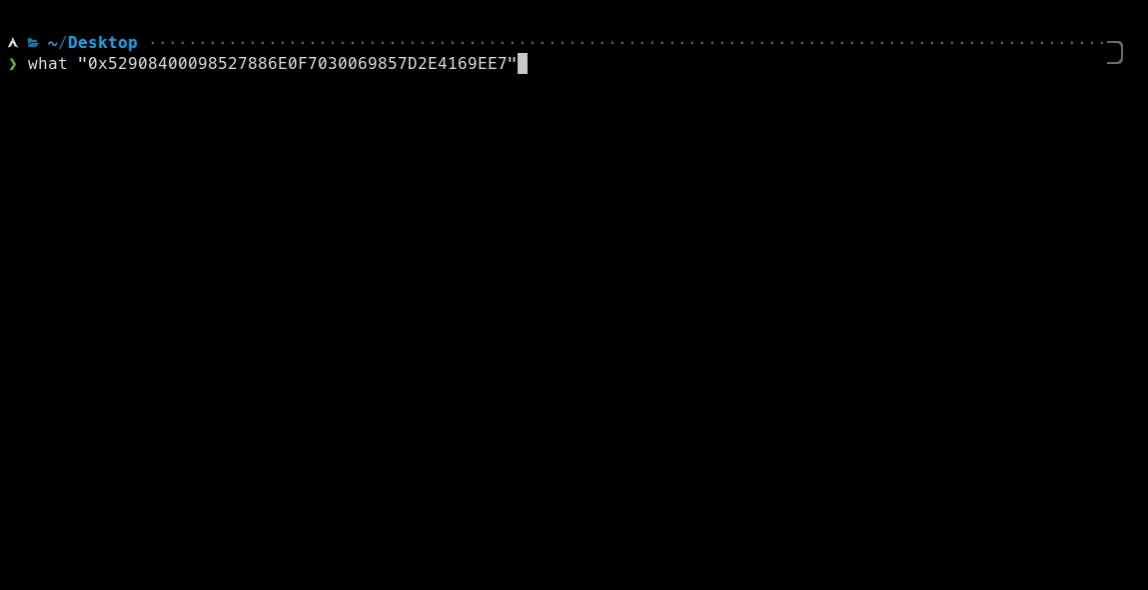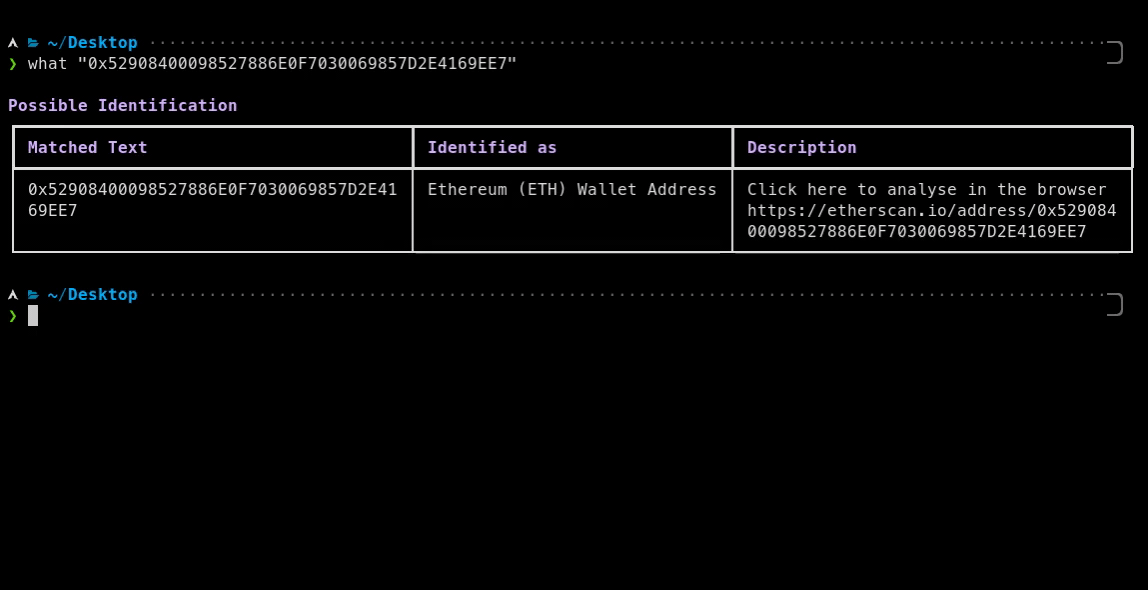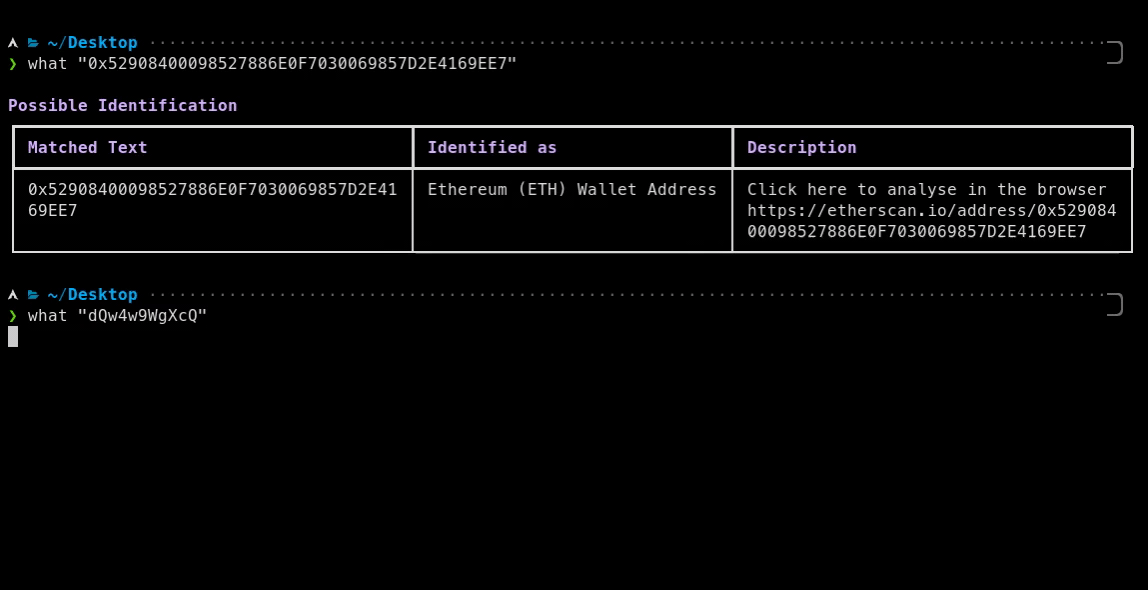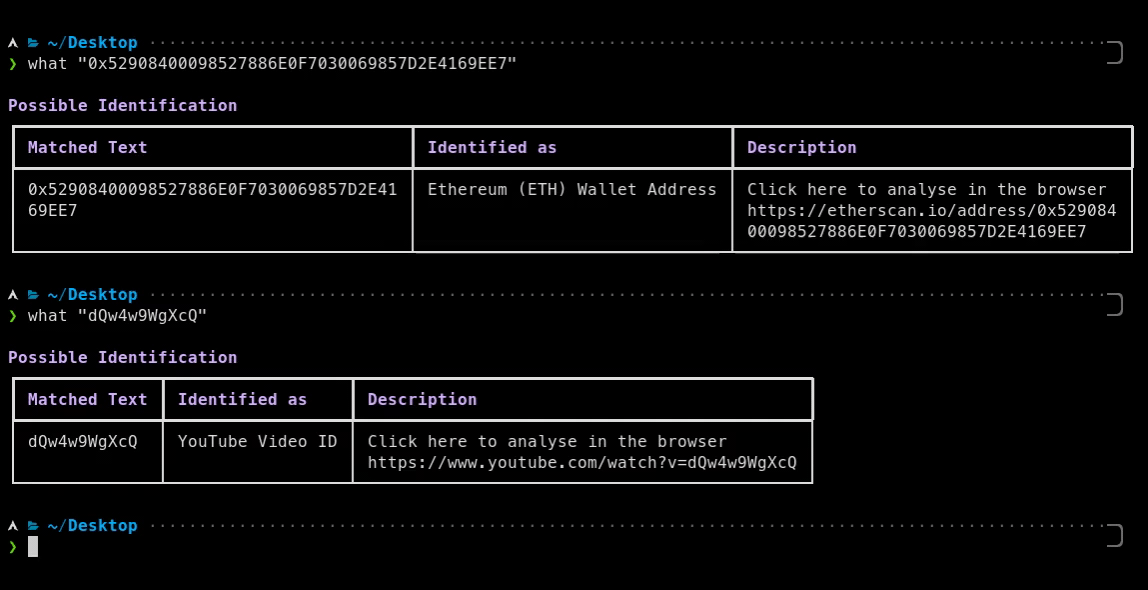 bee-san/pywhat
🐸 कुछ भी पहचानें। pyWhat आसानी से आपको ईमेल, IP पते और और भी बहुत कुछ पहचानने देता है। इसे .pcap फ़ाइल या कुछ टेक्स्ट खिलाएँ और यह आपको बताएगा कि…
 velocidex/velociraptor
गहराई में खुदाई....
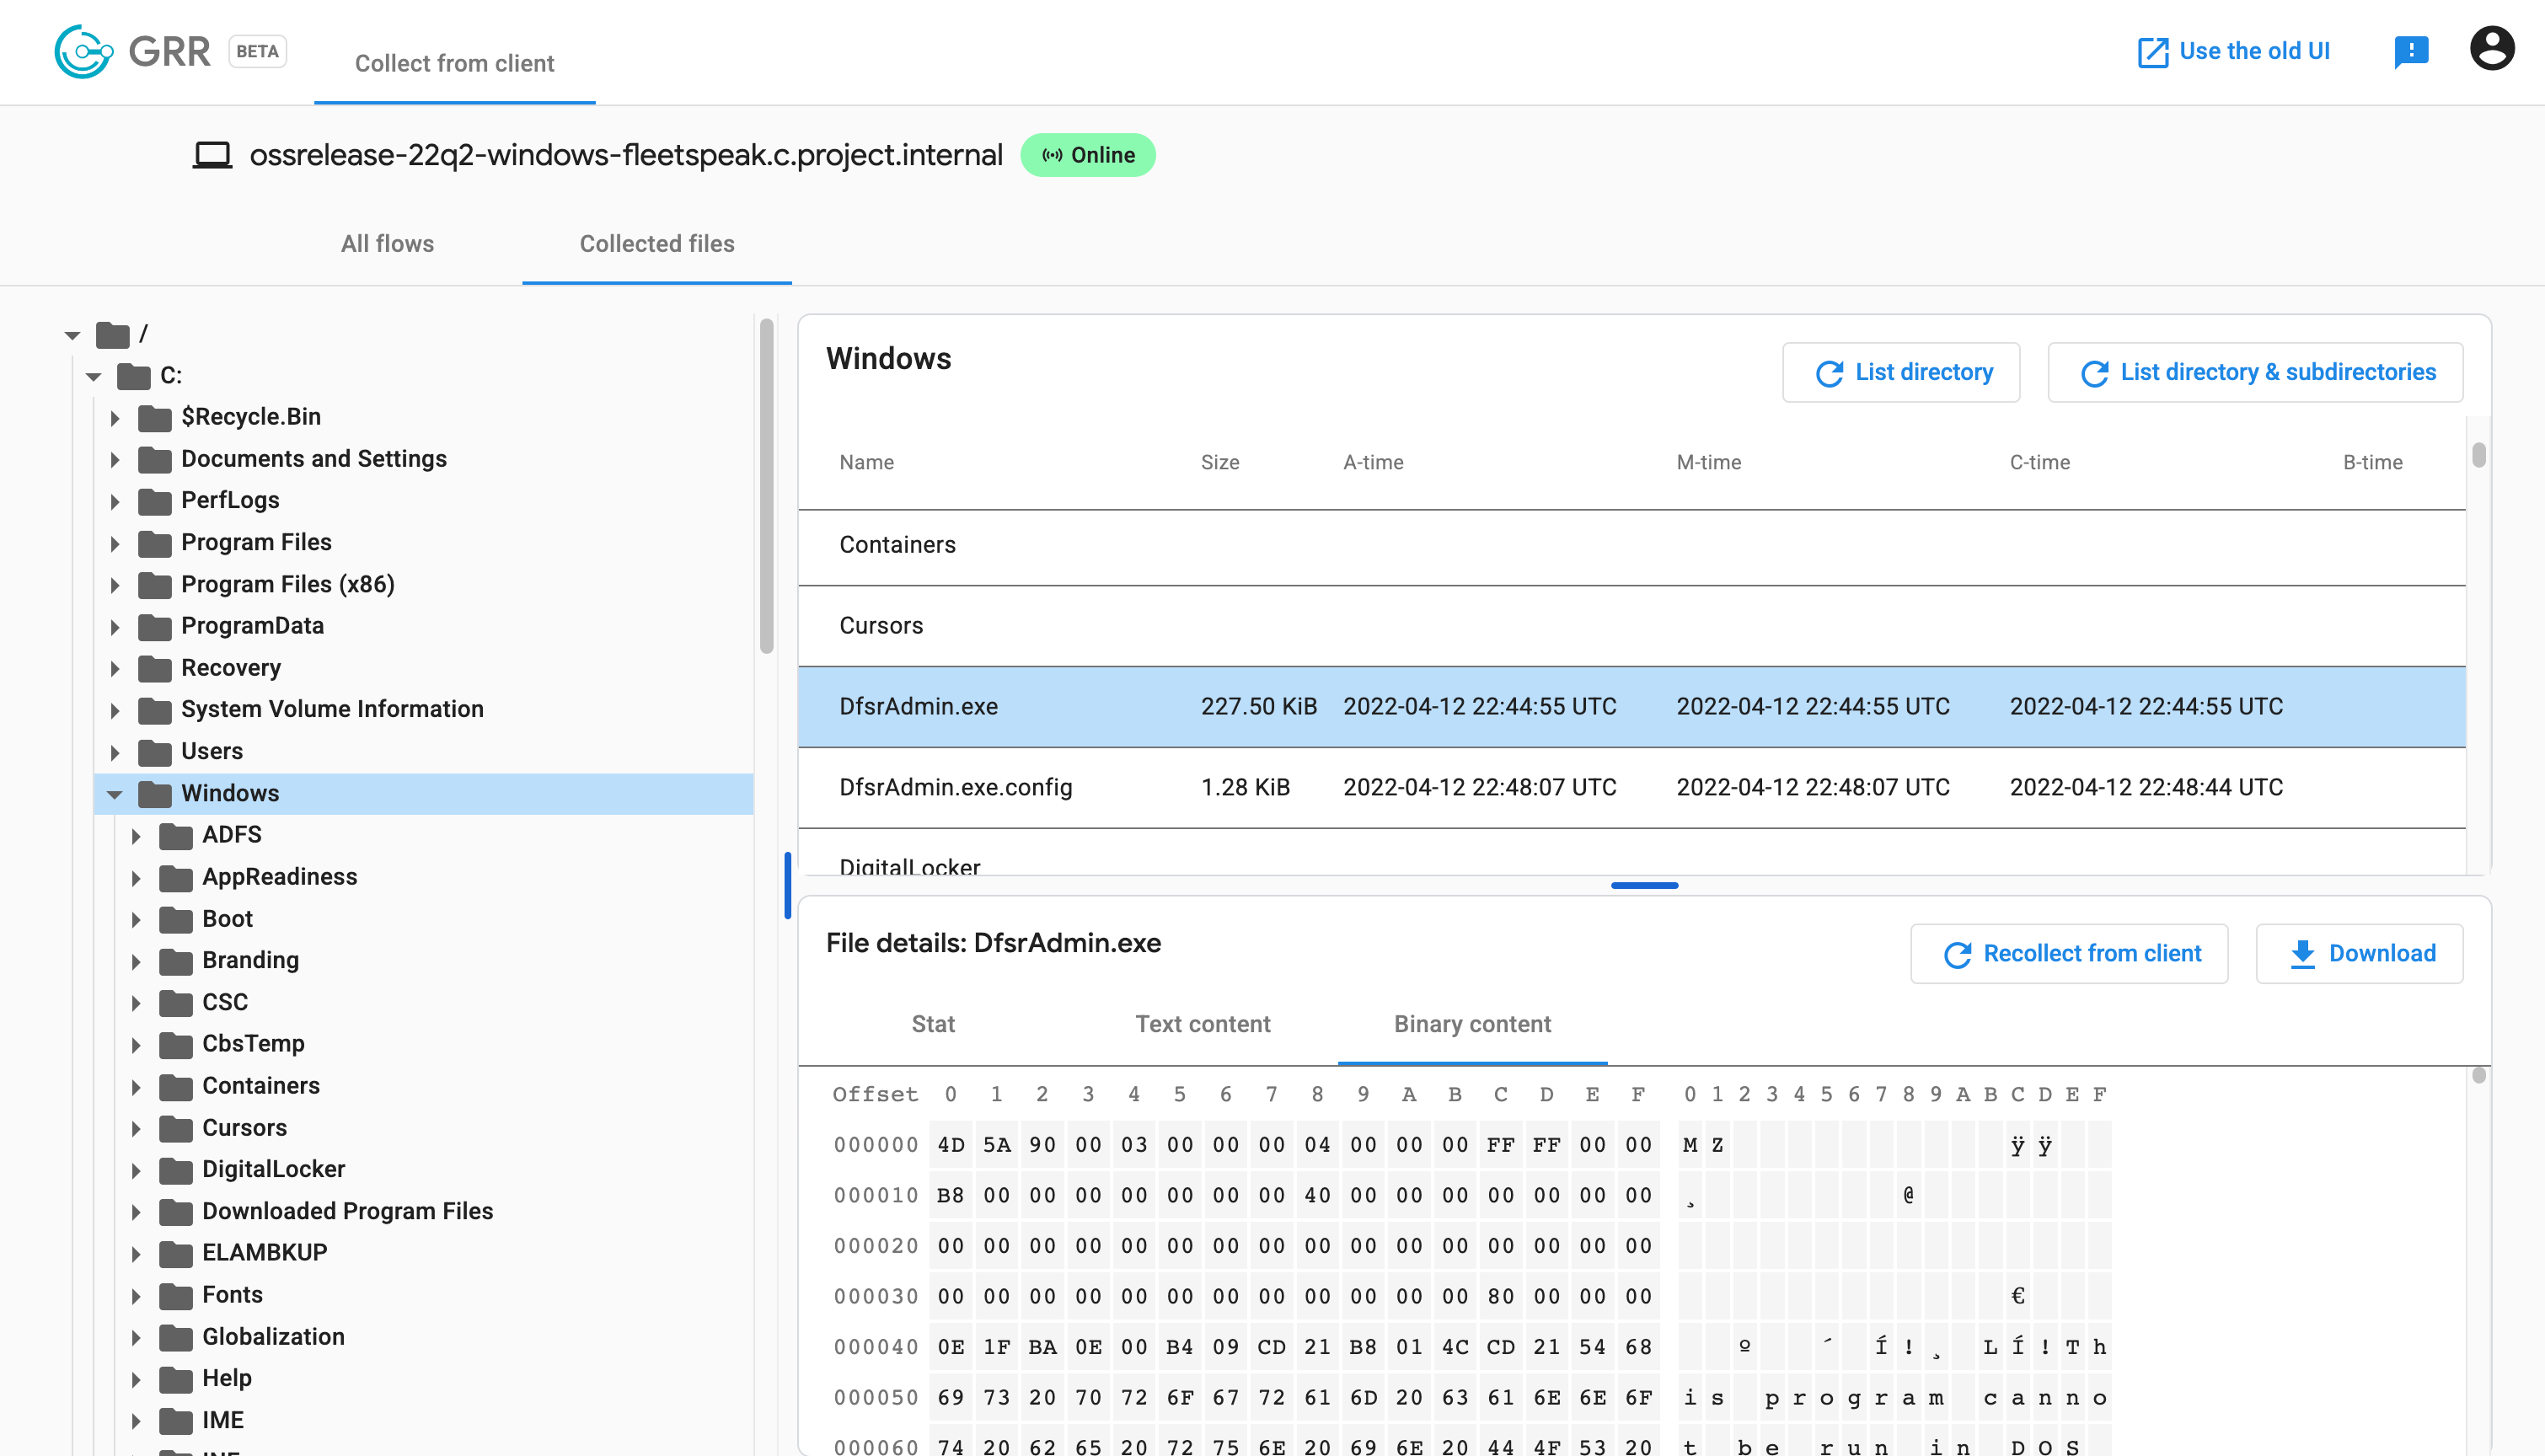 google/grr
Python एजेंट के साथ रिमोट लाइव फोरेंसिक और घटना प्रतिक्रिया ढांचा, जो एंडपॉइंट्स से मेमोरी, डिस्क और नेटवर्क आर्टिफैक्ट्स सहित फोरेंसिक डेटा एकत्र…
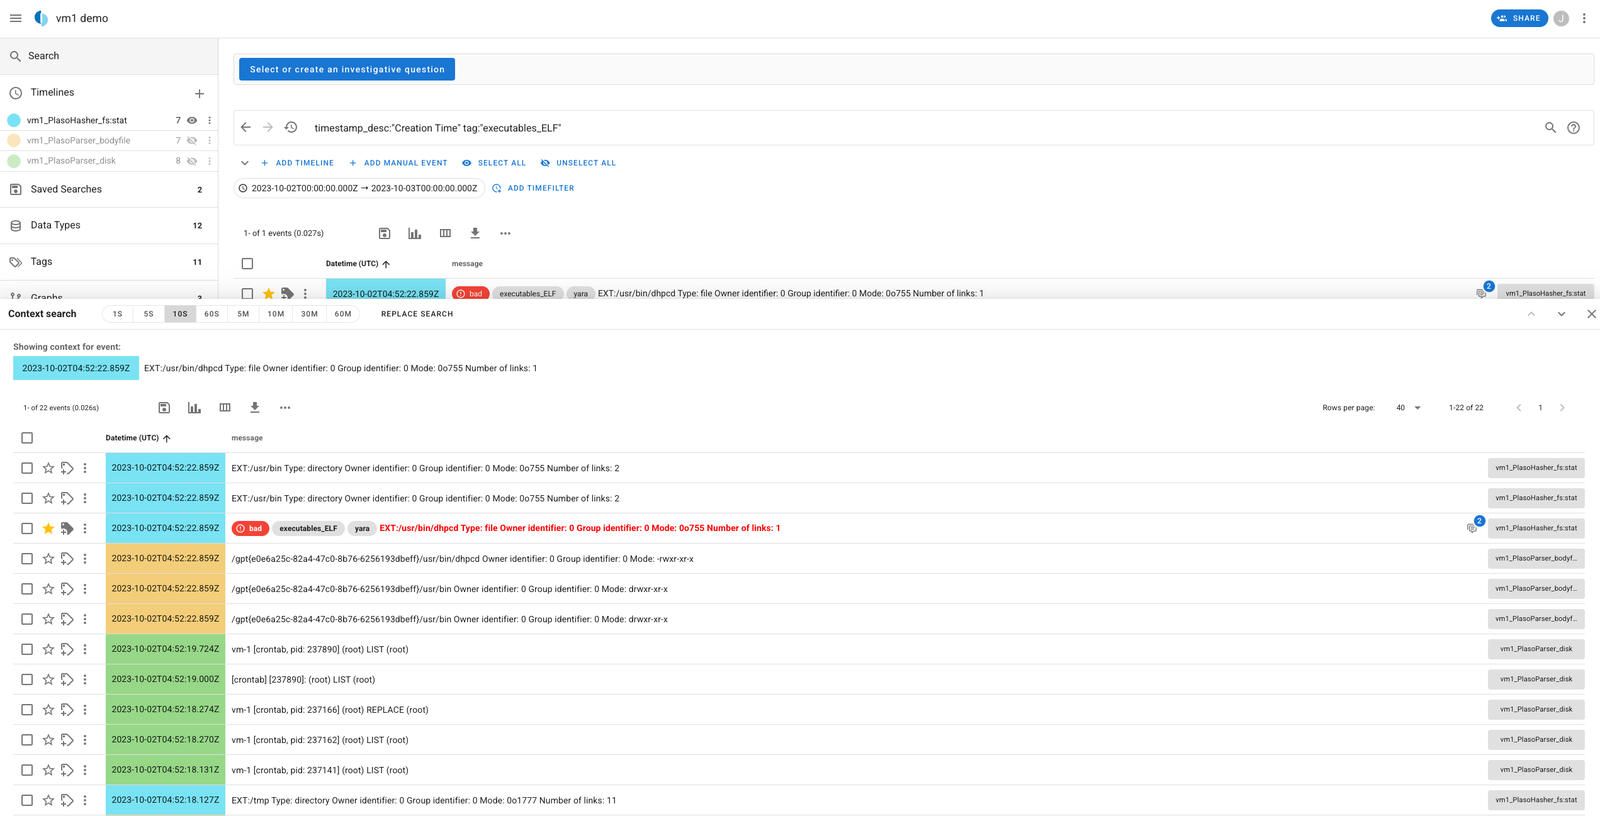 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 the-tcpdump-group/tcpdump
TCPdump नेटवर्क डिसेक्टर
 sepinf-inc/iped
IPED डिजिटल फोरेंसिक टूल। यह एक ओपन सोर्स सॉफ्टवेयर है जिसका उपयोग डिजिटल साक्ष्यों को संसाधित और विश्लेषित करने के लिए किया जा सकता है, जिन्हें…
 seladb/pcapplusplus
मल्टीप्लेटफ़ॉर्म C++ लाइब्रेरी जो उच्च-प्रदर्शन नेटवर्क पैकेट कैप्चर, पार्सिंग, क्राफ्टिंग और विश्लेषण के लिए है। यह libpcap, DPDK, AF_XDP, PF_RING…