
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
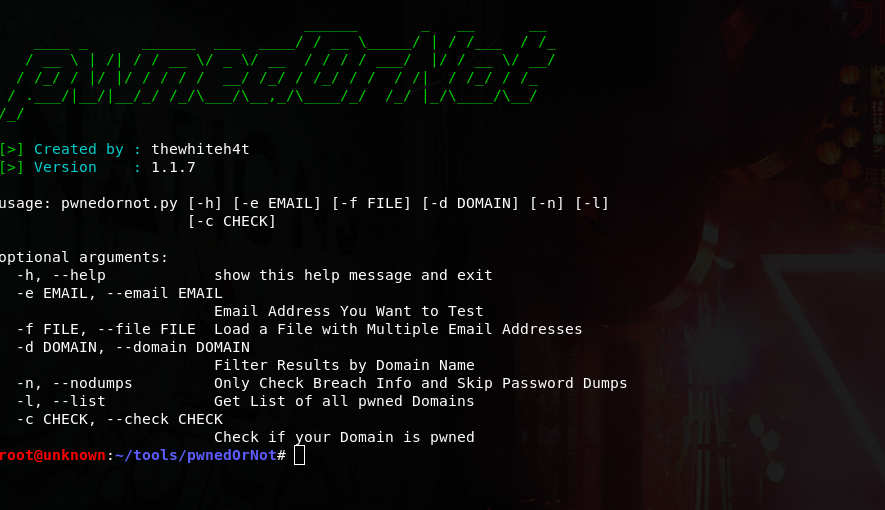
 thewhiteh4t/pwnedornot
समझौता किए गए ईमेल पतों के पासवर्ड खोजने के लिए OSINT टूल
 pry0cc/axiom
सभी के लिए गतिशील बुनियादी ढाँचा! कई अलग-अलग स्कैनिंग टूल्स के कार्यभार को आसानी से वितरित करें, जिनमें nmap, ffuf, masscan, nuclei, meg और भी कई…
 imran-parray/mind-maps
माइंड-मैप्स ऑफ सेवरल थिंग्स
 sqlancer/sqlancer
डेटाबेस सिस्टम में लॉजिक और प्रदर्शन बग्स का पता लगाने के लिए स्वचालित परीक्षण
 projectdiscovery/vulnx
कमजोरियों के डेटा की खोज, फ़िल्टरिंग और विश्लेषण की शक्तिशाली क्षमताओं वाली आधुनिक CLI।
 salesforce/cloudsplaining
Cloudsplaining एक AWS IAM सुरक्षा मूल्यांकन उपकरण है जो न्यूनतम विशेषाधिकार के उल्लंघनों की पहचान करता है और जोखिम-प्राथमिकता वाली रिपोर्ट उत्पन्न…
 lanjelot/patator
Patator एक बहुउद्देशीय brute-forcer है, जिसमें मॉड्यूलर डिज़ाइन और लचीला उपयोग शामिल है।
 owasp/threat-dragon
OWASP से एक ओपन सोर्स खतरा मॉडलिंग टूल
 ly4k/certipy
सक्रिय निर्देशिका प्रमाणपत्र सेवाओं की गणना और दुरुपयोग के लिए उपकरण

 aquasecurity/trivy-operator
कुबरनेट्स-नेटिव सुरक्षा ऑपरेटर जो Trivy का उपयोग करके भेद्यता स्कैनिंग, कॉन्फ़िगरेशन ऑडिटिंग, सीक्रेट डिटेक्शन, RBAC विश्लेषण और अनुपालन रिपोर्टिंग…
 epinna/tplmap
सर्वर-साइड टेम्पलेट इंजेक्शन और कोड इंजेक्शन का पता लगाने और शोषण करने का उपकरण
 owasp/api-security
OWASP द्वारा अनुरक्षित शीर्ष 10 API सुरक्षा जोखिम दस्तावेज़ और दस्तावेज़ीकरण पोर्टल, जिसमें API बनाने, तोड़ने और बचाव के लिए सर्वोत्तम अभ्यास शामिल…
 decalage2/oletools
Python toolkit for analyzing MS OLE2 and Office documents, extracting VBA macros, detecting exploits, and performing forensic analysis of structured…
 uphiago/recon-skills
फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…
 protectai/vulnhuntr
LLMs का उपयोग करके शून्य-शॉट भेद्यता खोज
 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…
 hslatman/awesome-industrial-control-system-security
औद्योगिक नियंत्रण प्रणाली (ICS) सुरक्षा से संबंधित संसाधनों की एक क्यूरेटेड सूची।








