
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 nilsteampassnet/teampass
सहयोगी पासवर्ड प्रबंधक
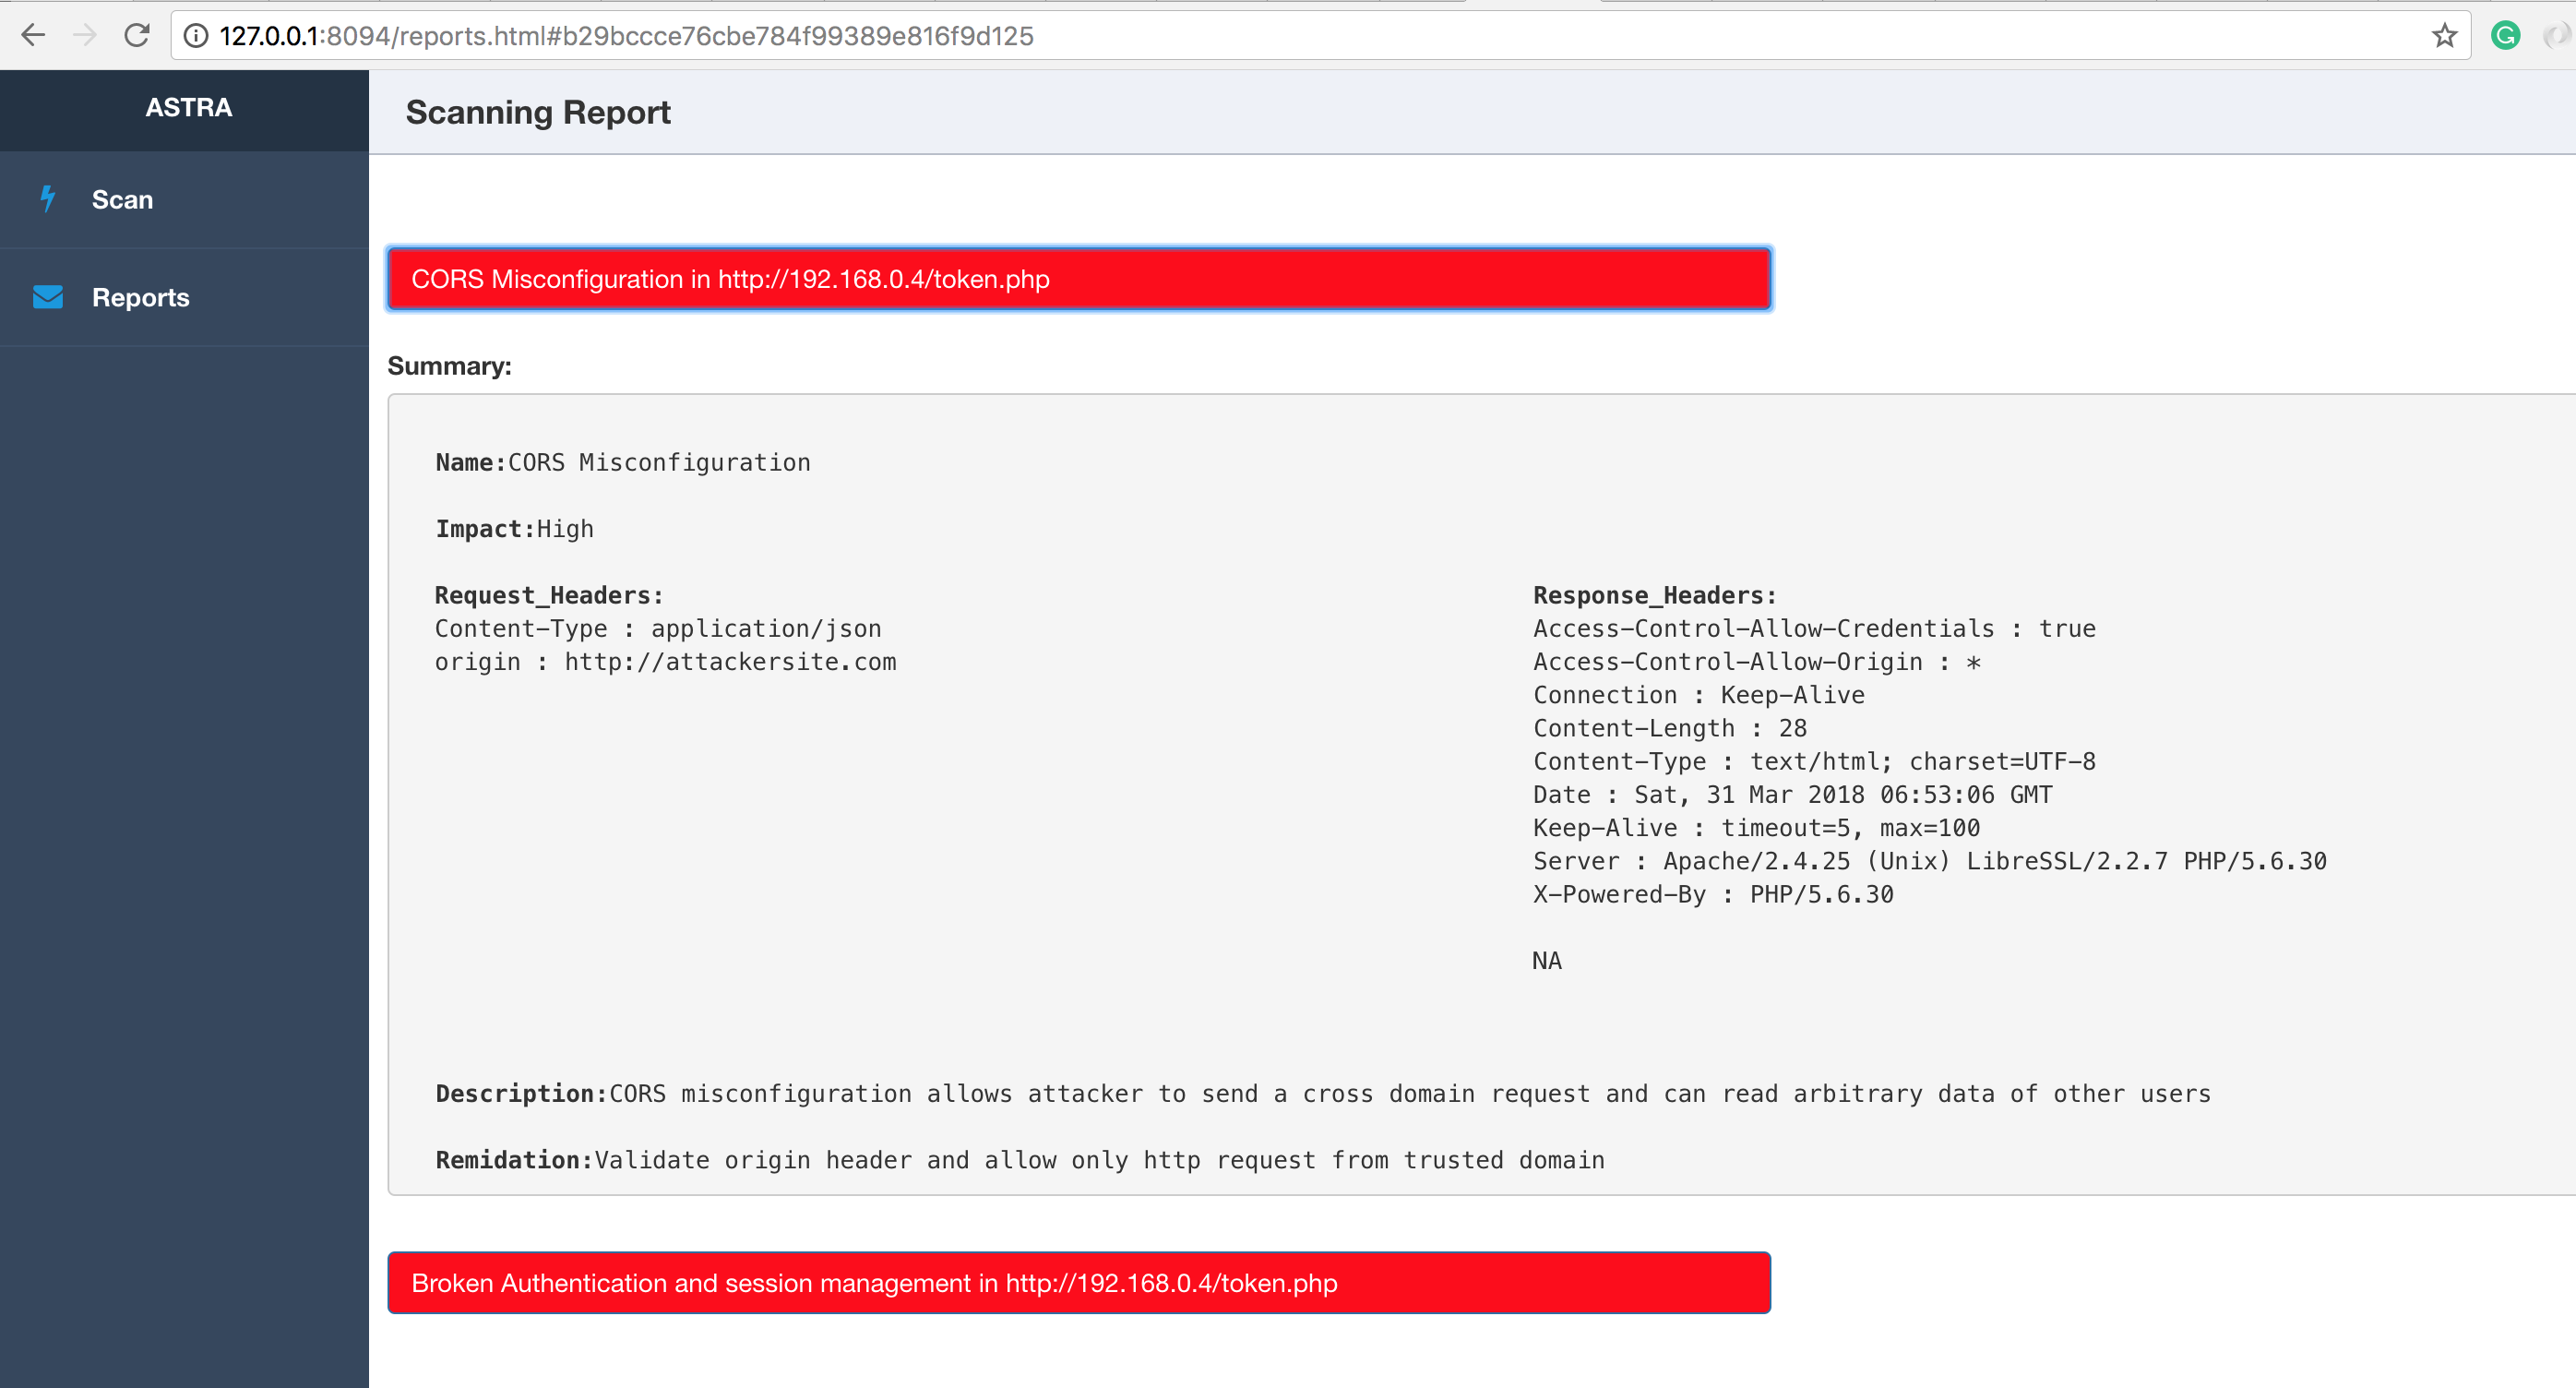 flipkart-incubator/astra
REST API के लिए स्वचालित सुरक्षा परीक्षण
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 voorivex/pentest-guide
OWASP पर आधारित पैठ परीक्षण मार्गदर्शिका जिसमें परीक्षण मामले, संसाधन और उदाहरण शामिल हैं।
 dryxio/auto-re-agent
AI के साथ संकलित प्रोग्रामों से C/C++ कोड का पुनर्निर्माण और सत्यापन करें।
 helloexp/0day
विभिन्न CMS, विभिन्न प्लेटफॉर्म, विभिन्न सिस्टम, विभिन्न सॉफ्टवेयर की कमजोरियों के EXP, POC , यह परियोजना लगातार अपडेट की जाएगी।
 microsoft/mxc
नीति-संचालित, स्तरित अलगाव और रोकथाम
 inverse-inc/packetfence
PacketFence एक पूर्ण रूप से समर्थित, विश्वसनीय, मुफ़्त और ओपन सोर्स नेटवर्क एक्सेस कंट्रोल (NAC) समाधान है। इसके प्रभावशाली फीचर सेट में पंजीकरण और…
 aquasecurity/kube-hunter
Kubernetes क्लस्टर में सुरक्षा कमजोरियों की तलाश करें
 threedr3am/learnjavabug
Java सुरक्षा से संबंधित कमजोरियों और तकनीकों के डेमो, मूल Java, Fastjson, Jackson, Hessian2, XML डिसीरियलाइज़ेशन कमजोरियों का शोषण और Spring, Dubbo,…
 ghostpack/certify
C# उपकरण जो Active Directory Certificate Services (AD CS) में गलत कॉन्फ़िगरेशन की गणना और शोषण करने के लिए है, जिससे सर्टिफिकेट टेम्पलेट दुरुपयोग,…
 rubysec/ruby-advisory-db
समुदाय-अनुरक्षित डेटाबेस जो Ruby gems और runtimes के लिए सुरक्षा सलाहकार (security advisories) प्रदान करता है, जिसमें संरचित CVE/GHSA डेटा और पैच किए…

 cve-search/cve-search
स्थानीय CVE/CPE भेद्यता डेटाबेस जिसमें खोज, रैंकिंग, वेब इंटरफ़ेस और ऑफ़लाइन भेद्यता विश्लेषण और प्रबंधन के लिए API शामिल है।
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell (CVE-2026-109618 / CVE-2026-109619) के लिए प्रूफ-ऑफ-कॉन्सेप्ट (PoC) एक्सप्लॉइट, जो कमज़ोर PHP वातावरणों में रिमोट कोड एक्ज़िक्यूशन का…
 derailed/popeye
👀 एक Kubernetes क्लस्टर संसाधन सैनिटाइज़र
 bearer/bearer
कोड सुरक्षा स्कैनिंग टूल (SAST) जो सुरक्षा और गोपनीयता जोखिमों को खोजने, फ़िल्टर करने और प्राथमिकता देने के लिए है।
 mg1937/asc
तेज़ Android APK डीकंपाइलर फ्रंट-एंड जो सीधे कंपाइल किए गए DEX आर्टिफैक्ट्स को क्वेरी करता है, बिना प्रीप्रोसेसिंग के मिलीसेकंड में क्लासेस और…








