 projectdiscovery/vulnx
कमजोरियों के डेटा की खोज, फ़िल्टरिंग और विश्लेषण की शक्तिशाली क्षमताओं वाली आधुनिक CLI।



# 1. Get vulnx
go install github.com/projectdiscovery/vulnx/v2/cmd/vulnx@latest

# 2. Explore commands
vulnx --help
vulnx search --help

# 3. Start exploring vulnerabilities (no API key required)
vulnx filters                          # See all available search fields
vulnx search apache                    # Basic search (subject to rate limits)

# 4. Set up your API key (recommended to avoid rate limits)
vulnx auth                              # Get free API key at https://cloud.projectdiscovery.io

# 5. Enhanced exploration with higher limits
vulnx search apache                    # No rate limits
vulnx id CVE-2021-44228               # Faster responses
सटीकता के साथ भेद्यताएँ खोजें:
vulnx search "severity:critical && is_remote:true"
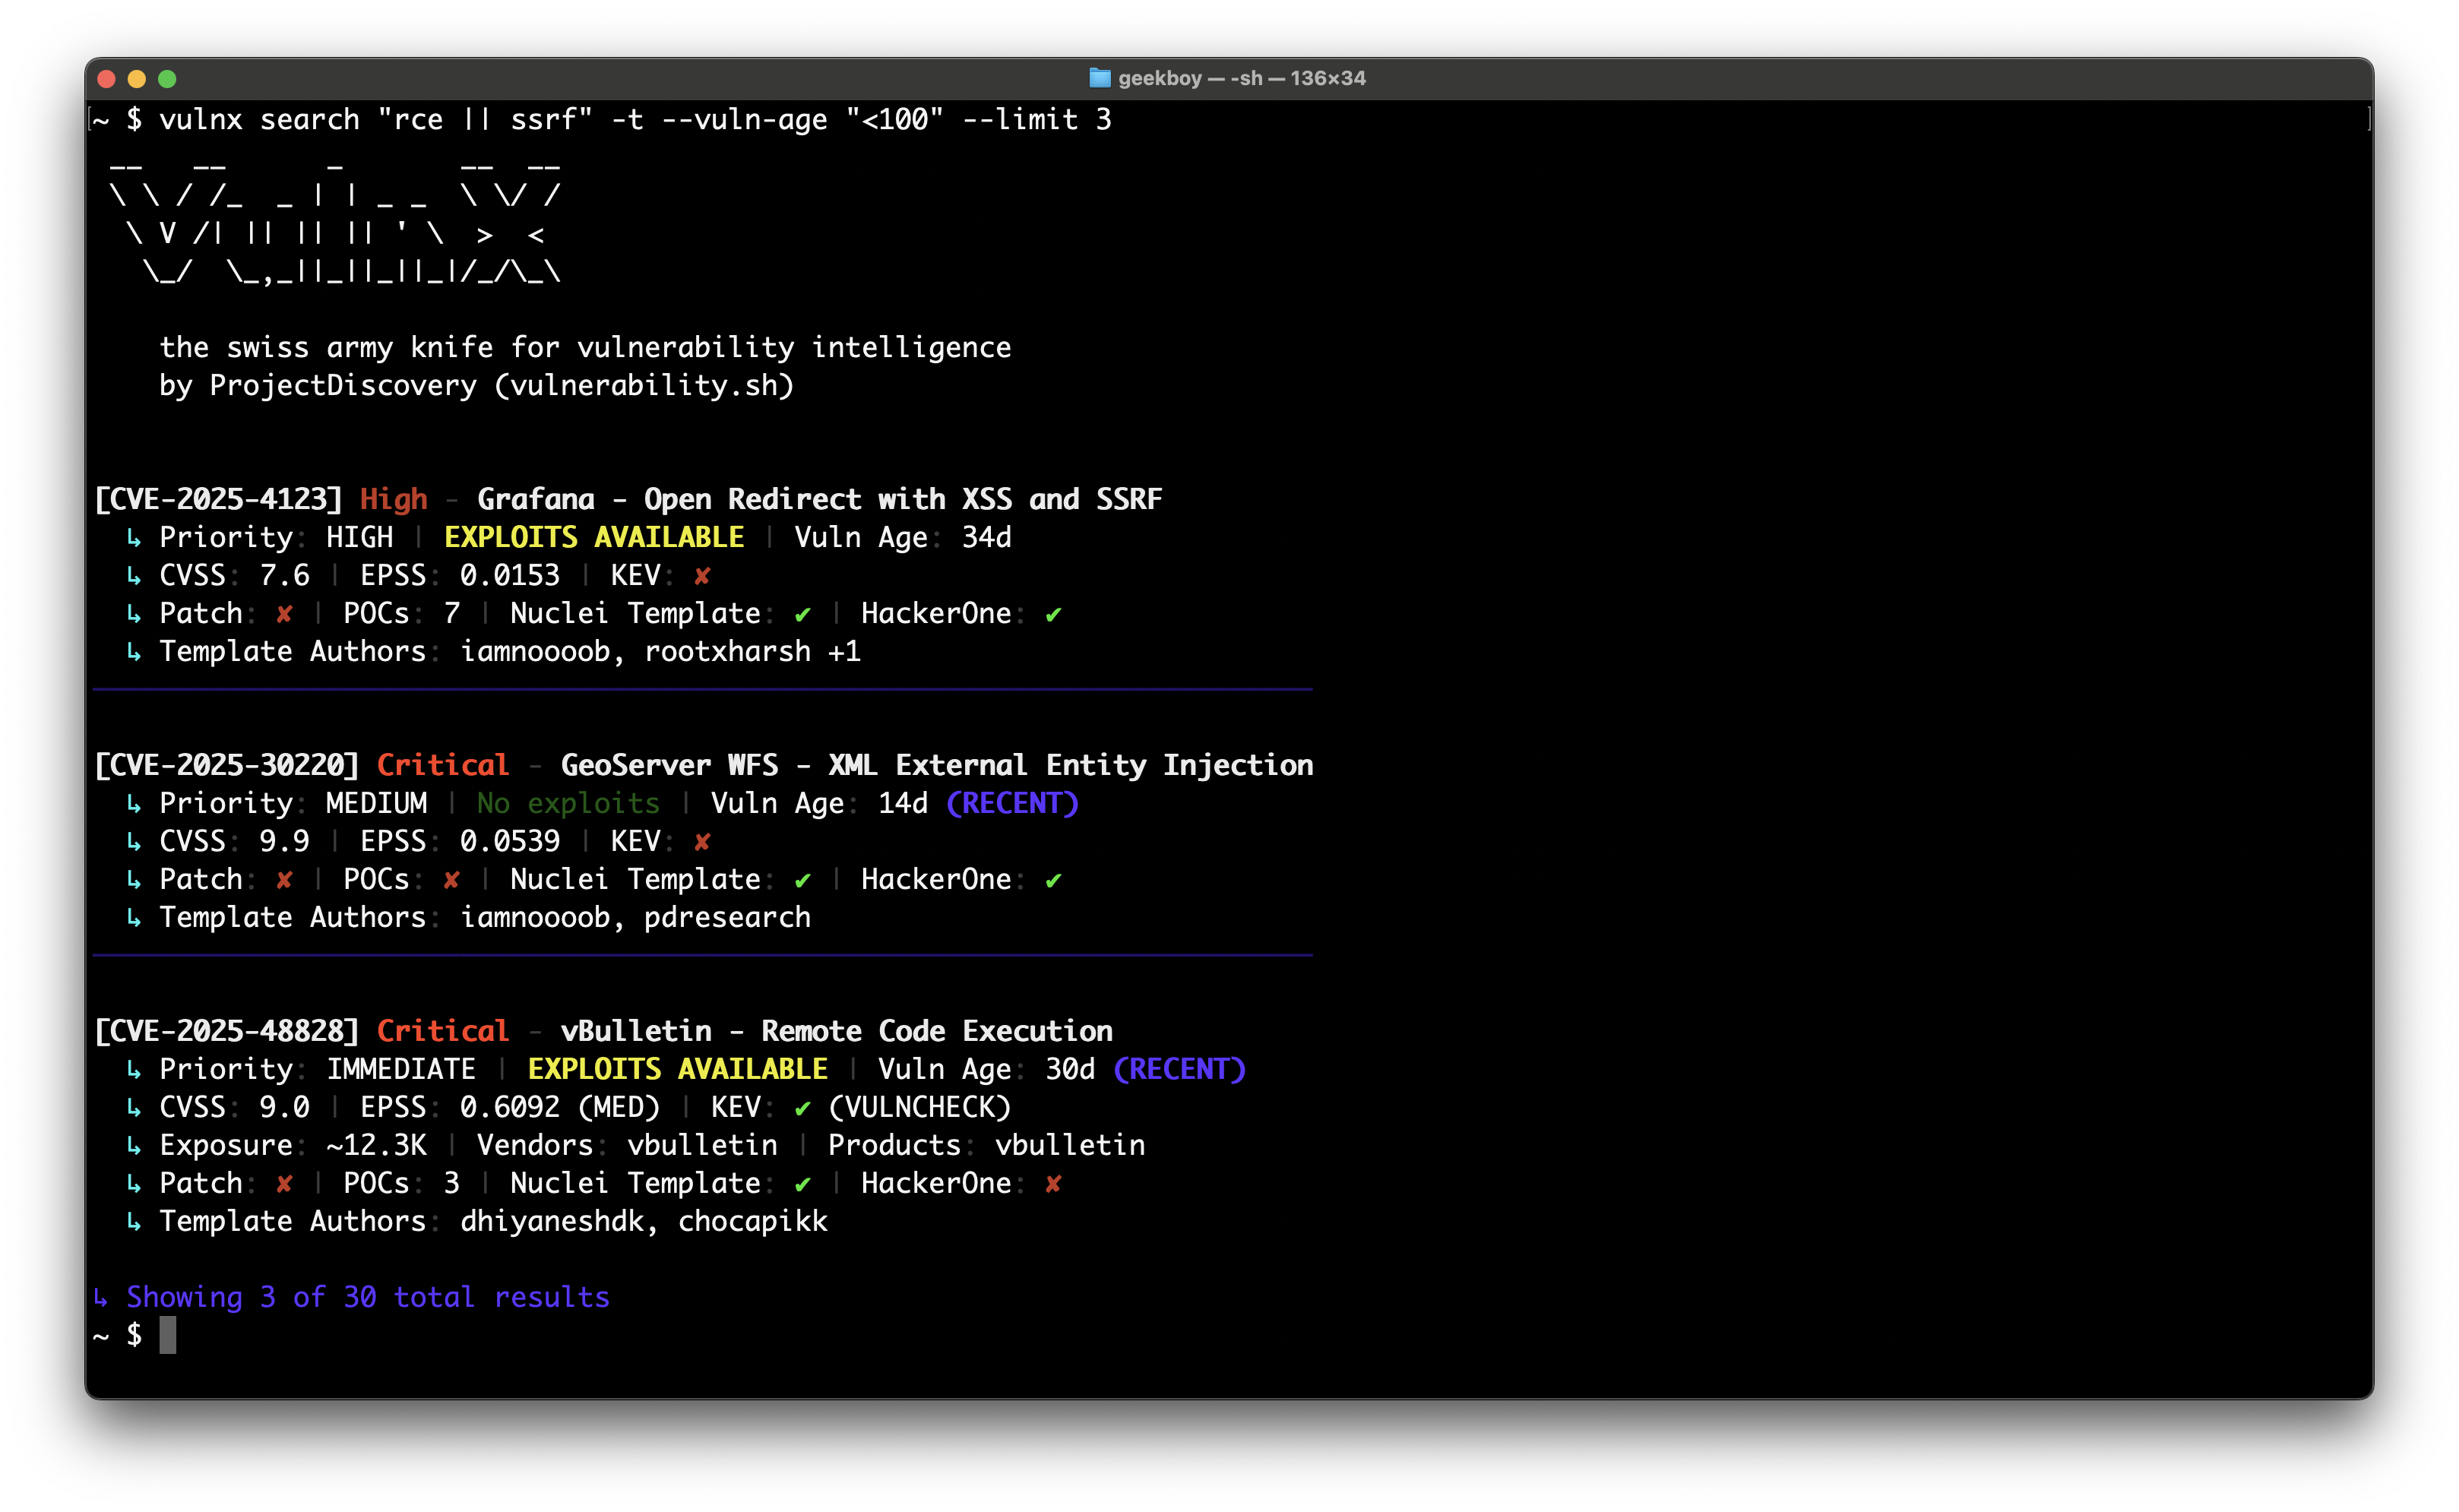
vulnx search "apache || nginx" --limit 20
vulnx search "cvss_score:>8.0 && cve_created_at:2024"
विस्तृत भेद्यता जानकारी प्राप्त करें:
vulnx id CVE-2021-44228
vulnx id CVE-2024-1234 --json
भेद्यता पैटर्न का विश्लेषण करें:
vulnx analyze --fields severity
vulnx analyze --fields affected_products.vendor
| कमांड | उद्देश्य | उदाहरण |
|---|---|---|
search | उन्नत फ़िल्टर के साथ भेद्यताएँ खोजें | vulnx search "apache && severity:high" |
id | विशिष्ट CVE के लिए विवरण प्राप्त करें | vulnx id CVE-2021-44228 |
filters | सभी उपलब्ध खोज फ़ील्ड और फ़िल्टर सूचीबद्ध करें | vulnx filters |
analyze | फ़ील्ड के अनुसार डेटा एकत्र करें | vulnx analyze -f severity |
auth | API एक्सेस कॉन्फ़िगर करें | vulnx auth |
version | संस्करण जानकारी दिखाएँ और अपडेट जाँचें | vulnx version |
update | vulnx को नवीनतम संस्करण में अपडेट करें | vulnx update |
healthcheck | कनेक्टिविटी परीक्षण करें | vulnx healthcheck |
आउटपुट प्रारूप:
vulnx search "apache" --json              # Machine-readable JSON
vulnx search "apache" --output results.json  # Save to file
vulnx search "apache" --output results.csv   # Save as CSV (format picked by extension)
vulnx search "apache" --silent            # Quiet output
खोज नियंत्रण:
vulnx search "apache" --limit 50          # Get 50 results
vulnx search "apache" --sort-desc cvss_score  # Sort by CVSS score
vulnx search "apache" --fields cve_id,severity  # Specific fields only
उन्नत खोज:
vulnx search --term-facets severity=5,tags=10 "apache"
vulnx search --range-facets numeric:cvss_score:high:8:10 "remote"
vulnx search --highlight "apache"            # Enable search highlighting
vulnx search --facet-size 20 "nginx"         # More facet buckets
vulnx search --detailed "xss"                # Detailed output like 'id' command
जानें कि आप किस पर खोज सकते हैं:
vulnx filters                           # Show all available search fields
vulnx filters --json                    # Machine-readable field list
vulnx filters --output fields.json      # Save field info to file
vulnx filters --output fields.csv       # Save field info as CSV
filters कमांड सभी खोजने योग्य फ़ील्ड के बारे में विस्तृत जानकारी दिखाता है, जिसमें शामिल हैं:
उदाहरण आउटपुट:
Field: severity
Data Type: string
Description: Vulnerability severity level (e.g., critical, high, medium, low, info)
Can Sort: Yes
Facet Possible: Yes
Search Analyzer: keyword-lower
Examples: severity:critical, severity:high
Enum Values: critical, high, medium, low, info, unknown

Total: 69 filters available
जटिल क्वेरी बनाने से पहले नई खोज संभावनाओं को खोजने और फ़ील्ड सिंटैक्स को समझने के लिए इस कमांड का उपयोग करें।
उच्च-जोखिम वाली भेद्यताएँ खोजें:
vulnx search "severity:critical && is_remote:true && is_kev:true"
vulnx search "cvss_score:>8.0 && cve_created_at:>=2024"  # High CVSS from 2024
vulnx search "is_kev:true && age_in_days:<90"            # Recent KEV exploits
तकनीक के अनुसार खोजें:
vulnx search "apache"                     # Apache vulnerabilities
vulnx search "apache || nginx"          # Multiple technologies
vulnx search "affected_products.vendor:microsoft"  # By vendor
गंभीरता और स्कोर के अनुसार फ़िल्टर करें:
vulnx search "severity:high"              # High severity
vulnx search "cvss_score:>7.0"            # CVSS score above 7
vulnx search "epss_score:>0.8"            # High EPSS score
समय-आधारित खोजें:
vulnx search "cve_created_at:>=2024"      # Published in 2024 or later
vulnx search "cve_created_at:>=2024-01-01 && cve_created_at:<2024-07-01"  # First half of 2024
vulnx search "age_in_days:<30"            # Recent vulnerabilities (last 30 days)
शोषण योग्य भेद्यताएँ खोजें:
vulnx search "is_poc:true"                # Has proof of concept
vulnx search "is_kev:true"                # Known exploited vulns
vulnx search "is_template:true"           # Has Nuclei templates
vulnx search --detailed "log4j"          # Detailed analysis of specific vuln
| फ़्लैग | संक्षिप्त | विवरण | उदाहरण |
|---|---|---|---|
--product | -p | उत्पादों के अनुसार फ़िल्टर करें | --product apache,nginx |
--vendor | विक्रेताओं के अनुसार फ़िल्टर करें | --vendor microsoft,oracle | |
--severity | -s | गंभीरता के अनुसार फ़िल्टर करें | --severity critical,high |
--tags | टैग के अनुसार फ़िल्टर करें | --tags rce,injection | |
--cvss-score | CVSS स्कोर के अनुसार फ़िल्टर करें | --cvss-score ">8.0" | |
--epss-score | EPSS स्कोर के अनुसार फ़िल्टर करें | --epss-score ">0.8" | |
--vuln-age | -a | आयु के अनुसार फ़िल्टर करें | --vuln-age "<30" |
--vuln-type | भेद्यता प्रकार के अनुसार फ़िल्टर करें | --vuln-type sql_injection | |
--kev | केवल KEV भेद्यताएँ | --kev | |
--template | -t | Nuclei टेम्पलेट हैं | --template |
--poc | प्रूफ़ ऑफ़ कॉन्सेप्ट है | --poc | |
--hackerone | HackerOne द्वारा रिपोर्ट किया गया | --hackerone | |
--remote-exploit | दूरस्थ रूप से शोषण योग्य | --remote-exploit | |
--vuln-status | भेद्यता स्थिति के अनुसार फ़िल्टर करें | --vuln-status confirmed |
