Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
prowler — Prowler दुनिया का सबसे व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म है जो किसी भी क्लाउड वातावरण में सुरक्षा और अनुपालन को स्वचालित करता है। अब अपने एजेंट्स को कनेक्ट करें और Agentic Cloud Defender पर निर्माण करें। | Kitploit
उपकरण/GitHubGitHub/prowler-cloud/prowler
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणभेद्यता स्कैनरभेद्यता विश्लेषणसर्वरलेस सुरक्षाकॉन्फ़िगरेशन ऑडिटिंगफोरेंसिकनेटवर्क सुरक्षाक्लाउड सुरक्षाDevSecOpsखतरा खुफियागलत कॉन्फ़िगरेशन
14.3k2.3k1.9k18घं 19मि पहलेKitploit द्वारा समीक्षित
डेटाबेस सुरक्षा
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षा में शीर्ष #1
क्लाउड सुरक्षा में शीर्ष #1
कॉन्फ़िगरेशन ऑडिटिंग में शीर्ष #3
डेटाबेस सुरक्षा में शीर्ष #12
रक्षात्मक उपकरण में शीर्ष #17
गलत कॉन्फ़िगरेशन में शीर्ष #3
नेटवर्क सुरक्षा में शीर्ष #19
सर्वरलेस सुरक्षा में शीर्ष #1
भेद्यता विश्लेषण में शीर्ष #7
भेद्यता स्कैनर में शीर्ष #7
GitHubprowler-cloud/prowler

prowler

Prowler दुनिया का सबसे व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म है जो किसी भी क्लाउड वातावरण में सुरक्षा और अनुपालन को स्वचालित करता है। अब अपने एजेंट्स को कनेक्ट करें और Agentic Cloud Defender पर निर्माण करें।
रिपॉजिटरी देखेंवेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Prowler logo Prowler logo

Prowler एक Open Cloud Security Platform है जिस पर हज़ारों लोग भरोसा करते हैं ताकि किसी भी क्लाउड वातावरण में सुरक्षा और अनुपालन को स्वचालित किया जा सके। हज़ारों तैयार-से-उपयोग जाँचों और अनुपालन फ्रेमवर्क के साथ, Prowler वास्तविक समय, अनुकूलन योग्य निगरानी और सहज एकीकरण प्रदान करता है, जिससे किसी भी आकार के संगठनों के लिए क्लाउड सुरक्षा सरल, स्केलेबल और लागत-प्रभावी बन जाती है।

The Agentic Cloud Defender
Prowler Cloud आज़माएँ

Prowler community on Slack
हमारे Prowler समुदाय से जुड़ें!


Slack Shield Python Version Python Version PyPI Downloads Docker Pulls AWS ECR Gallery Codecov coverage Linux Foundation insights health score

Version Version Contributors Issues License Twitter Twitter


Prowler Cloud demo

विवरण

Prowler दुनिया का सबसे व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म है जो किसी भी क्लाउड वातावरण में सुरक्षा और अनुपालन को स्वचालित करता है। हज़ारों तैयार-उपयोग सुरक्षा जाँचों, उपचार मार्गदर्शन और अनुपालन फ़्रेमवर्क के साथ, Prowler को "AI गति से किसी भी क्लाउड को सुरक्षित करने" के लिए बनाया गया है। Prowler AI-संचालित, अनुकूलन योग्य और उपयोग में आसान आकलन, डैशबोर्ड, रिपोर्ट और एकीकरण प्रदान करता है, जिससे किसी भी आकार के संगठनों के लिए क्लाउड सुरक्षा सरल, स्केलेबल और लागत-प्रभावी हो जाती है।

Prowler में मानकों और फ़्रेमवर्क के अनुपालन को सुनिश्चित करने के लिए सैकड़ों अंतर्निहित नियंत्रण शामिल हैं, जिनमें शामिल हैं:

  • Prowler ThreatScore: भारित जोखिम प्राथमिकता स्कोरिंग जो आपको सबसे महत्वपूर्ण सुरक्षा निष्कर्षों पर पहले ध्यान केंद्रित करने में मदद करती है
  • उद्योग मानक: CIS, NIST 800, NIST CSF, CISA, और MITRE ATT&CK
  • नियामक अनुपालन और शासन: RBI, FedRAMP, PCI-DSS, और NIS2
  • संवेदनशील डेटा और गोपनीयता के लिए फ़्रेमवर्क: GDPR, HIPAA, और FFIEC
  • संगठनात्मक शासन और गुणवत्ता नियंत्रण के लिए फ़्रेमवर्क: SOC2, GXP, और ISO 27001
  • क्लाउड-विशिष्ट फ़्रेमवर्क: AWS Foundational Technical Review (FTR), AWS Well-Architected Framework, और BSI C5
  • राष्ट्रीय सुरक्षा मानक: ENS (स्पेनिश राष्ट्रीय सुरक्षा योजना) और KISA ISMS-P (कोरियाई)
  • कस्टम सुरक्षा फ़्रेमवर्क: आपकी आवश्यकताओं के अनुरूप

Prowler Cloud और Prowler Local Server

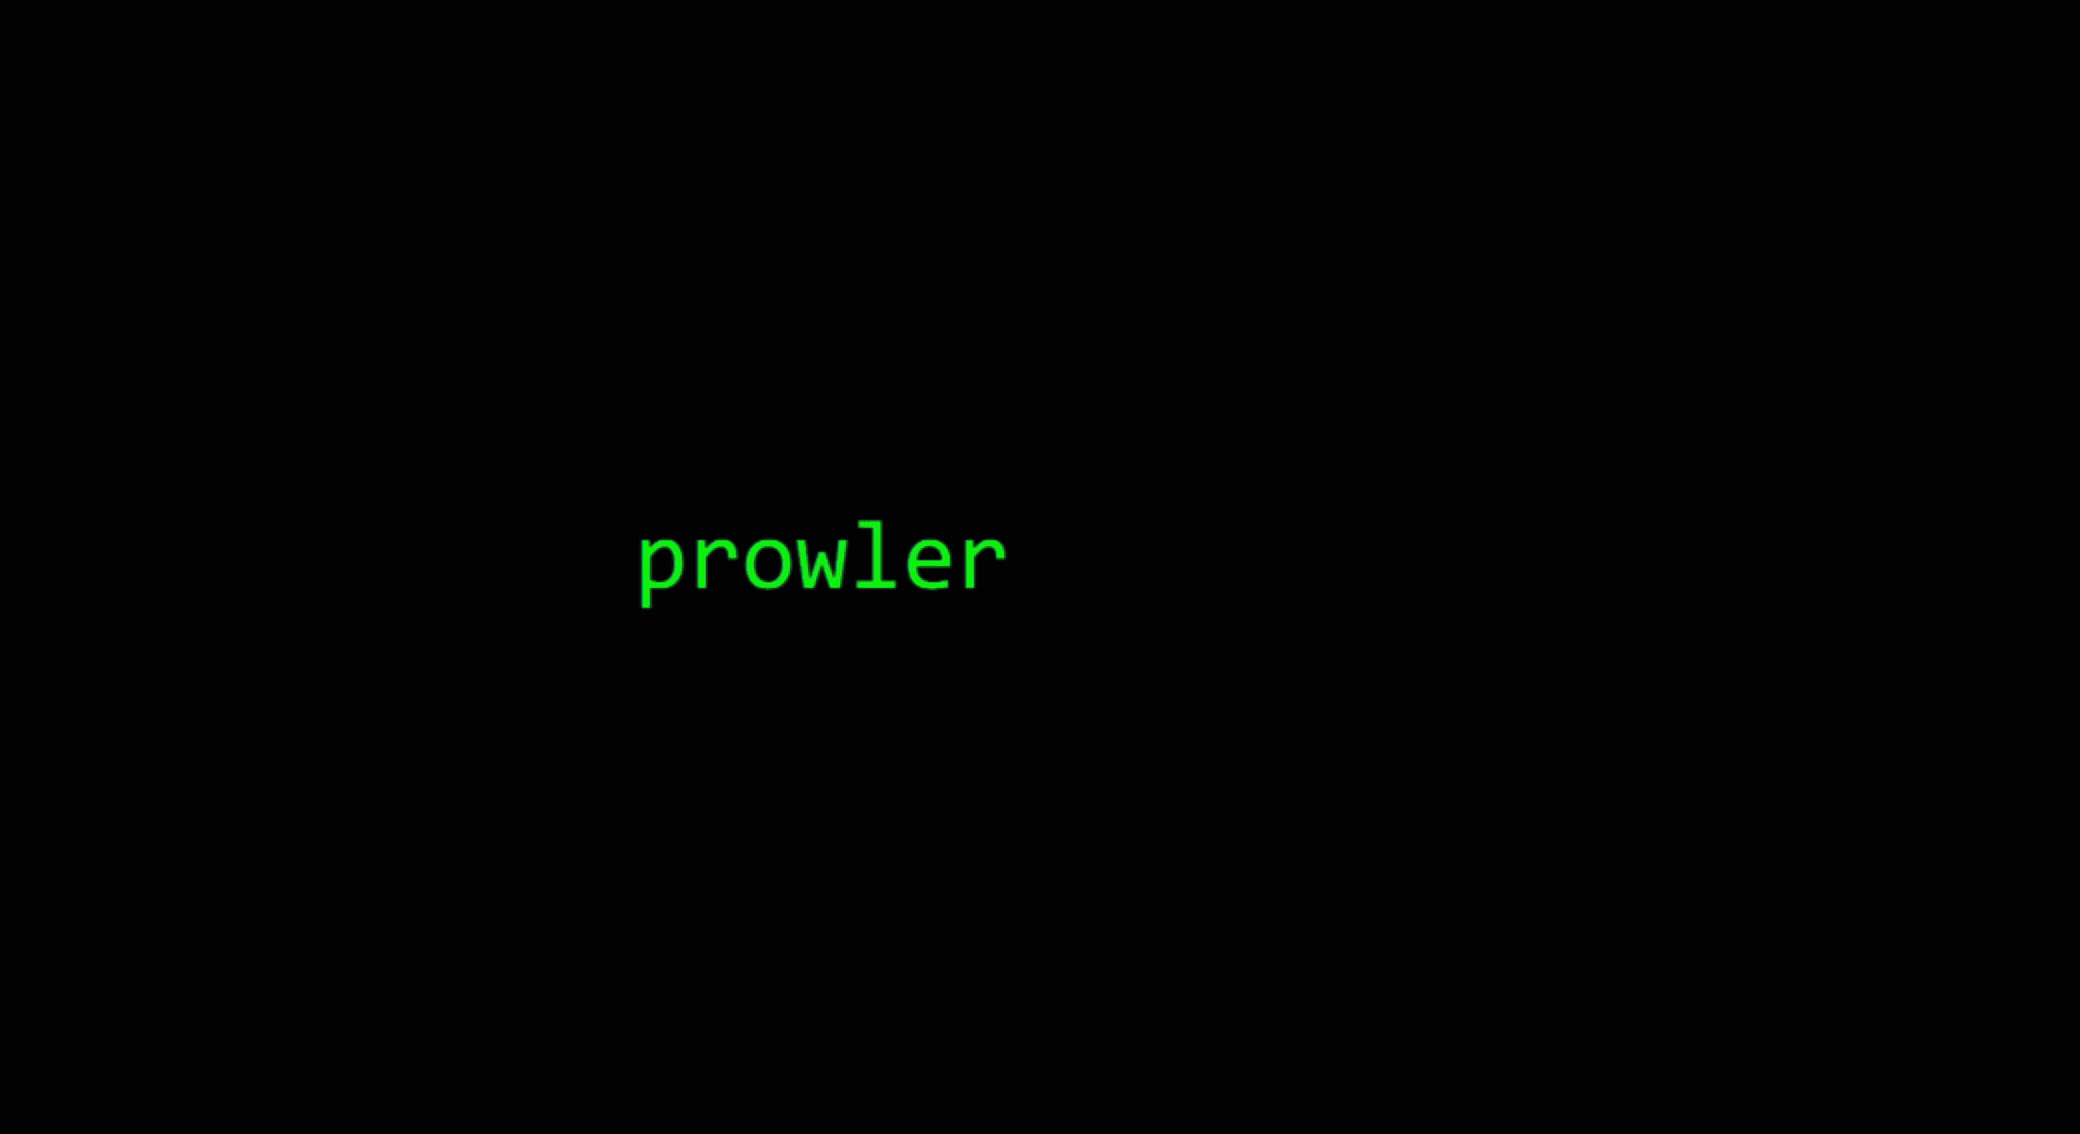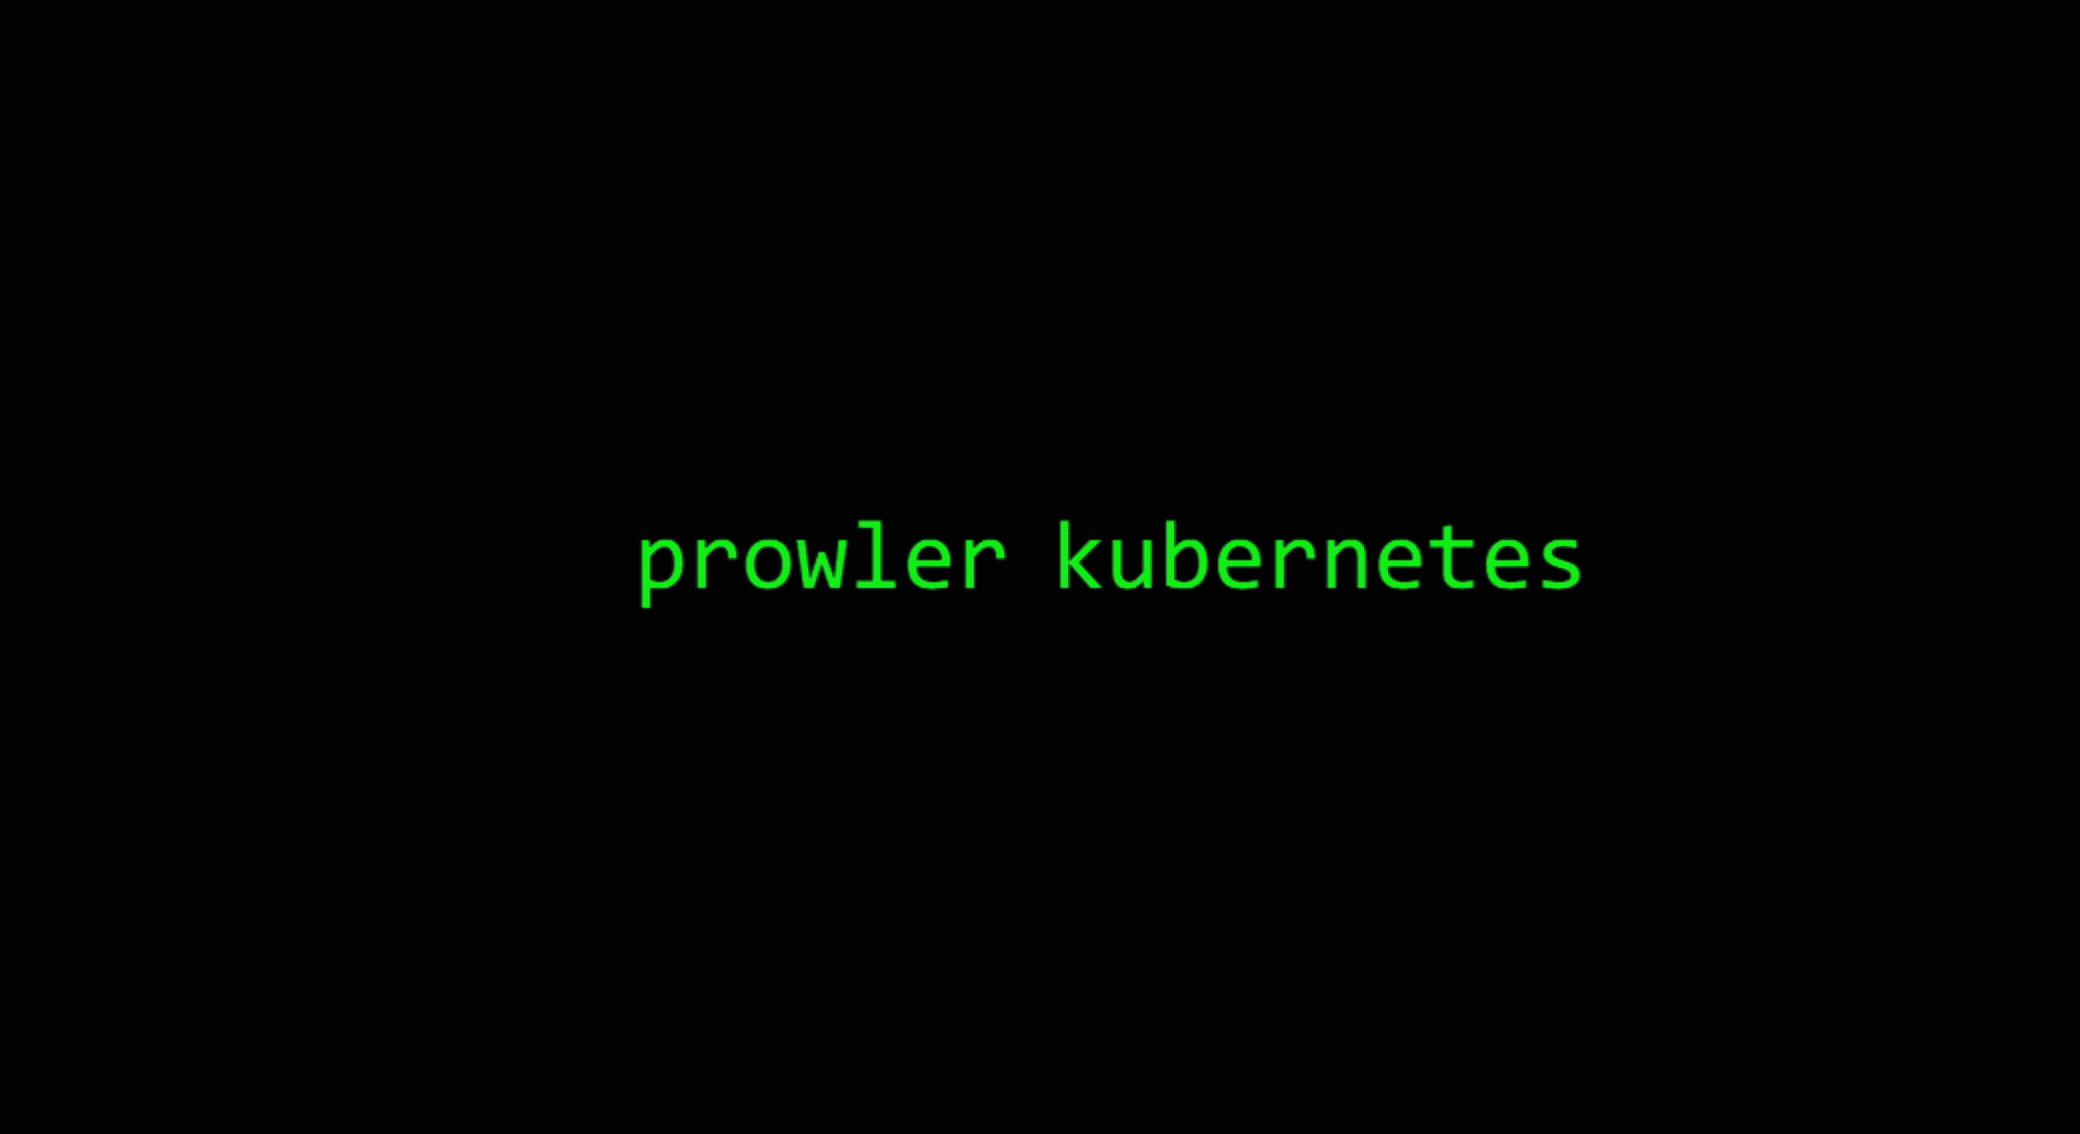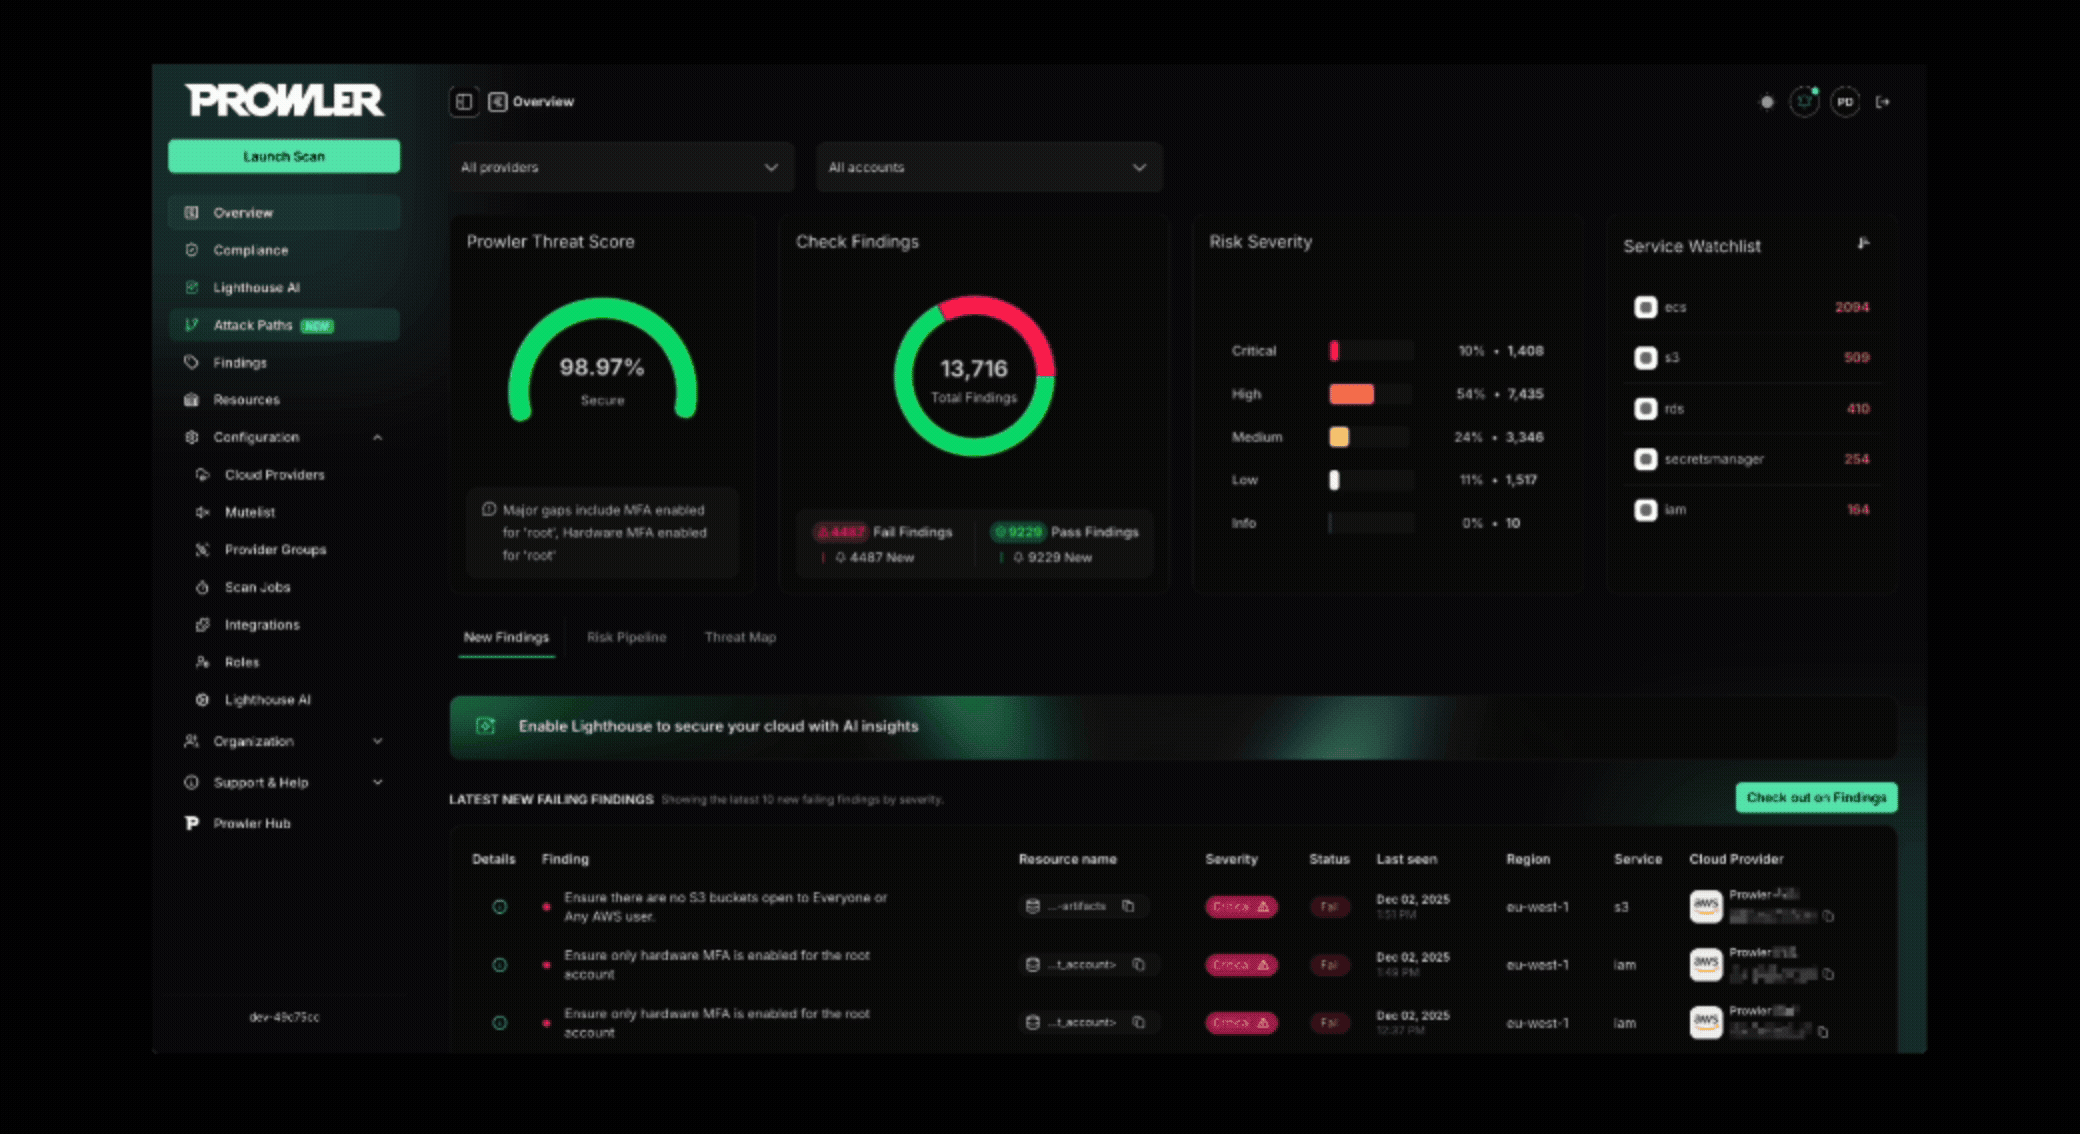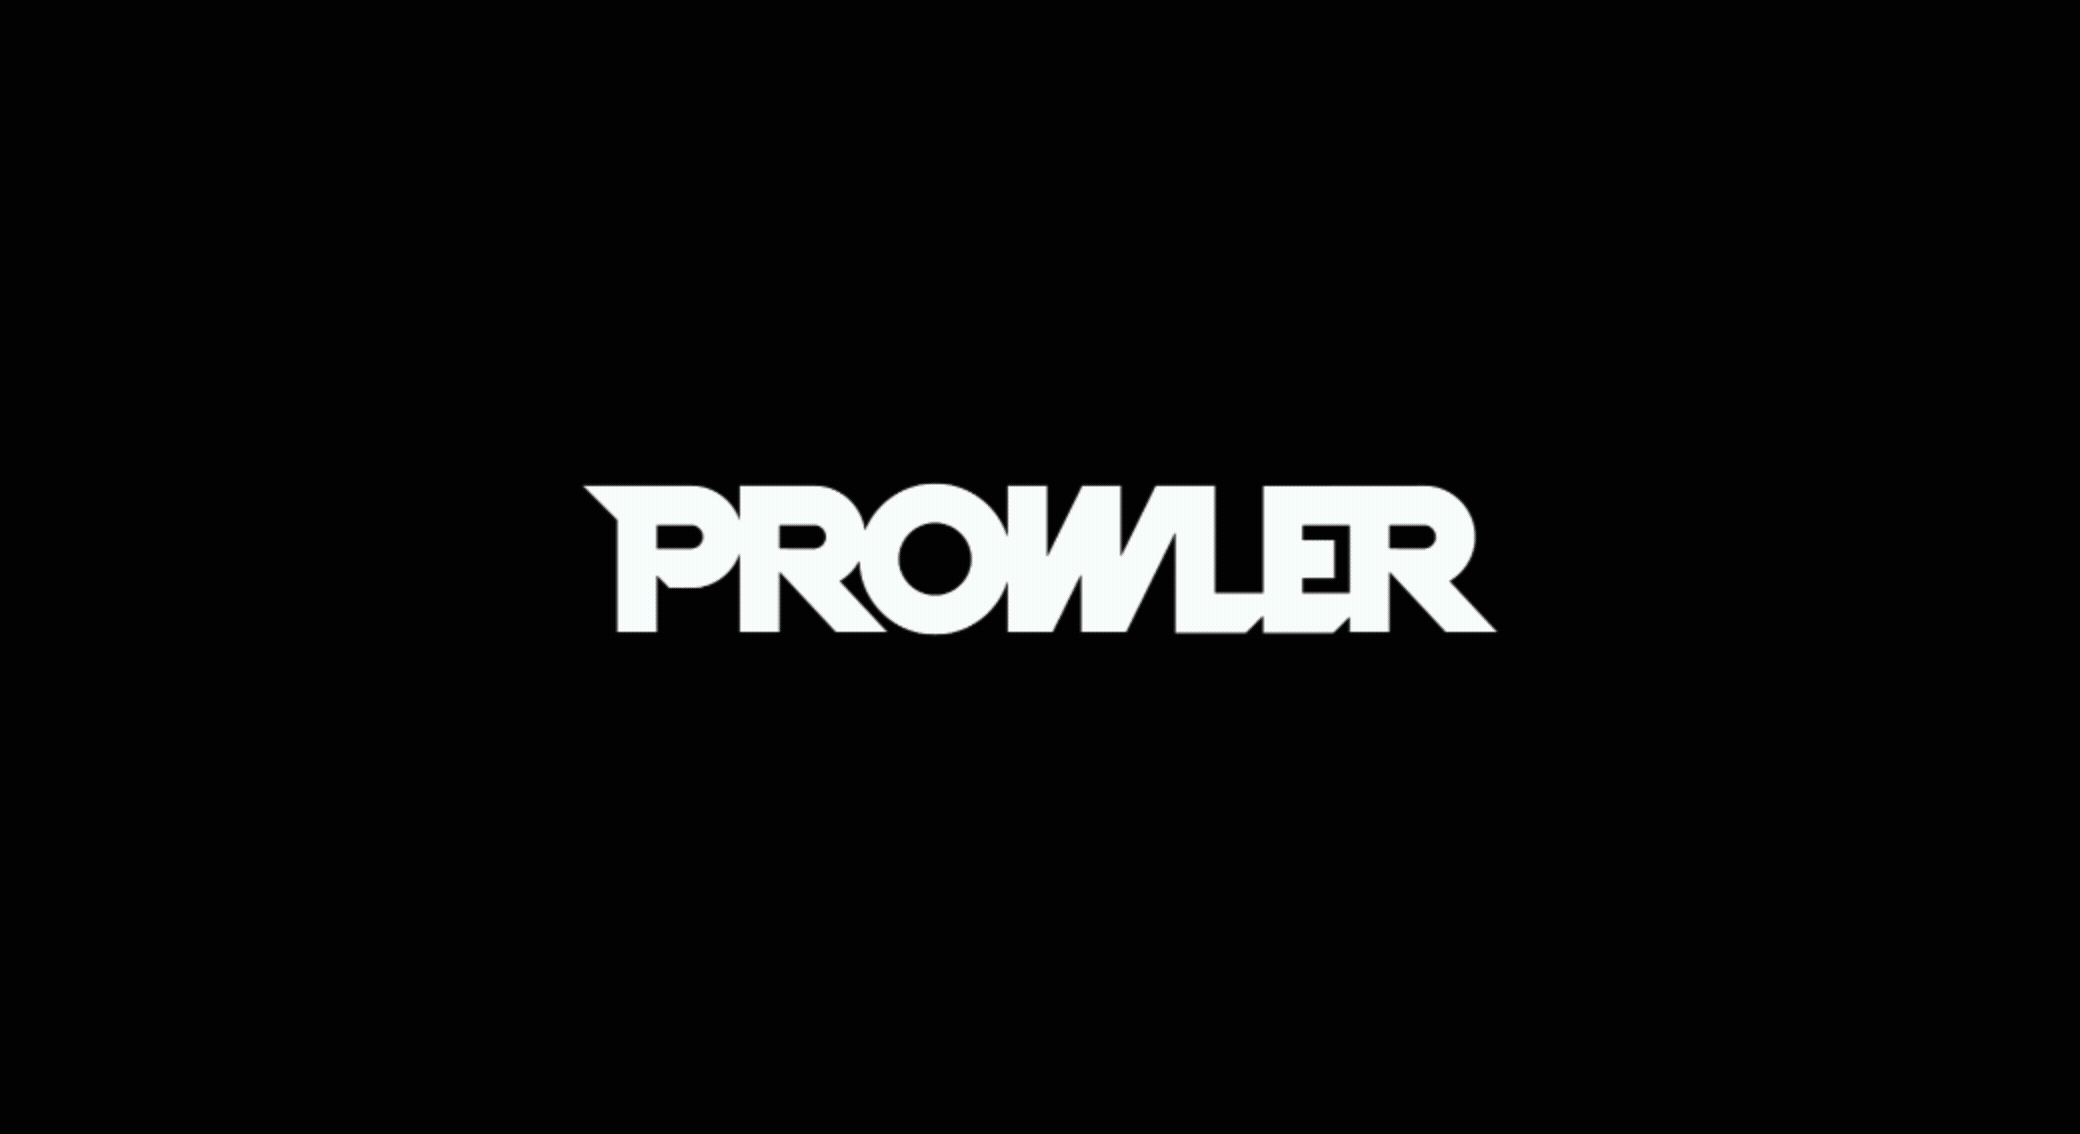
Prowler Cloud और Prowler Local Server, इसका स्व-होस्टेड ओपन-सोर्स संस्करण, वेब एप्लिकेशन हैं जो आपके क्लाउड प्रदाता खातों में Prowler चलाने को सरल बनाते हैं। वे परिणामों को देखने और आपके सुरक्षा आकलनों को सुव्यवस्थित करने के लिए एक उपयोगकर्ता-अनुकूल इंटरफ़ेस प्रदान करते हैं।
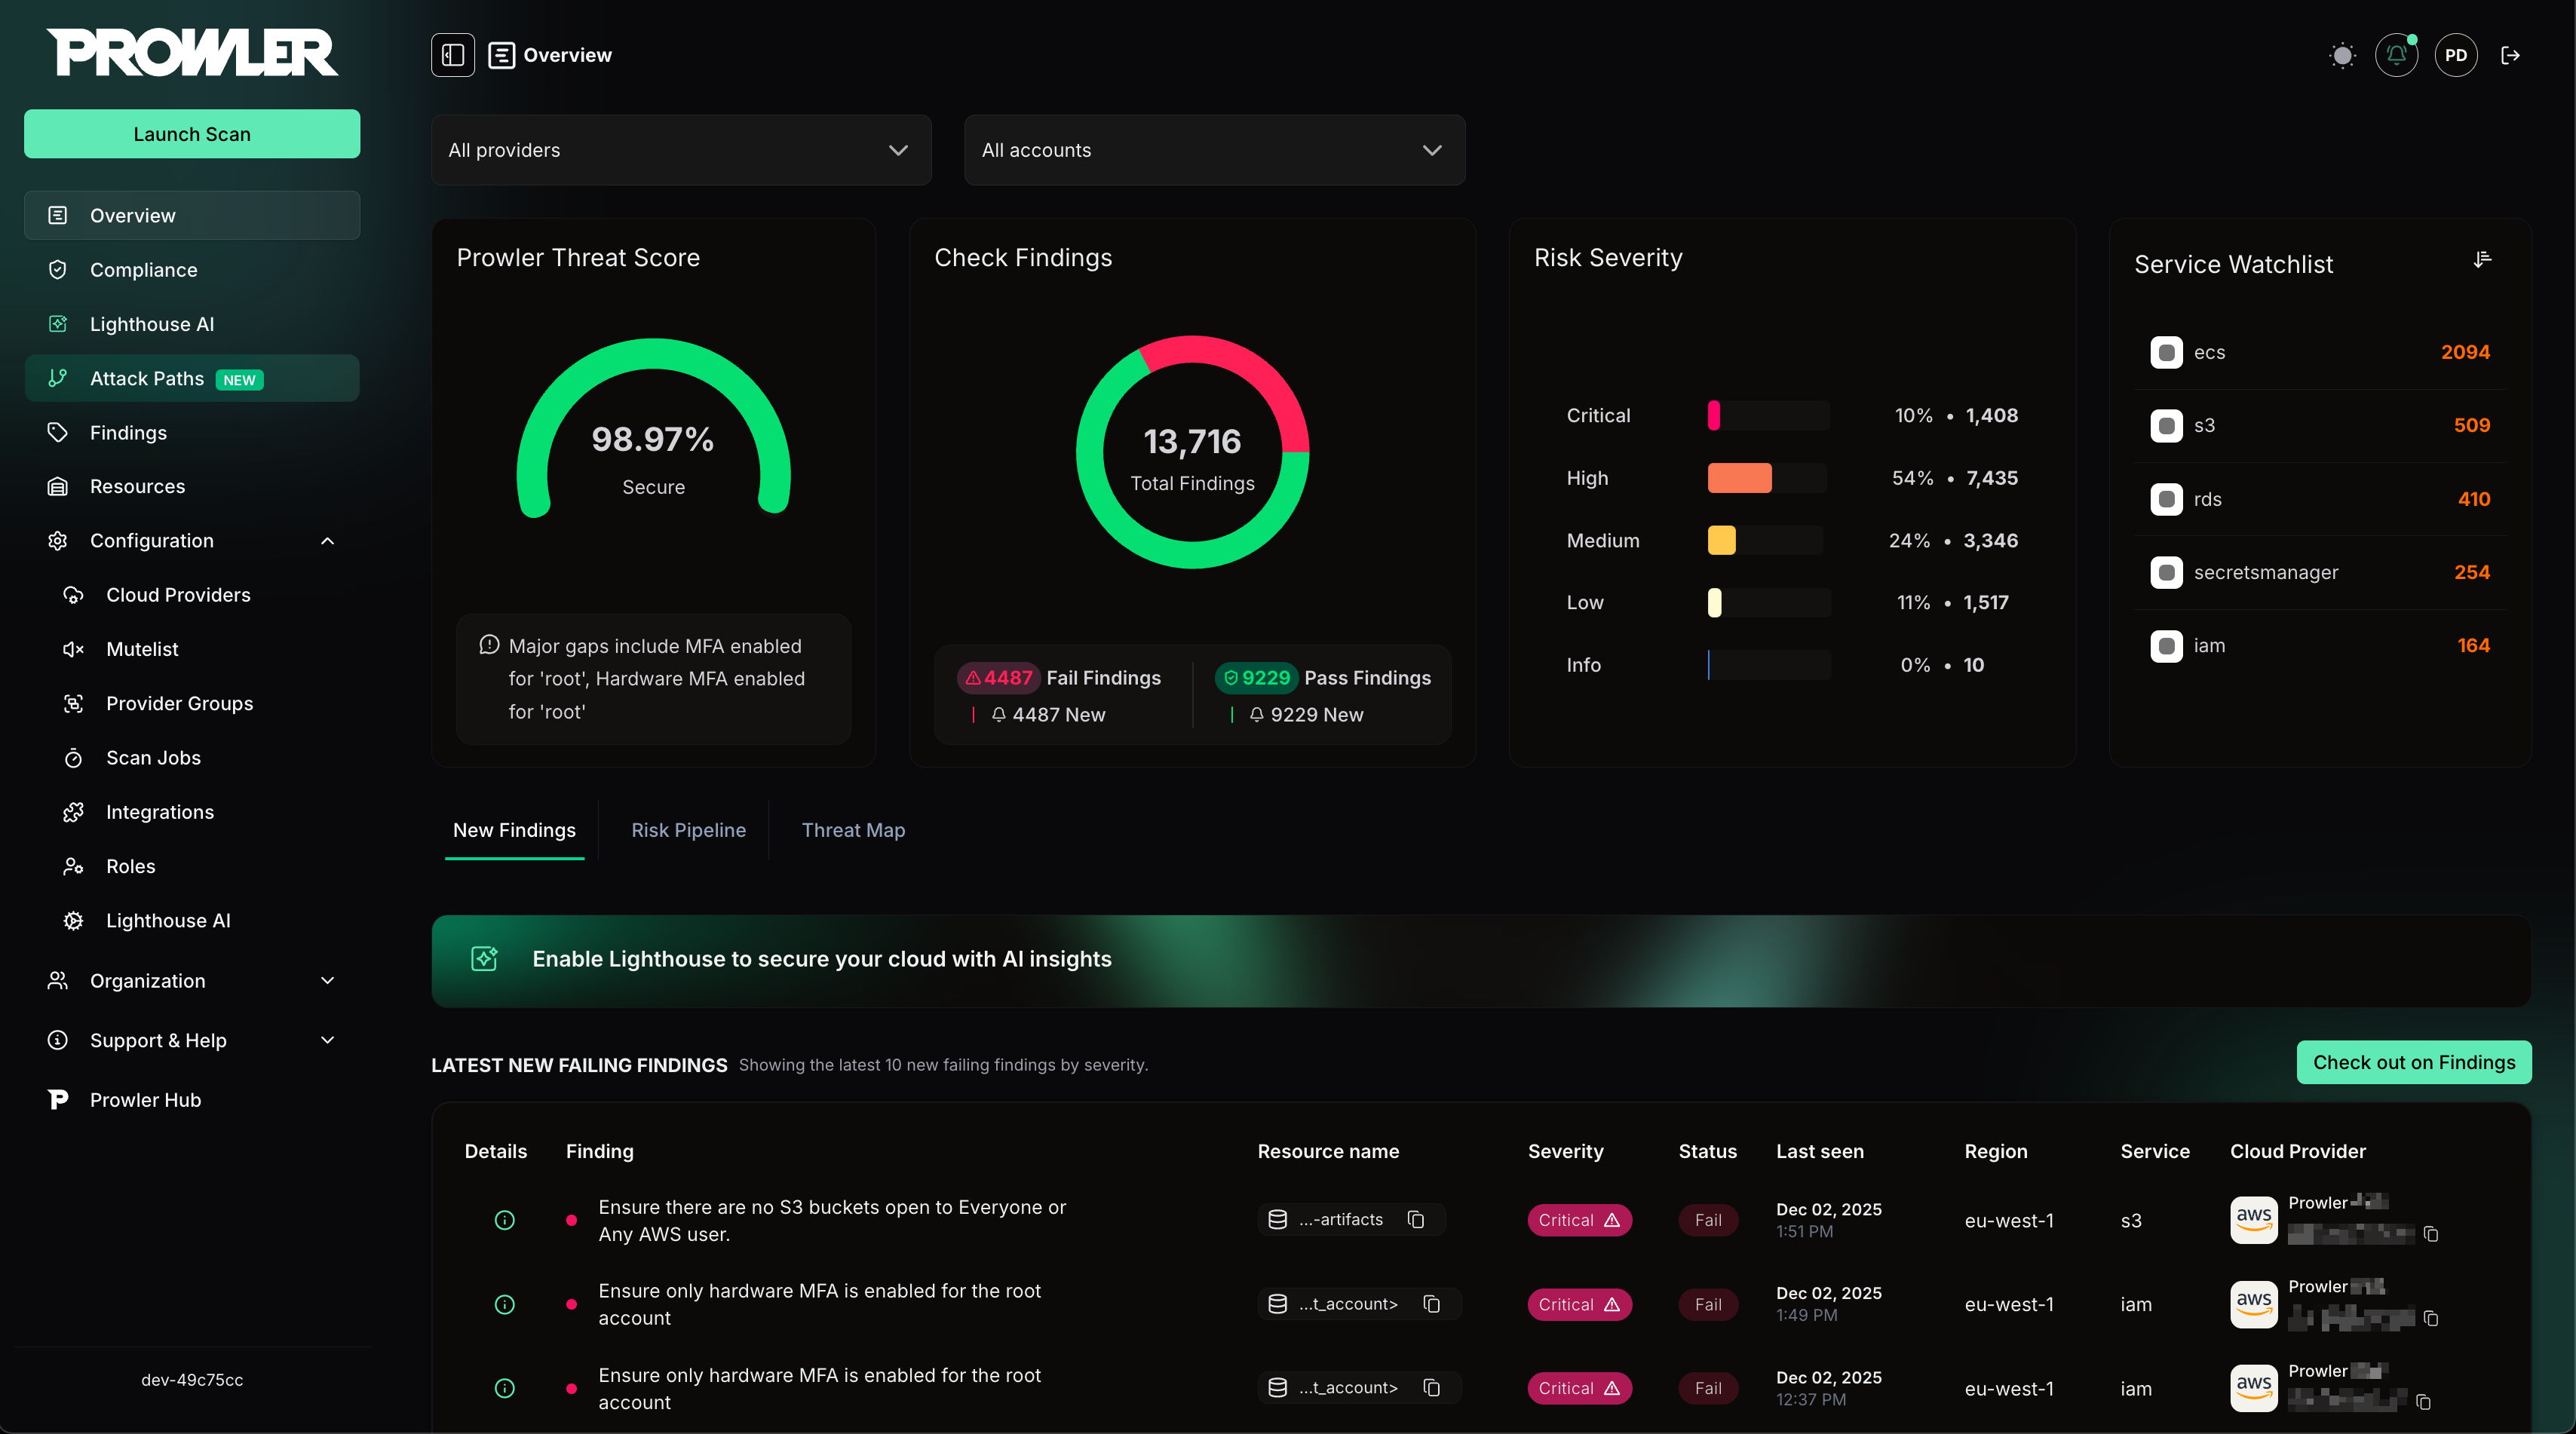
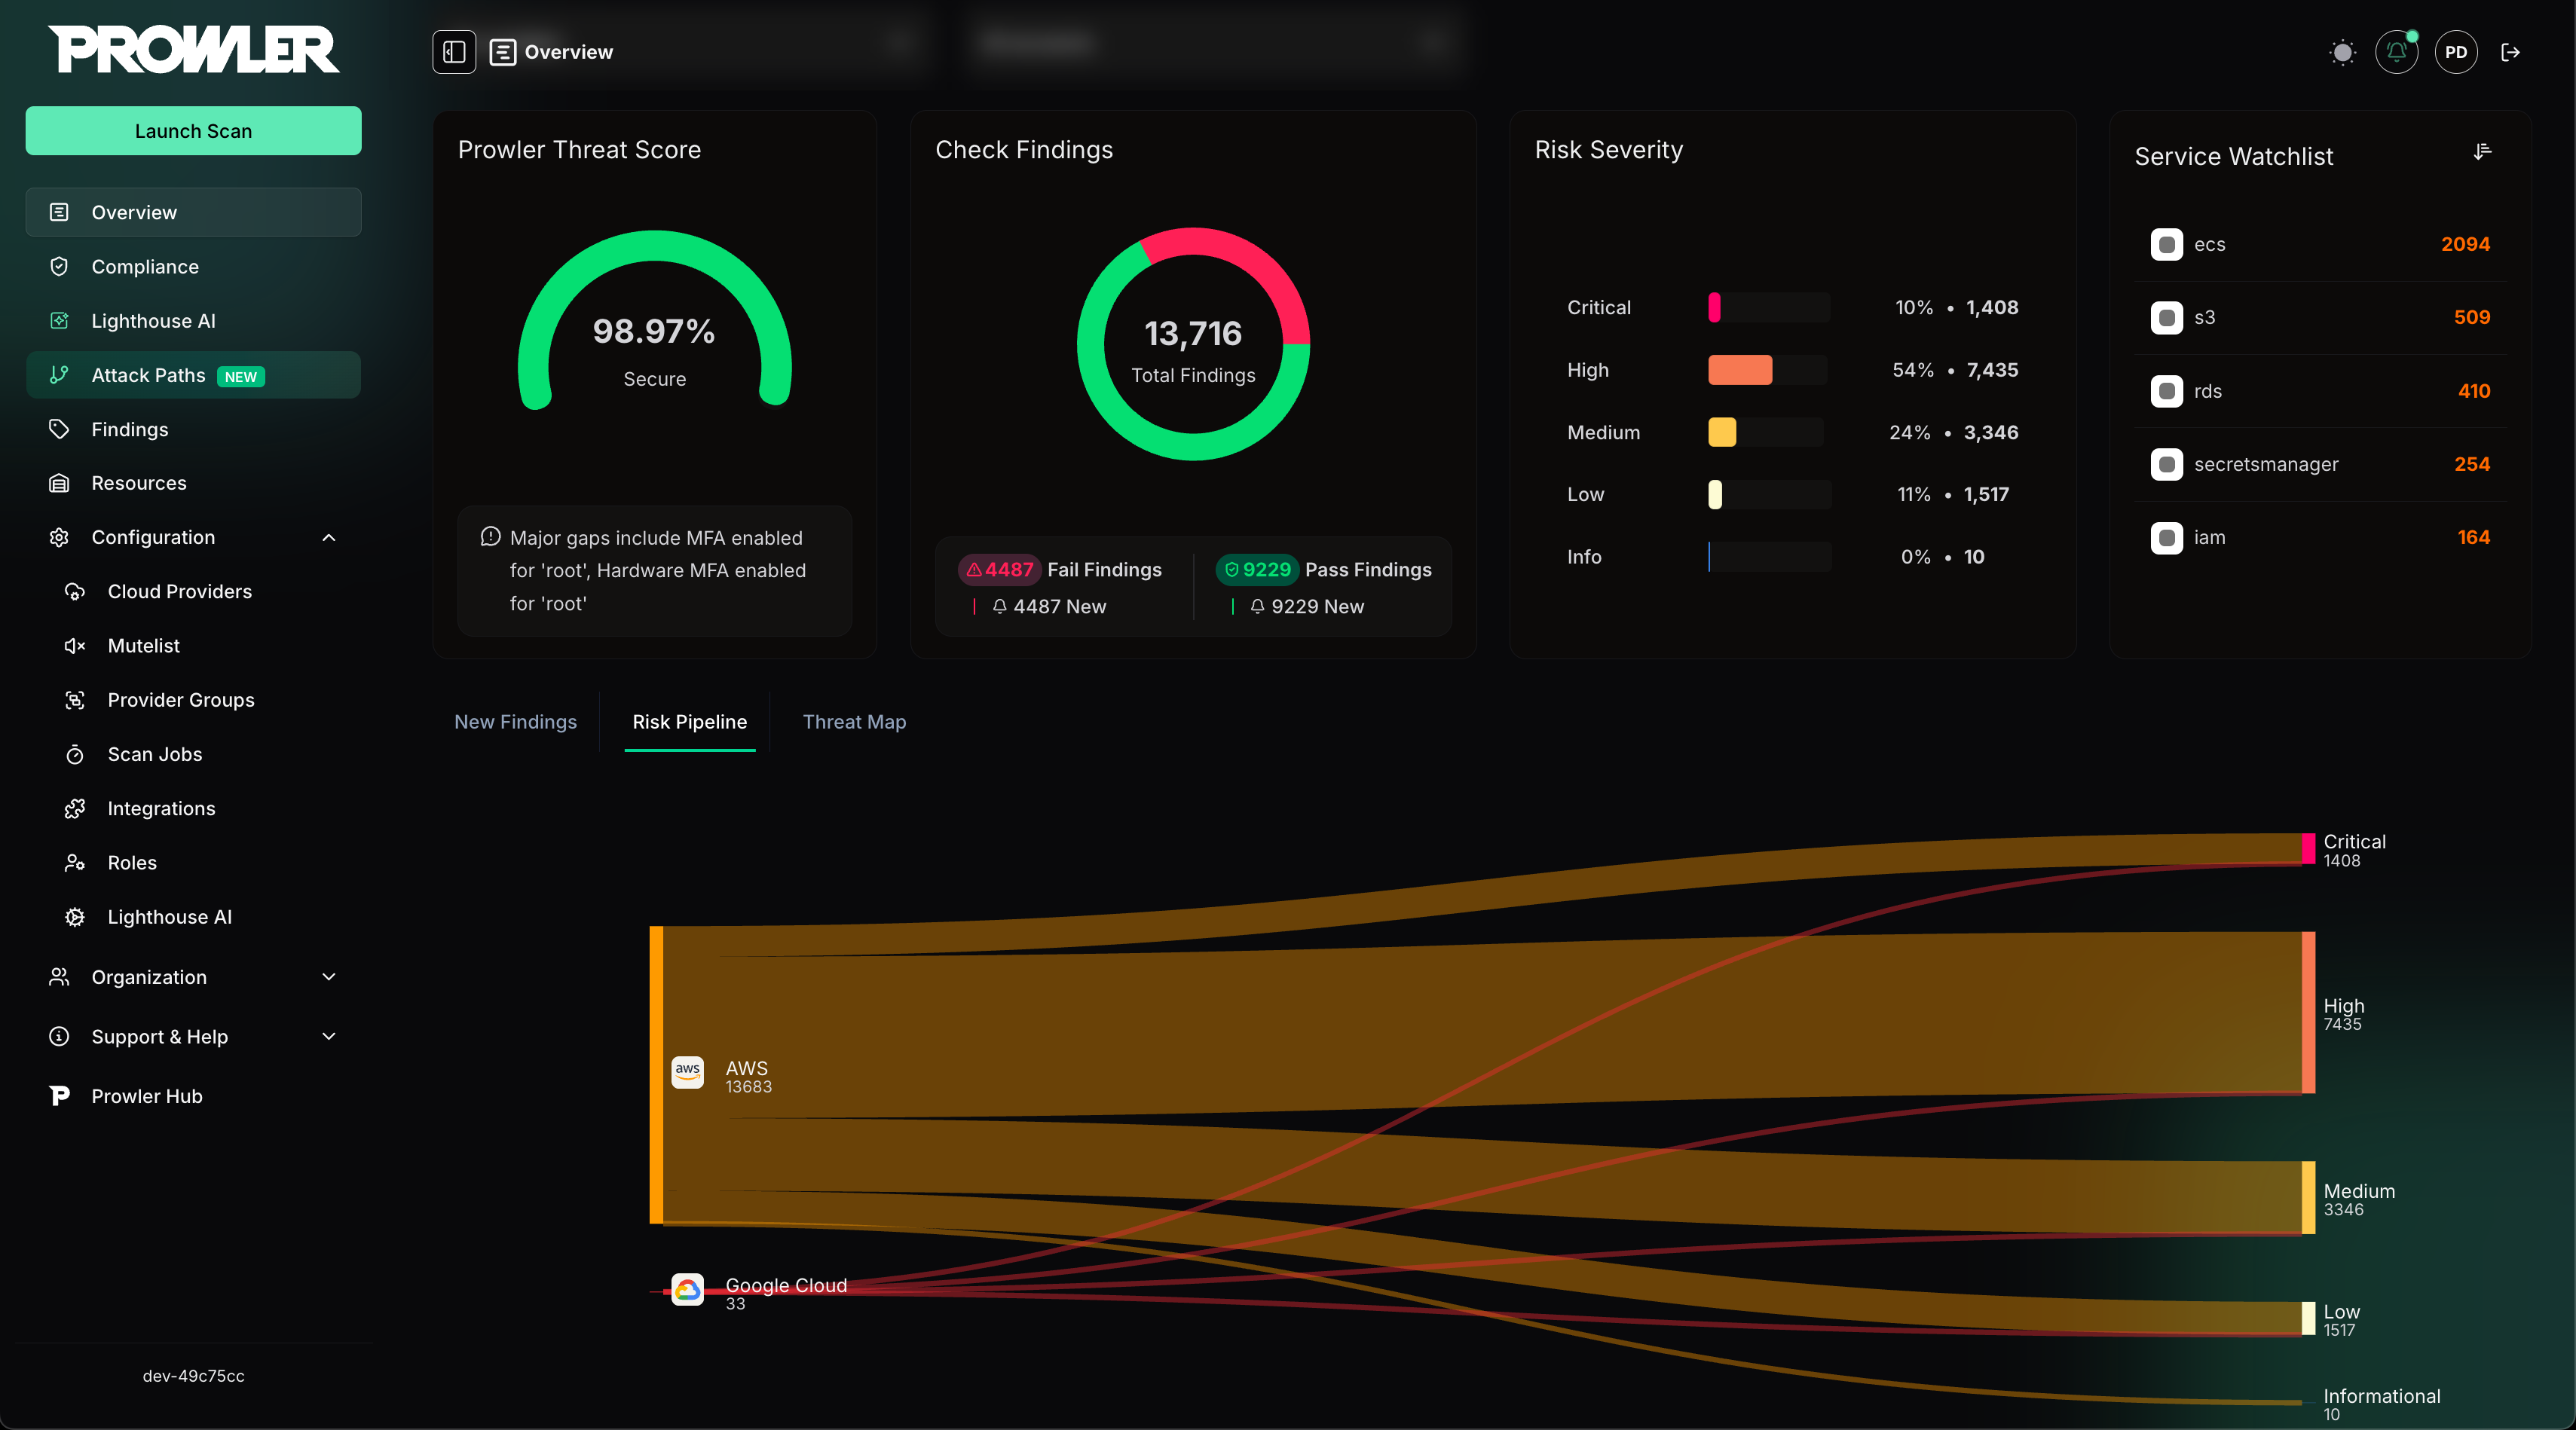
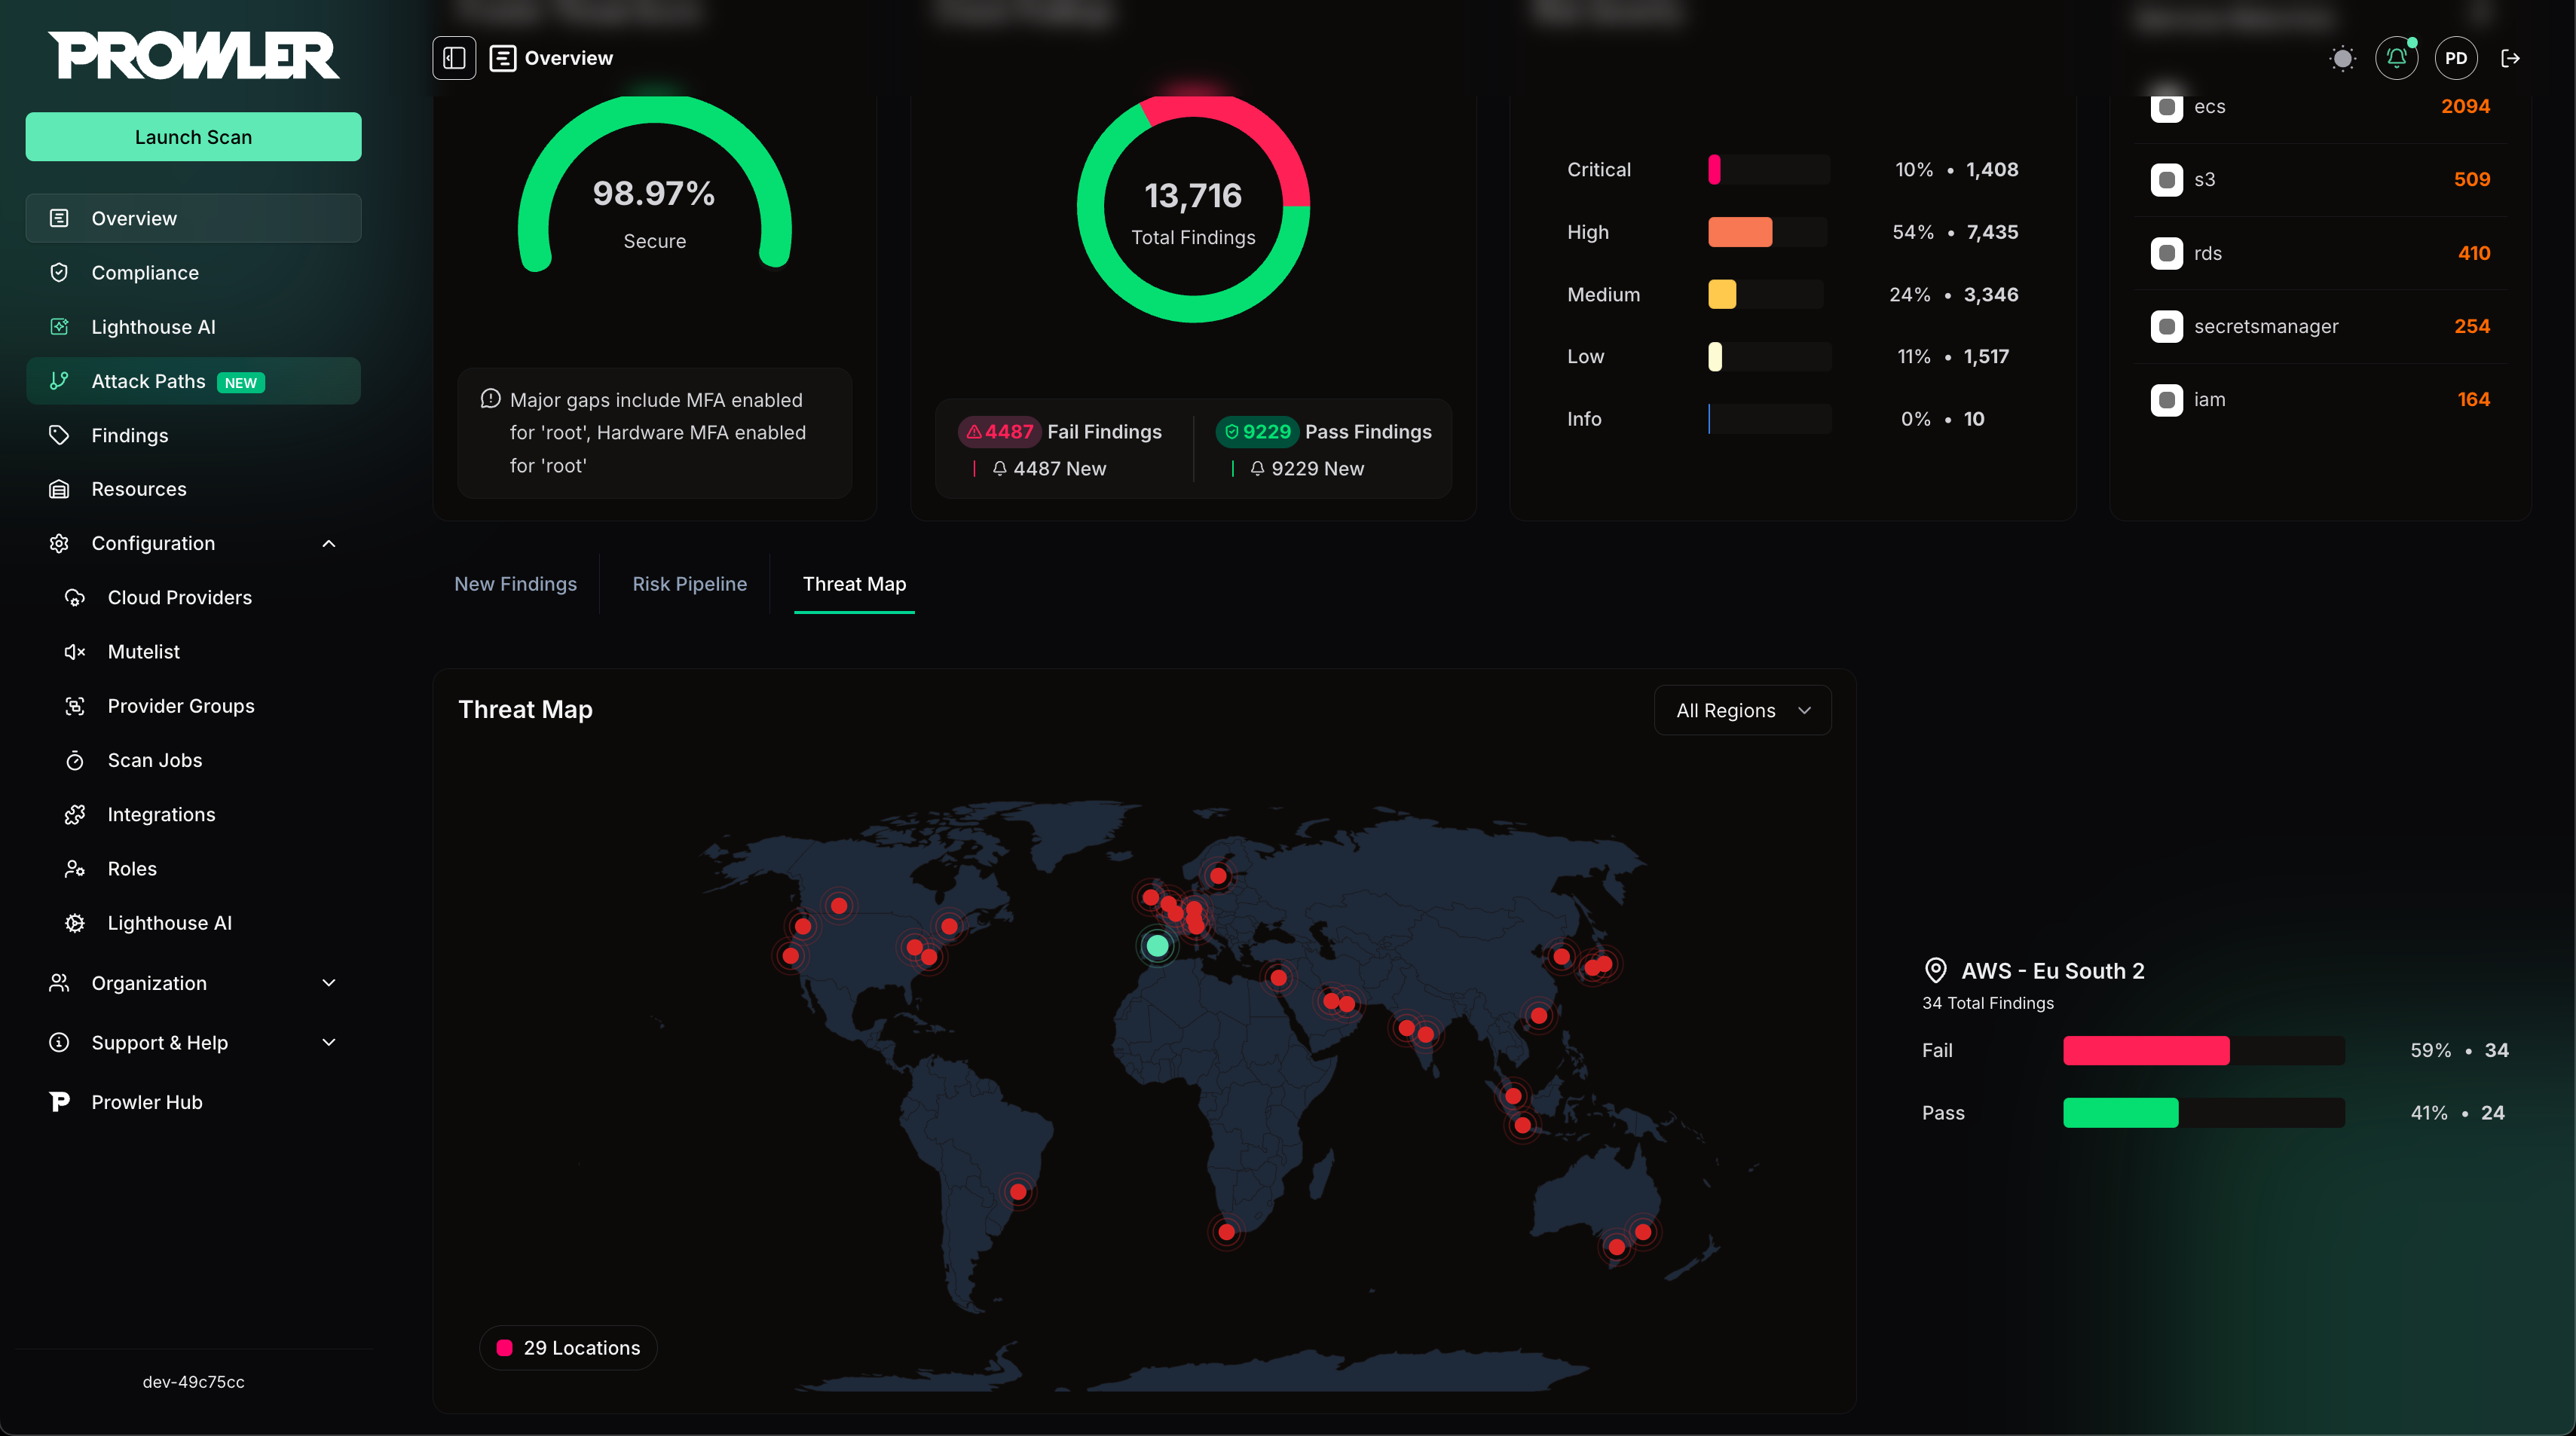
Prowler Cloud Risk Pipeline Threat Map

अधिक जानकारी के लिए, Prowler Local Server दस्तावेज़ीकरण देखें

Prowler CLI

prowler <provider>

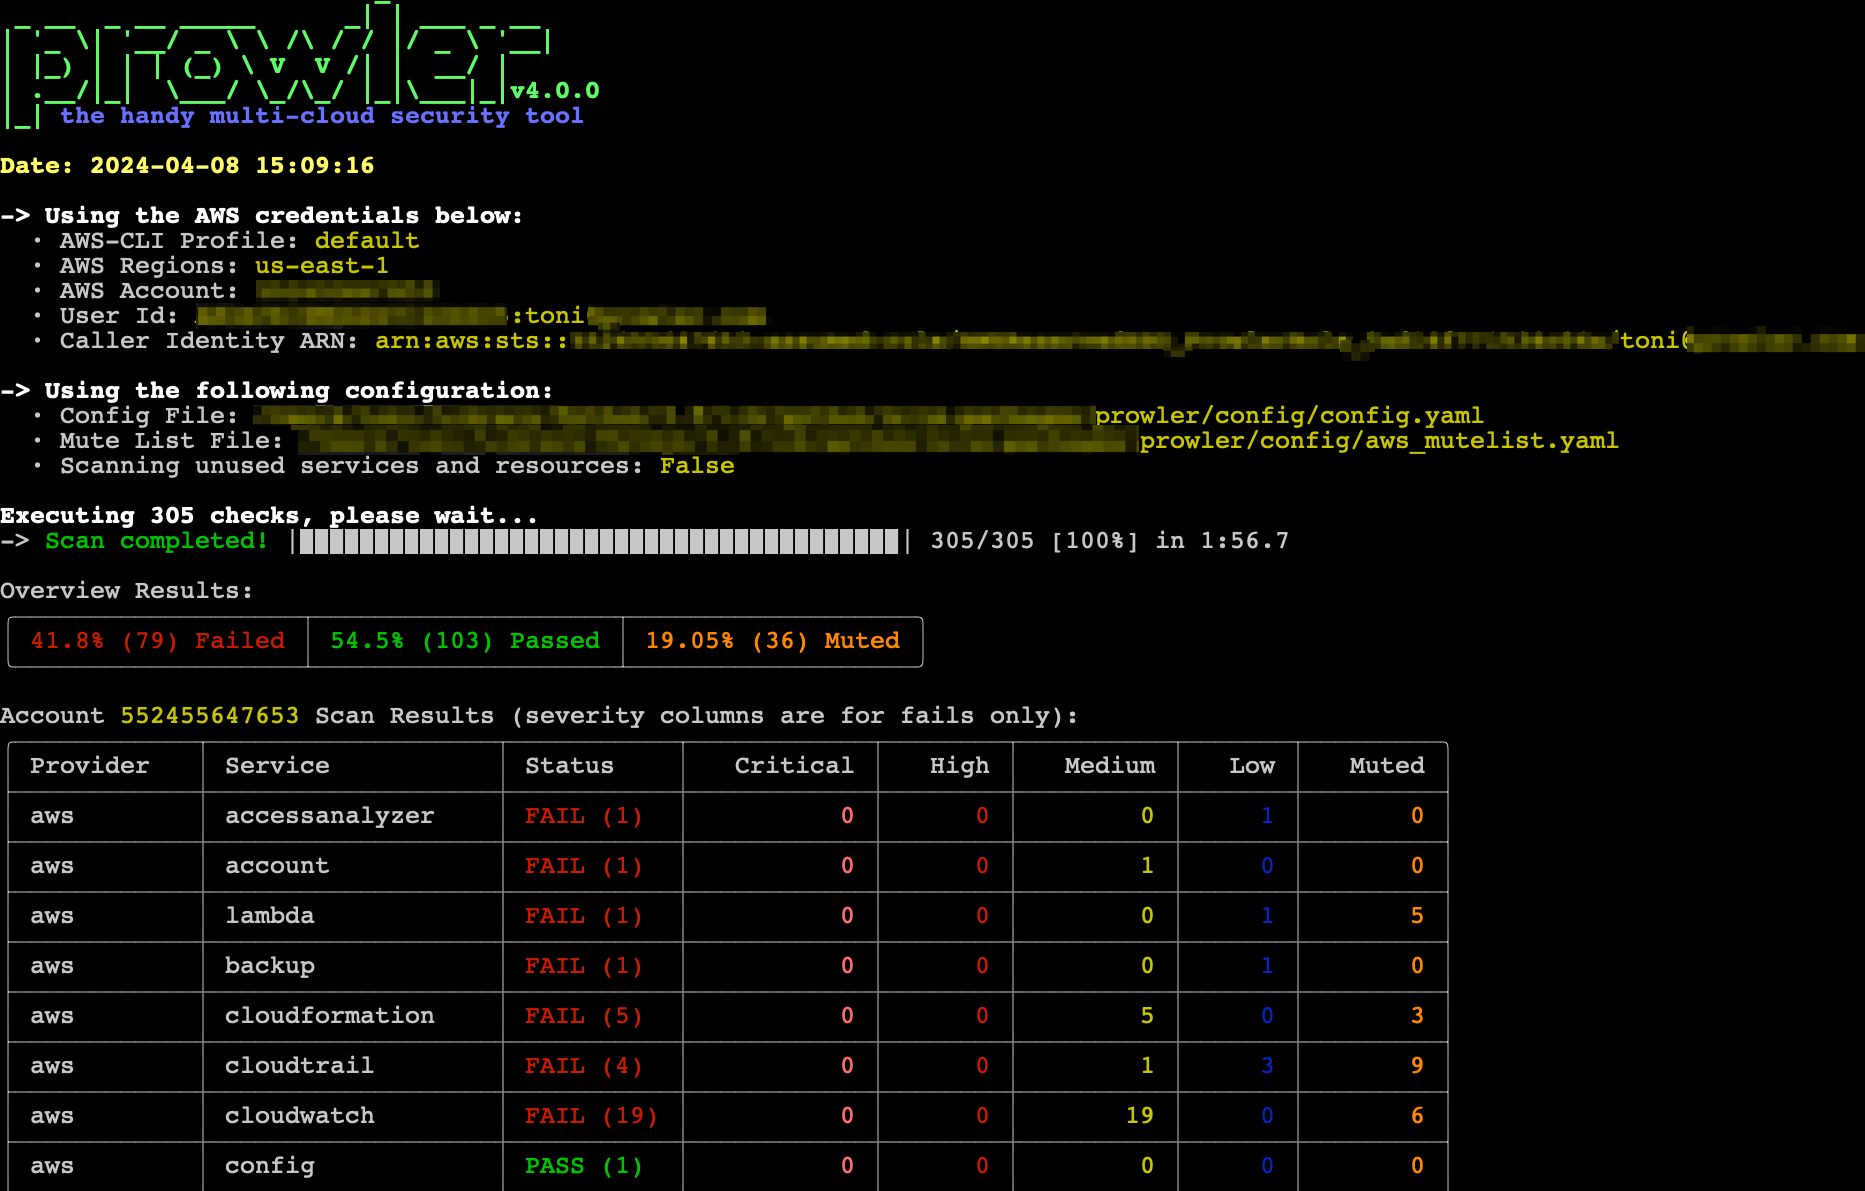
Prowler CLI Execution

Prowler स्थानीय डैशबोर्ड

prowler dashboard

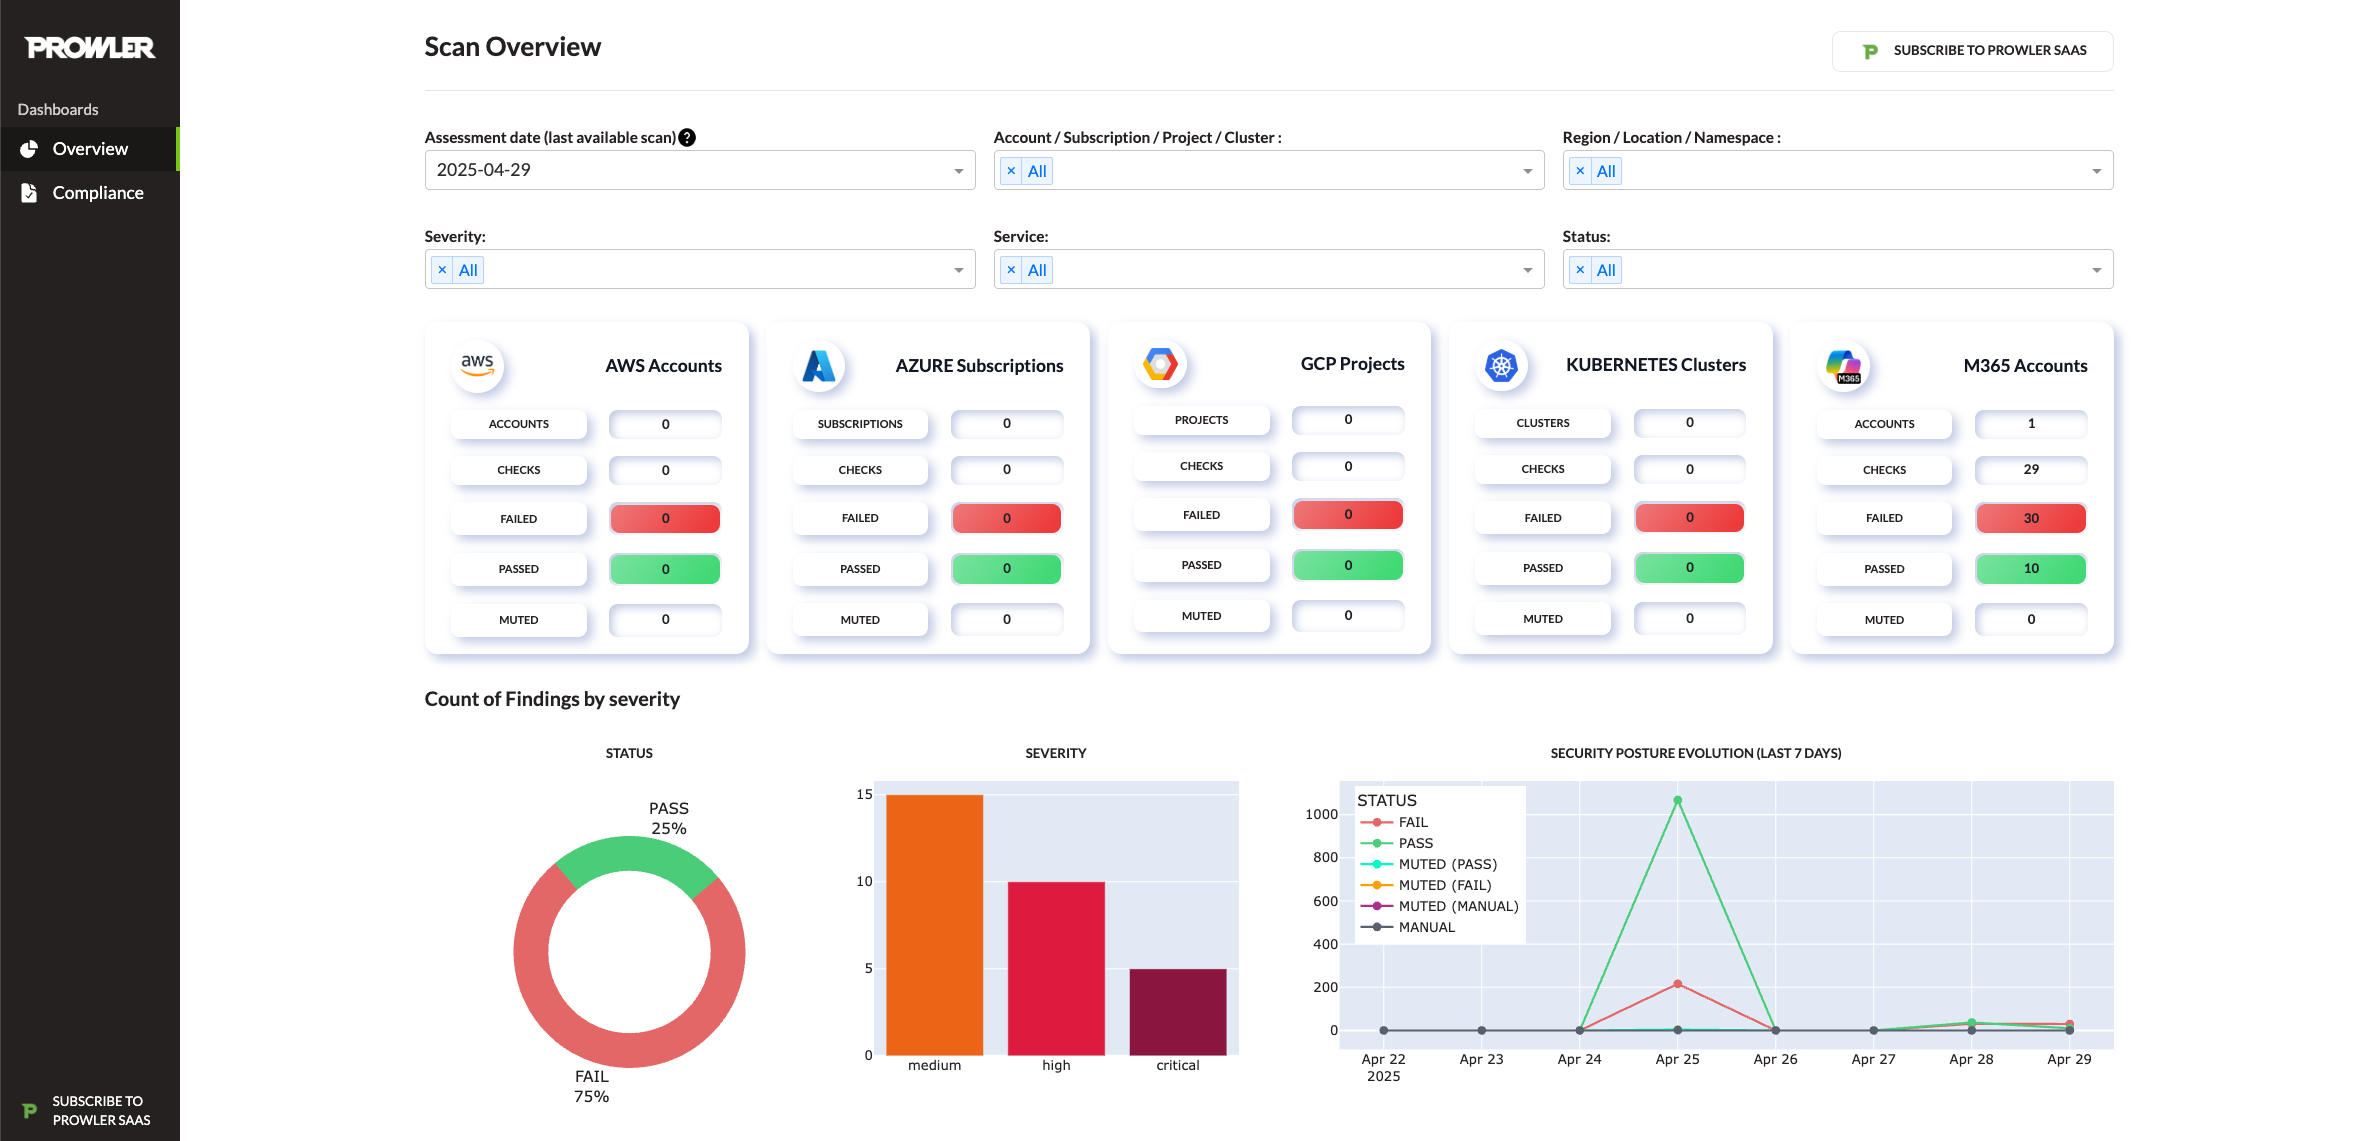
Prowler Local Dashboard

Attack Paths

Attack Paths हर पूर्ण हुए AWS स्कैन को स्वचालित रूप से एक ग्राफ़ के साथ विस्तारित करता है जो Cartography की क्लाउड इन्वेंटरी को Prowler की फ़ाइंडिंग्स के साथ जोड़ता है। यह सुविधा प्रत्येक स्कैन के बाद API वर्कर में चलती है।

दीर्घकालिक सिंक के रूप में दो ग्राफ़ बैकएंड समर्थित हैं:

  • Neo4j (डिफ़ॉल्ट; Docker Compose फ़ाइलें पहले से ही एक neo4j सेवा के साथ आती हैं)।
  • Amazon Neptune (क्लाउड-प्रबंधित; ऑप्ट-इन)।

सिंक का चयन ATTACK_PATHS_SINK_DATABASE (neo4j या neptune; डिफ़ॉल्ट neo4j) से करें।

नोट: Cartography इनजेशन हमेशा एक अस्थायी Neo4j डेटाबेस का उपयोग करता है, चाहे कॉन्फ़िगर किया गया सिंक कोई भी हो। नीचे दिए गए NEO4J_* वेरिएबल्स को तब भी सेट रखा जाना चाहिए जब ATTACK_PATHS_SINK_DATABASE=neptune हो।

Neo4j सिंक

वेरिएबलविवरणडिफ़ॉल्ट
NEO4J_HOSTAPI कंटेनरों द्वारा उपयोग किया जाने वाला होस्टनेम।neo4j
NEO4J_PORTNeo4j द्वारा एक्सपोज़ किया गया Bolt पोर्ट।7687
NEO4J_USER / NEO4J_PASSWORDप्रति-टेनेंट डेटाबेस बनाने के अधिकार वाले क्रेडेंशियल्स।neo4j / neo4j_password

Neptune सिंक

टूल डाउनलोड करें