 aquasecurity/trivy-operator
कुबरनेट्स-नेटिव सुरक्षा ऑपरेटर जो Trivy का उपयोग करके भेद्यता स्कैनिंग, कॉन्फ़िगरेशन ऑडिटिंग, सीक्रेट डिटेक्शन, RBAC विश्लेषण और अनुपालन रिपोर्टिंग को स्वचालित करता है।

Kubernetes-नेटिव सुरक्षा टूलकिट। (दस्तावेज़ीकरण)



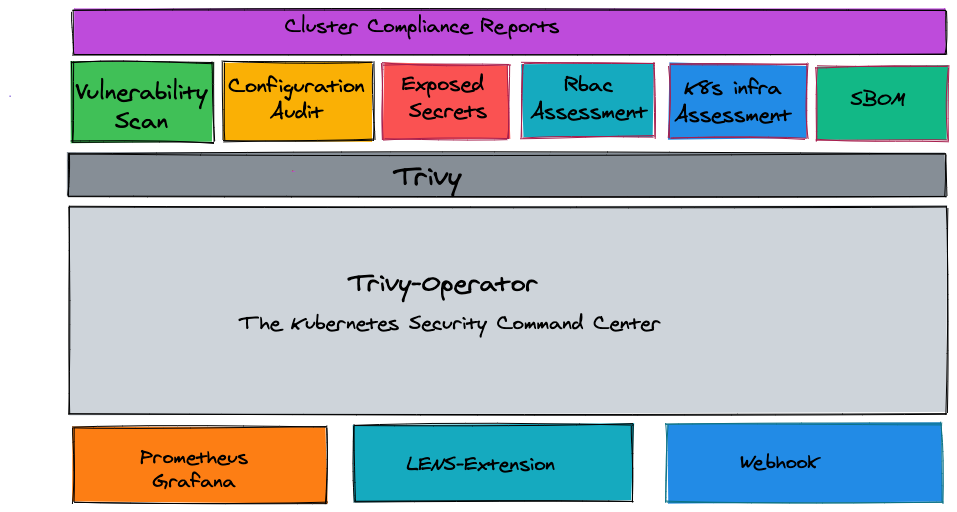
Trivy Operator Trivy का उपयोग करके आपके Kubernetes क्लस्टर को सुरक्षा समस्याओं के लिए लगातार स्कैन करता है। स्कैन को सुरक्षा रिपोर्टों में Kubernetes Custom Resource Definitions के रूप में संक्षेपित किया जाता है, जो Kubernetes API के माध्यम से सुलभ हो जाते हैं। Operator यह Kubernetes में स्थिति परिवर्तनों को देखकर और प्रतिक्रिया में स्वचालित रूप से सुरक्षा स्कैन को ट्रिगर करके करता है। उदाहरण के लिए, जब एक नया Pod बनाया जाता है तो एक भेद्यता स्कैन शुरू किया जाता है।
इस तरह, उपयोगकर्ता Kubernetes-native तरीके से विभिन्न संसाधनों से संबंधित जोखिमों को ढूंढ और देख सकते हैं।
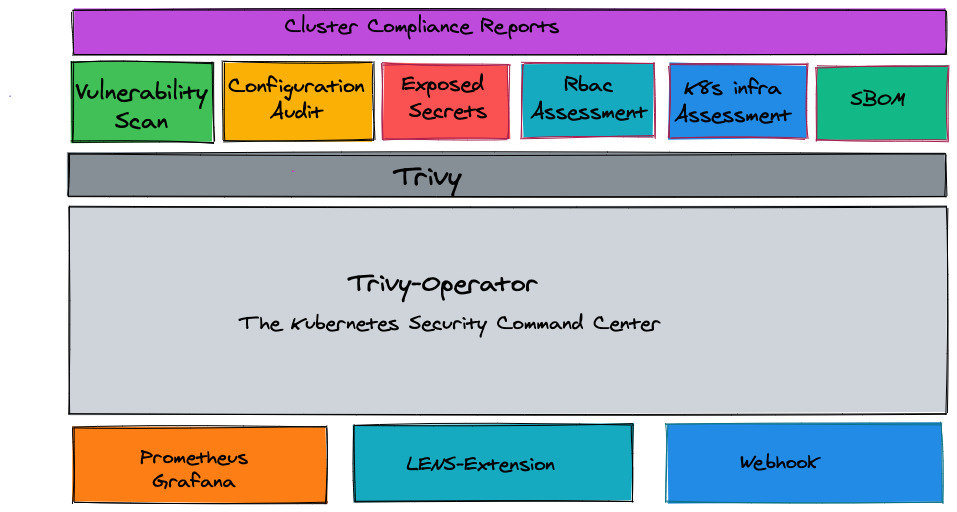
Trivy Operator स्वचालित रूप से सुरक्षा रिपोर्ट उत्पन्न और अपडेट करता है। ये रिपोर्ट Kubernetes क्लस्टर पर नए वर्कलोड और अन्य परिवर्तनों की प्रतिक्रिया में उत्पन्न होती हैं, जो निम्नलिखित रिपोर्ट उत्पन्न करती हैं:
यदि आप चाहते हैं कि हम trivy-operator को विकसित और बेहतर बनाना जारी रखें तो कृपया रेपो को star ⭐ करें! 😀
आधिकारिक Documentation विस्तृत इंस्टॉलेशन, कॉन्फ़िगरेशन, समस्या निवारण और त्वरित शुरुआत गाइड प्रदान करता है।
आप Trivy-operator Operator को Static YAML Manifests के साथ इंस्टॉल कर सकते हैं और यह देखने के लिए Getting Started गाइड का पालन कर सकते हैं कि भेद्यता और कॉन्फ़िगरेशन ऑडिट रिपोर्ट स्वचालित रूप से कैसे उत्पन्न होती हैं।
Trivy Operator को Helm Chart के माध्यम से आसानी से इंस्टॉल किया जा सकता है। Helm Chart को निम्नलिखित दो विकल्पों में से एक द्वारा डाउनलोड किया जा सकता है:
Aqua chart रेपो जोड़ें:
   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update
Helm Chart इंस्टॉल करें:
   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
Helm Chart इंस्टॉल करें:
   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
यह Trivy Helm Chart को trivy-system नेमस्पेस में इंस्टॉल करेगा और स्कैन को ट्रिगर करना शुरू कर देगा।
हालाँकि हम नए रिलीज़ को पिछले संस्करणों के साथ बैकवर्ड संगत रखने की कोशिश कर रहे हैं, यह प्रोजेक्ट अभी भी इनक्यूबेटिंग है, और कुछ APIs और Custom Resource Definitions बदल सकते हैं।
इस प्रारंभिक चरण में हम Trivy-Operator की समग्र अवधारणा पर आपकी प्रतिक्रिया चाहेंगे। समय के साथ, हम विभिन्न सुरक्षा टूल्स को एकीकृत करने वाले योगदान देखना चाहेंगे ताकि उपयोगकर्ता मानक, Kubernetes-नेटिव तरीकों से सुरक्षा जानकारी प्राप्त कर सकें।
Trivy-Operator एक Aqua Security ओपन सोर्स प्रोजेक्ट है।
हमारे Open Source Work and Portfolio के बारे में जानें।
समुदाय में शामिल हों, और GitHub Discussions या Slack में किसी भी मामले पर हमसे बात करें।