#1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 garrytan/gstack
गैरी टैन के सटीक क्लॉड कोड सेटअप का उपयोग करें: 23 विवादास्पद उपकरण जो सीईओ, डिज़ाइनर, इंजीनियरिंग प्रबंधक, रिलीज़ प्रबंधक, दस्तावेज़ इंजीनियर और…
 nationalsecurityagency/ghidra
Ghidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
 imthenachoman/how-to-secure-a-linux-server
लिनक्स सर्वर को सुरक्षित करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SSH सुरक्षा, फ़ायरवॉल, घुसपैठ का पता लगाना, ऑडिटिंग, और सिस्टम कॉन्फ़िगरेशन…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 torvalds/linux
Linux कर्नेल स्रोत वृक्ष
 vulhub/vulhub
Docker-Compose पर आधारित पूर्व-निर्मित कमजोर वातावरण
 usestrix/strix
आपके ऐप की कमज़ोरियों को खोजने और ठीक करने के लिए ओपन-सोर्स AI पेनेट्रेशन टेस्टिंग टूल।
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 openwrt/openwrt
एम्बेडेड उपकरणों के लिए लिनक्स ऑपरेटिंग सिस्टम जिसमें लिखने योग्य फ़ाइल सिस्टम, पैकेज प्रबंधन और बिल्ड फ्रेमवर्क शामिल है। राउटर, IoT उपकरणों और…
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
 swisskyrepo/payloadsallthethings
वेब एप्लीकेशन सुरक्षा और पेंटेस्ट/सीटीएफ के लिए उपयोगी पेलोड और बायपास की एक सूची
 jumpserver/jumpserver
JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक…
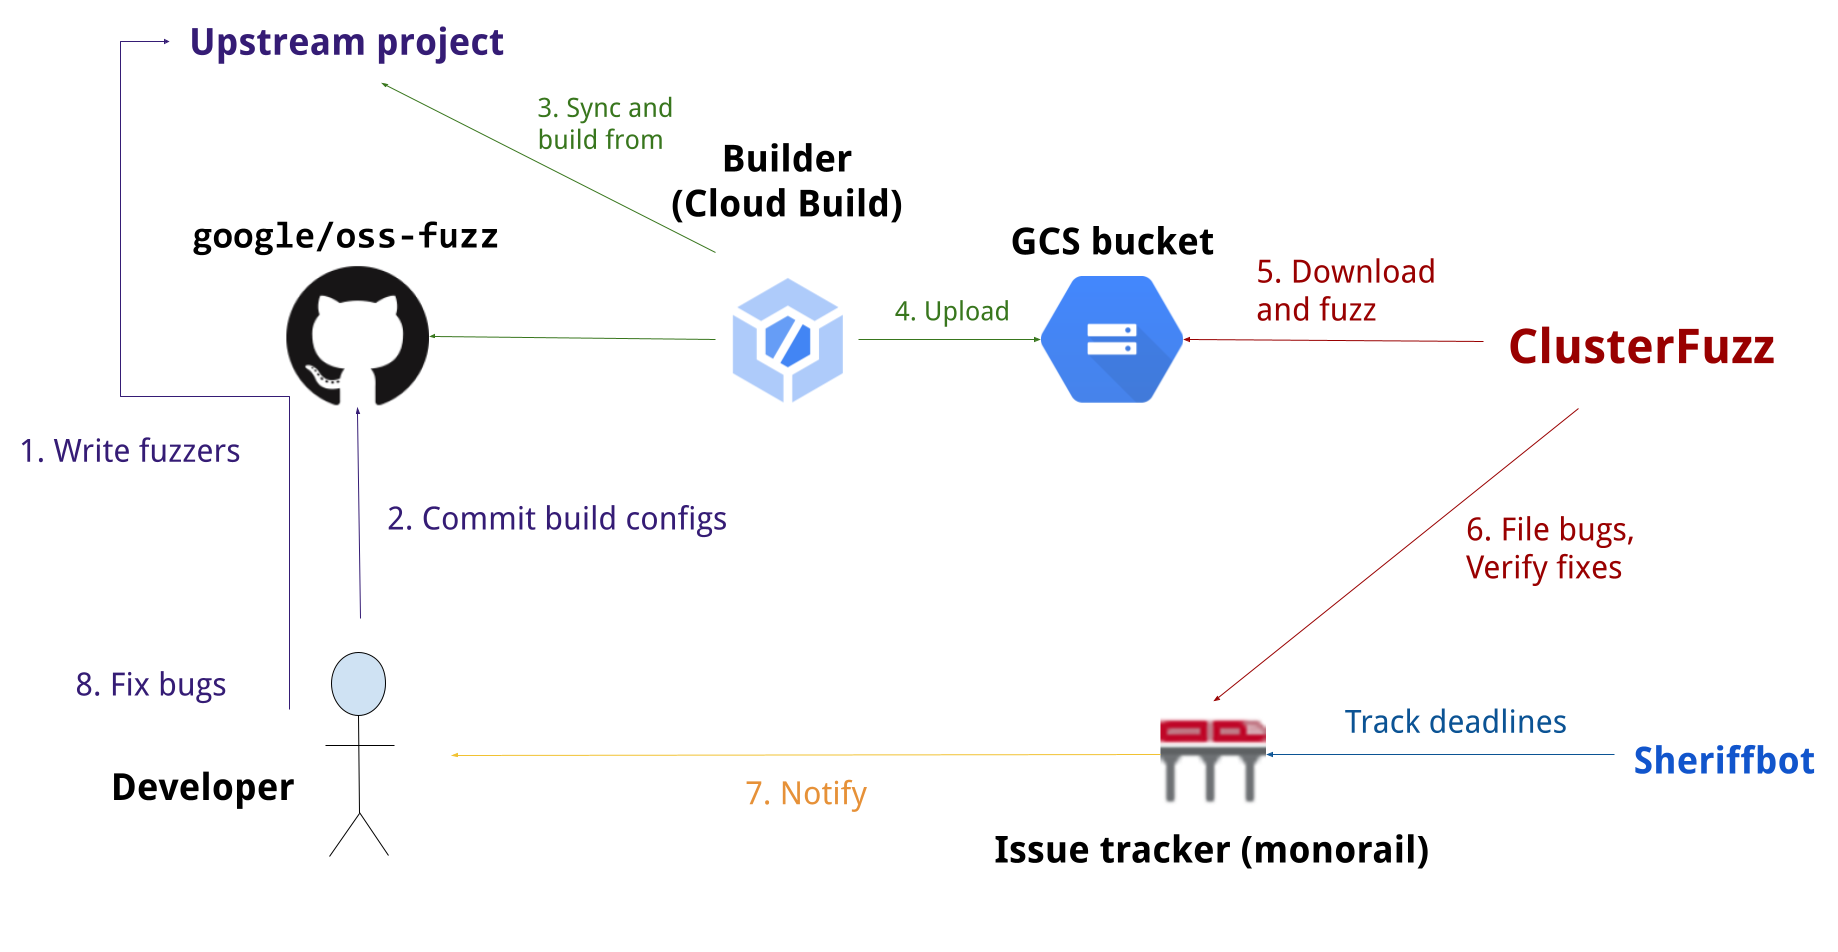 google/oss-fuzz
OSS-Fuzz - ओपन सोर्स सॉफ्टवेयर के लिए निरंतर फज़िंग।
 symfony/symfony
सिम्फनी PHP फ्रेमवर्क
 certbot/certbot
Certbot EFF का टूल है जो Let's Encrypt से प्रमाणपत्र प्राप्त करने और (वैकल्पिक रूप से) आपके सर्वर पर HTTPS को स्वतः सक्षम करने के लिए है। यह किसी भी…
projectdiscovery/nucleiतेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 cloudflare/security-audit-skill
बहु-चरणीय सुरक्षा ऑडिट के लिए एक कोडिंग-एजेंट कौशल, जिसमें स्वतंत्र रूप से सत्यापित, मशीन-पठनीय निष्कर्ष शामिल हैं।