
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 rapid7/metasploitable3
Metasploitable3 एक VM है जो शुरू से बड़ी संख्या में सुरक्षा कमजोरियों के साथ बनाया गया है।
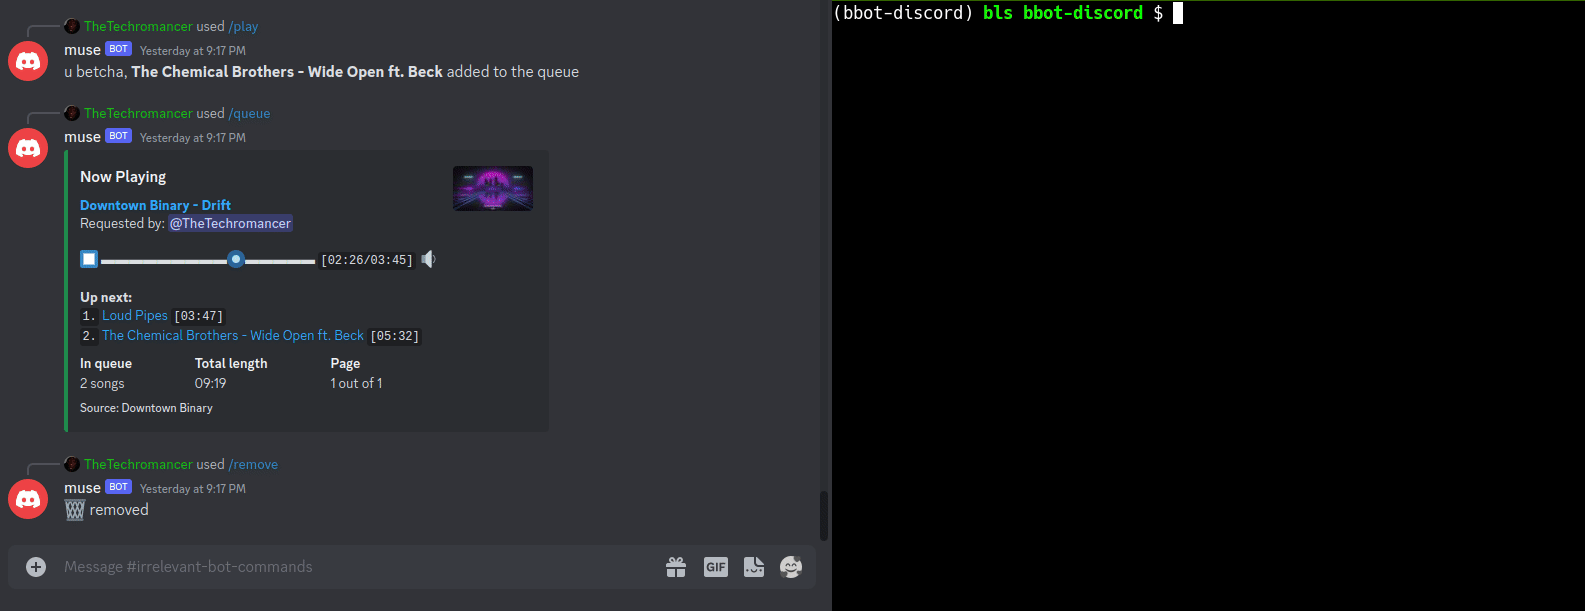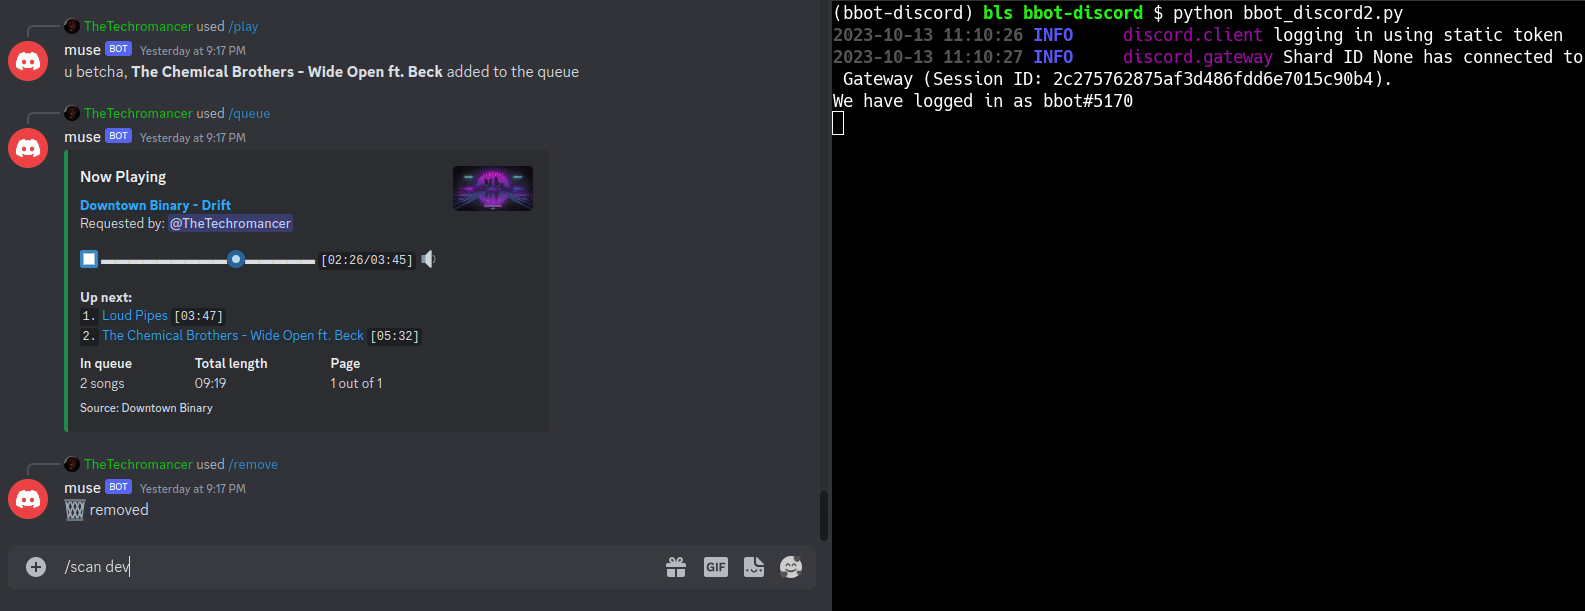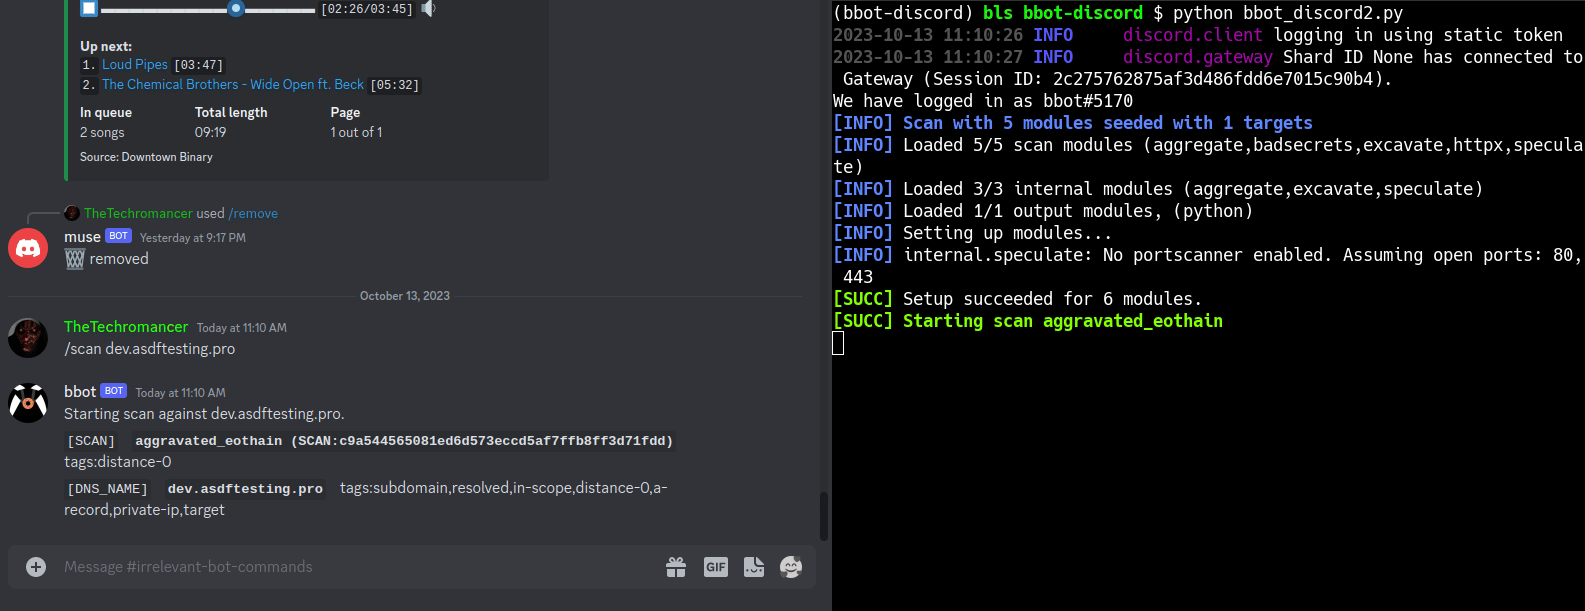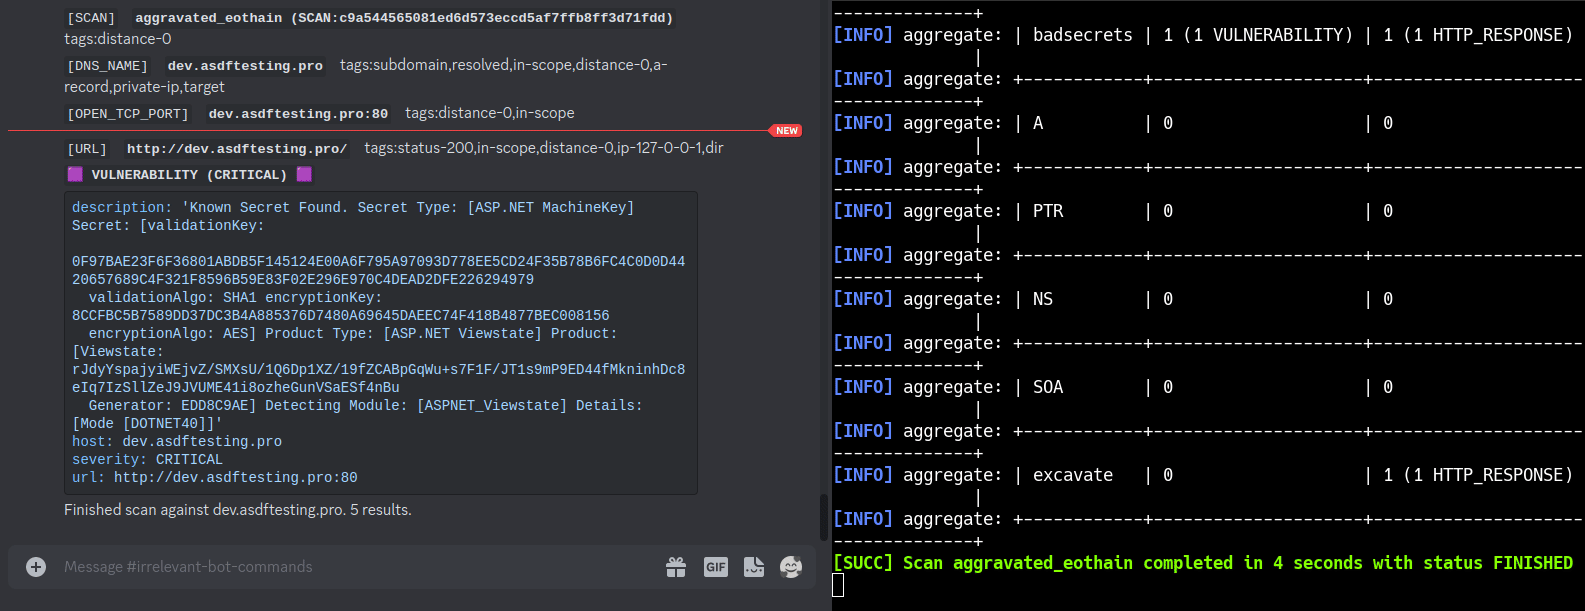 blacklanternsecurity/bbot
हैकर्स के लिए पुनरावर्ती इंटरनेट स्कैनर। 🧡
 arkenfox/user.js
फ़ायरफ़ॉक्स हार्डनिंग टेम्पलेट जो ट्रैकिंग, फिंगरप्रिंटिंग और टेलीमेट्री को कम करने के लिए गोपनीयता और सुरक्षा सेटिंग्स लागू करता है, साथ ही कोर…
 microsoft/detours
फ़ंक्शन कॉल्स को हुक करने, मॉनिटर करने और इंस्ट्रूमेंट करने के लिए रनटाइम Windows API इंटरसेप्शन लाइब्रेरी। बाइनरी रीराइटिंग और DLL इंजेक्शन का…
 tencent/ai-infra-guard
A full-stack AI Red Teaming platform securing AI ecosystems via Agent Scan, Skills Scan, MCP scan, AI Infra scan and LLM jailbreak evaluation.
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 ossf/scorecard
OpenSSF Scorecard - ओपन सोर्स के लिए सुरक्षा स्वास्थ्य मीट्रिक्स
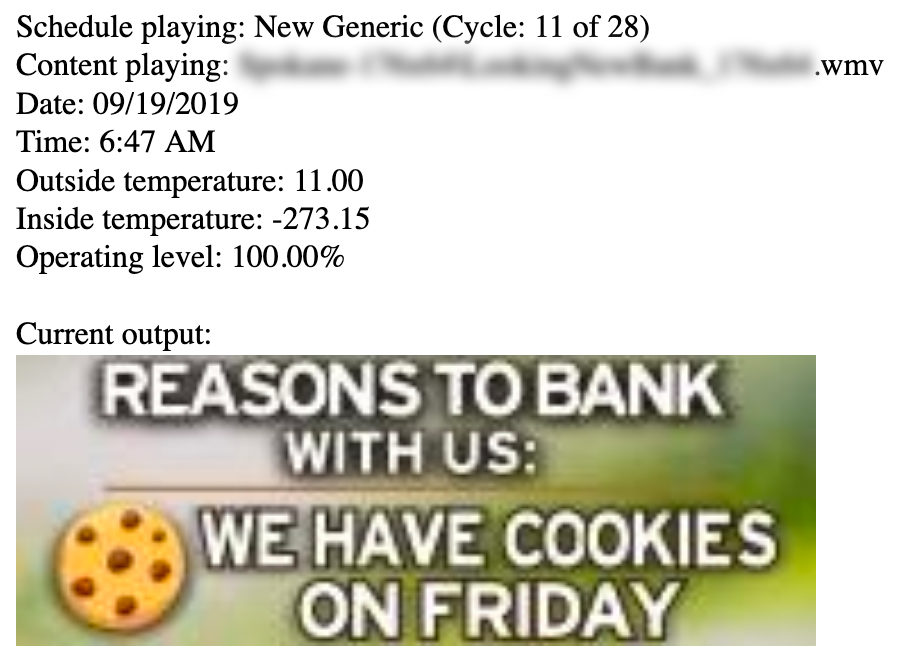 jakejarvis/awesome-shodan-queries
🔍 shodan.io में डालने के लिए दिलचस्प, मजेदार और निराशाजनक खोज क्वेरीज़ का एक संग्रह 👩💻
 snyk/cli
Snyk CLI आपके प्रोजेक्ट्स को सुरक्षा कमजोरियों के लिए स्कैन और मॉनिटर करता है।
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 aliasrobotics/cai
साइबर सुरक्षा AI (CAI), AI सुरक्षा के लिए फ्रेमवर्क
 opnsense/core
OPNsense GUI, API और सिस्टम बैकएंड
 google/clusterfuzz
स्केलेबल फ़ज़िंग बुनियादी ढाँचा जिसमें कवरेज-निर्देशित इंजन (libFuzzer, AFL, Honggfuzz), स्वचालित क्रैश डिडुप्लिकेशन, बग फाइलिंग, और सुरक्षा एवं…
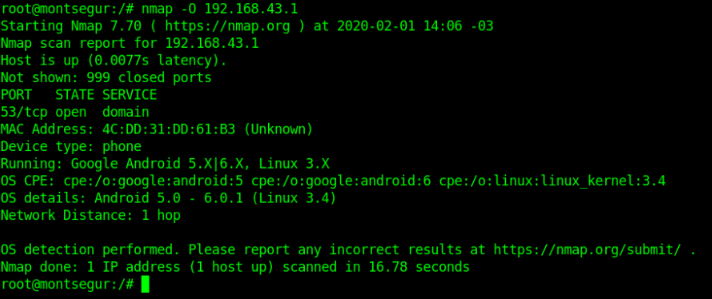 a-poc/blueteam-tools
ब्लू टीम / घटना प्रतिक्रिया के लिए उपकरण और तकनीकें
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux प्लेटफ़ॉर्म के लिए विशेषाधिकार वृद्धि भेद्यताओं का संग्रह
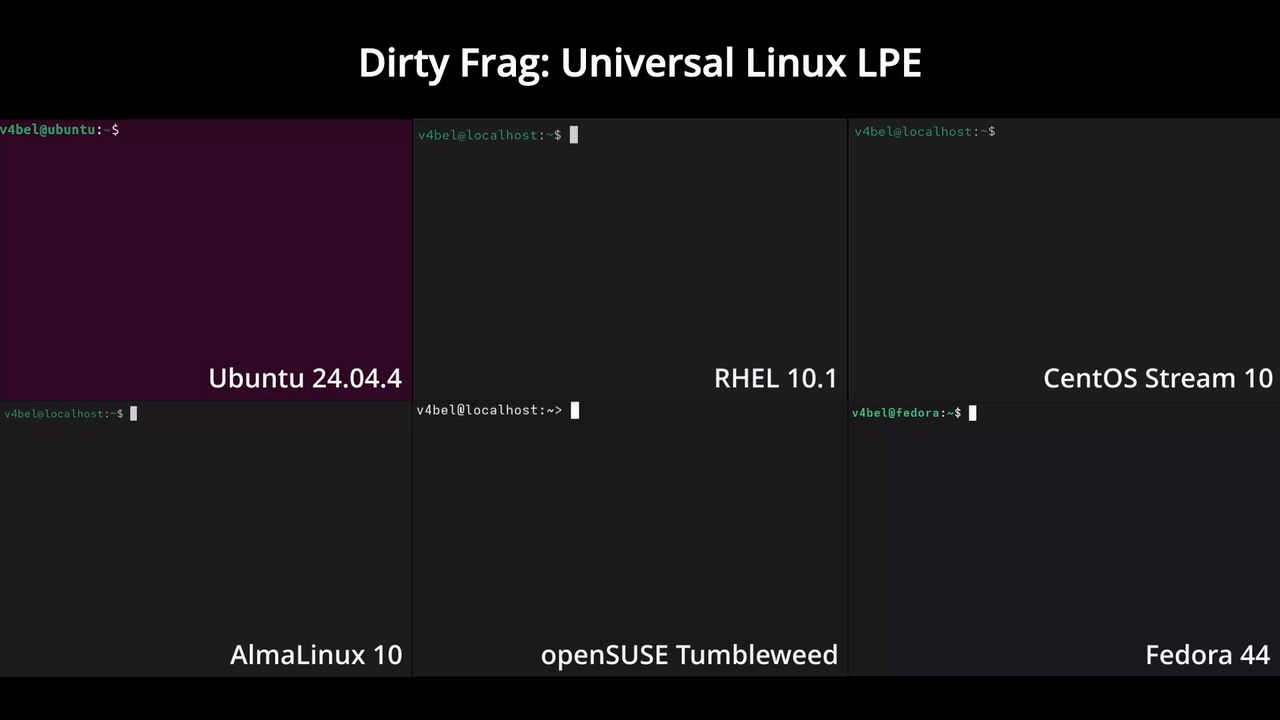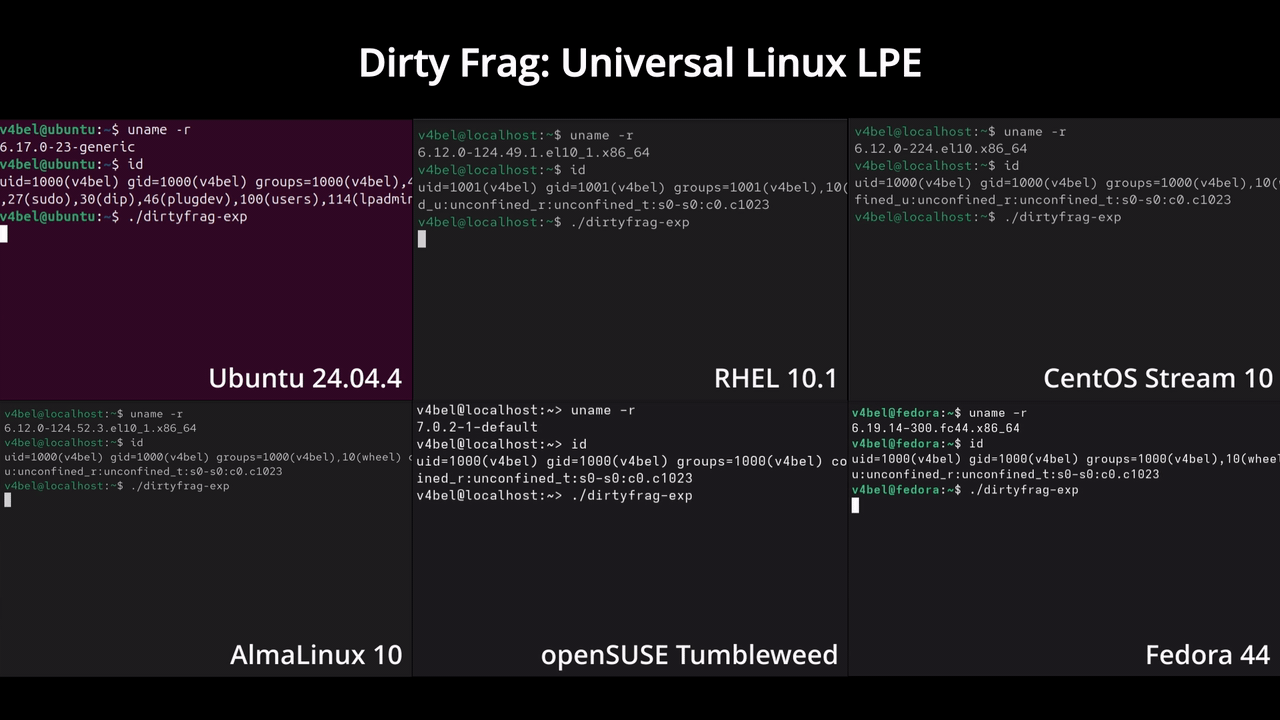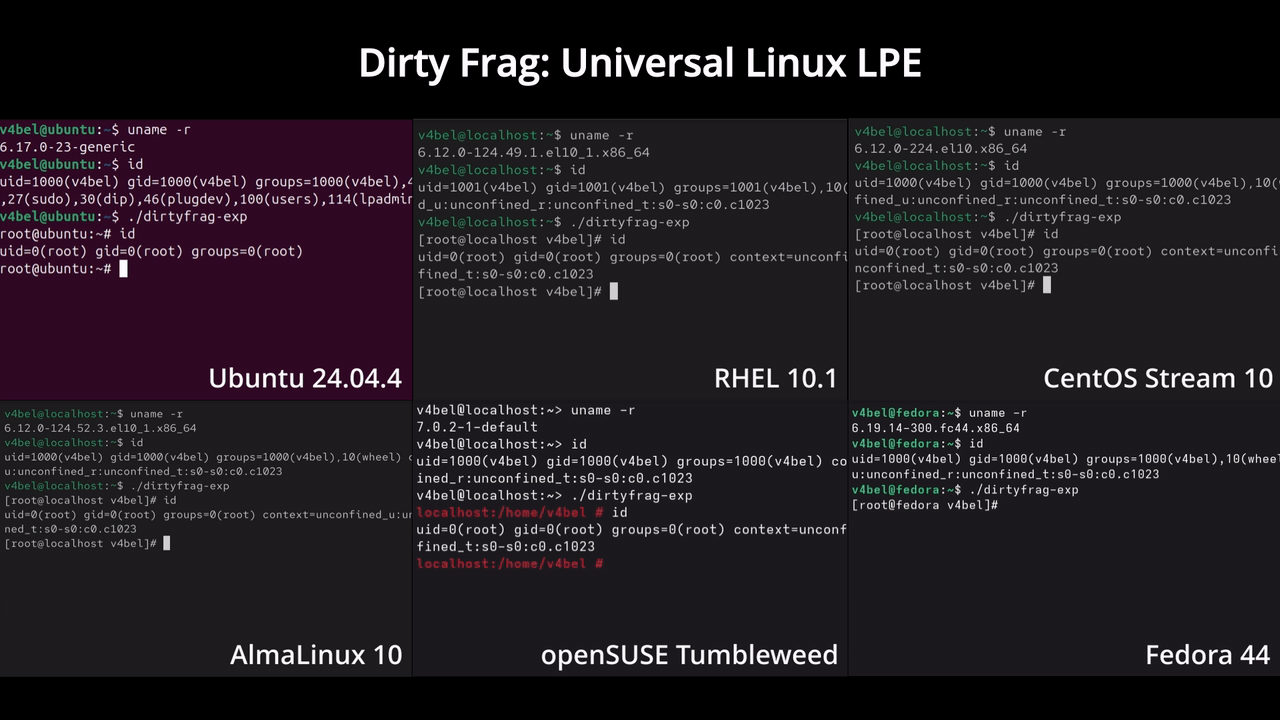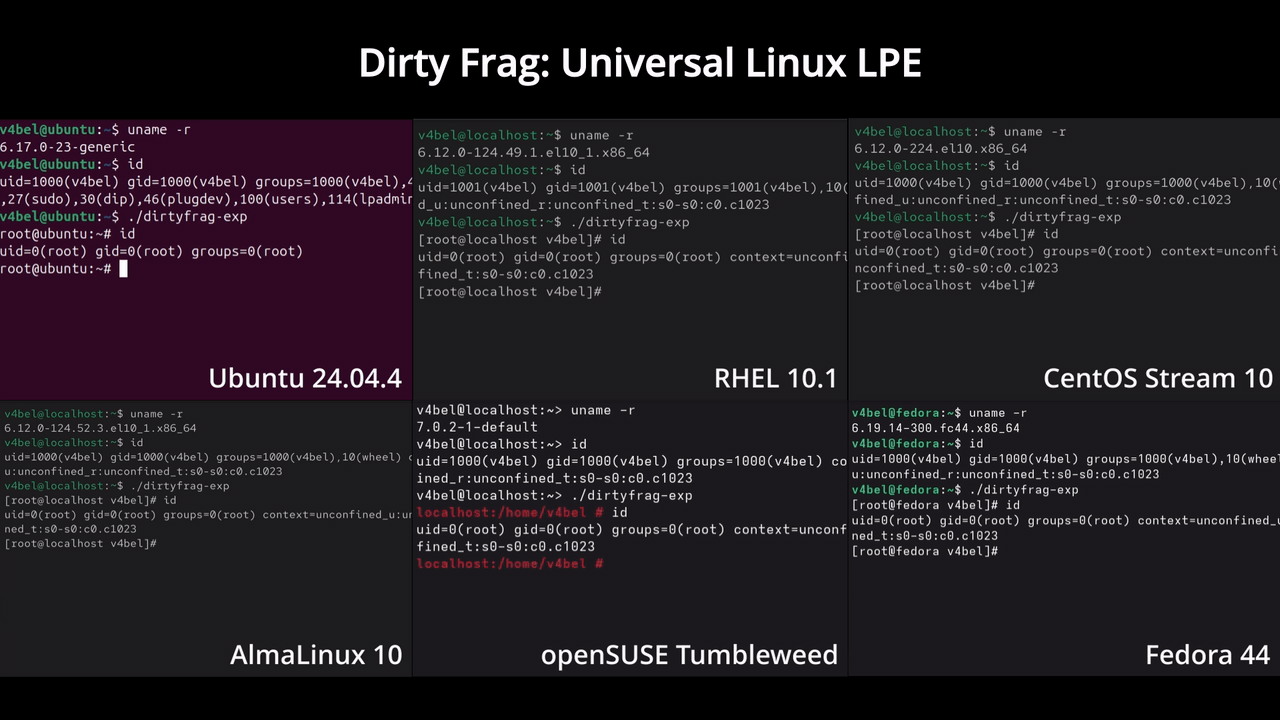 v4bel/dirtyfrag
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण दो पेज-कैश लिखने की कमजोरियों (CVE-2026-43284, CVE-2026-43500) को जोड़कर बिना रेस कंडीशन के प्रमुख वितरणों पर…
 daffainfo/allaboutbugbounty
बग बाउंटी के बारे में सब कुछ (बाइपास, पेलोड, और आदि)
 anthropic-experimental/sandbox-runtime
एक हल्का सैंडबॉक्सिंग टूल, जो OS स्तर पर किसी भी प्रक्रिया पर फाइलसिस्टम और नेटवर्क प्रतिबंधों को लागू करता है, बिना किसी कंटेनर की आवश्यकता के।








