
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 sumidcyber/zeroscout
🦅 ZeroScout: स्वायत्त स्थानीय और क्लाउड खतरा शिकारी। लाइव युद्ध कक्ष में हमलों की कल्पना करें, आनुवंशिक विश्लेषण के माध्यम से APT समूहों की पहचान…
 cspf-founder/darwis-taxii
Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
 qbitseclabs/brintelcollector
साइबर खतरा खुफिया (CTI) राष्ट्रीय या वैश्विक खतरों के स्रोतों और संकेतकों का उपयोग करते हुए, लेकिन ब्राजील के राष्ट्रीय साक्ष्य या संकेतकों के साथ 🌎
 ptkthg/statecraftcyber
PT-BR में थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म - CVEs, ब्रीफिंग्स, IOCs और सुरक्षा समाचार
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 functori/argos/argos
संदिग्ध संचालनों के ग्राफ़ों का विश्लेषण और प्रतिनिधित्व (Analyse et Représentation des Graphes des Opérations Suspectes)
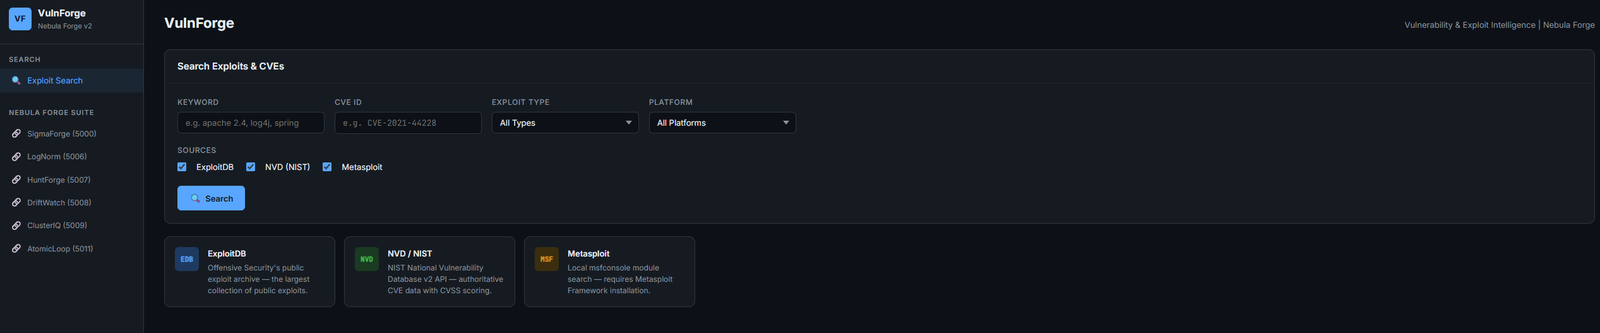 rootless-ghost/vulnforge
दोष एवं एक्सप्लॉइट बुद्धिमत्ता — ExploitDB, NVD, Metasploit खोज, CVE→ATT&CK मैपिंग और LogNorm/HuntForge एकीकरण सहित | Nebula Forge का हिस्सा
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab पाथ ट्रैवर्सल IOC स्कैनर और डिटेक्शन टूलकिट। IOC स्कैनिंग, Sigma, Suricata/Snort, और SIEM डिटेक्शन नियमों के साथ गंभीर…
 xghst0/reconkg
प्रोवेनेंस के साथ भेद्यता ट्राइएज। स्थानीय रूप से निर्मित कॉर्पोरा (NVD/KEV/EPSS, ExploitDB, nmap script.db) से CVEs का समाधान करता है और सत्यापन…
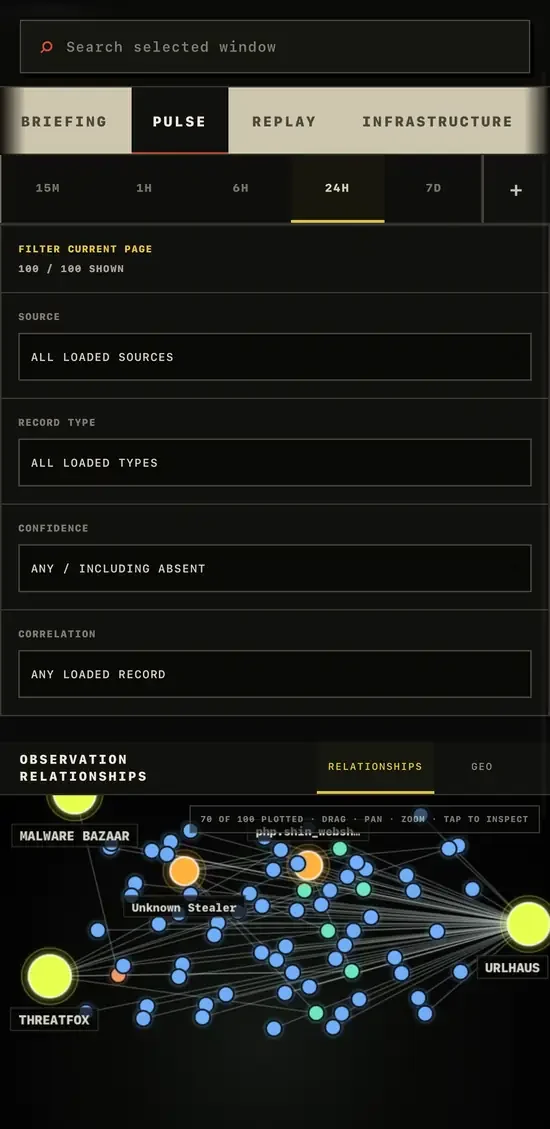 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात…
 adham504/sentinelthread-forensics
तेज़ गति वाला विंडोज फोरेंसिक ट्राइएज प्लेटफ़ॉर्म जो Hayabusa इंजन को संचालित करता है ताकि कच्चे EVTX लॉग को प्राथमिकता वाली खतरा समयरेखाओं में Sigma…
 rollwagen/abusech
abuse.ch के लिए CLI क्लाइंट
 cross-samuel1/soc-analyst-hub
मुफ़्त, ऑफ़लाइन SOC विश्लेषक हब Tier 1 के लिए — IR चेकलिस्ट, अलर्ट ट्राइएज प्लेबुक, थ्रेट हंटिंग क्वेरी और विश्लेषक ऑनबोर्डिंग। एकल HTML फ़ाइल, कोई…
 xakepnz/enterpriseattack
MITRE ATT&CK® एंटरप्राइज़ डेटासेट के साथ इंटरैक्ट करने के लिए एक हल्का Python मॉड्यूल। न्यूनतम निर्भरताओं के साथ गति के लिए निर्मित। अधिक जानकारी के…
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ आपूर्ति श्रृंखला हमले (CVE-2025-15556) — Lotus Blossom APT, जून–दिसंबर 2025 के लिए IoCs और डिटेक्शन नियम। इसमें Falcon LogScale क्वेरी,…
 guardicode/cve-2021-44228_iocs
Log4j भेद्यता (CVE-2021-44228) के लिए सार्वजनिक समझौता संकेतक (IoCs) का चयनित संग्रह, खतरे का पता लगाने और घटना प्रतिक्रिया के लिए कई स्रोतों से…
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228 जिसे Log4Shell के नाम से भी जाना जाता है, के लिए IOCs का एक संग्रह








