
 #1
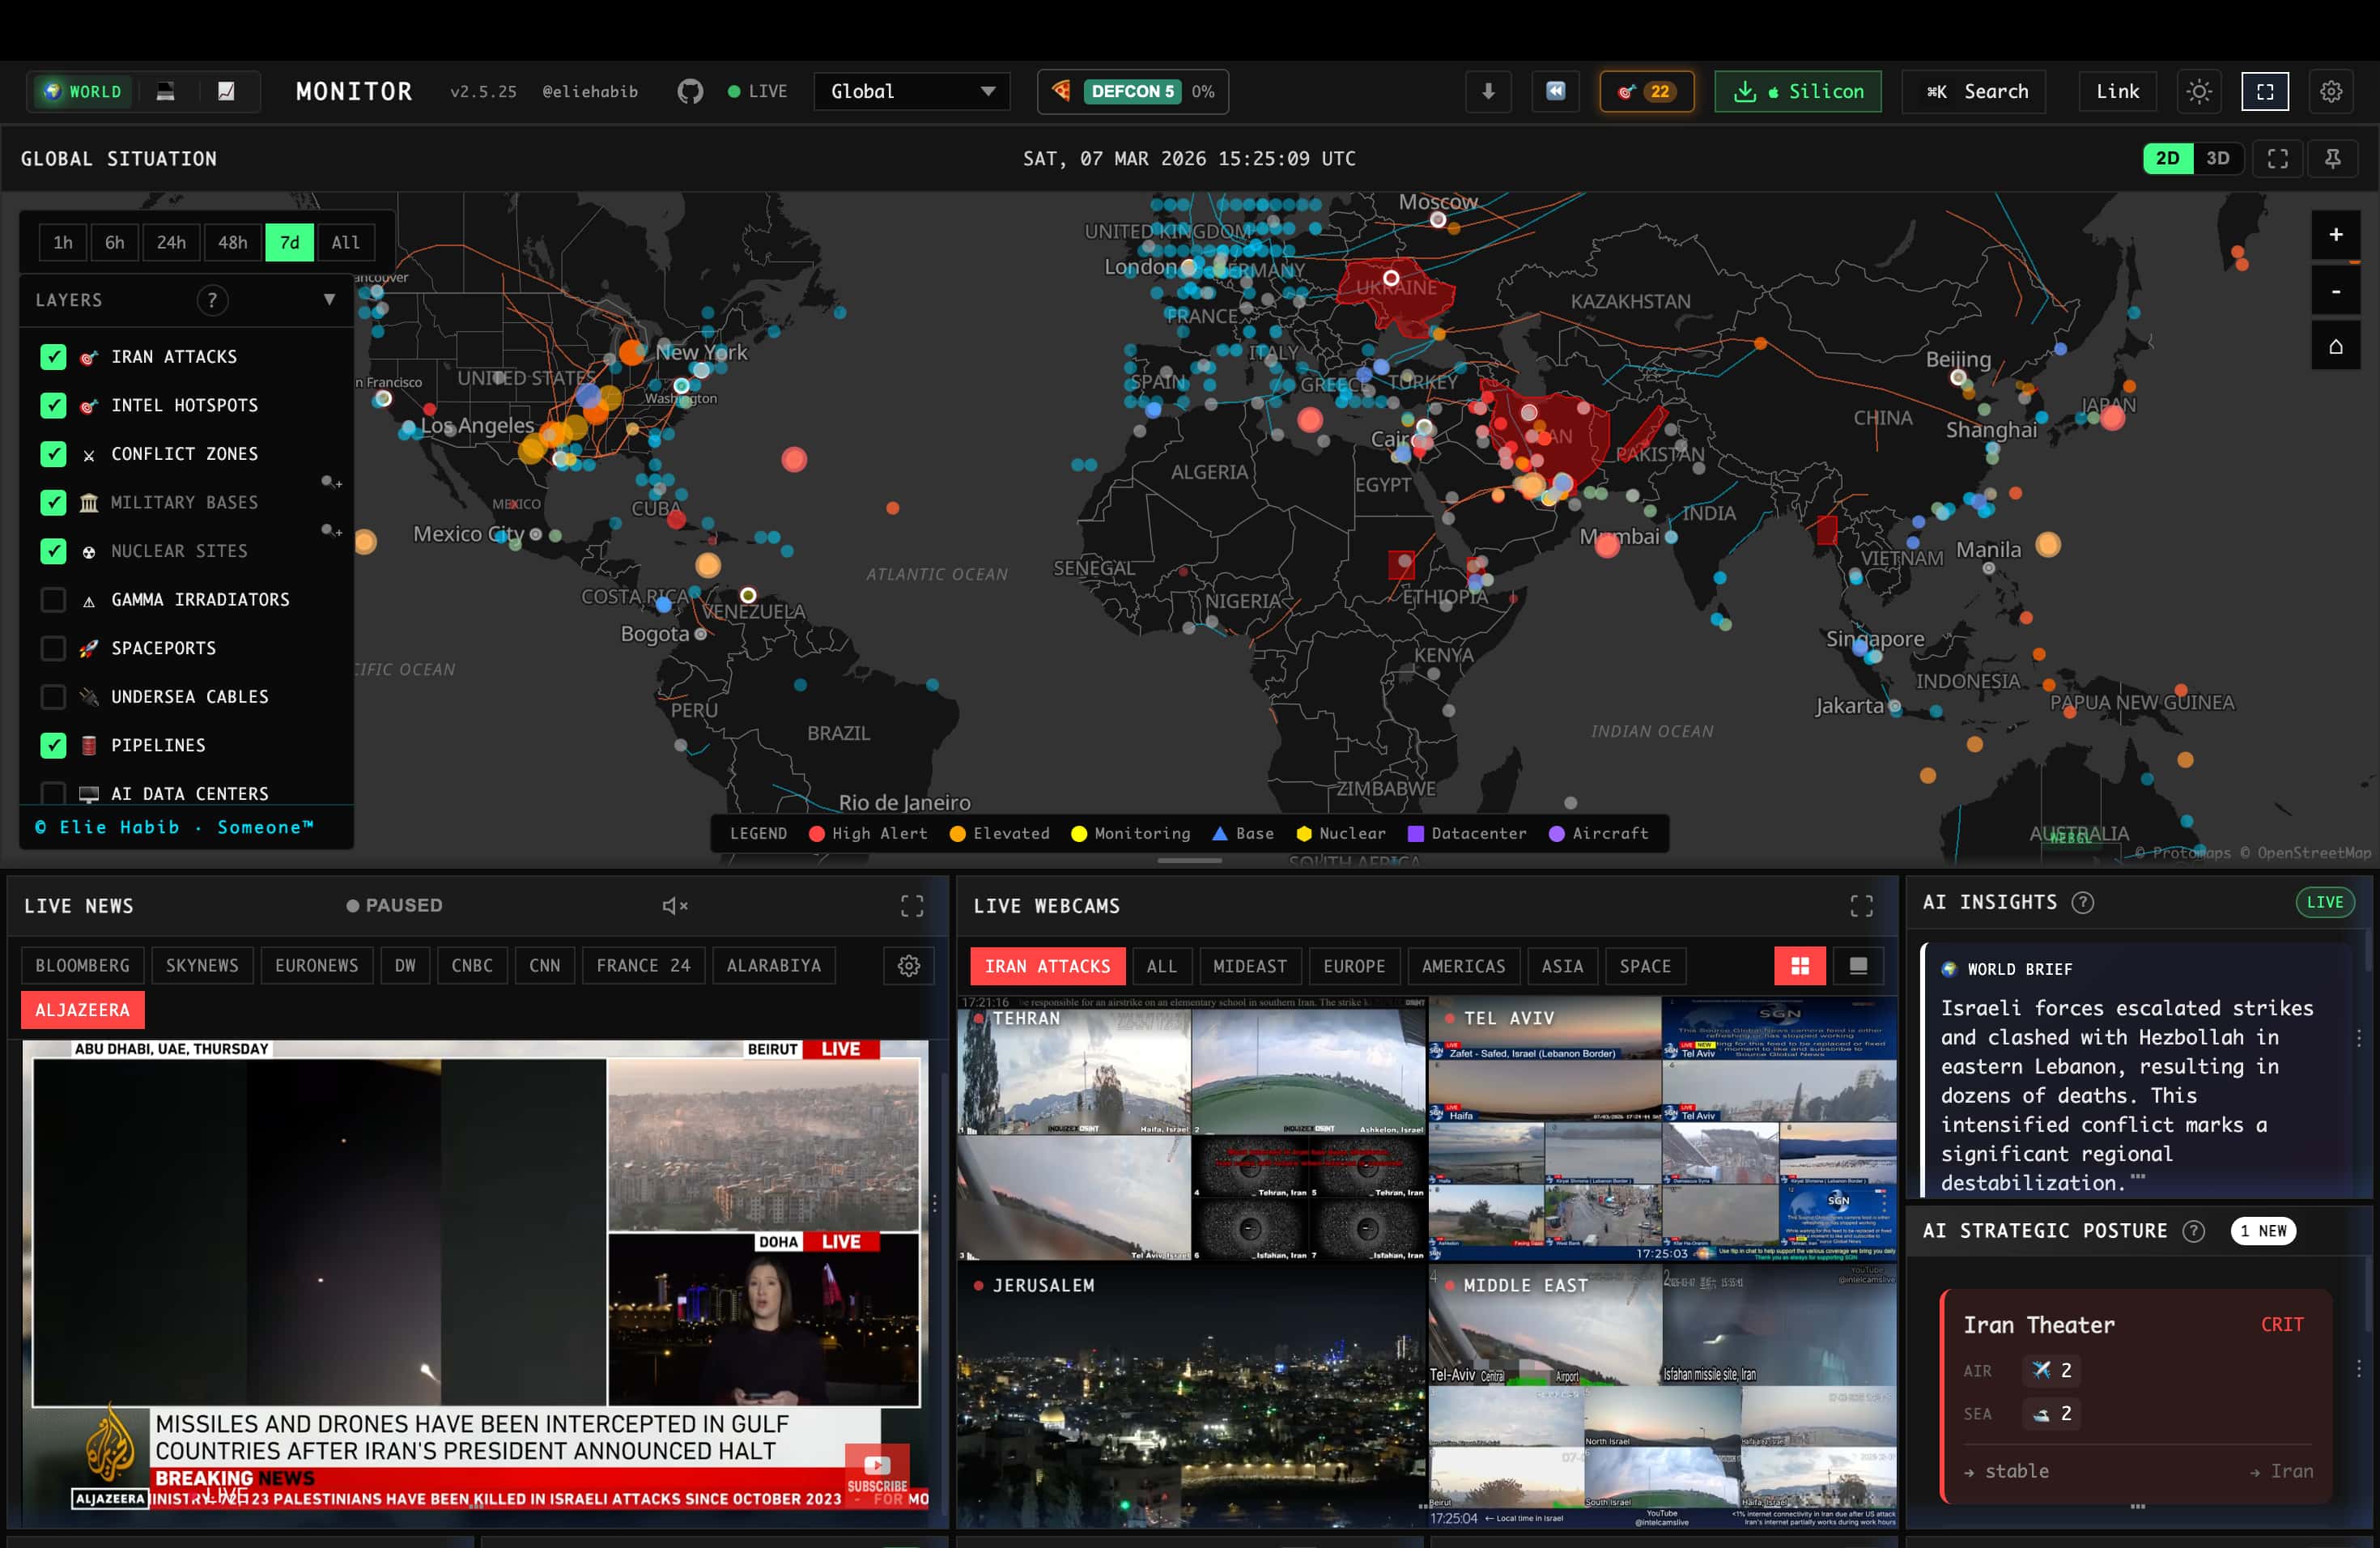
 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 jivoi/awesome-osint
😱 अद्भुत OSINT की एक क्यूरेटेड सूची
misp/mispMISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 the-art-of-hacking/h4cker
साइबर सुरक्षा संसाधनों, लैब्स और प्रशिक्षण सामग्री का चयनित संग्रह, जिसमें एथिकल हैकिंग, पेनेट्रेशन टेस्टिंग, एक्सप्लॉइट डेवलपमेंट, रिवर्स…
 vulncheck-oss/cli
VulnCheck का आधिकारिक कमांड लाइन टूल
 cybershujin/prompt-injection-in-the-wild
सार्वजनिक रूप से रिपोर्ट की गई prompt-injection तकनीकों का ट्रैकर, जिसे डिलीवरी विधि, एन्कोडिंग, और प्रसार व्यवहार के आधार पर विभाजित किया गया है,…
 magicsword-io/lolrmm
Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 cisagov/kev-data
CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…
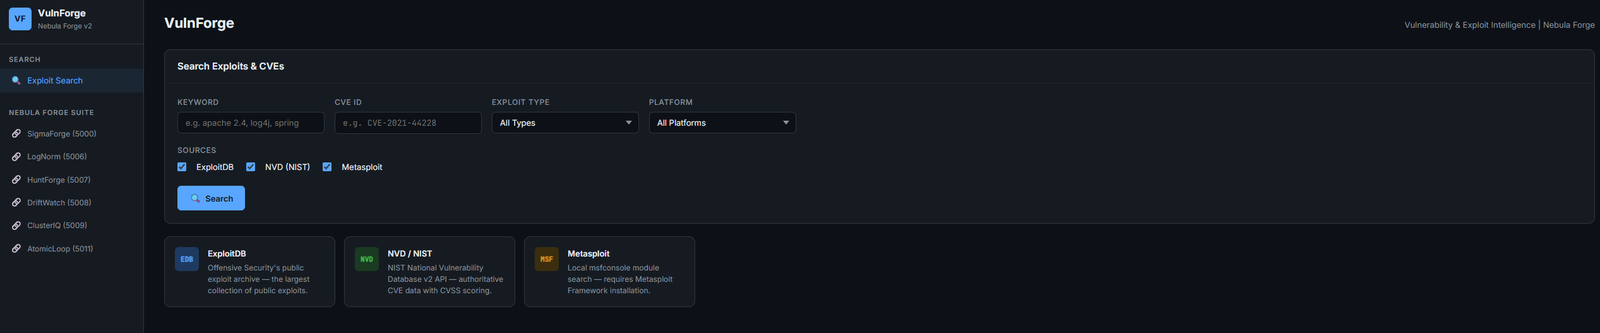 rootless-ghost/vulnforge
दोष एवं एक्सप्लॉइट बुद्धिमत्ता — ExploitDB, NVD, Metasploit खोज, CVE→ATT&CK मैपिंग और LogNorm/HuntForge एकीकरण सहित | Nebula Forge का हिस्सा
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 abdaullahag/threatlens
Python CLI टूल तेज़ IOC विश्लेषण (IPs, Domains, CVEs) के लिए जो 6 मुफ़्त Threat Intel APIs का उपयोग करता है। आउटपुट: रंग-कोडित Excel, JSON, CSV।…








