
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
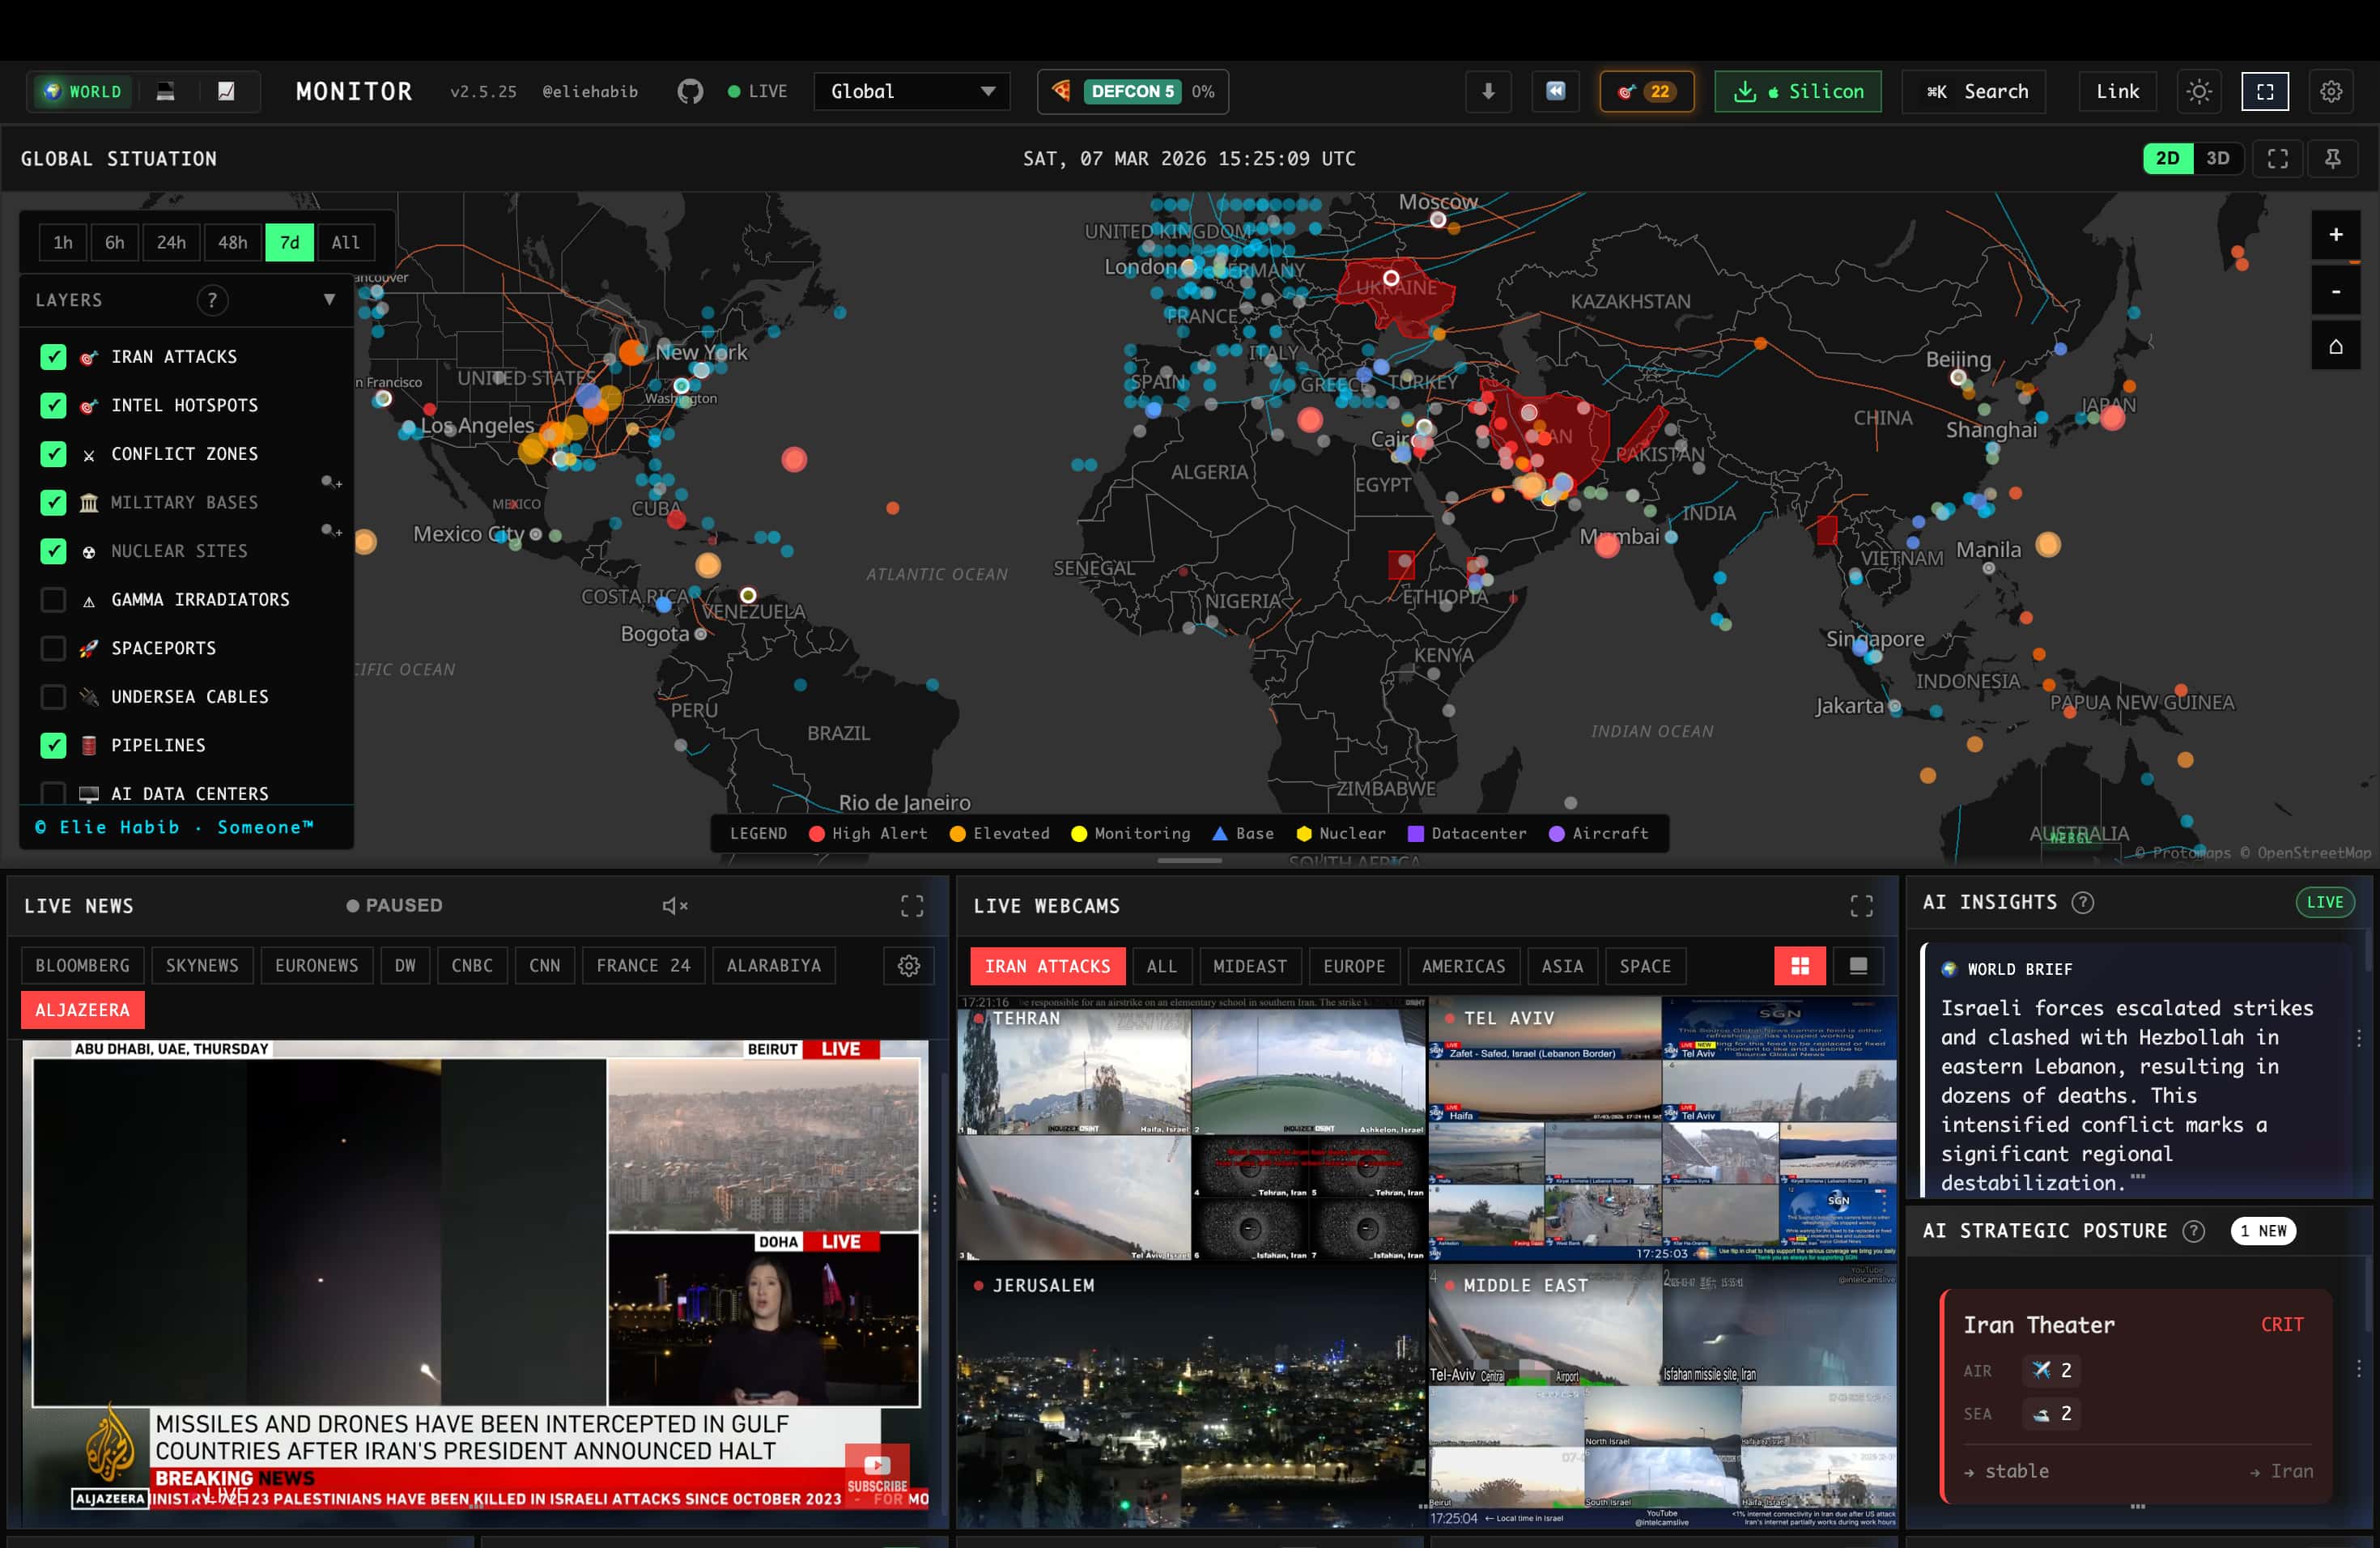 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Network की Unit 42 टीम के सोशल मीडिया पोस्ट का समर्थन करने वाले इंडिकेटरों वाली फ़ाइलों का एक संग्रह, जो समय पर खतरे की खुफिया जानकारी…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 toborrm9/malicious_extension_sentry
Malicious Extension Database

 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 opencti-platform/opencti
खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म
 functori/argos/argos
संदिग्ध संचालनों के ग्राफ़ों का विश्लेषण और प्रतिनिधित्व (Analyse et Représentation des Graphes des Opérations Suspectes)
 ransomlook/ransomlook
एक और Ransomware गिरोह ट्रैकर
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
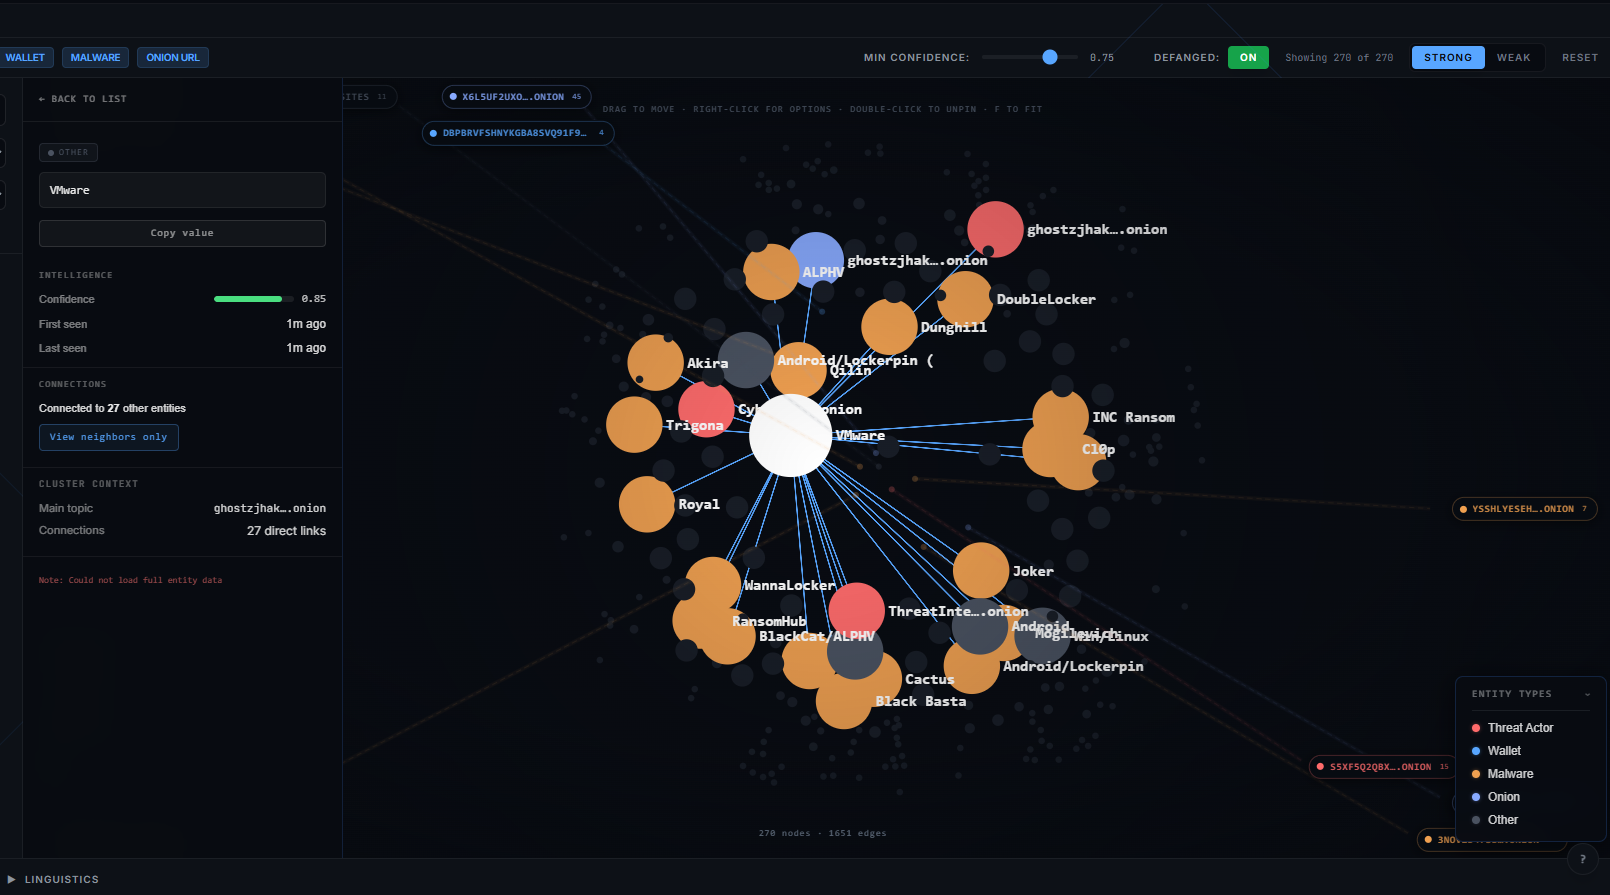 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 aquasecurity/vuln-list-redhat
Red Hat सुरक्षा परामर्श
 neo23x0/signature-base
YARA सिग्नेचर और IOC डेटाबेस मेरे स्कैनर्स और टूल्स के लिए
 essexrich/threatactors-ttps
Repository created to share information about tactics, techniques and procedures used by threat actors. Initially with ransomware groups and evolving…





