
 misp/misp-galaxy
MISP घटनाओं या विशेषताओं (जैसे खतरा अभिनेता) से जोड़ने के लिए क्लस्टर और तत्व

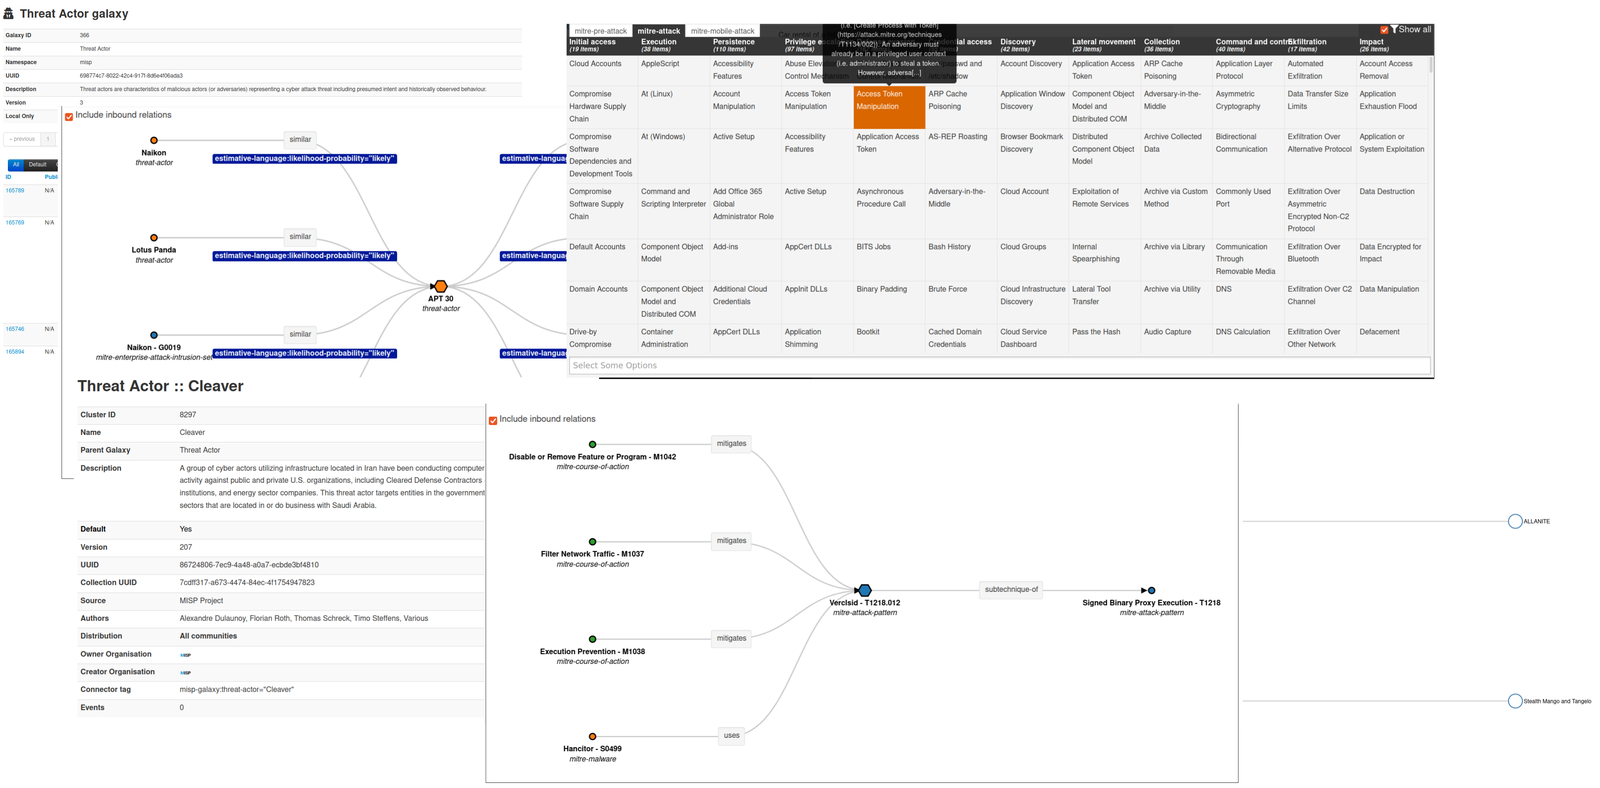
MISP galaxy एक सरल विधि है जिससे क्लस्टर नामक एक बड़ी वस्तु को व्यक्त किया जा सकता है, जिसे MISP इवेंट्स या एट्रिब्यूट्स से जोड़ा जा सकता है। एक क्लस्टर एक या अधिक तत्वों से बना हो सकता है। तत्वों को कुंजी-मान के रूप में व्यक्त किया जाता है। MISP galaxy में डिफ़ॉल्ट ज्ञान आधार (जैसे Threat Actors, Tools, Ransomware, ATT&CK मैट्रिक्स) उपलब्ध हैं, लेकिन उन्हें आपकी इच्छानुसार अधिलेखित, प्रतिस्थापित, अद्यतन, फ़ोर्क और साझा किया जा सकता है।
मौजूदा क्लस्टर और शब्दावलियों का उपयोग यथावत या एक सामान्य ज्ञान आधार के रूप में किया जा सकता है। सीमित या व्यापक वितरण योजना की अनुमति देने के लिए प्रत्येक क्लस्टर पर MISP वितरण लागू किया जा सकता है।
गैलेक्सीज़ का उपयोग मौजूदा मैट्रिक्स-जैसे मानकों जैसे MITRE ATT&CK(tm) या कस्टम मानकों को व्यक्त करने के लिए भी किया जा सकता है।
उद्देश्य यह है कि विश्लेषण शुरू करने वाले संगठनों के लिए क्लस्टरों का एक साझा समूह उपलब्ध हो, लेकिन जिसे स्थानीयकृत जानकारी (जो साझा नहीं की जाती) या अतिरिक्त जानकारी (जो साझा की जा सकती है) तक विस्तारित किया जा सके।
360.net Threat Actors - 360.net द्वारा पहचाने गए ज्ञात या अनुमानित विरोधी समूह।
श्रेणी: actor - स्रोत: https://apt.360.net/aptlist - कुल: 42 तत्व
Agent Threat Rules - AI एजेंट खतरों के लिए खुली डिटेक्शन नियम — प्रॉम्प्ट इंजेक्शन, टूल पॉइज़निंग, MCP सर्वर हमले, स्किल समझौता। प्रत्येक क्लस्टर मान एक ATR नियम है जिसमें श्रेणी, गंभीरता और जहाँ मैप किया गया हो वहाँ CVE/OWASP/MITRE ATLAS संदर्भ शामिल हैं।
श्रेणी: agent-threat-rules - स्रोत: https://github.com/Agent-Threat-Rule/agent-threat-rules - कुल: 713 तत्व
गोलाबारूद - सामान्य गोलाबारूद गैलेक्सी
श्रेणी: firearm - स्रोत: https://ammo.com/ - कुल: 409 तत्व
Android - कई खुले स्रोतों पर आधारित Android मैलवेयर गैलेक्सी।
श्रेणी: tool - स्रोत: Open Sources - कुल: 456 तत्व
Azure Threat Research Matrix - Azure Threat Research Matrix (ATRM) का उद्देश्य पाठकों को Azure-आधारित रणनीतियों, तकनीकों और प्रक्रियाओं (TTPs) की क्षमता के बारे में शिक्षित करना है। इसका उद्देश्य उन्हें हथियार बनाना या विशेष रूप से दुरुपयोग करना सिखाना नहीं है। इस कारण से, दुरुपयोग को रोकने के लिए कुछ विशिष्ट कमांड अस्पष्ट किए जाएंगे या भागों को छोड़ दिया जाएगा।
श्रेणी: atrm - स्रोत: https://github.com/microsoft/Azure-Threat-Research-Matrix - कुल: 90 तत्व
attck4fraud - attck4fraud - धोखाधड़ी क्षेत्र में MITRE ATT&CK के सिद्धांत
श्रेणी: guidelines - स्रोत: Open Sources - कुल: 71 तत्व
बैकडोर - बैकडोर मैलवेयर की एक सूची।
श्रेणी: tool - स्रोत: Open Sources - कुल: 30 तत्व
Banker - बैंकर मैलवेयर की एक सूची।
श्रेणी: tool - स्रोत: Open Sources - कुल: 53 तत्व
Bhadra Framework - Bhadra थ्रेट मॉडलिंग फ्रेमवर्क
श्रेणी: mobile - स्रोत: https://arxiv.org/pdf/2005.05110.pdf - कुल: 47 तत्व
Busy is the New Stupid framework - Busy is the New Stupid framework - एक सामरिक फ्रेमवर्क, जो जाँचता है कि व्यस्तता संज्ञानात्मक कार्य, रणनीतिक सोच और प्रभावशीलता से कैसे समझौता करती है। Ross Young द्वारा निर्मित।
श्रेणी: user-tie - स्रोत: https://www.cisotradecraft.com/bitns - कुल: 40 तत्व
Botnet - बॉटनेट गैलेक्सी।
श्रेणी: tool - स्रोत: MISP Project - कुल: 149 तत्व
Branded Vulnerability - ब्रांडिंग वाले ज्ञात कमज़ोरियों और हमलों की सूची
श्रेणी: vulnerability - स्रोत: Open Sources - कुल: 14 तत्व
Cert EU GovSector - Cert EU GovSector
श्रेणी: sector - स्रोत: CERT-EU - कुल: 6 तत्व
China Defence Universities Tracker - China Defence Universities Tracker सैन्य या सुरक्षा-संबंधी विज्ञान और प्रौद्योगिकी अनुसंधान में लगे चीनी संस्थानों का एक डेटाबेस है। इसे ASPI के International Cyber Policy Centre द्वारा बनाया गया था।
श्रेणी: academic-institution - स्रोत: ASPI International Cyber Policy Centre - कुल: 159 तत्व
Concealment Layers for Online Anonymity and Knowledge (CLOAK) - Concealment Layers for Online Anonymity and Knowledge (CLOAK) साइबरआपराधिक छिपाने के उपायों का एक ज्ञानकोश है, जो MITRE ATT&CK से प्रेरित है। यह मैट्रिक्स-जैसी गैलेक्सी जाँच, सामान्य संदर्भन, अंतराल विश्लेषण और रक्षात्मक योजना का समर्थन करने के लिए तकनीकी, व्यवहारिक और भौतिक परतों में छिपाने की प्रथाओं को व्यवस्थित करती है। स्रोत परियोजना CLOAK को 200 से अधिक OpSec गाइडों पर आधारित गुणात्मक शोध से व्युत्पन्न बताती है और इसके प्रारंभिक सार्वजनिक संस्करण में 13 रणनीतियाँ, 109 तकनीकें, 679 उप-तकनीकें और 586 प्रक्रियाएँ शामिल बताती है।
श्रेणी: concealment - स्रोत: https://github.com/Mickinthemiddle/CLOAK - कुल: 13 तत्व
