
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 aquasecurity/vuln-list-debian
देबियन सुरक्षा ट्रैकर
 blevene/bandjacks
साइबर खतरा रक्षा विश्व मॉडलिंग
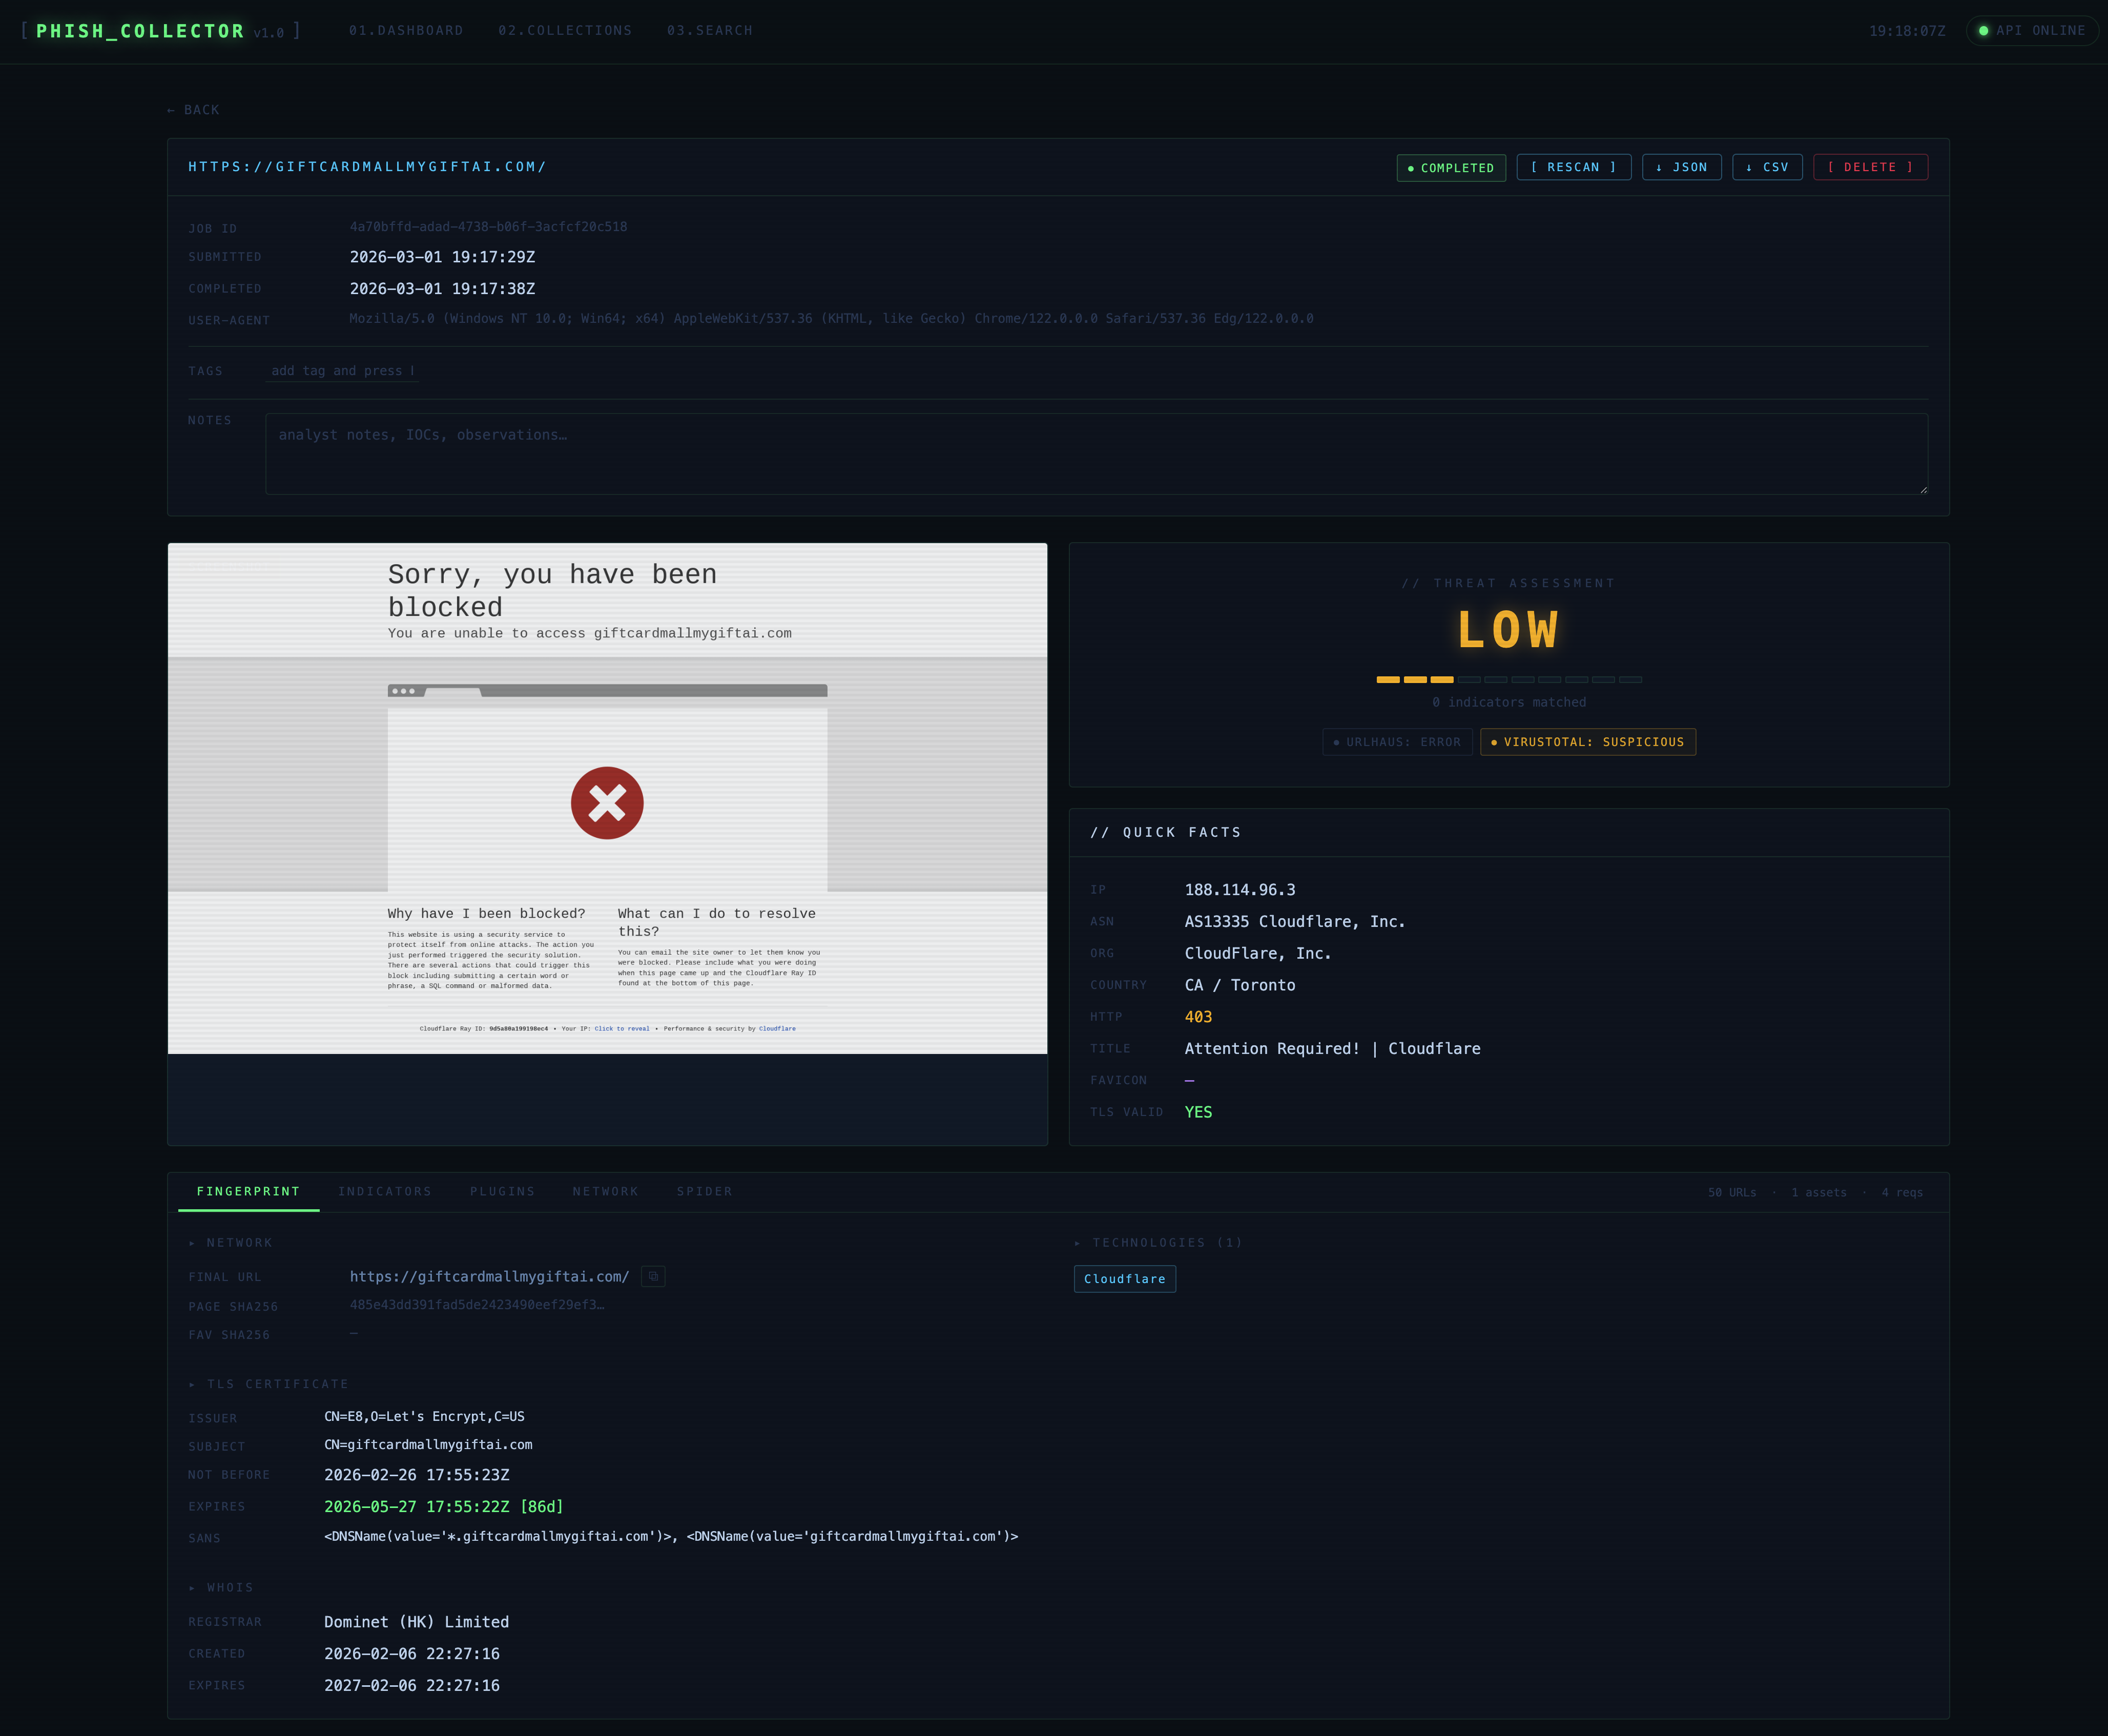 olizimmermann/phishcollector
PhishCollector एक शोध ढांचा है जो फ़िशिंग साइटों को एकत्र करने, विश्लेषण करने और ट्रैक करने के लिए है।
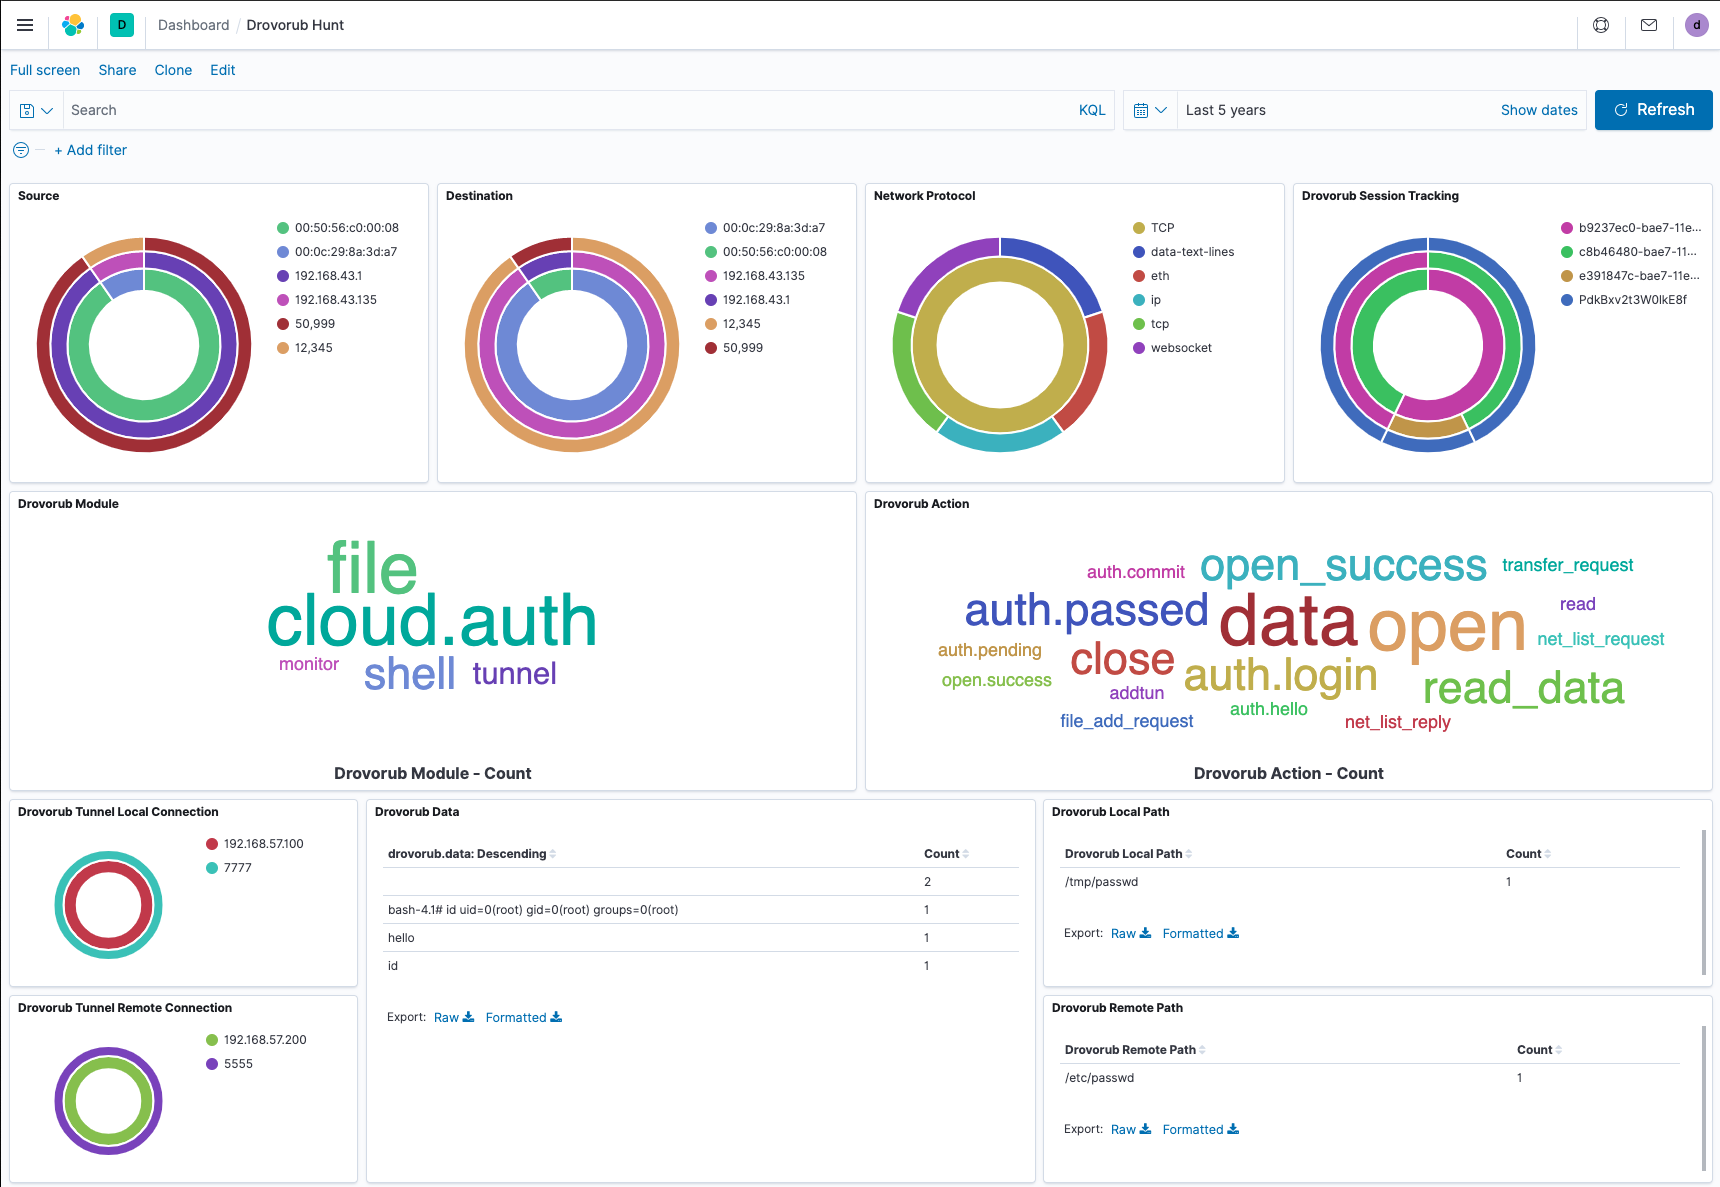 insane-forensics/drovorub-hunt
GRU के Drovorub मैलवेयर c2 की नेटवर्क-आधारित खोज में सहायता करने वाला उपकरण।
 abdaullahag/threatlens
Python CLI टूल तेज़ IOC विश्लेषण (IPs, Domains, CVEs) के लिए जो 6 मुफ़्त Threat Intel APIs का उपयोग करता है। आउटपुट: रंग-कोडित Excel, JSON, CSV।…
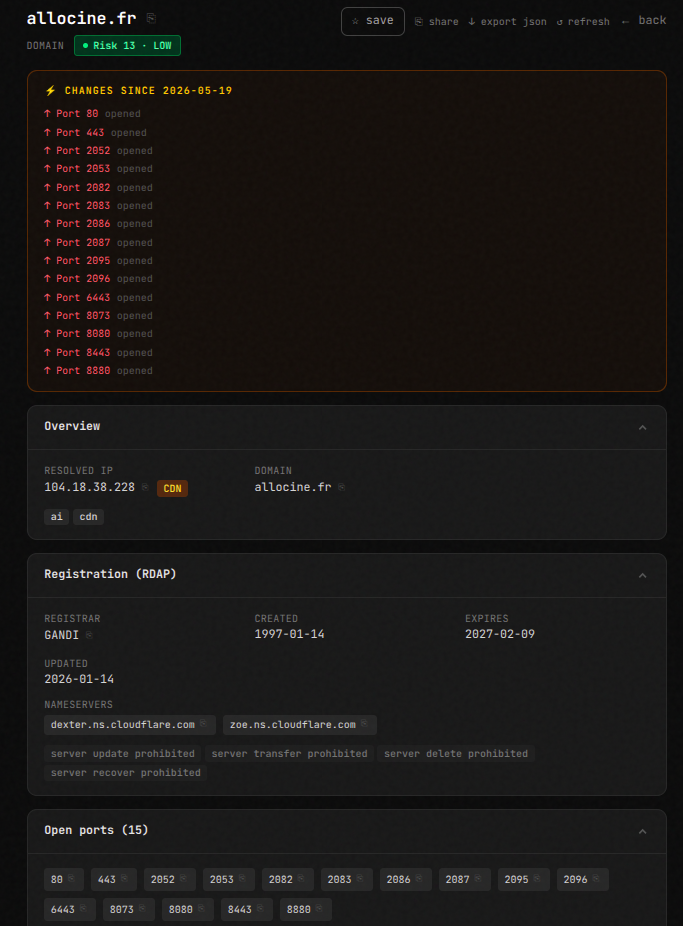 teycir/seekyou
OSINT खुफिया जानकारी किसी भी IP, डोमेन, या ASN पर
 synacktiv/synacktiv-rules
Synacktiv द्वारा निर्मित Sigma और YARA नियमों की सार्वजनिक रिपॉजिटरी
 kaal22/darkgrid
3D खतरा खुफिया डैशबोर्ड जो AbuseIPDB और OpenPhish जैसे OSINT स्रोतों से दुर्भावनापूर्ण बुनियादी ढांचे का दृश्य प्रस्तुत करता है, इसमें लाइव खतरा…
 aquasecurity/secfixes-tracker
से https://gitlab.alpinelinux.org/kaniini/secfixes-tracker से फोर्क किया गया
 fastfire/ioc_attack_esxi_feb_2023
ESXi इंफ्रास्ट्रक्चर पर हुए हमलों से संबंधित उपलब्ध IoCs का संग्रह, जो शुक्रवार, 3 फ़रवरी 2023 तक हुए।
 aquasecurity/vexhub-crawler
VEX दस्तावेज़ एकत्र करें और VEX Hub अपडेट करें
 expel-io/expel-intel
यह Expel Intel टीम का घर है। यहां, हम IOC और अन्य जानकारी साझा करेंगे जो या तो अन्य माध्यमों में फिट होने के लिए उपयुक्त नहीं है या git रिपॉजिटरी में…
 vulncheck-oss/jupyter-notebooks
VulnCheck API को क्वेरी करने वाले उदाहरण Jupyter notebooks जो खतरा अनुसंधान के लिए शोषण समयरेखा, Known Exploited Vulnerabilities, और botnet डेटा को…
 cybershujin/prompt-injection-in-the-wild
सार्वजनिक रूप से रिपोर्ट की गई prompt-injection तकनीकों का ट्रैकर, जिसे डिलीवरी विधि, एन्कोडिंग, और प्रसार व्यवहार के आधार पर विभाजित किया गया है,…
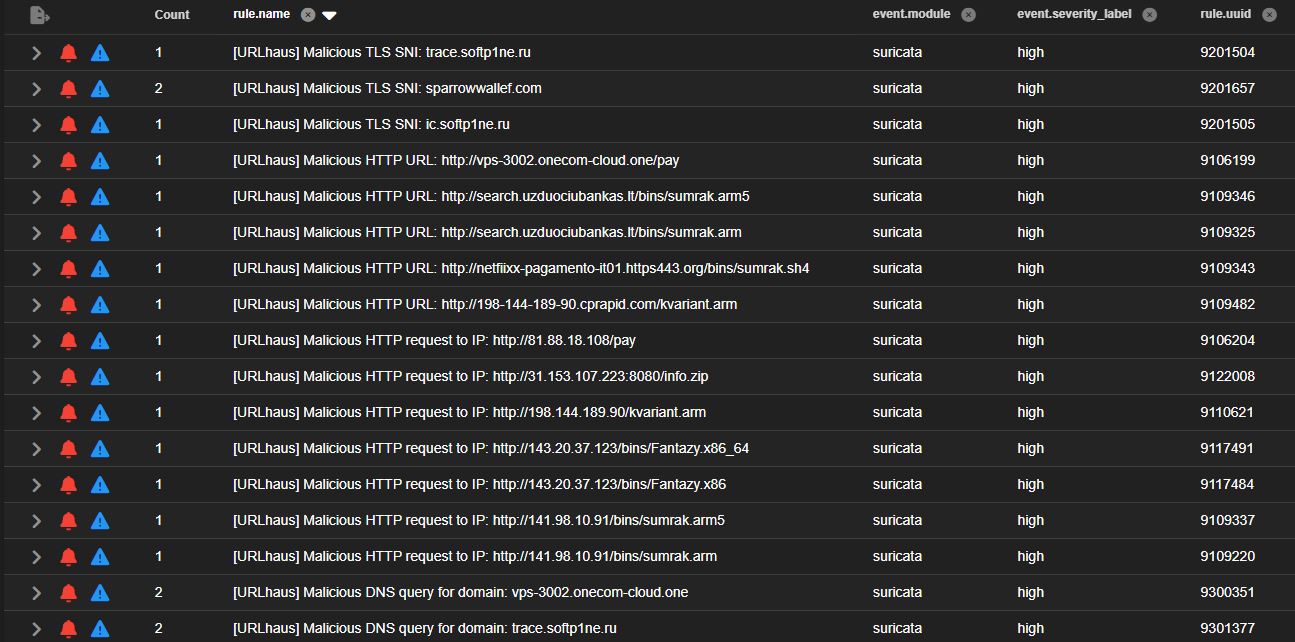 malvuln/sigint-hombre
रियल-टाइम थ्रेट फीड से गतिशील रूप से उत्पन्न Suricata नियम
 aquasecurity/vuln-list-aqua
एक्वा सिक्योरिटी से सुरक्षा सलाहकार
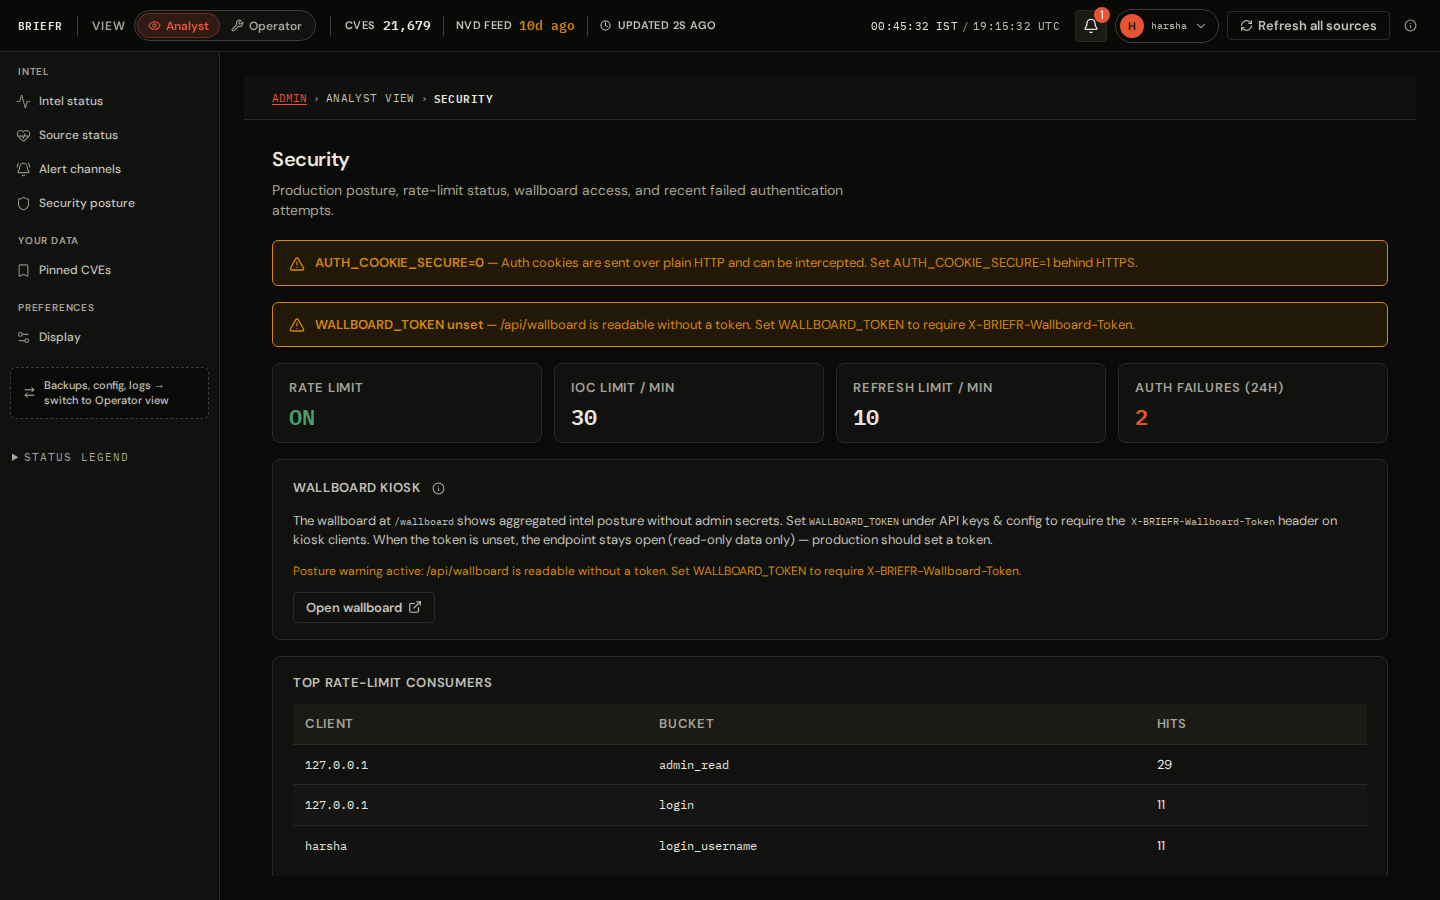 soldier0x0/briefr
ओपन वल्नरेबिलिटी इंटेलिजेंस प्लेटफ़ॉर्म, एक डैशबोर्ड में एकत्रित इंटेल, सहसंबंध और IOC लुकअप के साथ, पूर्णतः स्व-होस्टेड। सभी संसाधन ओपन और निःशुल्क…








