
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 ethan-andrews/threatintel-aggregator
स्व-होस्टेड थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म — फ़ीड एग्रीगेशन, AI ट्राइएज, MITRE ATT&CK कवरेज, और Sentinel-एकीकृत डिटेक्शन इंजीनियरिंग। स्टैंडअलोन या…
 intelowlproject/intelowl
एक स्केलेबल खतरा खुफिया प्लेटफॉर्म जो 200+ विश्लेषकों का उपयोग करके ऑब्जर्वेबल्स और फाइलों को समृद्ध करता है, जिसमें SOC विश्लेषकों और DFIR टीमों के…
 doctorwebltd/malware-iocs
Doctor Web की मैलवेयर जाँचों से संकलित Indicators of Compromise (IOCs), जो थ्रेट इंटेलिजेंस, डिटेक्शन इंजीनियरिंग और इंसिडेंट रिस्पॉन्स उपयोग के लिए…
 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 drb-ra/c2intelfeeds
इंटरनेट स्कैनिंग से प्राप्त IPs, डोमेन, URL पथ और इम्प्लांट कॉन्फ़िगरेशन मेटाडेटा की स्वचालित रूप से जनरेट की गई C2 थ्रेट इंटेलिजेंस फ़ीड, जो SIEM,…
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
 sigmahq/sigma
मुख्य Sigma Rule Repository
 olivsec/loboguara
साइबर खतरा खुफिया मंच जो SSL प्रमाणपत्र खोज, डोमेन/URL स्कैनिंग, डेटा लीक निगरानी, ट्रैकिंग लिंक निर्माण, और दुर्भावनापूर्ण बुनियादी ढांचे की पहचान…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
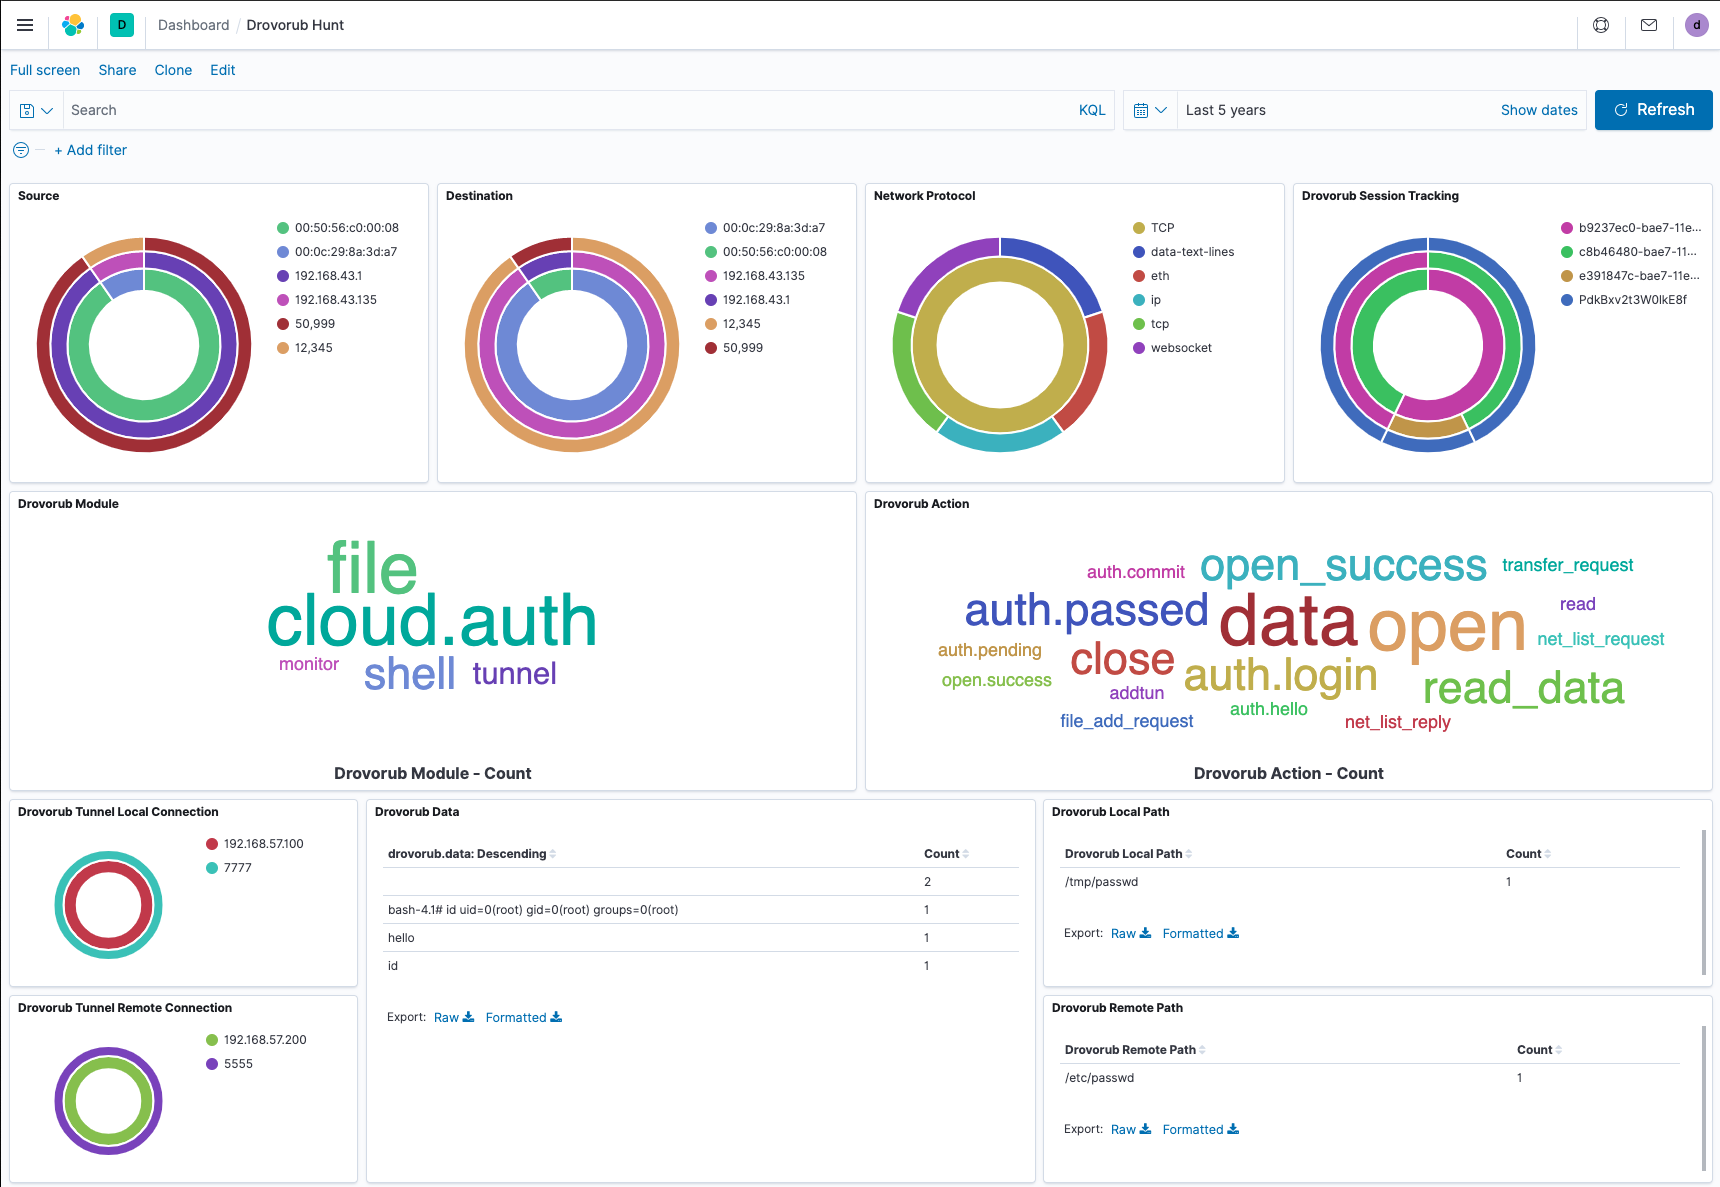 insane-forensics/drovorub-hunt
GRU के Drovorub मैलवेयर c2 की नेटवर्क-आधारित खोज में सहायता करने वाला उपकरण।
 the_quantum_alpha/the-quantum-ad-list
AI-क्यूरेटेड 3,000,000+ डोमेन की ब्लॉकलिस्ट जो विज्ञापनों, ट्रैकर्स, मैलवेयर और क्रिप्टोजैकिंग को ब्लॉक करती है। होस्ट्स फ़ाइलों, Pi-hole और ब्राउज़र…
 reloading01/certstream-server-rust
Rust में लिखा गया उच्च-प्रदर्शन प्रमाणपत्र पारदर्शिता (CT) निगरानी उपकरण। CT लॉग से नव जारी किए गए SSL/TLS प्रमाणपत्रों की रीयल-टाइम स्ट्रीम। बेहतर…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
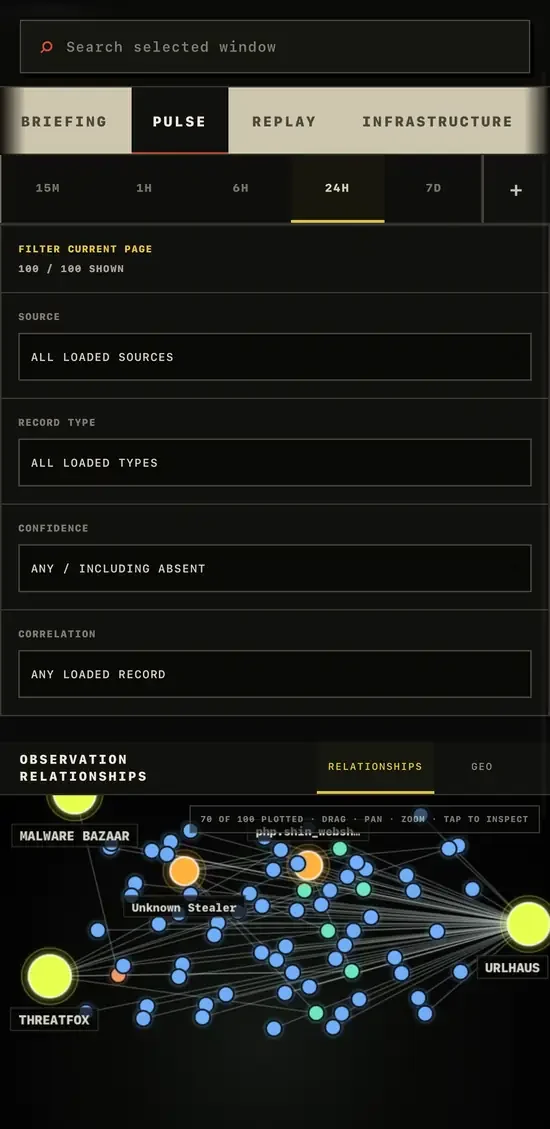 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात…
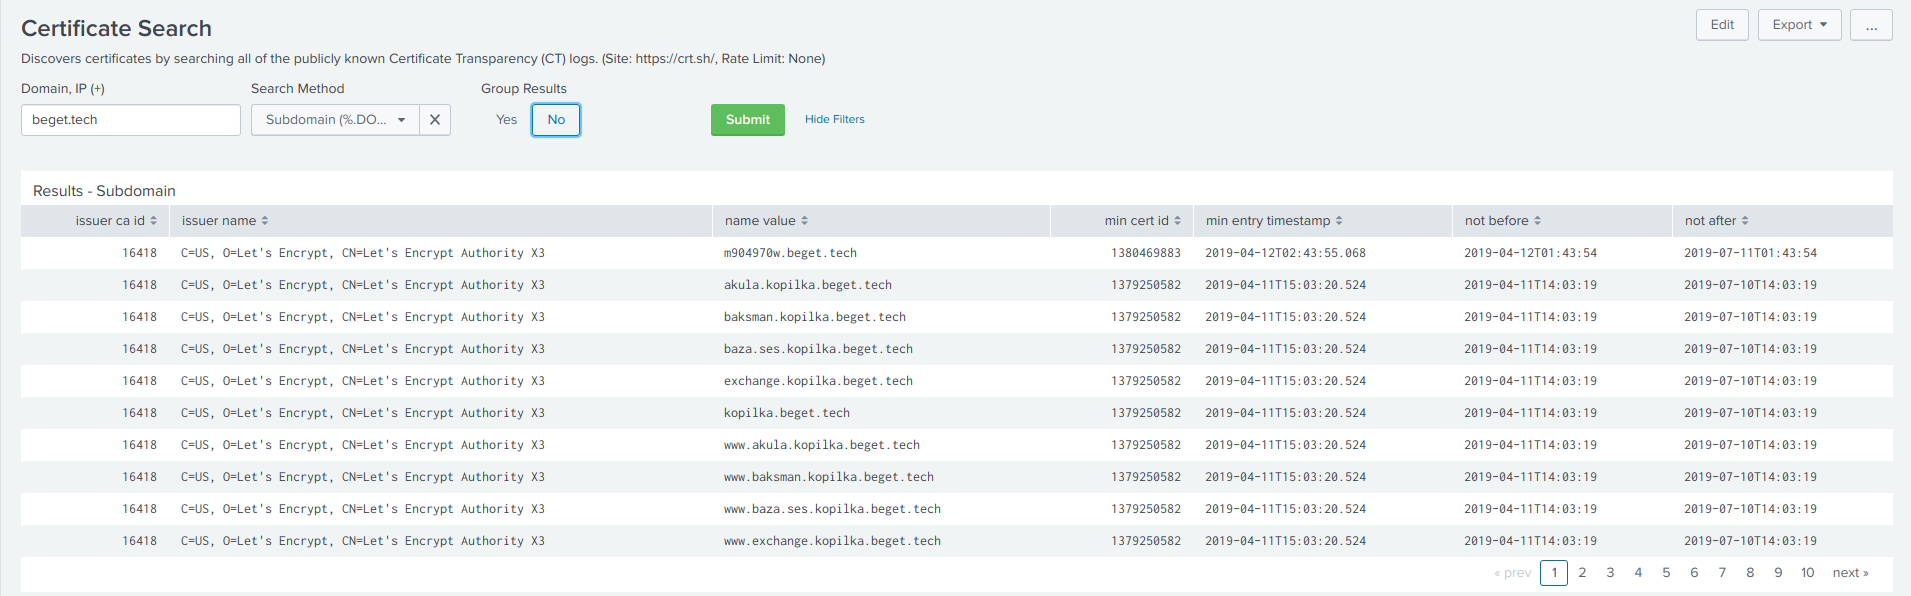 ecstatic-nobel/osweep
OSINT को केवल खोजें नहीं। इसे स्वीप करें।
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab पाथ ट्रैवर्सल IOC स्कैनर और डिटेक्शन टूलकिट। IOC स्कैनिंग, Sigma, Suricata/Snort, और SIEM डिटेक्शन नियमों के साथ गंभीर…







