
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
OSweep — OSINT को केवल खोजें नहीं। इसे स्वीप करें। | Kitploit

उपकरण/GitHubGitHub/ecstatic-nobel/osweep
OSINT (खुला स्रोत खुफिया)फ़िशिंग उपकरणखतरा फ़ीड और एग्रीगेटरDNS और सबडोमेन गणनाजानकारी एकत्र करनामालवेयर विश्लेषणखतरा खुफिया
GitHubecstatic-nobel/osweep

OSweep

OSINT को केवल खोजें नहीं। इसे स्वीप करें।

रिपॉजिटरी देखें
31865887 साल पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

[OSweep™]

OSINT को सिर्फ खोजें नहीं। इसे स्वीप करें।

विवरण

यदि आप IT सुरक्षा में काम करते हैं, तो आप संभवतः OSINT का उपयोग यह समझने के लिए करते हैं कि आपके SIEM ने आपको किस बारे में सतर्क किया और बाकी दुनिया इसके बारे में क्या जानती है। सबसे अधिक संभावना है कि आप एक से अधिक OSINT सेवाओं का उपयोग कर रहे हैं क्योंकि अधिकांश समय OSINT आपको केवल IOC के अंतिम विश्लेषण पर आधारित रिपोर्ट प्रदान करेगा। कुछ लोगों के लिए, यह काफी अच्छा है। वे नेटवर्क और ईमेल ब्लॉक बनाते हैं, अपने IDS/IPS के लिए नए नियम बनाते हैं, SIEM में सामग्री अपडेट करते हैं, Google Alerts और DomainTools में मॉनिटर के लिए नए अलर्ट बनाते हैं, आदि। दूसरों के लिए, वे अपने तृतीय-पक्ष टूल्स से प्राप्त रिपोर्टों के आधार पर इन्हीं प्रतिउपायों को तैनात करते हैं, जिनके लिए कंपनी हजारों डॉलर का भुगतान कर रही है।

दोनों के साथ समस्या यह है कि विश्लेषक को सभी IOCs एकत्र करने के लिए थोड़ा गहराई से खोदने की आवश्यकता होती है (जैसे, एक दुर्भावनापूर्ण मैक्रो में पाए गए PowerShell कमांड को पूरी तरह से डीऑबफस्केट करना)। और क्या होगा यदि आप अपने विश्लेषण के आधार पर जो अतिरिक्त IOC(s) ले रहे हैं, उस साइट के बारे में आज जो सच है, उससे उनका कोई संबंध नहीं है? और फिर आप pwned हो जाते हैं? और फिर प्रबंधन से और प्रश्न उठते हैं...

देखिए यह कहाँ जा रहा है? आप एक गुलाबी पर्ची पाने वाले हैं और भवन से बाहर निकल जाएंगे ताकि आप काम की एक अलग लाइन में दूसरी नौकरी की तलाश शुरू कर सकें।

तो आप pwned क्यों हुए? आप जानते हैं कि यदि आप उस एक अलर्ट के लिए सभी IOCs को मैन्युअल रूप से इकट्ठा करने में समय बर्बाद करते, तो इसे पूरा करने में आपकी आधी शिफ्ट लग जाती और आप वैसे भी pwned हो जाते।

समाधान? OSweep™।

पूर्वापेक्षाएँ

शुरू करने से पहले, सुनिश्चित करें कि आपके पास निम्नलिखित है:
Ubuntu 18.04+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Deb पैकेज
    • gcc
    • python-pip

CentOS 7+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Yum पैकेज
    • epel-release
    • gcc
    • python-pip

वैकल्पिक पैकेज

  • Git

शुरू करने के लिए यहां क्लिक करें।

गैलरी

OSINT Sweep - डैशबोर्ड

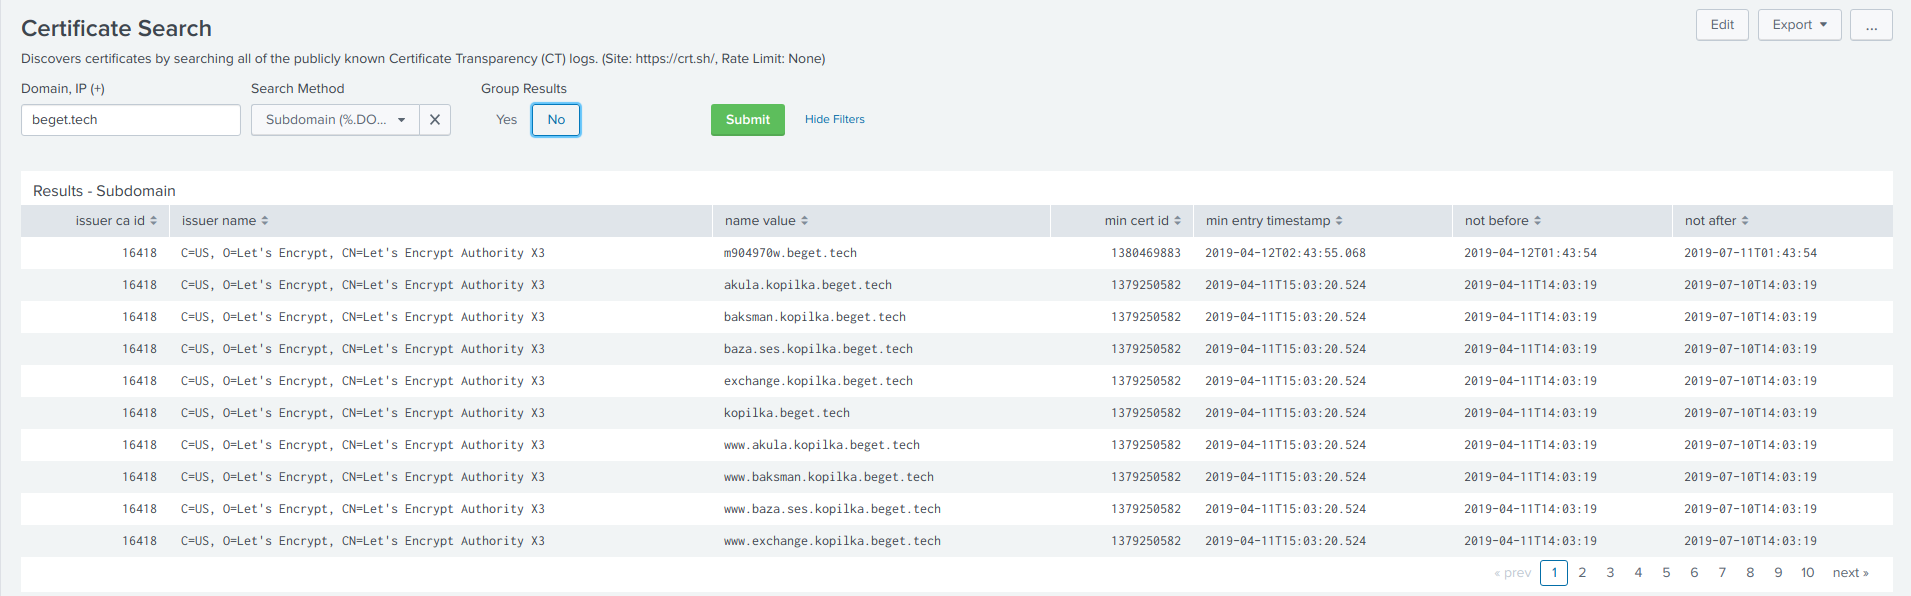
Certificate Search - डैशबोर्ड crtsh - डैशबोर्ड
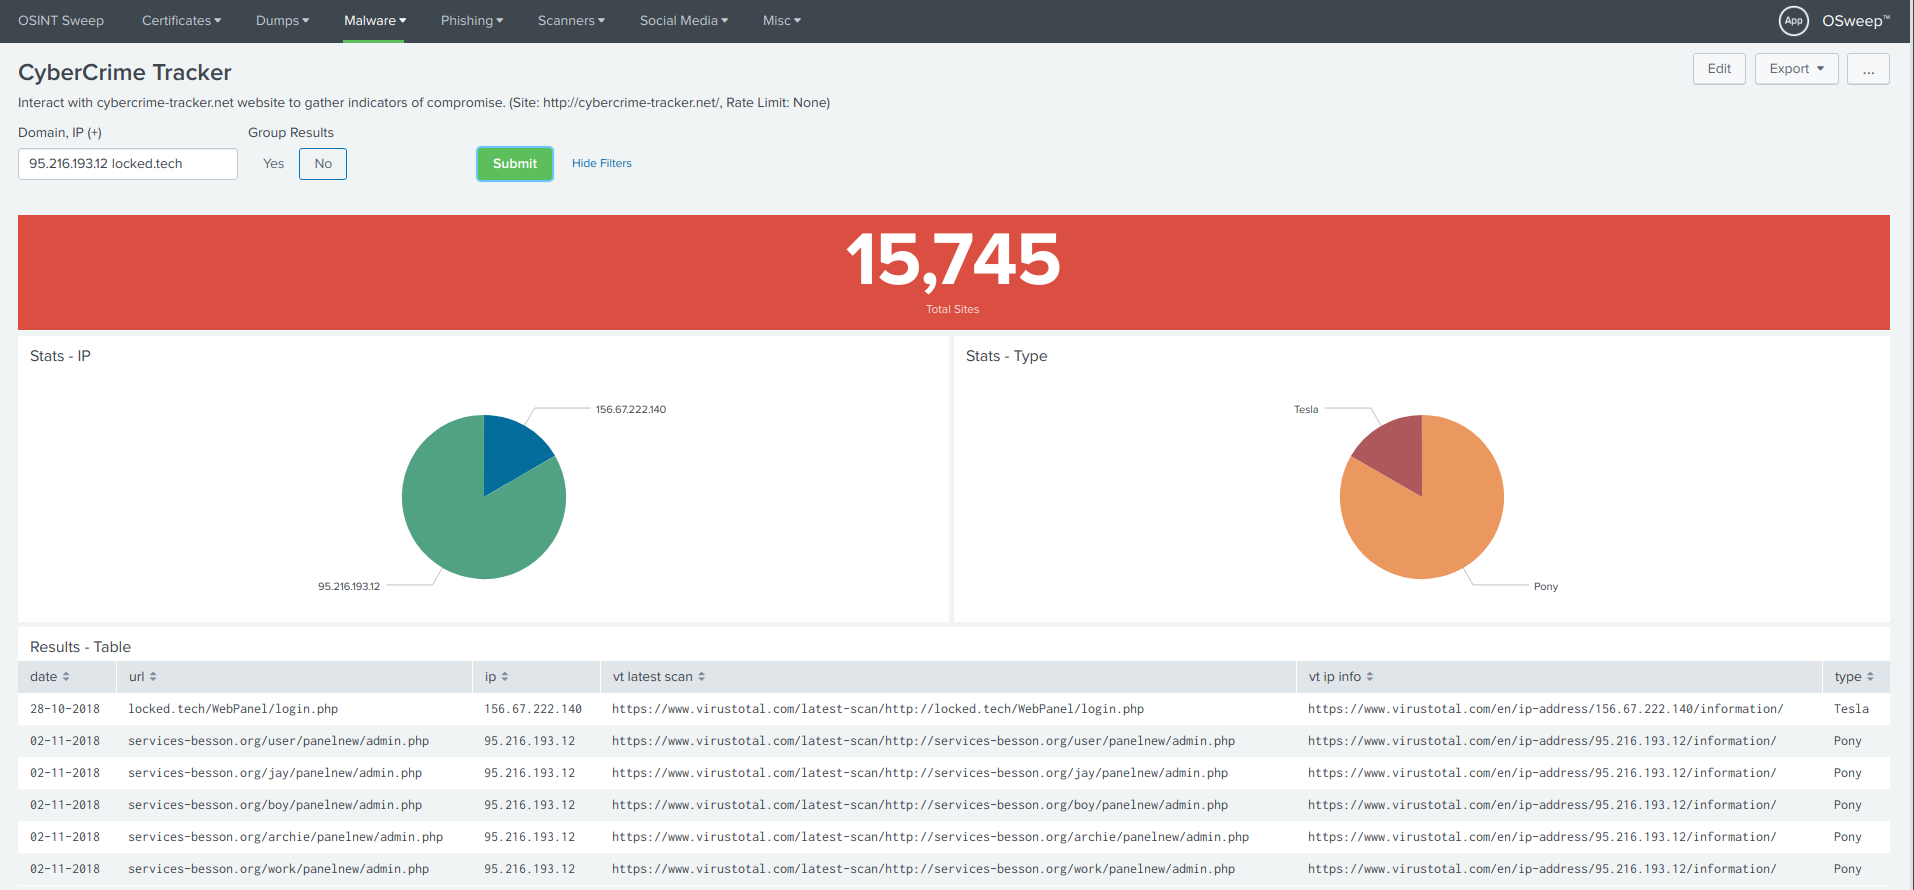
CyberCrime Tracker - डैशबोर्ड CyberCrime Tracker - डैशबोर्ड
GreyNoise - डैशबोर्ड

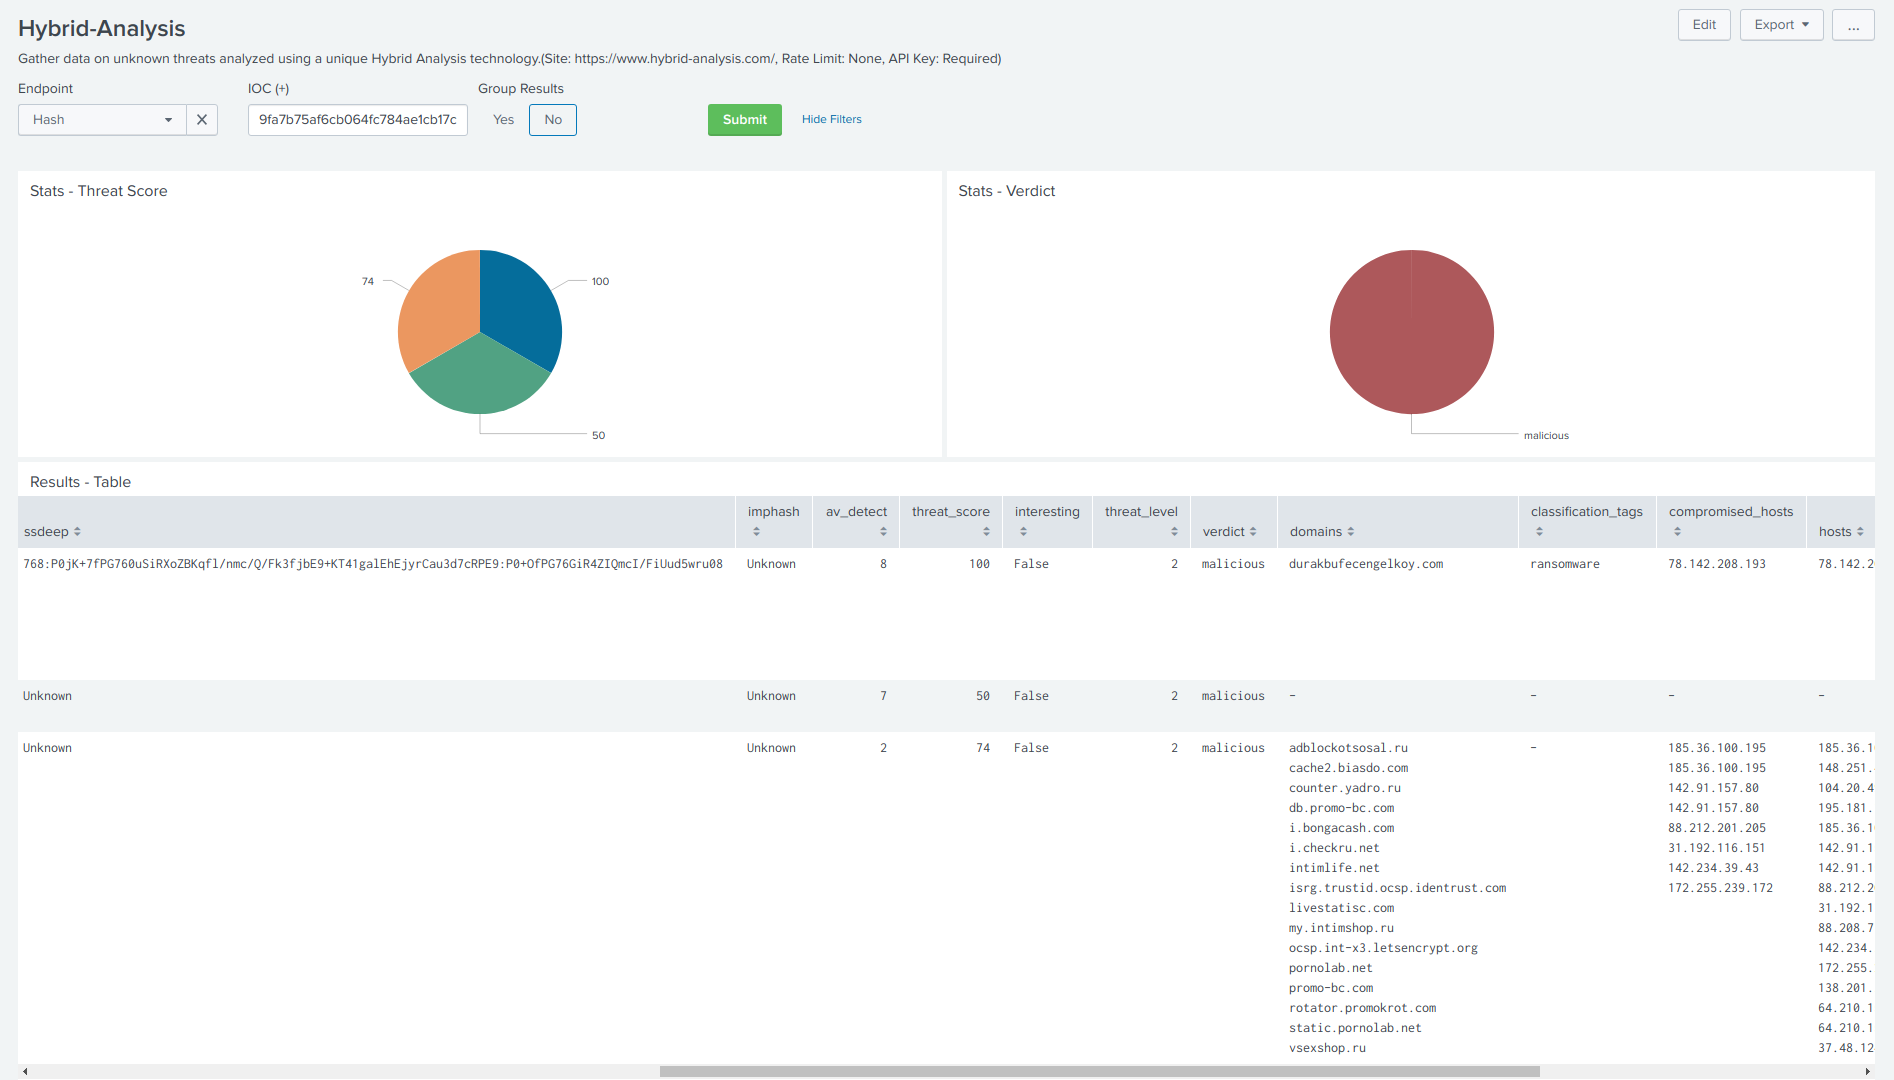
Hybrid-Analysis - डैशबोर्ड

MalShare - डैशबोर्ड
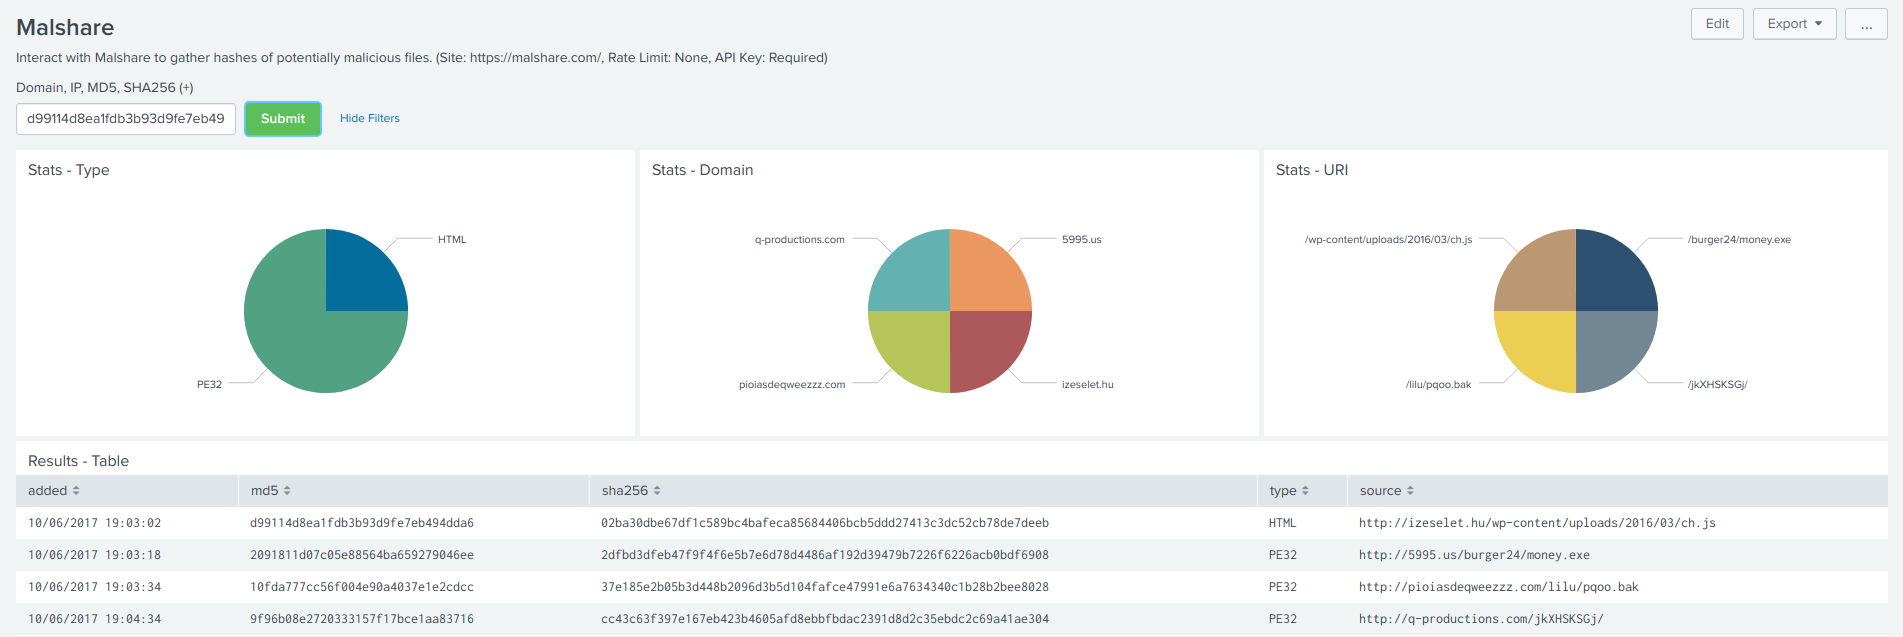
MalShare - डैशबोर्ड

Phishing Catcher - डैशबोर्ड
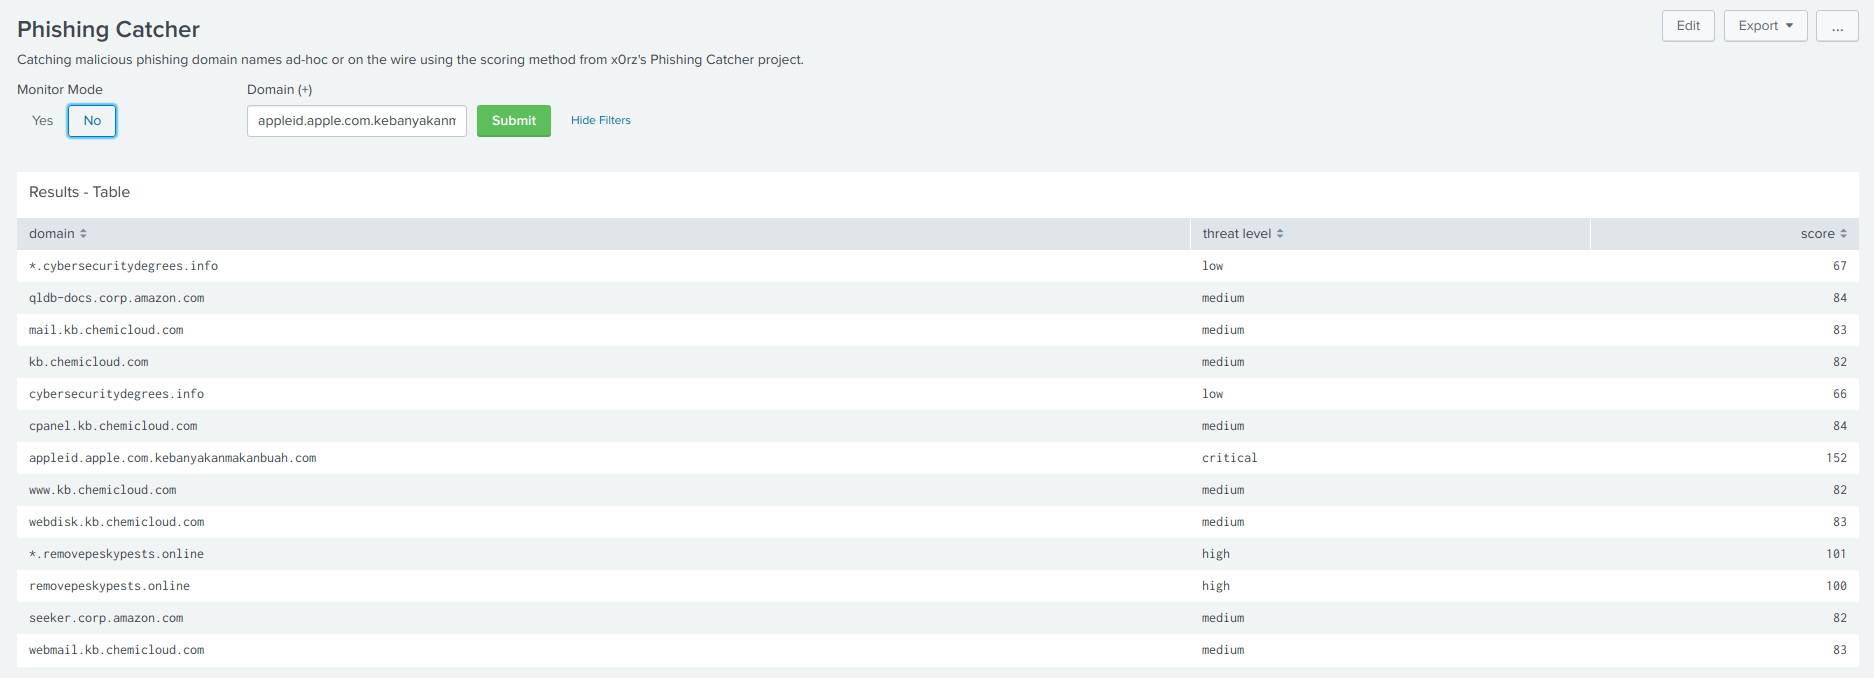

Phishing Kit Tracker - डैशबोर्ड

Pastebin Dump - डैशबोर्ड

ThreatCrowd - डैशबोर्ड ThreatCrowd - डैशबोर्ड
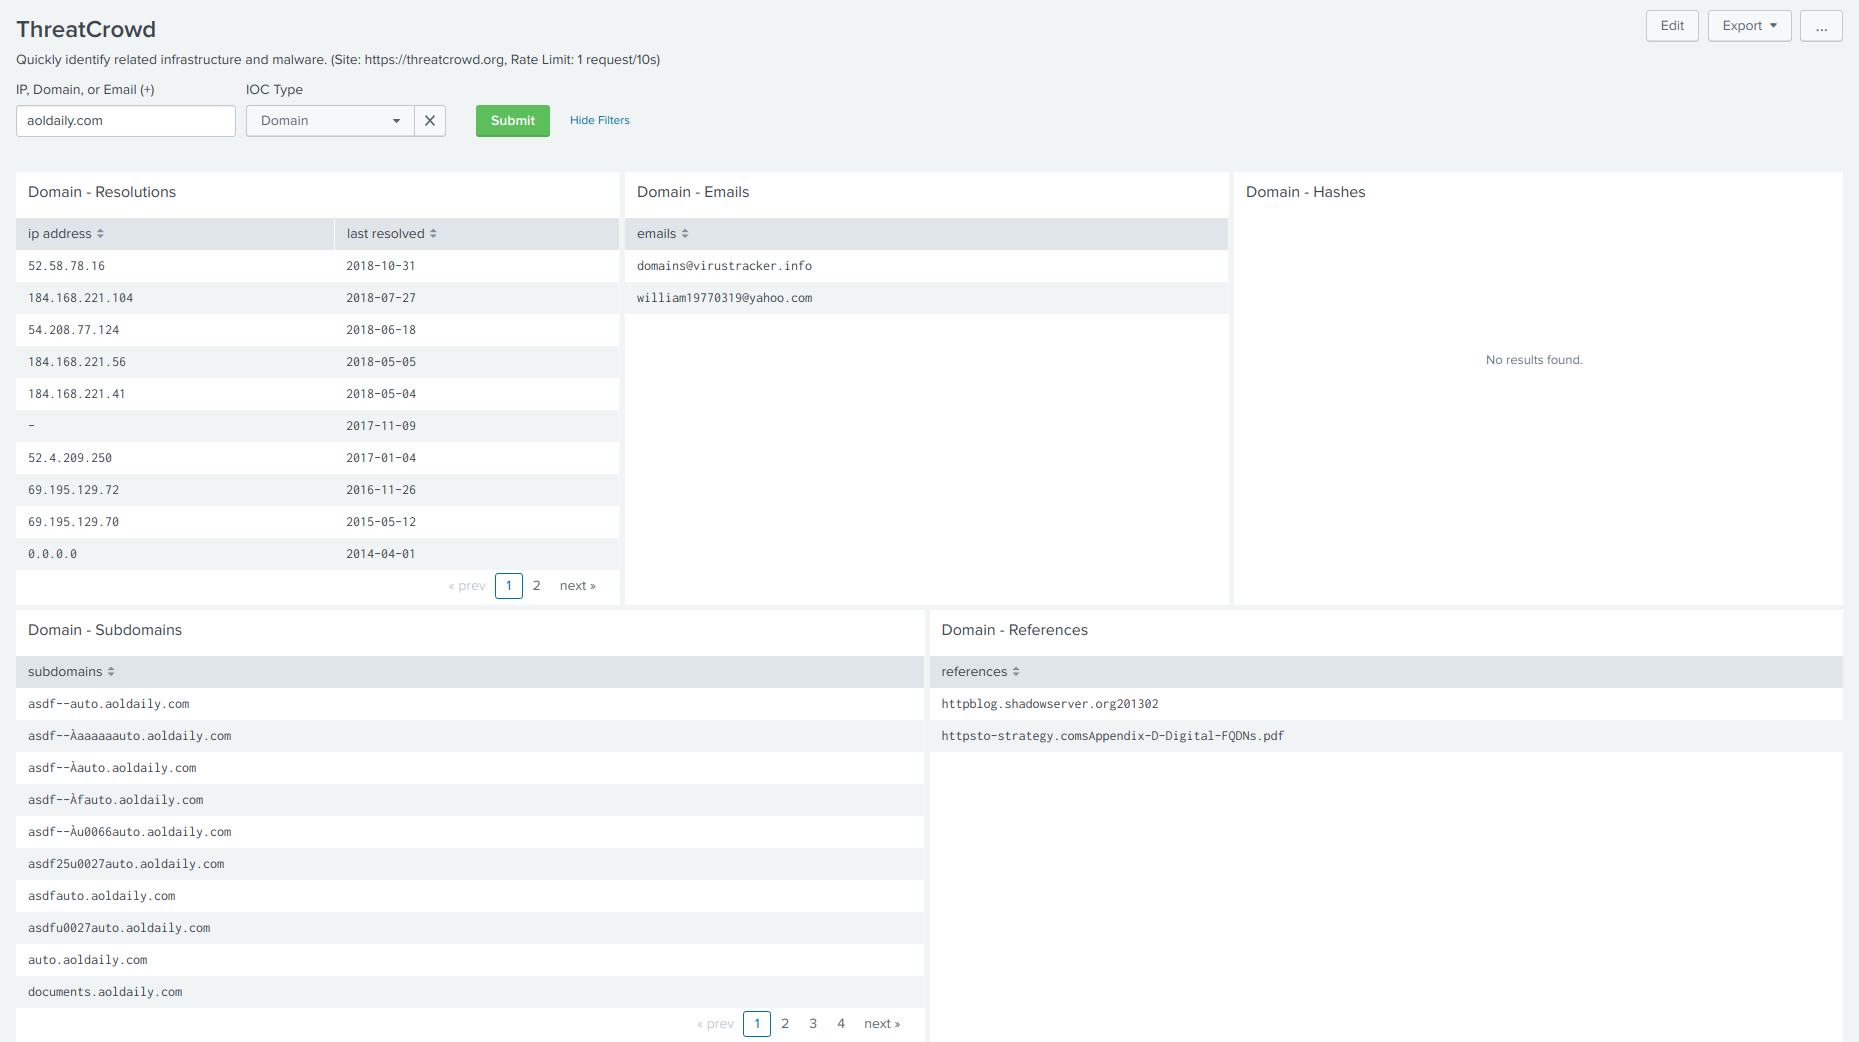
Twitter - डैशबोर्ड Twitter - डैशबोर्ड

URLhaus - डैशबोर्ड URLhaus - डैशबोर्ड
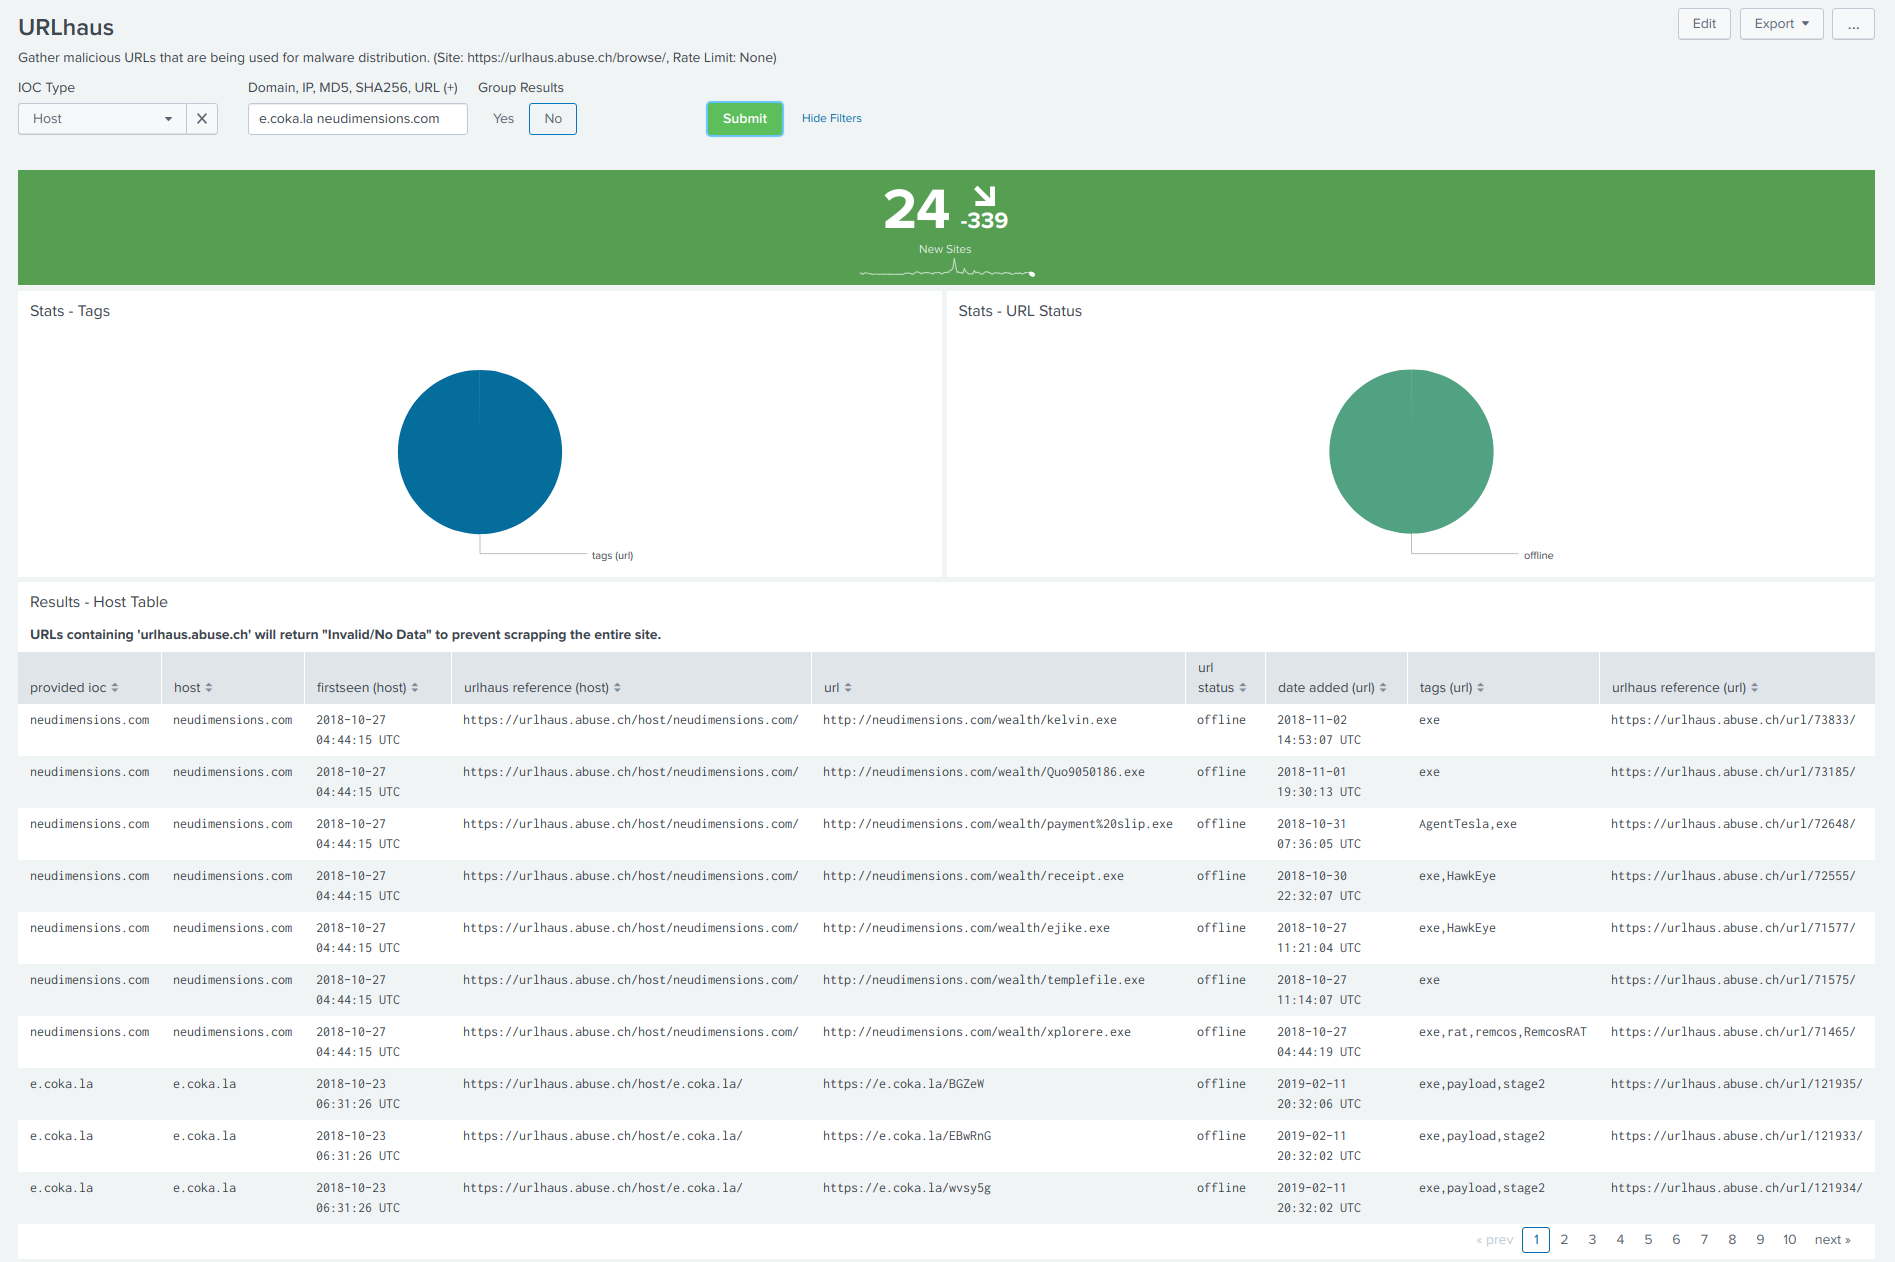
urlscan.io - डैशबोर्ड urlscanio - डैशबोर्ड
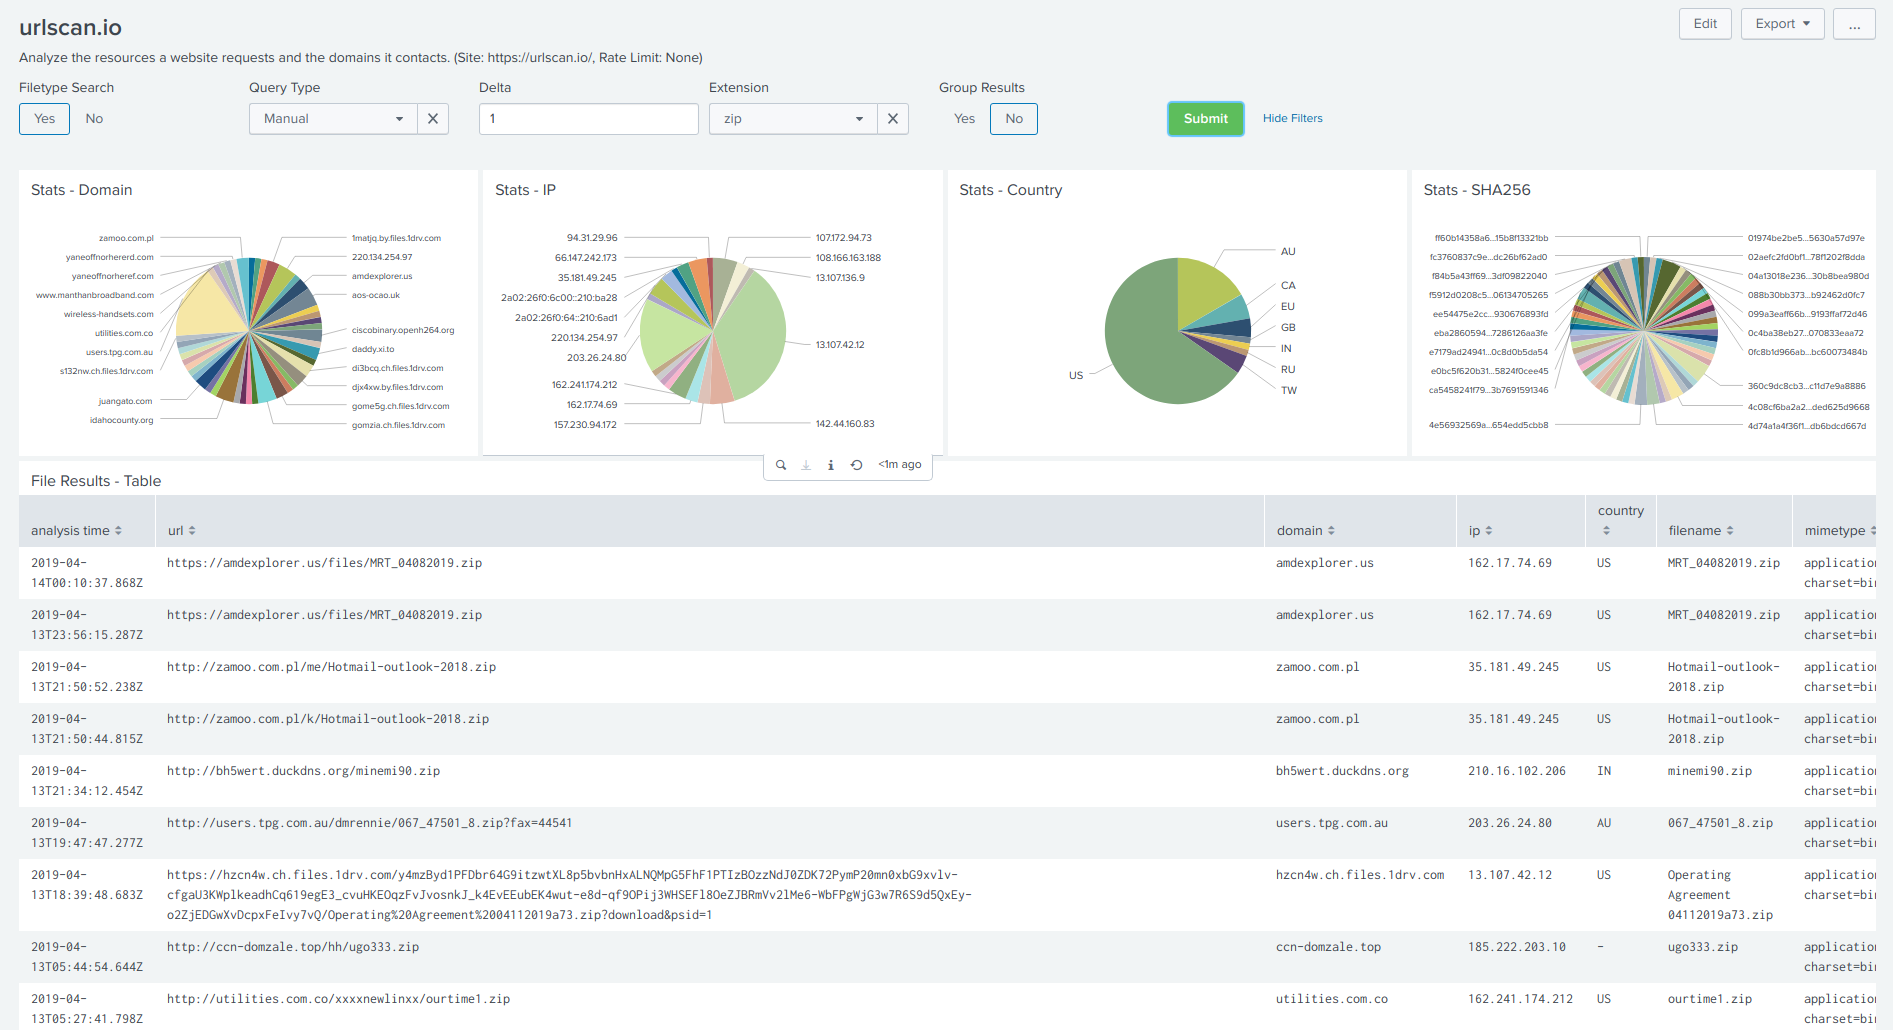
जल्द आ रहे हैं डैशबोर्ड

  • Alienvault
  • Censys
  • PulseDive

कृपया फोर्क करें, मर्ज रिक्वेस्ट बनाएं, और इसे बेहतर बनाने में मदद करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





