mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए MITRE ATT&CK तकनीकों से मैप करता है।
capa निष्पादन योग्य फ़ाइलों में क्षमताओं का पता लगाता है। आप इसे एक PE, ELF, .NET मॉड्यूल, शेलकोड फ़ाइल या सैंडबॉक्स रिपोर्ट के विरुद्ध चलाते हैं और यह आपको बताता है कि उसके अनुसार प्रोग्राम क्या कर सकता है। उदाहरण के लिए, यह सुझाव दे सकता है कि फ़ाइल एक बैकडोर है, सेवाओं को स्थापित करने में सक्षम है, या संचार के लिए HTTP पर निर्भर है।
अपने ब्राउज़र में capa परिणामों को अंतःक्रियात्मक रूप से देखने के लिए capa Explorer Web का उपयोग करें।
यदि आप capa नियमों का निरीक्षण या लेखन करना चाहते हैं, तो capa-rules रिपॉजिटरी पर जाएँ। अन्यथा, पढ़ते रहें।
नीचे आपको अधिक विवरण के साथ हमारे capa ब्लॉग पोस्ट की सूची मिलेगी।
$ capa.exe suspicious.exe
+--------------------+------------------------------------------------------------------------+ | ATT&CK Tactic | ATT&CK Technique | |--------------------+------------------------------------------------------------------------| | DEFENSE EVASION | Obfuscated Files or Information [T1027] | | DISCOVERY | Query Registry [T1012] | | | System Information Discovery [T1082] | | EXECUTION | Command and Scripting Interpreter::Windows Command Shell [T1059.003] | | | Shared Modules [T1129] | | EXFILTRATION | Exfiltration Over C2 Channel [T1041] | | PERSISTENCE | Create or Modify System Process::Windows Service [T1543.003] | +--------------------+------------------------------------------------------------------------+
+-------------------------------------------+-------------------------------------------------+ | CAPABILITY | NAMESPACE | |-------------------------------------------+-------------------------------------------------| | read and send data from client to server | c2/file-transfer | | execute shell command and capture output | c2/shell | | receive data (2 matches) | communication | | send data (6 matches) | communication | | connect to HTTP server (3 matches) | communication/http/client | | send HTTP request (3 matches) | communication/http/client | | create pipe | communication/named-pipe/create | | get socket status (2 matches) | communication/socket | | receive data on socket (2 matches) | communication/socket/receive | | send data on socket (3 matches) | communication/socket/send | | connect TCP socket | communication/socket/tcp | | encode data using Base64 | data-manipulation/encoding/base64 | | encode data using XOR (6 matches) | data-manipulation/encoding/xor | | run as a service | executable/pe | | get common file path (3 matches) | host-interaction/file-system | | read file | host-interaction/file-system/read | | write file (2 matches) | host-interaction/file-system/write | | print debug messages (2 matches) | host-interaction/log/debug/write-event | | resolve DNS | host-interaction/network/dns/resolve | | get hostname | host-interaction/os/hostname | | create process | host-interaction/process/create | | create registry key | host-interaction/registry/create | | create service | host-interaction/service/create | | create thread | host-interaction/thread/create | | persist via Windows service | persistence/service | +-------------------------------------------+-------------------------------------------------+
# डाउनलोड और उपयोग
स्टैंडअलोन capa बाइनरीज़ के स्थिर रिलीज़ [यहाँ](https://github.com/mandiant/capa/releases) से डाउनलोड करें। आप बिना इंस्टॉलेशन के स्टैंडअलोन बाइनरीज़ चला सकते हैं। capa एक कमांड लाइन टूल है जिसे टर्मिनल से चलाया जाना चाहिए।
capa को लाइब्रेरी के रूप में उपयोग करने या किसी अन्य टूल के साथ एकीकृत करने के लिए, आगे के सेटअप निर्देशों के लिए [doc/installation.md](https://github.com/mandiant/capa/blob/master/doc/installation.md) देखें।
**दस्तावेज़ीकरण:** [उपयोग और सुझाव](https://github.com/mandiant/capa/blob/master/doc/usage.md) · [इंस्टॉलेशन](https://github.com/mandiant/capa/blob/master/doc/installation.md) · [सीमाएँ](https://github.com/mandiant/capa/blob/master/doc/limitations.md) · [FAQ](https://github.com/mandiant/capa/blob/master/doc/faq.md)
# capa एक्सप्लोरर वेब
[capa एक्सप्लोरर वेब](https://mandiant.github.io/capa/explorer/) आपको अपने वेब ब्राउज़र में capa परिणामों को इंटरैक्टिव रूप से एक्सप्लोर करने में सक्षम बनाता है। ऑनलाइन संस्करण के अलावा आप स्थानीय ऑफ़लाइन उपयोग के लिए एक स्टैंडअलोन HTML फ़ाइल डाउनलोड कर सकते हैं।
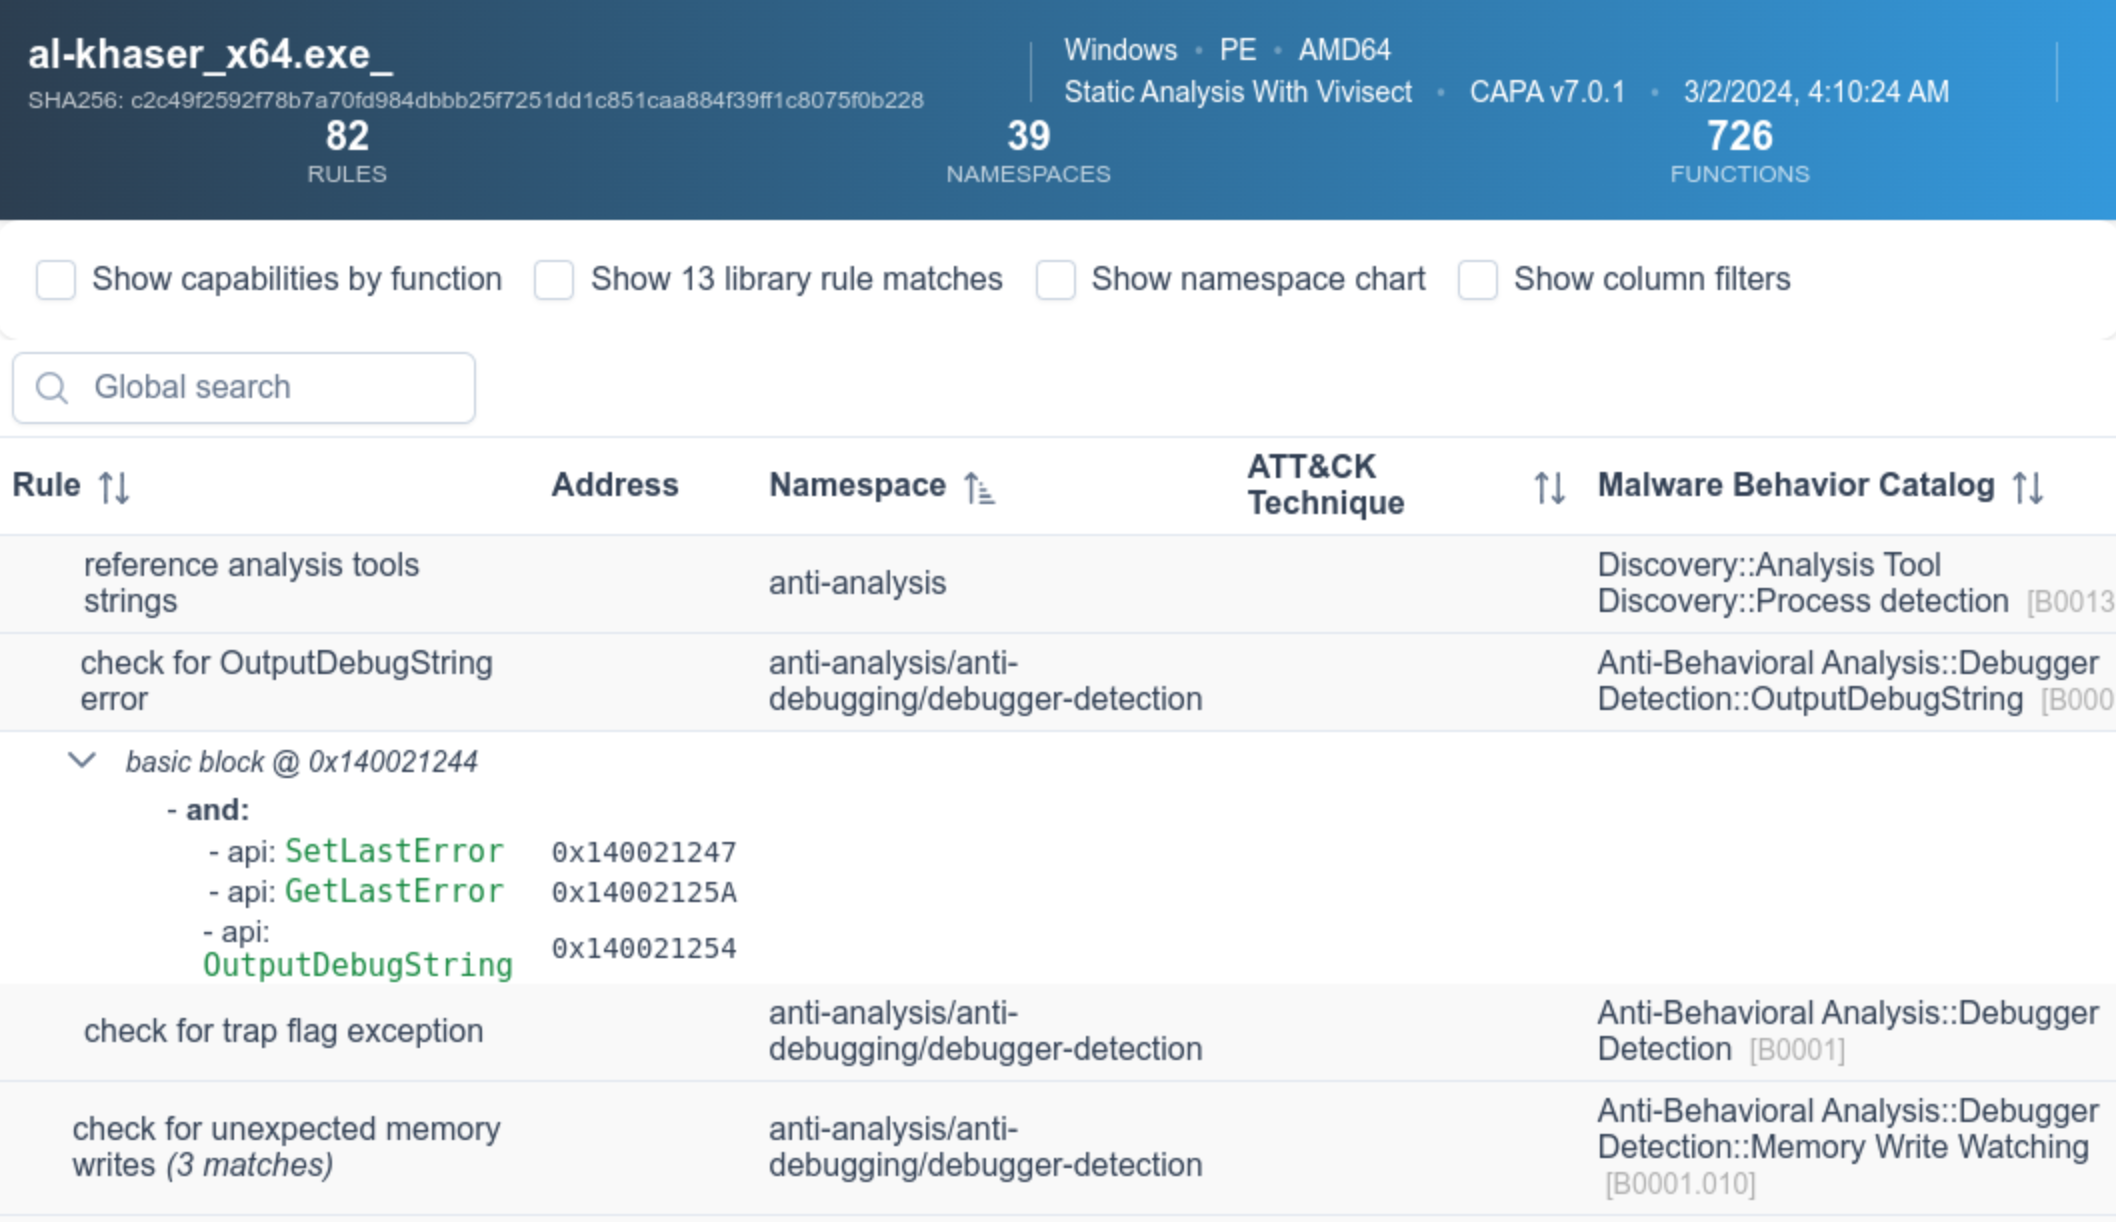
वेब UI पर अधिक विवरण [capa एक्सप्लोरर वेब README](https://github.com/mandiant/capa/blob/master/web/explorer/README.md) में उपलब्ध है।
# उदाहरण
उपरोक्त नमूना आउटपुट में, हम एक अज्ञात बाइनरी (`suspicious.exe`) के विरुद्ध capa चलाते हैं, और टूल रिपोर्ट करता है कि प्रोग्राम HTTP अनुरोध भेज सकता है, XOR और Base64 के माध्यम से डेटा डीकोड कर सकता है, सेवाएँ इंस्टॉल कर सकता है, और नई प्रक्रियाएँ स्पॉन कर सकता है। एक साथ लेने पर, इससे हमें लगता है कि `suspicious.exe` एक स्थायी बैकडोर हो सकता है। इसलिए, हमारा अगला विश्लेषण चरण `suspicious.exe` को सैंडबॉक्स में चलाना और कमांड एंड कंट्रोल सर्वर को पुनर्प्राप्त करने का प्रयास करना हो सकता है।
## विस्तृत परिणाम
`-vv` फ़्लैग (बहुत वर्बोज़ के लिए) पास करके, capa रिपोर्ट करता है कि उसे इन क्षमताओं के सबूत कहाँ मिले। यह कम से कम दो कारणों से उपयोगी है: