
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 st0rn/siglens
Windows आर्टिफैक्ट विश्लेषण टूलकिट जो AV डिटेक्शन को PE ऑफसेट, सेक्शन, RVA/VA और स्ट्रिंग्स से मैप करता है, साथ ही YARA, AMSI, capa और मल्टी-इंजन…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 adamwhitehat/judge-jury-and-executable
एक फ़ाइल सिस्टम फोरेंसिक विश्लेषण स्कैनर और ख़तरा खोज उपकरण। MFT और OS स्तर पर फ़ाइल सिस्टम को स्कैन करता है और डेटा को SQL, SQLite या CSV में…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 sepinf-inc/iped
IPED डिजिटल फोरेंसिक टूल। यह एक ओपन सोर्स सॉफ्टवेयर है जिसका उपयोग डिजिटल साक्ष्यों को संसाधित और विश्लेषित करने के लिए किया जा सकता है, जिन्हें…
 ethan-andrews/exploitarium-detections
KQL डिटेक्शन नियम Microsoft Sentinel और Defender XDR के लिए, bikini/exploitarium अनाम डिस्क्लोज़र को कवर करते हैं — यह 15+ विशिष्ट भेद्यता लक्ष्यों…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitor के रूप में छिपाए गए DLL Sideloading अभियान के लिए तकनीकी विश्लेषण, writeup, और YARA नियम
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
चरण-दर-चरण SOC विश्लेषक का मार्गदर्शन CVE-2024-3400 (PAN-OS command injection) की जांच और उपचार के लिए। इसमें detection, log analysis, threat…
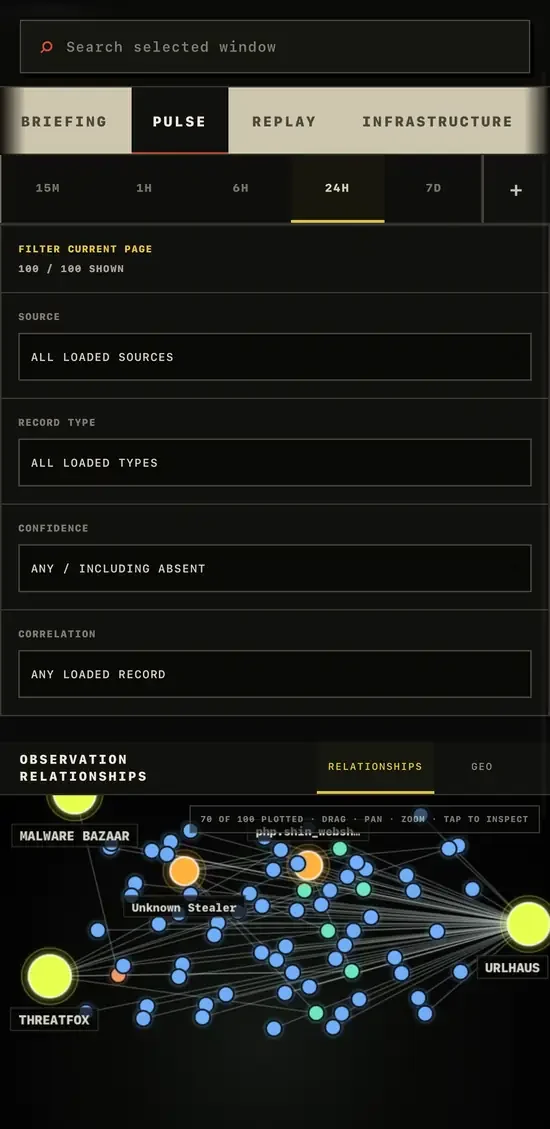
 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
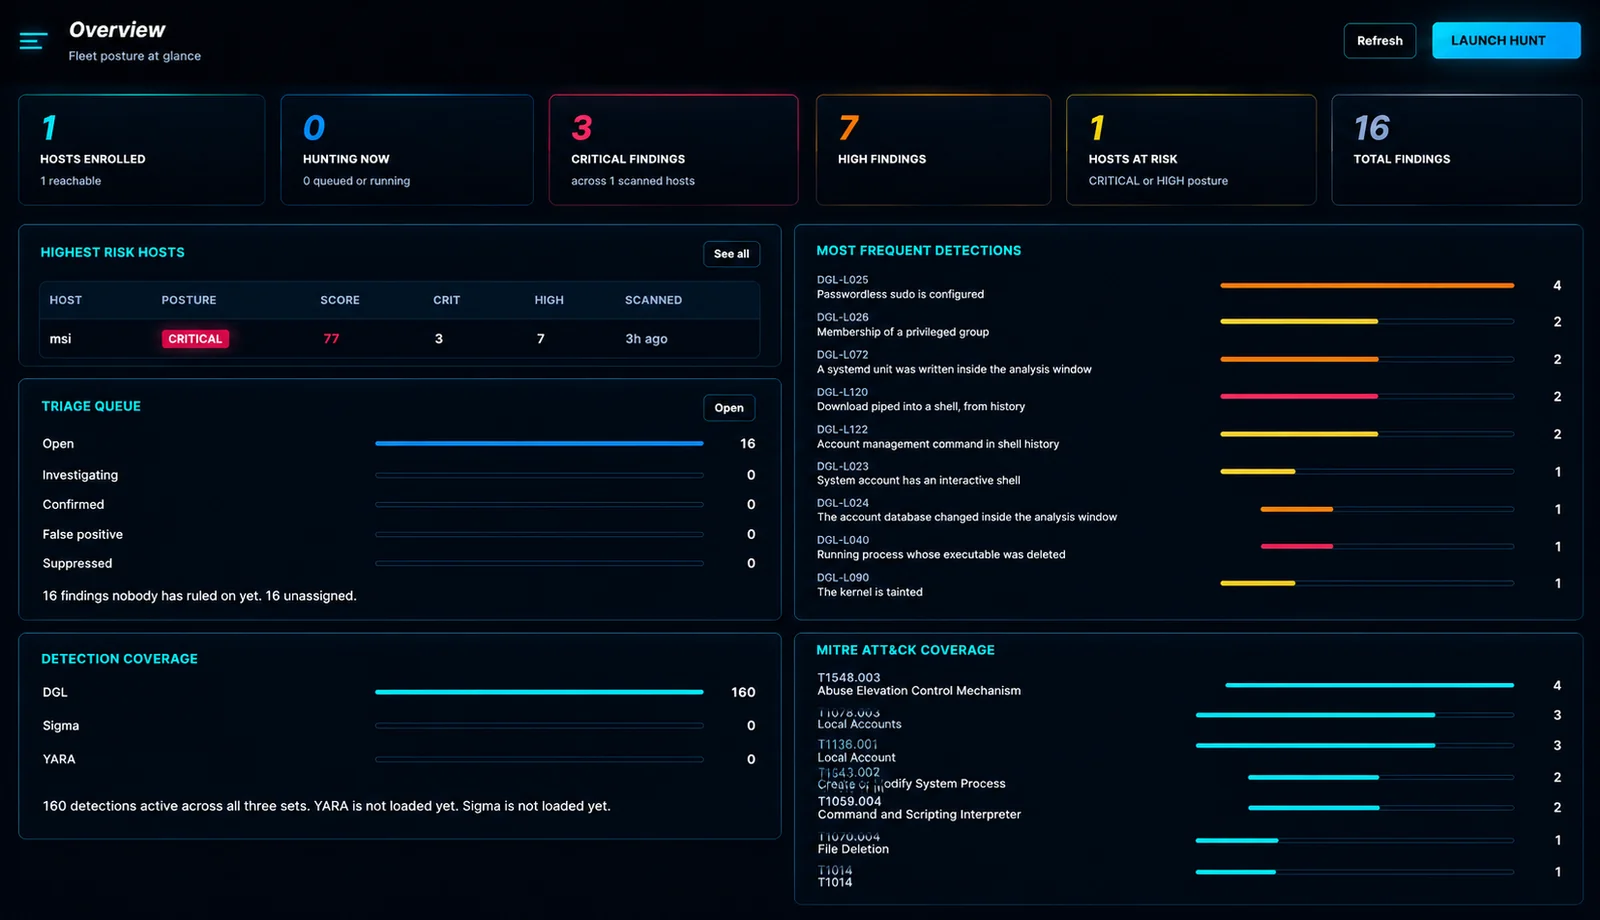 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS कलेक्टरों के लिए केंद्रीय कंसोल। यह एक फ्लीट को स्कैन करता है, होस्ट्स के बीच परिणामों को सहसंबंधित करता है, और एक ही स्थान…

 backbay-labs/thrunt-god
एजेंटिक आईडीई के लिए खतरे की खोज कमांड सिस्टम
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 capesandbox/capesolo
स्टैंडअलोन Windows VM मैलवेयर सैंडबॉक्स जो capemon चलाता है, GUI ट्राइएज व्यूअर, YARA सिग्नेचर, IOC एक्सट्रैक्शन, नेटवर्क विश्लेषण, और…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab पाथ ट्रैवर्सल IOC स्कैनर और डिटेक्शन टूलकिट। IOC स्कैनिंग, Sigma, Suricata/Snort, और SIEM डिटेक्शन नियमों के साथ गंभीर…








