
 backbay-labs/thrunt-god
एजेंटिक आईडीई के लिए खतरे की खोज कमांड सिस्टम



संकेत से, झुंड तक।
कोई देवता नहीं। केवल Thrunt।
एजेंटिक IDEs के लिए थ्रेट हंटिंग कमांड सिस्टम।
Claude Code · OpenCode · Gemini · Codex · Copilot · Cursor · Windsurf
/thrunt:autonomous | एक कमांड, पूरा शिकार
स्थापना · चरण · कमांड · प्रवाह · आर्टिफैक्ट्स
npx thrunt-god@latest --claude --local

हंट कमांड सतह को आपके स्थानीय IDE वातावरण में बूटस्ट्रैप करें।
| IDE | कमांड |
|---|---|
| Claude Code / Gemini | /hunt:help |
| OpenCode | /hunt-help |
| Codex | $hunt-help |
| Copilot | /hunt-help |
| Cursor / Windsurf | hunt-help |
v0.3.0 रिलीज़ से thrunt-god-0.3.0.vsix डाउनलोड करें।
फिर इसे दो तरीकों में से एक से स्थापित करें:
... मेनू पर क्लिक करें, Install from VSIX... चुनें, और डाउनलोड की गई फ़ाइल का चयन करें।code --install-extension thrunt-god-0.3.0.vsix
स्थापना के बाद, एक फ़ोल्डर खोलें जिसमें .planning/MISSION.md या .hunt/MISSION.md हो, और THRUNT साइडबार स्वचालित रूप से सक्रिय हो जाएगा।
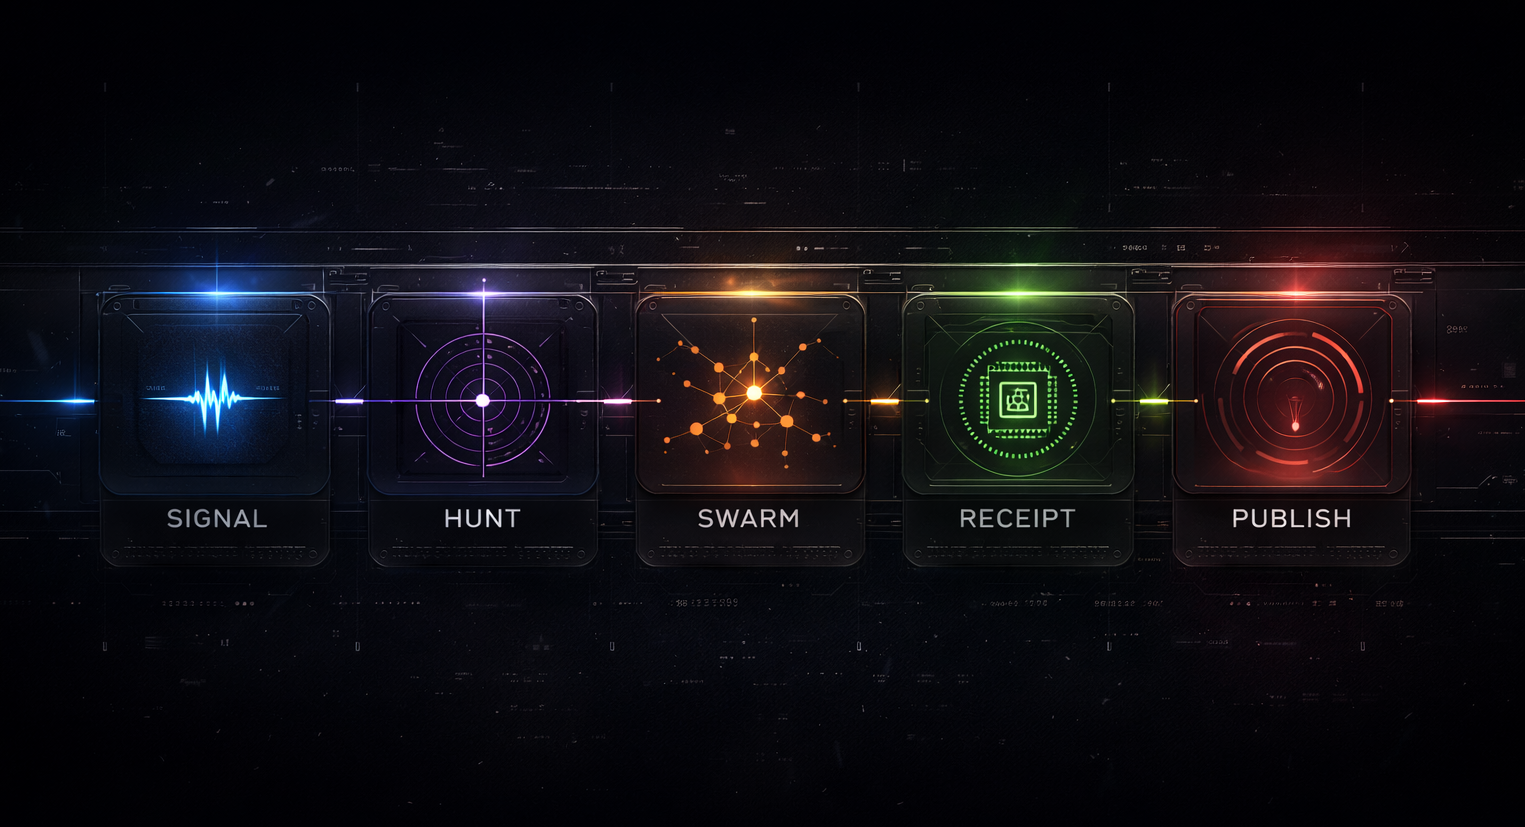
प्रत्येक शिकार पाँच चरणों से गुज़रता है। प्रत्येक कदम स्पष्ट है।
| चरण | |
|---|---|
| संकेत | एक डिटेक्शन, विसंगति, सुराग या खुफिया इनपुट केस खोलता है |
| शिकार | परिकल्पनाएँ बनाई जाती हैं, दायरा तय किया जाता है, और परीक्षण योग्य बनाया जाता है |
| झुंड | समांतर एजेंट उपलब्ध स्रोतों पर संरचित जाँच करते हैं |
| प्राप्ति | हर दावा सटीक क्वेरी, टाइमस्टैम्प और साक्ष्य श्रृंखला से बंधा होता है |
| प्रकाशित | केवल मान्य निष्कर्ष डाउनस्ट्रीम उपभोक्ताओं के लिए पैकेज किए जाते हैं |
| कमांड | उद्देश्य |
|---|---|
/hunt:new-program | एक दीर्घकालिक हंट प्रोग्राम तैयार करें |
/hunt:new-case | एक सिग्नल से केस खोलें |
/hunt:map-environment | डेटा स्रोतों, एक्सेस और टोपोलॉजी की सूची बनाएं |
/hunt:shape-hypothesis | परीक्षण योग्य परिकल्पनाएँ विकसित और परिष्कृत करें |
/hunt:plan <चरण> | एक हंट चरण की योजना बनाएं |
/hunt:run <चरण> | एक हंट चरण निष्पादित करें |
/hunt:validate-findings [चरण] | निष्कर्षों के लिए साक्ष्य श्रृंखला मान्य करें |
/hunt:publish [लक्ष्य] | निष्कर्षों को पैकेज करें और भेजें |
/hunt:help | सभी कमांड और उपयोग दिखाएं |
कार्यस्थान प्रबंधन, डायग्नोस्टिक्स, सेटिंग्स और एजेंट नियंत्रण के लिए उपयोगिता और ऑर्केस्ट्रेशन कमांड (/thrunt:*)।
एकल सिग्नल |
दीर्घकालिक प्रोग्राम |
पैक-बीजित सिग्नल |
स्वायत्तशेष सभी चरणों को अंत-से-अंत चलाता है: चर्चा, योजना, निष्पादन। केवल ऑपरेटर निर्णयों के लिए रुकता है। |
सभी हंट स्थिति प्रोजेक्ट रूट पर एक प्लानिंग निर्देशिका (डिफ़ॉल्ट रूप से .planning/) में रहती है। हर क्वेरी, प्राप्ति और निष्कर्ष एक फ़ाइल है, सारांश नहीं।
.planning/
├── config.json             # प्रोजेक्ट सेटिंग्स (मोड, प्रोफ़ाइल, कनेक्टर, वर्कफ़्लो टॉगल)
├── MISSION.md              # हंट प्रोग्राम मिशन और दायरा
├── HYPOTHESES.md           # स्टेटस ट्रैकिंग के साथ परीक्षण योग्य परिकल्पनाएँ
├── SUCCESS_CRITERIA.md     # प्रोग्राम के लिए पूर्णता की परिभाषा
├── HUNTMAP.md              # चरण विभाजन और निष्पादन रोडमैप
├── STATE.md                # वर्तमान चरण, प्रगति, बाधाएँ
├── FINDINGS.md             # केवल मान्य निष्कर्ष
├── EVIDENCE_REVIEW.md      # साक्ष्य श्रृंखला ऑडिट
├── QUERIES/                # चलाई गई सटीक क्वेरी, टाइमस्टैम्प के साथ
├── RECEIPTS/               # प्रति चरण कार्य के लिए निष्पादन प्राप्तियाँ
├── DETECTIONS/             # निष्कर्षों से प्रचारित डिटेक्शन नियम
├── environment/
│   └── ENVIRONMENT.md      # डेटा स्रोत सूची और एक्सेस मैप
├── phases/                 # प्रति चरण योजनाएँ, शोध और परिणाम
├── workstreams/            # समांतर हंट केस (वैकल्पिक)
├── milestones/             # संग्रहीत पूर्ण माइलस्टोन
└── published/              # अंतिम डिलीवरेबल्स
सेटिंग्स .planning/config.json में रहती हैं, जो /hunt:new-program द्वारा बनाई जाती है और /thrunt:settings के माध्यम से संपादित की जा सकती है। वैश्विक डिफ़ॉल्ट ~/.thrunt/defaults.json में प्रत्येक नए प्रोजेक्ट कॉन्फ़िगरेशन में विलय हो जाते हैं।
| सेटिंग | डिफ़ॉल्ट | यह क्या नियंत्रित करता है |
|---|---|---|
mode | interactive | interactive प्रत्येक चरण पर पुष्टि करता है, yolo स्वचालित रूप से अनुमोदन करता है |
granularity | standard | चरण गणना: coarse (3-5), standard (5-8), fine (8-12) |
model_profile | balanced | प्रति एजेंट मॉडल स्तर: quality, balanced, budget, inherit |
planning.commit_docs | true | क्या .planning/ git में कमिट किया जाता है |
git.branching_strategy | none | none, phase (प्रति चरण शाखा), milestone (प्रति संस्करण शाखा) |






