
Douglas-042 HEADQUARTERS कलेक्टरों के लिए केंद्रीय कंसोल। यह एक फ्लीट को स्कैन करता है, होस्ट्स के बीच परिणामों को सहसंबंधित करता है, और एक ही स्थान से IOC फ़ीड्स और SIEM डिलीवरी का प्रबंधन करता है।

Windows और Linux होस्ट के फ्लीट को समझौते के संकेतों के लिए स्कैन करें, तय करें कि वास्तव में क्या मायने रखता है, और उस पर कार्रवाई करें — एक कंसोल से, प्रति होस्ट एक कमांड के साथ।
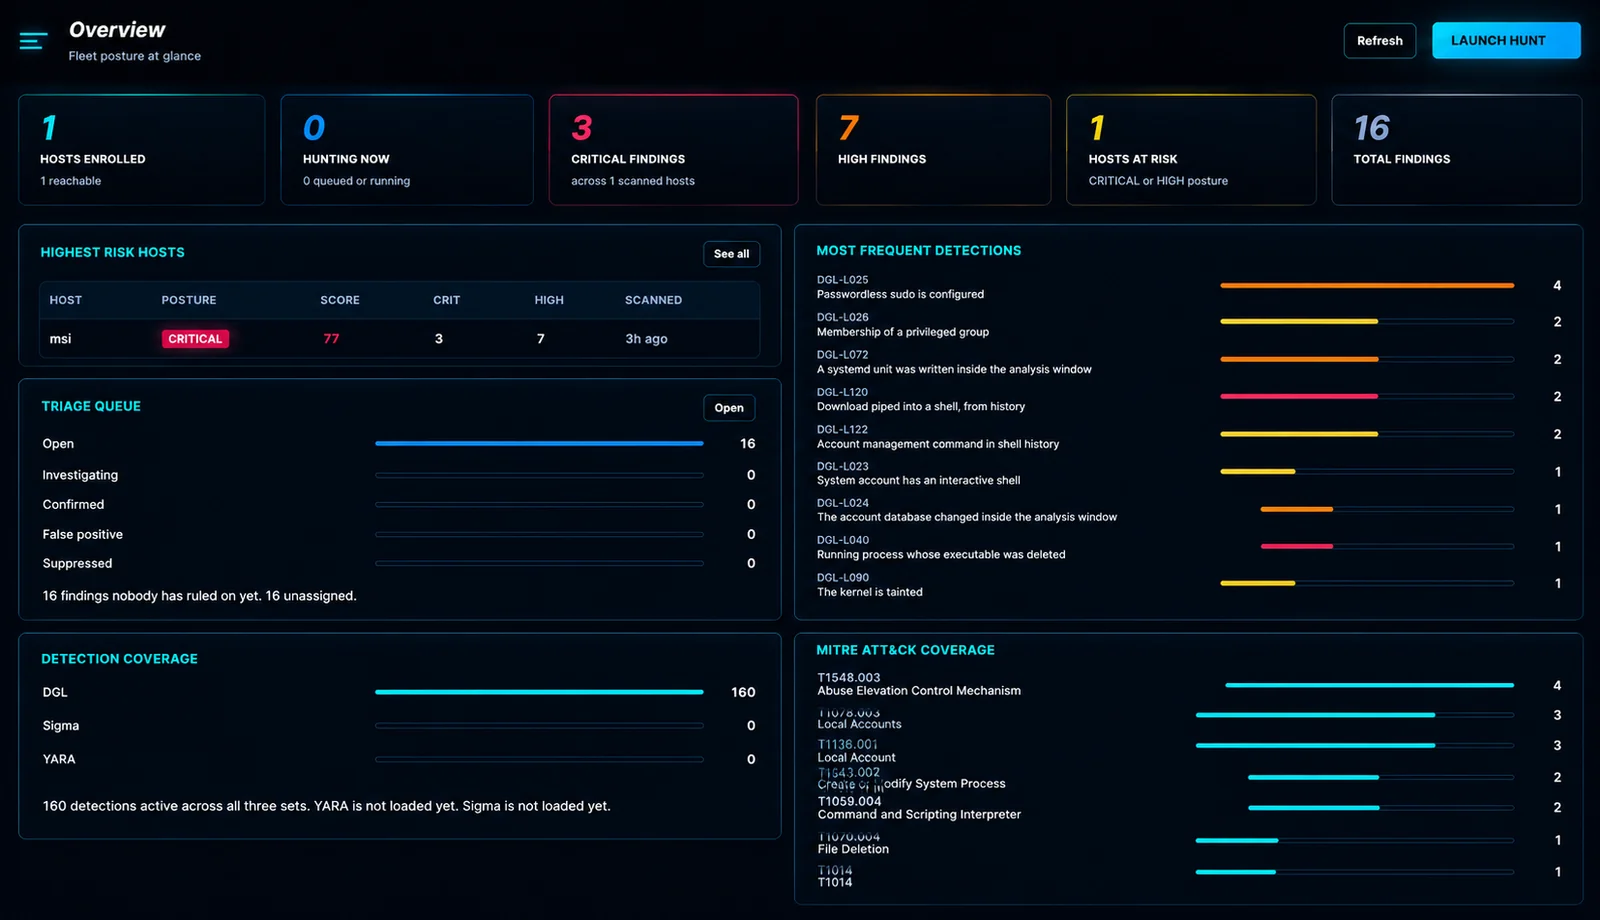
हंट एक स्कैन नहीं है। Douglas वे आर्टिफैक्ट एकत्र करता है जो एक विश्लेषक हाथ से एकत्र करता — प्रोसेस, सेवाएँ, शेड्यूल किए गए कार्य, ऑटोरन, कनेक्शन, खाते, ड्राइवर, इवेंट लॉग, cron, systemd, शेल इतिहास, वेब रूट — और उन पर 201 अंतर्निहित डिटेक्शन चलाता है, साथ ही आपके स्वयं के Sigma, YARA और कस्टम नियम।
फिर यह वे हिस्से करता है जो अधिकांश टूल आप पर छोड़ देते हैं: यह बताता है कौन-से निष्कर्षों पर अभी भी निर्णय लेने की आवश्यकता है, साठ बाहरी पतों में से पहले किसे देखना है, और आपको RDP सत्र खोले बिना उस पर कुछ करने देता है।
   एक कमांड तैनात करें  ──▶  हंट  ──▶  निष्कर्ष लाइव दिखाई देते हैं
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              IOC फ़ीड मिलान          प्रतिष्ठा स्कोर        प्रतिक्रिया क्रियाएँ
              "यह एक ज्ञात C2 है"    "92/100, 340 रिपोर्ट"   आइसोलेट · किल · एकत्र करें
जिन एस्टेट को शिकार की सबसे अधिक आवश्यकता होती है, वे अक्सर वही होते हैं जिनके पास EDR नहीं होता: कुछ दर्जन सर्वर, कोई एजेंट बजट नहीं, और एक घटना जो तीन दिन पहले शुरू हुई थी। विकल्प आमतौर पर एक व्यावसायिक प्लेटफ़ॉर्म जिसे किसी ने मंज़ूरी नहीं दी और PowerShell स्क्रिप्ट का एक फ़ोल्डर जिसे कोई हाथ से चलाता है, के बीच होता है।
Douglas उनके बीच में बैठता है। जिस होस्ट की आप जाँच कर रहे हैं उस पर कुछ भी इंस्टॉल नहीं होता — कलेक्टर एक बार चलता है और बाहर निकल जाता है — और हर परिणाम एक कंसोल में आता है जिसे आप सौंप सकते हैं जो भी आगे घटना संभाले।
निष्कर्ष उत्पन्न करना आसान और पढ़ना महंगा है। यह स्क्रीन कतार को इतना छोटा रखने के लिए मौजूद है कि तीसरे दौर में भी कोई इसे पढ़ रहा हो।
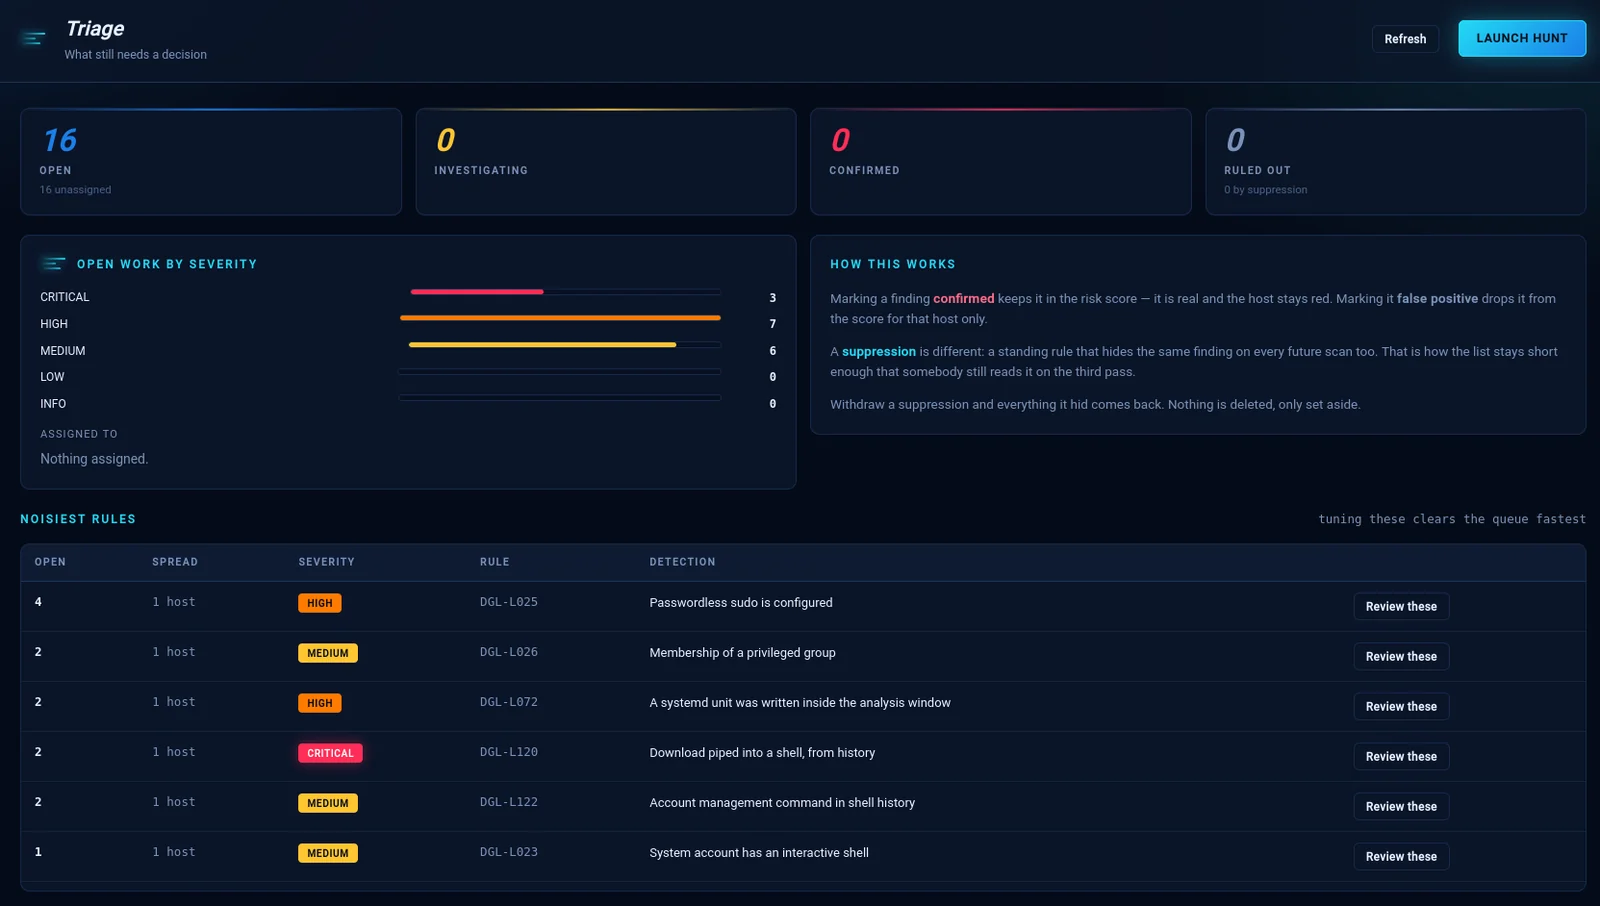
तीन परिणाम, और उनके बीच का अंतर छह महीने बाद मायने रखता है:
| निर्णय | यह क्या करता है |
|---|---|
| पुष्ट | वास्तविक। जोखिम स्कोर में बना रहता है, होस्ट लाल बना रहता है। |
| गलत सकारात्मक | स्कोर से हट जाता है केवल उस होस्ट के लिए। |
| दमन | एक स्थायी नियम जो हर भविष्य के स्कैन पर वही निष्कर्ष छिपा देता है। |
कुछ भी कभी हटाया नहीं जाता। एक दमन वापस लें और जो कुछ भी उसने छिपाया था वह वापस आ जाता है। सबसे शोरगुल वाले नियम सबसे नीचे होते हैं क्योंकि उन्हें ट्यून करना कतार को निष्कर्ष-दर-निष्कर्ष काम करने से तेज़ी से साफ़ करता है।
सभी 201 डिटेक्शन 15 श्रेणियों में समूहित हैं — एक बार में एक या एक पूरे परिवार को एक साथ स्विच किया जा सकता है। किसी भी नियम पर क्लिक करें यह पढ़ने के लिए कि यह क्या जाँचता है, यह वैध रूप से कैसे सक्रिय होता है, और आगे क्या करना है।
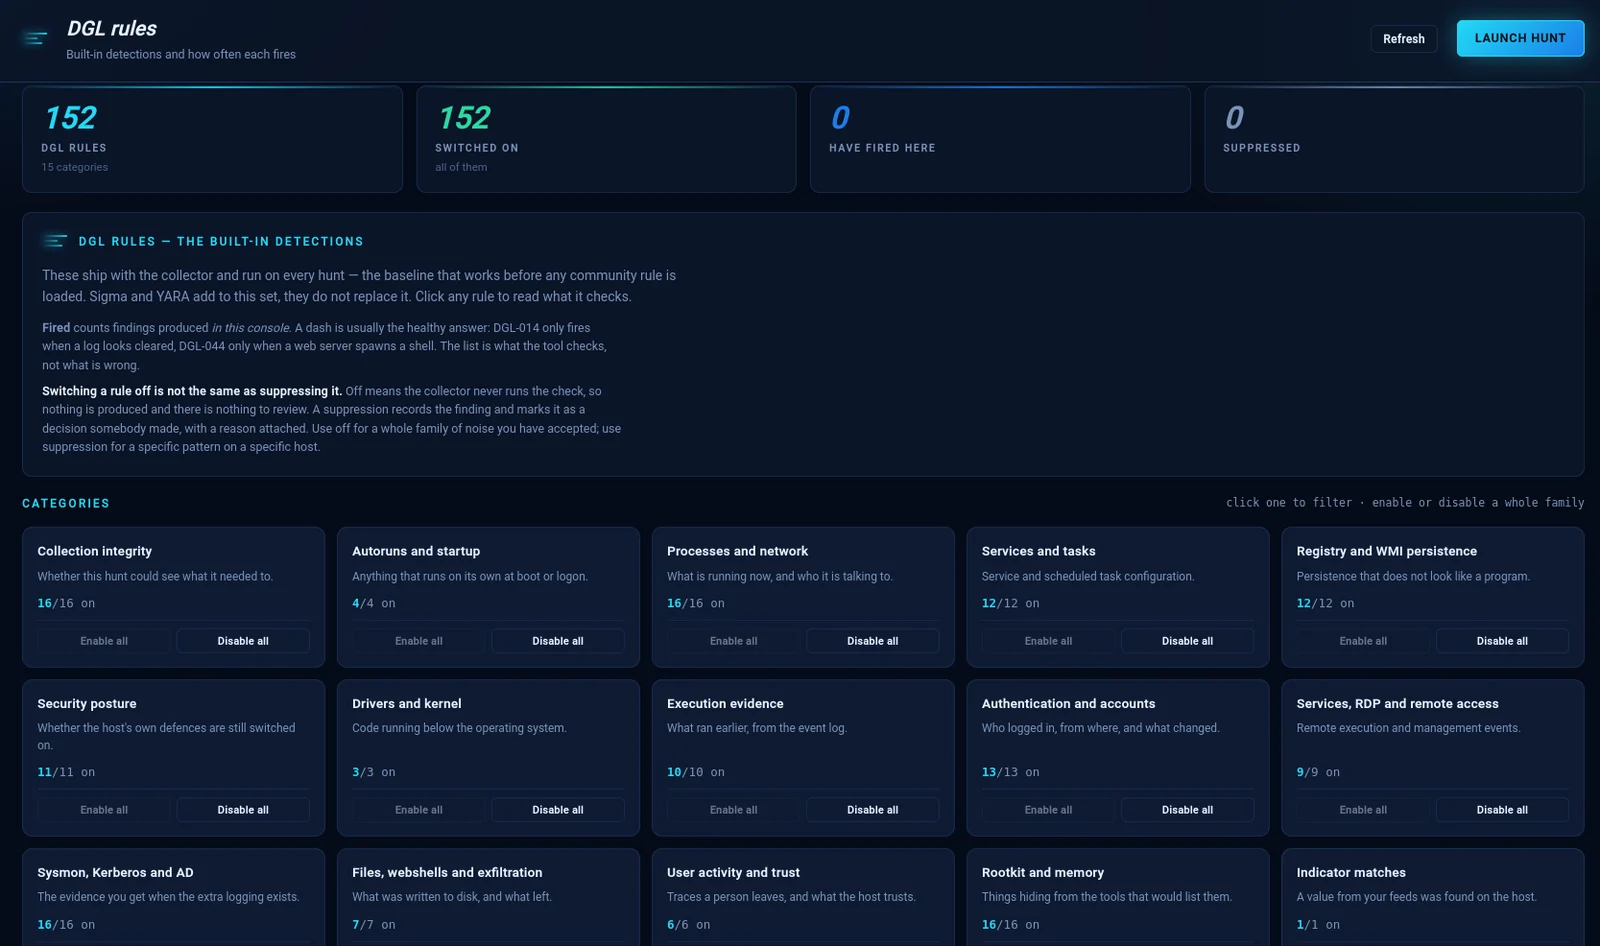
स्क्रीन जिस अंतर को स्पष्ट करती है, क्योंकि इसे गलत समझना आम है:
किसी नियम को बंद करना उसे दमित करने के समान नहीं है। बंद का अर्थ है कि कलेक्टर कभी जाँच नहीं चलाता — कुछ भी उत्पन्न नहीं होता और समीक्षा के लिए कुछ नहीं होता। एक दमन निष्कर्ष को रिकॉर्ड करता है और उसे किसी के द्वारा लिए गए निर्णय के रूप में चिह्नित करता है, साथ में एक कारण जुड़ा होता है।
बंद का उपयोग उस शोर के परिवार के लिए करें जिसे आपने स्वीकार कर लिया है। दमन का उपयोग किसी विशिष्ट होस्ट पर किसी विशिष्ट पैटर्न के लिए करें।
Fired के नीचे एक डैश आमतौर पर स्वस्थ उत्तर होता है: DGL-014 केवल तब सक्रिय होता है जब कोई लॉग साफ़ किया गया लगता है। सूची वह है जो टूल जाँचता है, न कि वह जो गलत है।
फ़ॉर्म आपके पहले नियम के लिए तेज़ है और बीसवें के लिए धीमा। इसलिए नियम टेक्स्ट के रूप में भी लिखे जा सकते हैं — टाइप करते समय जाँचे जाते हैं, 11 आर्टिफैक्ट टेबल और 13 ऑपरेटर के विरुद्ध।
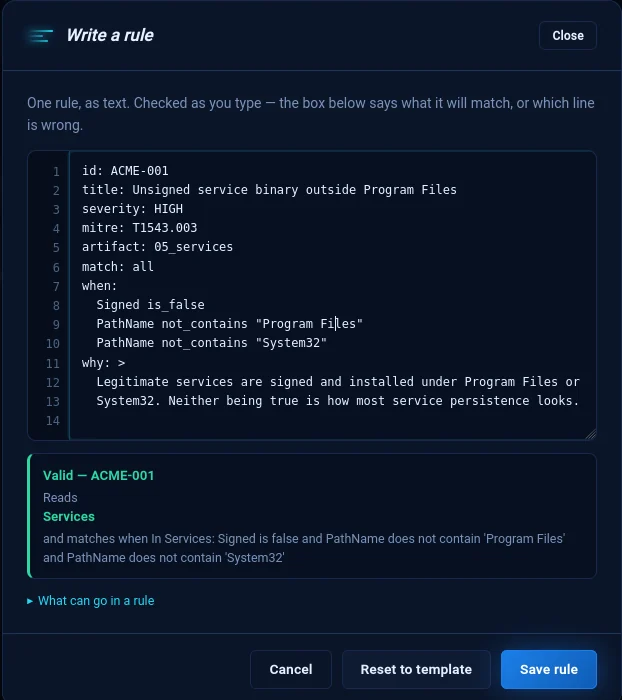
नीचे का बॉक्स दो काम करता है। जब नियम गलत होता है तो यह पंक्ति का नाम बताता है, न कि नियम का:
line 7: Condition 1: 'is_maybe' is not an operator.
जब यह सही होता है, तो यह बताता है कि नियम वास्तव में किससे मेल खाएगा — क्योंकि एक नियम जो सत्यापित होता है और फिर उससे भिन्न किसी चीज़ से मेल खाता है जिसका उसके लेखक ने अर्थ लगाया था, वह विफलता है जिसे पकड़ना उचित है:
वैध — ACME-001 Services पढ़ता है और तब मेल खाता है जब Signed false हो और PathName में 'Program Files' न हो और PathName में 'System32' न हो
JSON, YAML या CSV में आयात और निर्यात करें। राउंड-ट्रिप की गारंटी है — हमारा स्वयं का निर्यात तीनों प्रारूपों में हमारे स्वयं के वैलिडेटर को पास करता है।
| प्रश्न | कब | परिणाम | |
|---|---|---|---|
| IOC फ़ीड | क्या इस C2 सूची से कुछ भी मेरे होस्ट पर है? | हंट के दौरान | DGL-IOC — एक पुष्ट मिलान, स्कोर नहीं |
| संवर्धन | इस होस्ट ने 60 पतों से बात की — पहले किससे? | हंट के बाद | 92/100, 340 रिपोर्ट, ज्ञात Cobalt Strike C2 |
पंद्रह फ़ीड स्रोत उपयोग के लिए तैयार आते हैं — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — साथ ही एक कस्टम फ़ीड जो कोई भी URL पढ़ता है जो संकेतक-आकार का डेटा लौटाता है।
चार प्रतिष्ठा प्रदाता: AbuseIPDB, VirusTotal, ThreatFox (मुफ़्त टियर) और GreyNoise (सशुल्क, डिफ़ॉल्ट रूप से बंद)। निर्णयों को कभी एक संख्या में मिलाया नहीं जाता — AbuseIPDB शिकायतें गिनता है, VirusTotal इंजन गिनता है, ThreatFox अवसंरचना जानता है, और उनका औसत एक ऐसा आंकड़ा है जिसका कोई भी बचाव नहीं करेगा। बैज सबसे खराब निर्णय को उस प्रदाता के साथ दिखाता है जिसने वह दिया।
मुफ़्त टियर संरक्षित हैं: परिणाम 12 घंटे कैश किए जाते हैं, प्रति रन 40 पते, और एक दैनिक काउंटर जो प्रदाता से पहले रुक जाता है। निजी पते कभी नहीं भेजे जाते।
तीन समूहों में ग्यारह क्रियाएँ — देखें, कार्रवाई करें, रोकें। पाँच केवल-पढ़ने वाली क्रियाएँ उन छह से भिन्न रूप से चिह्नित हैं जो होस्ट को बदलती हैं, और हर परिवर्तनकारी क्रिया के लिए एक लिखित कारण आवश्यक है।








