
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 2 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k18घं 51मि पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k8 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k16घं 18मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k8 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k3 दिन पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k6 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k8घं 42मि पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308घं 23मि पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k21घं 40मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
931 परिणाम
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…

general-purpose-utilitiesosintforensics+6
4.5k21घं 4मि पहले
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

यह रिपॉजिटरी KAPE के साथ उपयोग के लिए समुदाय द्वारा निर्मित Targets और Modules हेतु एक स्थान के रूप में कार्य करती है।

disk-forensicsforensicsdigital-forensics+2
86421घं 6मि पहले
avml preview

avml

GitHubmicrosoft/avml

पोर्टेबल Linux RAM अधिग्रहण उपकरण जो फोरेंसिक और घटना प्रतिक्रिया के लिए है, वैकल्पिक संपीड़न और रिमोट स्ट्रीमिंग के साथ LiME-संगत इमेज कैप्चर करता…

memory-forensicsforensicsdigital-forensics+1
1.1k21घं 40मि पहले
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

कमजोर और दुर्भावनापूर्ण विंडोज़ ड्राइवरों का क्यूरेटेड डेटाबेस, जिसमें सक्रिय खतरे की खोज और घटना प्रतिक्रिया के लिए YARA, Sigma, ClamAV और Sysmon…

ioc-managementvulnerability-analysisforensics+5
1.7k1 दिन पहले
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6k1 दिन पहले
DecodeBox preview

DecodeBox

GitHubowasp/decodebox

एनकोड करें। डिकोड करें। पहचानें। किसी भी डेटा के लिए स्मार्ट डिकोडिंग।

static-analysisforensicsinformation-gathering+5
11 दिन पहले
Zircolite preview

Zircolite

GitHubwagga40/zircolite

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
forensicsthreat-intelligenceincident-response+1
8411 दिन पहले
CyberSources preview

CyberSources

GitHubbst04/cybersources

साइबर सुरक्षा उपकरणों और संसाधनों की एक चयनित सूची।

osintforensicsweb-security+8
2.4k1 दिन पहले
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard

defensive-toolsioc-managementscripting-automation+5
171 दिन पहले
AIL-framework preview

AIL-framework

GitHubcircl/ail-framework

AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।

ioc-managementosintthreat-feeds-aggregators+8
1.4k1 दिन पहले
CyberStrikeAI preview

CyberStrikeAI

GitHubaipentest/cyberstrikeai

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

penetration-testing-frameworksvulnerability-scannerscontainer-security+8
7.9k1 दिन पहले
iocs preview

iocs

GitHubnextronsystems/iocs

Nextron Threat Research टीम द्वारा विश्लेषण और शोध से प्राप्त समझौता के संकेतक

ioc-managementthreat-feeds-aggregatorsforensics+4
221 दिन पहले
kunai preview

kunai

GitHubkunai-project/kunai

eBPF-आधारित लिनक्स सुरक्षा मॉनिटर और खतरा शिकारी जो घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए कालानुक्रमिक रूप से क्रमबद्ध, कंटेनर-जागरूक घटनाएं…

defensive-toolscontainer-securityforensics+3
1.1k1 दिन पहले
scapy preview

scapy

GitHubsecdev/scapy

प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…

general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5k1 दिन पहले
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess

osintreconnaissancevulnerability-analysis+8
3191 दिन पहले
unblob preview

unblob

GitHubonekey-sec/unblob

किसी भी प्रकार के कंटेनर प्रारूपों से फ़ाइलें निकालें
embedded-systems-securityreverse-engineeringforensics+3
2.5k1 दिन पहले
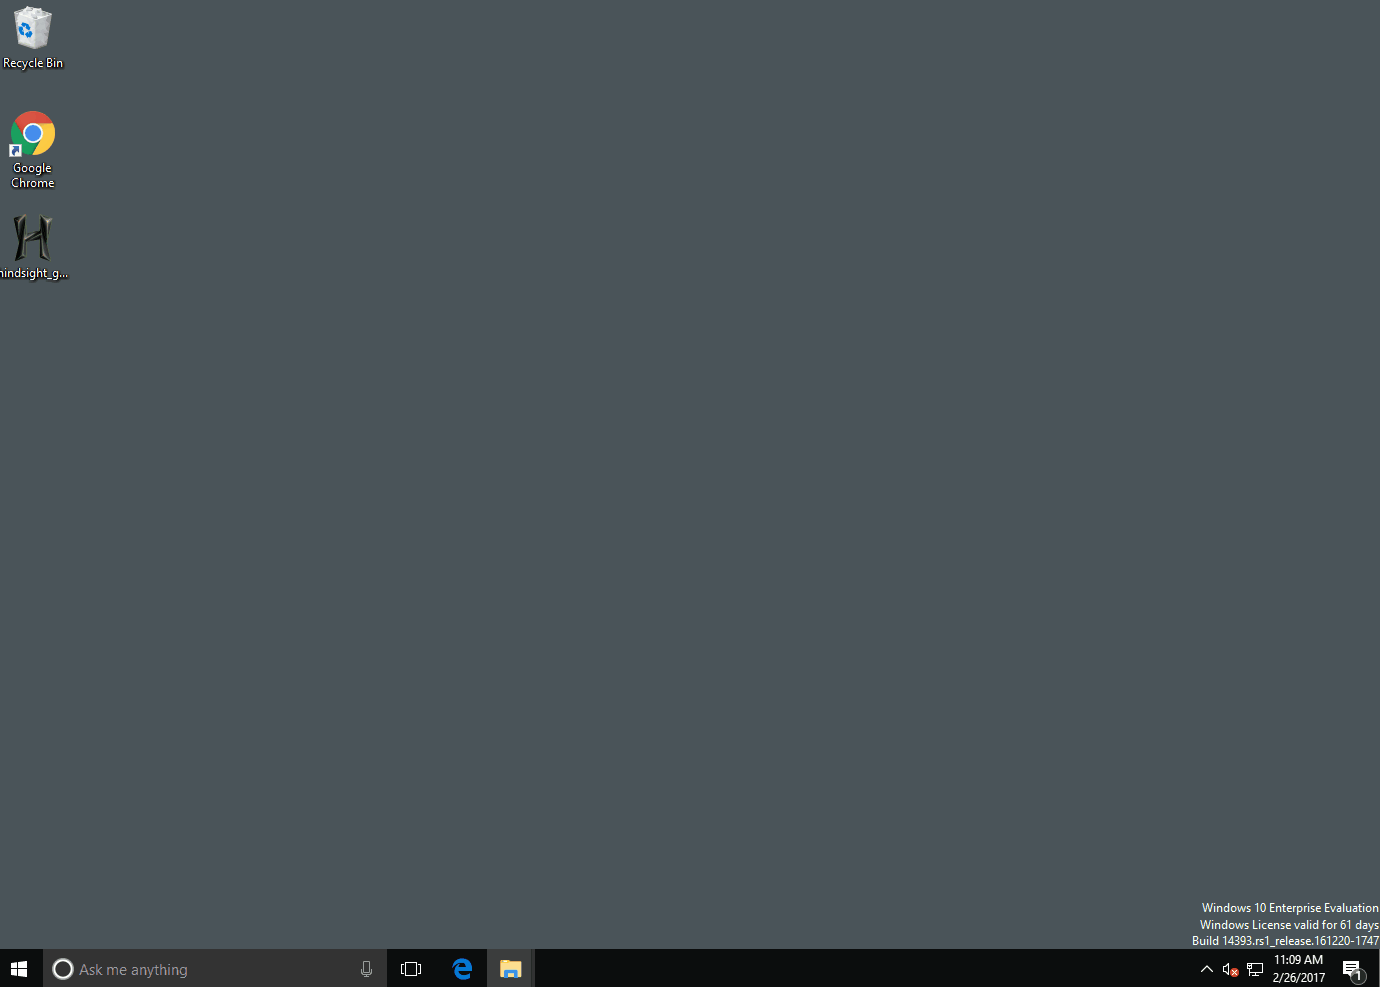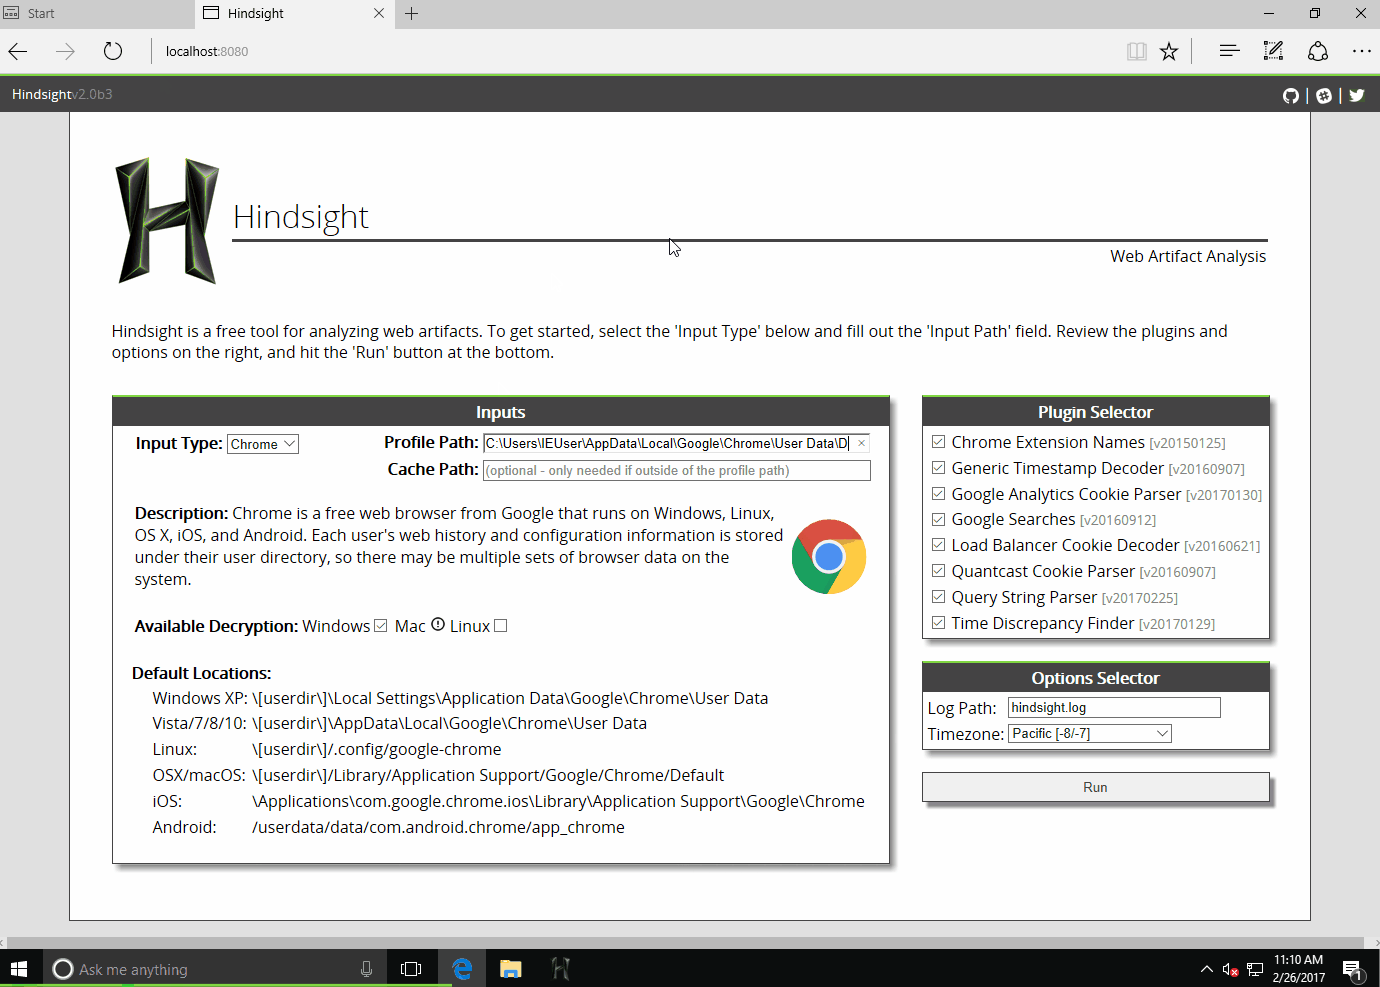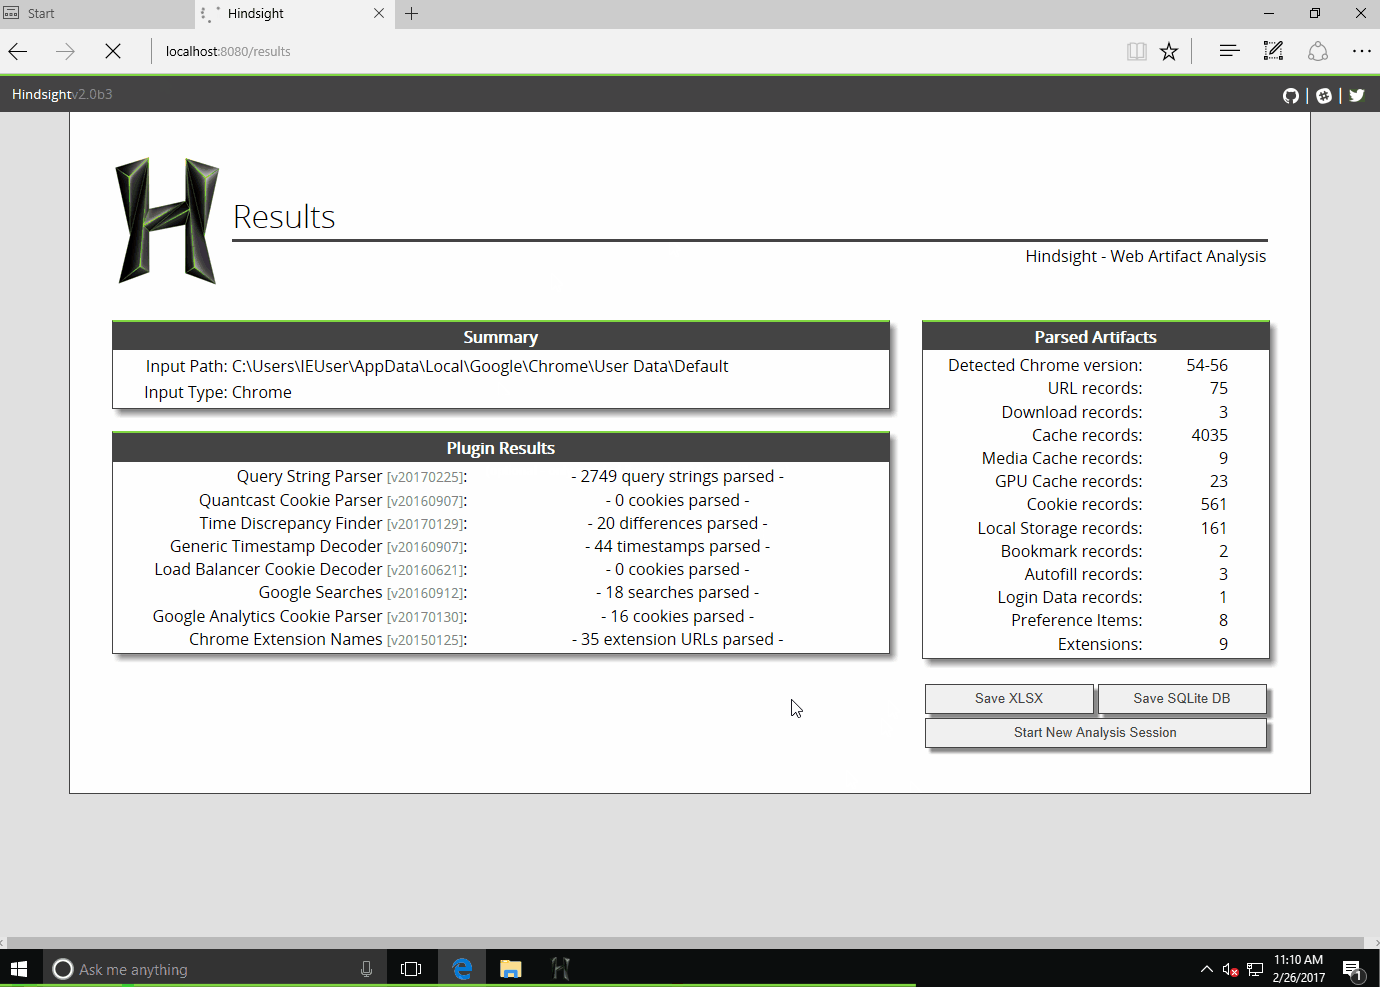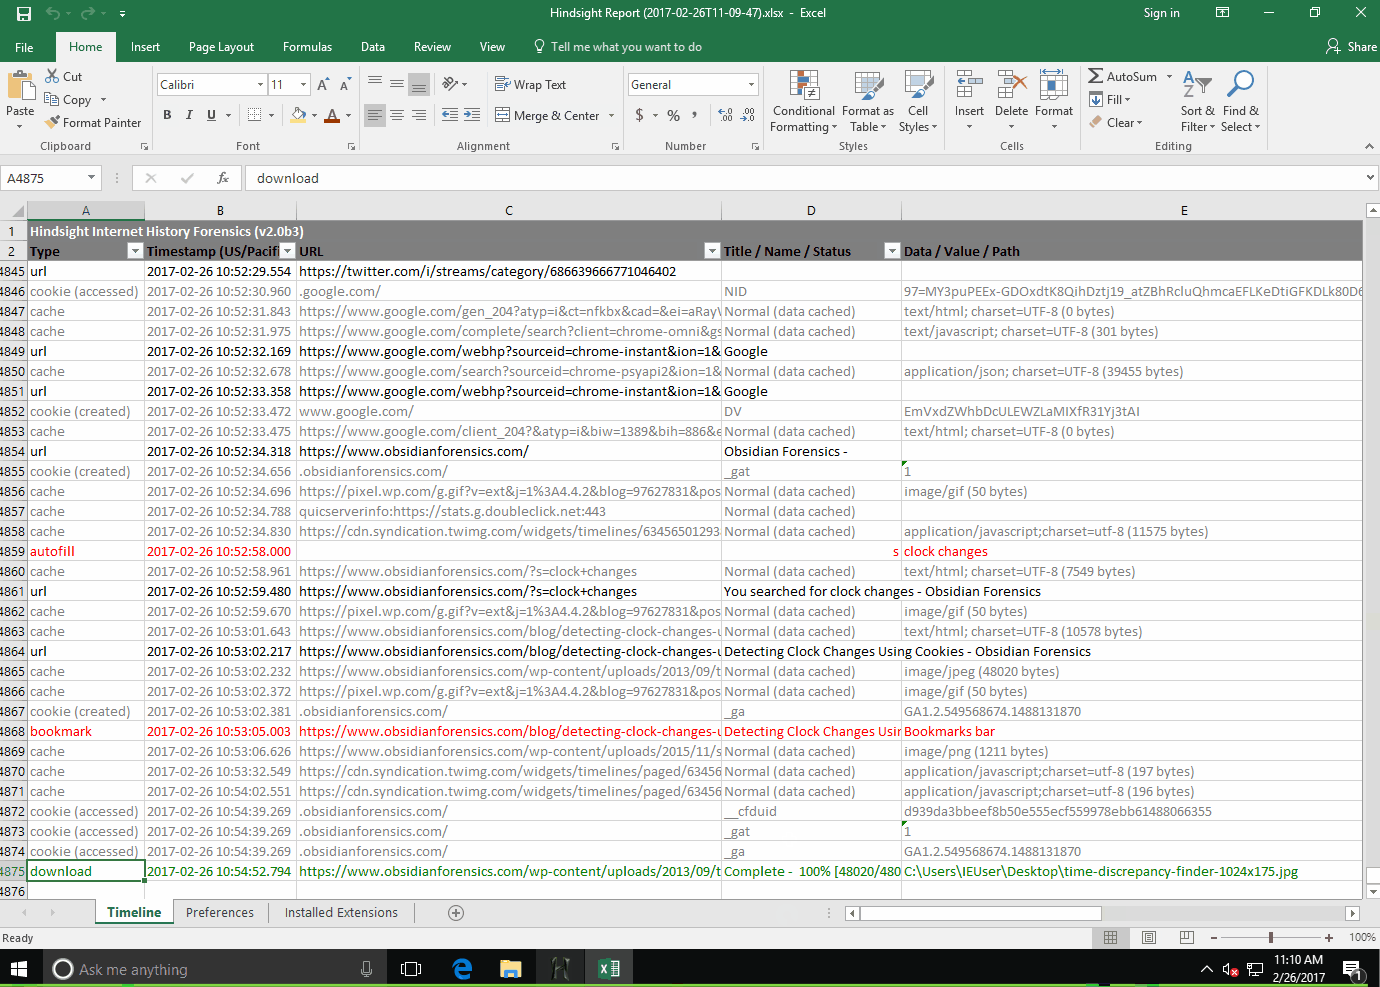
hindsight preview

hindsight

GitHubryandfir/hindsight

Google Chrome, अन्य Chromium-आधारित ब्राउज़र और Mozilla Firefox के लिए ब्राउज़र फोरेंसिक उपकरण
osintforensicsinformation-gathering+1
1.5k1 दिन पहले
sentrysearch preview

sentrysearch

GitHubssrajadh/sentrysearch

Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.

osintreconnaissanceforensics+3
4.4k1 दिन पहले
पिछला123…52अगला







